
 #1
वास्तविक समय में या कैप्चर फ़ाइलों से नेटवर्क ट्रैफ़िक को कैप्चर करने, निरीक्षण करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
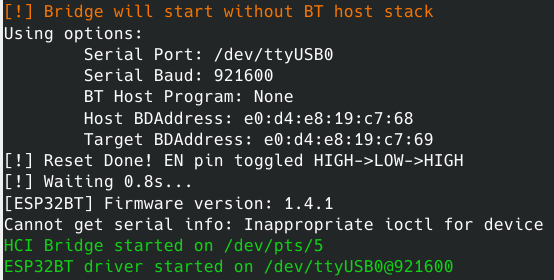
 matheus-garbelini/esp32_bluetooth_classic_sniffer
किसी भी ESP32 बोर्ड जितना सस्ता सक्रिय ब्लूटूथ BR/EDR स्निफ़र/इंजेक्टर। Scapy के साथ काम करता है ;-)
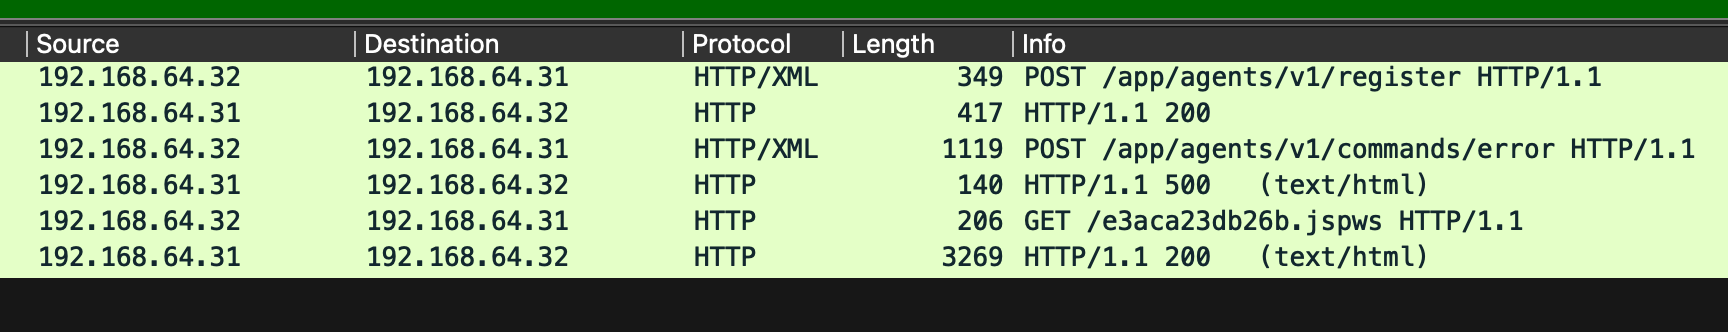 boredhackerblog/teamcity-cve-2026-63077-pcap
teamcity teamcity-CVE-2026-63077 शोषण pcap
 seemoo-lab/internalblue
Broadcom और Cypress चिप्स के लिए ब्लूटूथ प्रयोग फ्रेमवर्क।
 awakecoding/wireshark-rdp
वायरशार्क आरडीपी संसाधन
 lkarlslund/hashmuncher
Windows 8.1 / Windows Server 2016 और बाद के संस्करणों पर प्रशासनिक अधिकारों के साथ ETW का उपयोग करके NetNTLMv2 हैश प्राप्त करें
 yili-soc/vm-homelab-log4shell-assessment
लाइव Log4Shell (CVE-2021-44228) लक्ष्य पर पूर्ण-जीवनचक्र भेद्यता प्रबंधन — स्कैन, मैन्युअल शोषण, नेटवर्क डिटेक्शन, और उपचार सत्यापन। Nessus,…
 hari-prasaanth/thick-client-pentest-checklist
OWASP आधारित चेकलिस्ट जिसमें 80+ टेस्ट केस शामिल हैं
 p1sec/qcsuper
QCSuper एक उपकरण है जो Qualcomm-आधारित फोन और मॉडेम के साथ संचार करता है, जिससे अन्य चीजों के अलावा कच्चे 2G/3G/4G रेडियो फ्रेम कैप्चर करना संभव होता…
 interceptsuite/interceptsuite
TCP/TLS/DTLS/UDP ट्रैफ़िक के लिए MITM प्रॉक्सी, STARTTLS, IoT, थिक क्लाइंट और बहुत कुछ के साथ।
 h4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability
CVE-2024-21413 Outlook Moniker Link शोषण, SMB के माध्यम से NetNTLMv2 क्रेडेंशियल रिसाव, YARA/Wireshark से पहचान, और शमन रणनीतियों का विश्लेषण करने…
 i-am-shodan/usbarmyknife
USB Army Knife – पेनेट्रेशन टेस्टर्स और रेड टीमर्स के लिए अंतिम क्लोज़ एक्सेस टूल।
 puniaze/portdog
नेटवर्क विसंगति डिटेक्टर जो पोर्ट स्कैनिंग गतिविधि की पहचान करने हेतु वास्तविक समय में कच्चे पैकेटों की निगरानी करता है, साथ ही लचीले स्निफिंग अवधि…
 samyk/keysweeper
KeySweeper एक गुप्त Arduino-आधारित उपकरण है, जो एक कार्यशील USB वॉल चार्जर के रूप में छिपा होता है, जो आस-पास के किसी भी Microsoft वायरलेस कीबोर्ड से…
 oisf/suricata
रीयल-टाइम ट्रैफ़िक निरीक्षण, घुसपैठ का पता लगाने और रोकथाम, प्रोटोकॉल विश्लेषण, और नियम-आधारित खतरे की खोज के लिए ओपन-सोर्स नेटवर्क IDS/IPS/NSM इंजन।
 aseemjakhar/kcmd
Kankun स्मार्ट सॉकेट हाइजैकर और स्निफर। kankun स्मार्ट सॉकेट और उसका मोबाइल ऐप कमांड/प्रतिक्रियाओं को एन्क्रिप्ट और डिक्रिप्ट करने के लिए एक…
 alt3kx/airdecloak-ng
Thomas d'Otreppe के साथ मेरा Aircrack-ng योगदान
 nccgroup/baskerville
PCAPs या इंटरफेस से चयनात्मक प्रोटोकॉल एक्सट्रैक्टर
 nccgroup/blesuite
BLESuite एक Python पैकेज है जो ब्लूटूथ लो एनर्जी (BLE) डिवाइस का परीक्षण करने का एक आसान तरीका प्रदान करता है।







