
 #1
ऑनलाइन स्रोतों से सार्वजनिक रूप से उपलब्ध जानकारी इकट्ठा करने और उसका विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
 s_r_e_e_r_a_j/netspecter
NetSpecter एक हल्का लेकिन शक्तिशाली एसिंक्रोनस OSINT और टोही इंजन है जो Python में बनाया गया है।

 codextf2/geolocation_bof
Cobalt Strike BOF जो WinRT और पुराने ILocation APIs के माध्यम से Windows भौगोलिक स्थान निर्देशांक प्राप्त करता है, स्वचालित registry permission…
 smicallef/spiderfoot
OSINT डेटा संग्रह और थ्रेट इंटेलिजेंस, अटैक सरफेस मैपिंग और रिकॉनिसेंस के लिए विश्लेषण को स्वचालित करता है। DNS, ईमेल, सोशल मीडिया और डार्क वेब जांच…
 yogeshojha/rengine
reNgine एक वेब अनुप्रयोगों के लिए एक स्वचालित टोही ढाँचा है जो अत्यधिक कॉन्फ़िगरेबल सुव्यवस्थित टोही प्रक्रिया पर केंद्रित है, जो इंजन, टोही डेटा…

 shmilylty/oneforall
विविध स्रोतों से उपडोमेन गणना उपकरण जिसमें 50+ संग्रह मॉड्यूल, DNS ब्रूट-फ़ोर्स, निष्क्रिय DNS विश्लेषण, प्रमाणपत्र पारदर्शिता, सर्च इंजन स्क्रैपिंग,…
 six2dez/reconftw
reconFTW एक उपकरण है जो लक्ष्य डोमेन पर स्वचालित रीकॉन करने और स्कैनिंग करके कमजोरियों का पता लगाने के लिए सर्वोत्तम उपकरणों का सेट चलाता है।
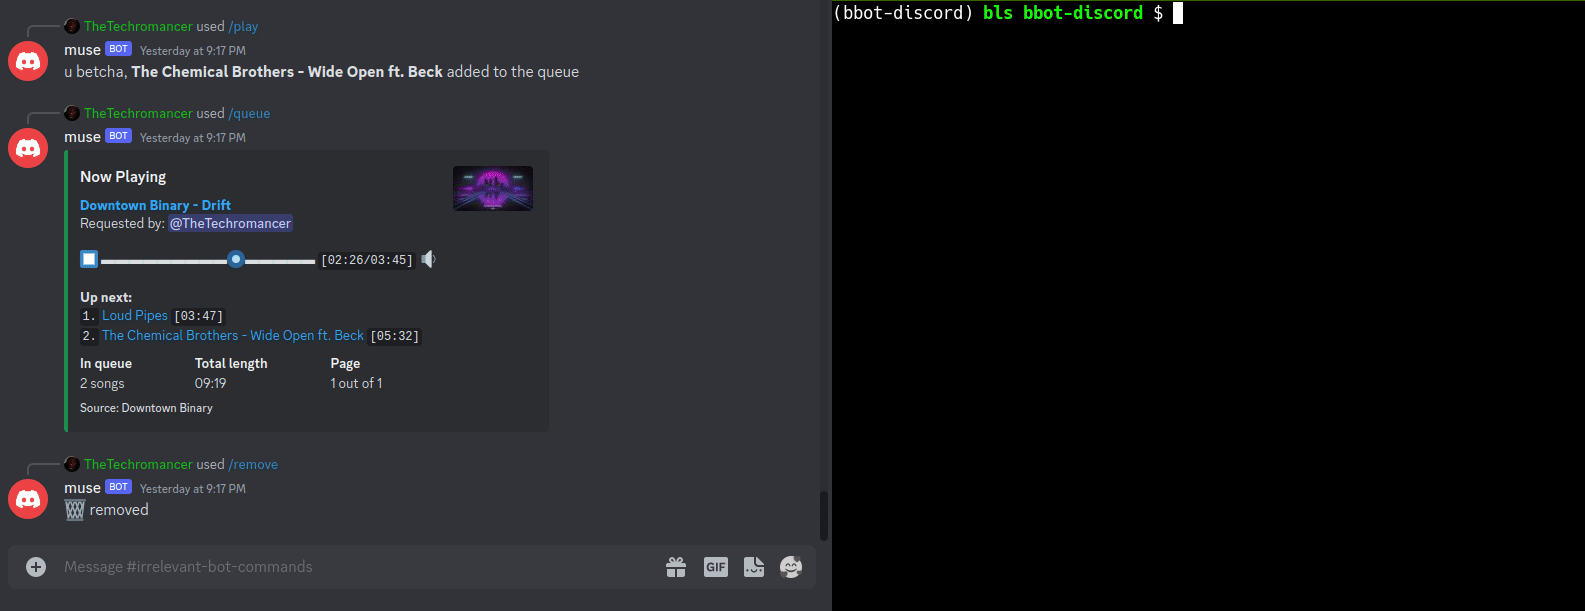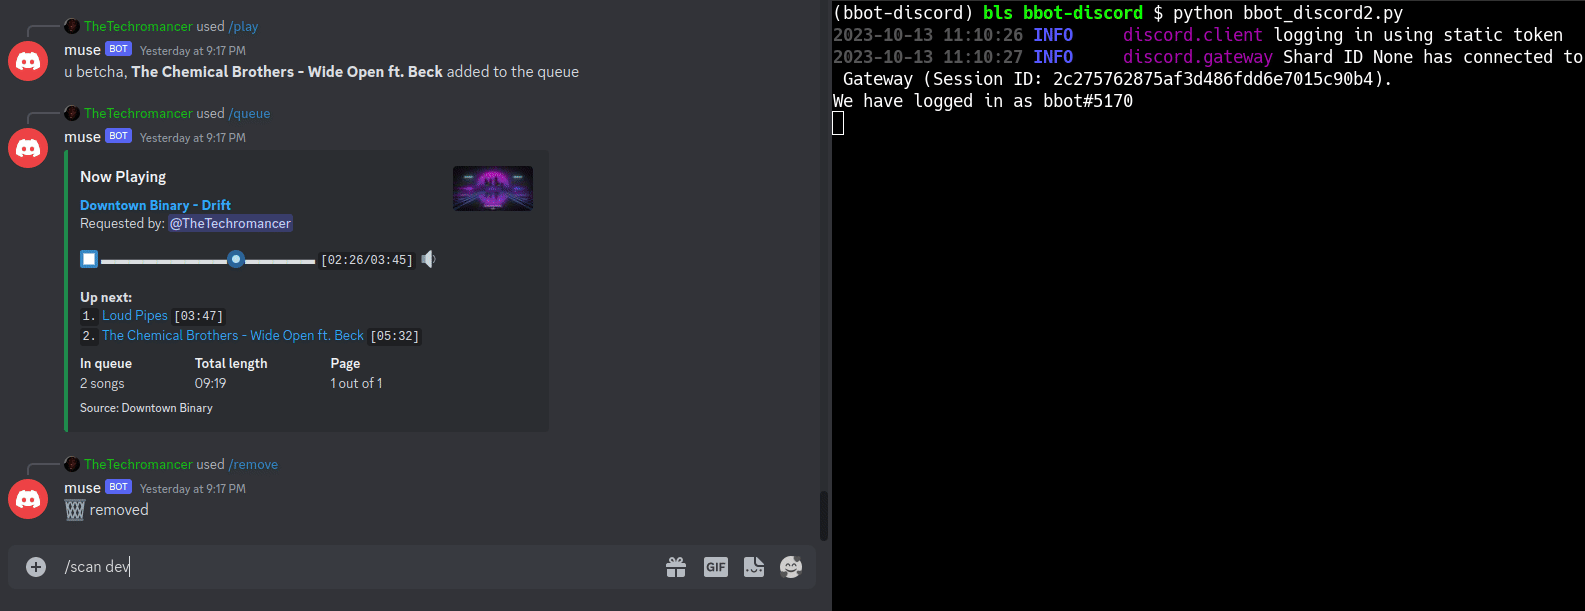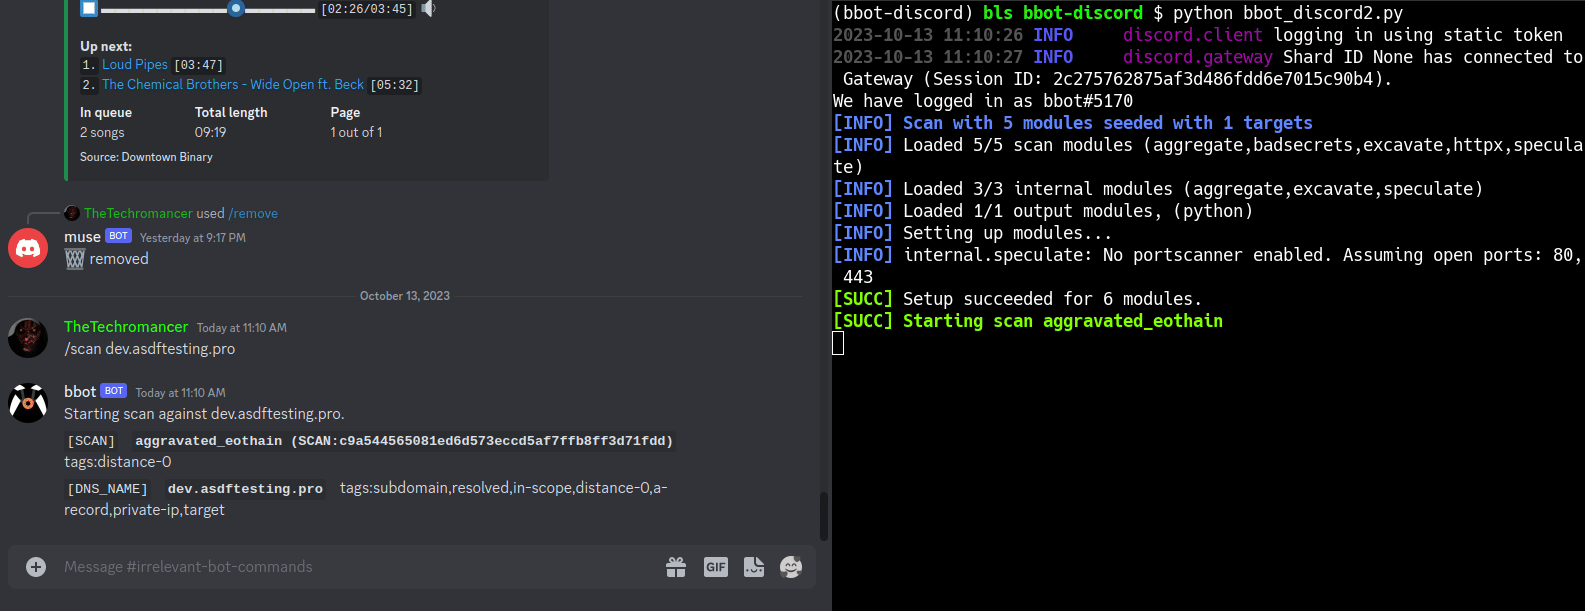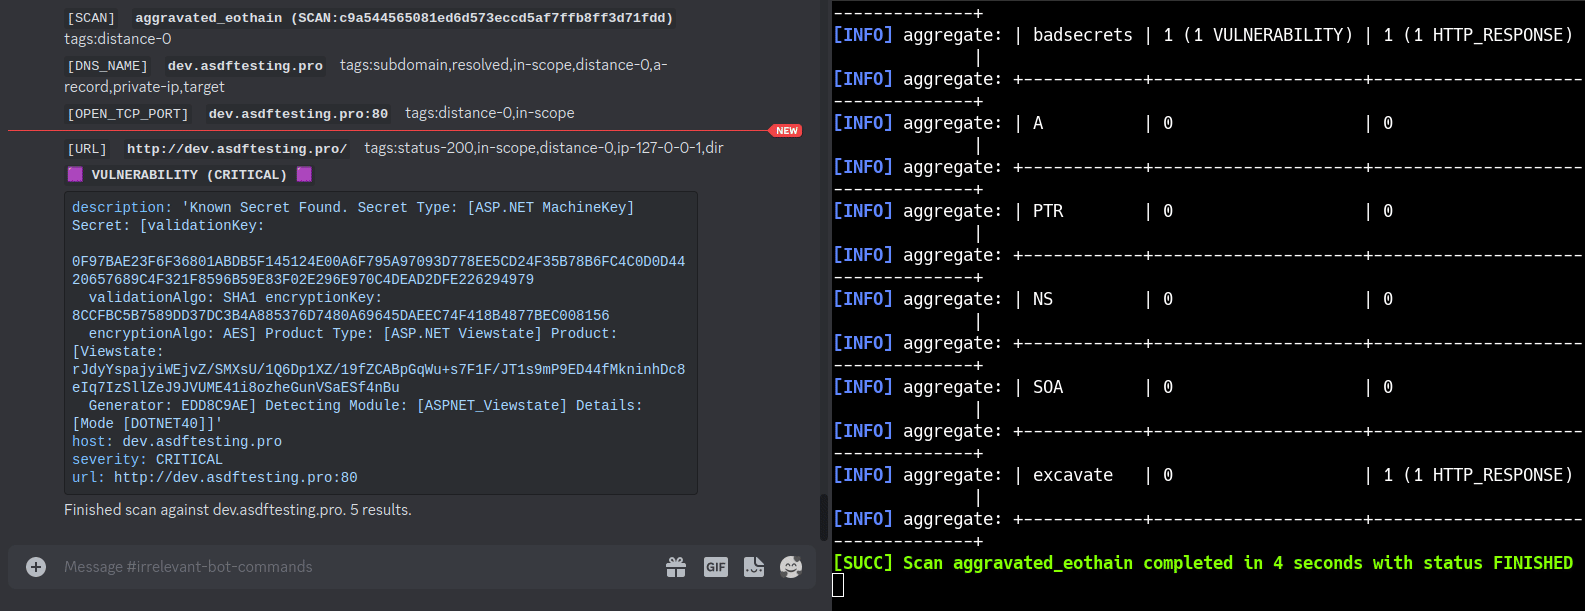 blacklanternsecurity/bbot
हैकर्स के लिए पुनरावर्ती इंटरनेट स्कैनर। 🧡
 astrosp/awesome-osint-list
📡 साइबर सुरक्षा पेशेवरों, शोधकर्ताओं और बग बाउंटी शिकारियों के लिए OSINT टूल का व्यापक संग्रह। विषय: सूचना संग्रह, रिवर्स सर्च, रेड टीम, ट्रस्ट एंड…
 laramies/theharvester
E-mails, subdomains and names Harvester - OSINT
 leebaird/discover
विभिन्न पेनेट्रेशन टेस्टिंग कार्यों को स्वचालित करने के लिए उपयोग की जाने वाली कस्टम Bash और Python स्क्रिप्ट्स, जिनमें Metasploit का उपयोग करके…
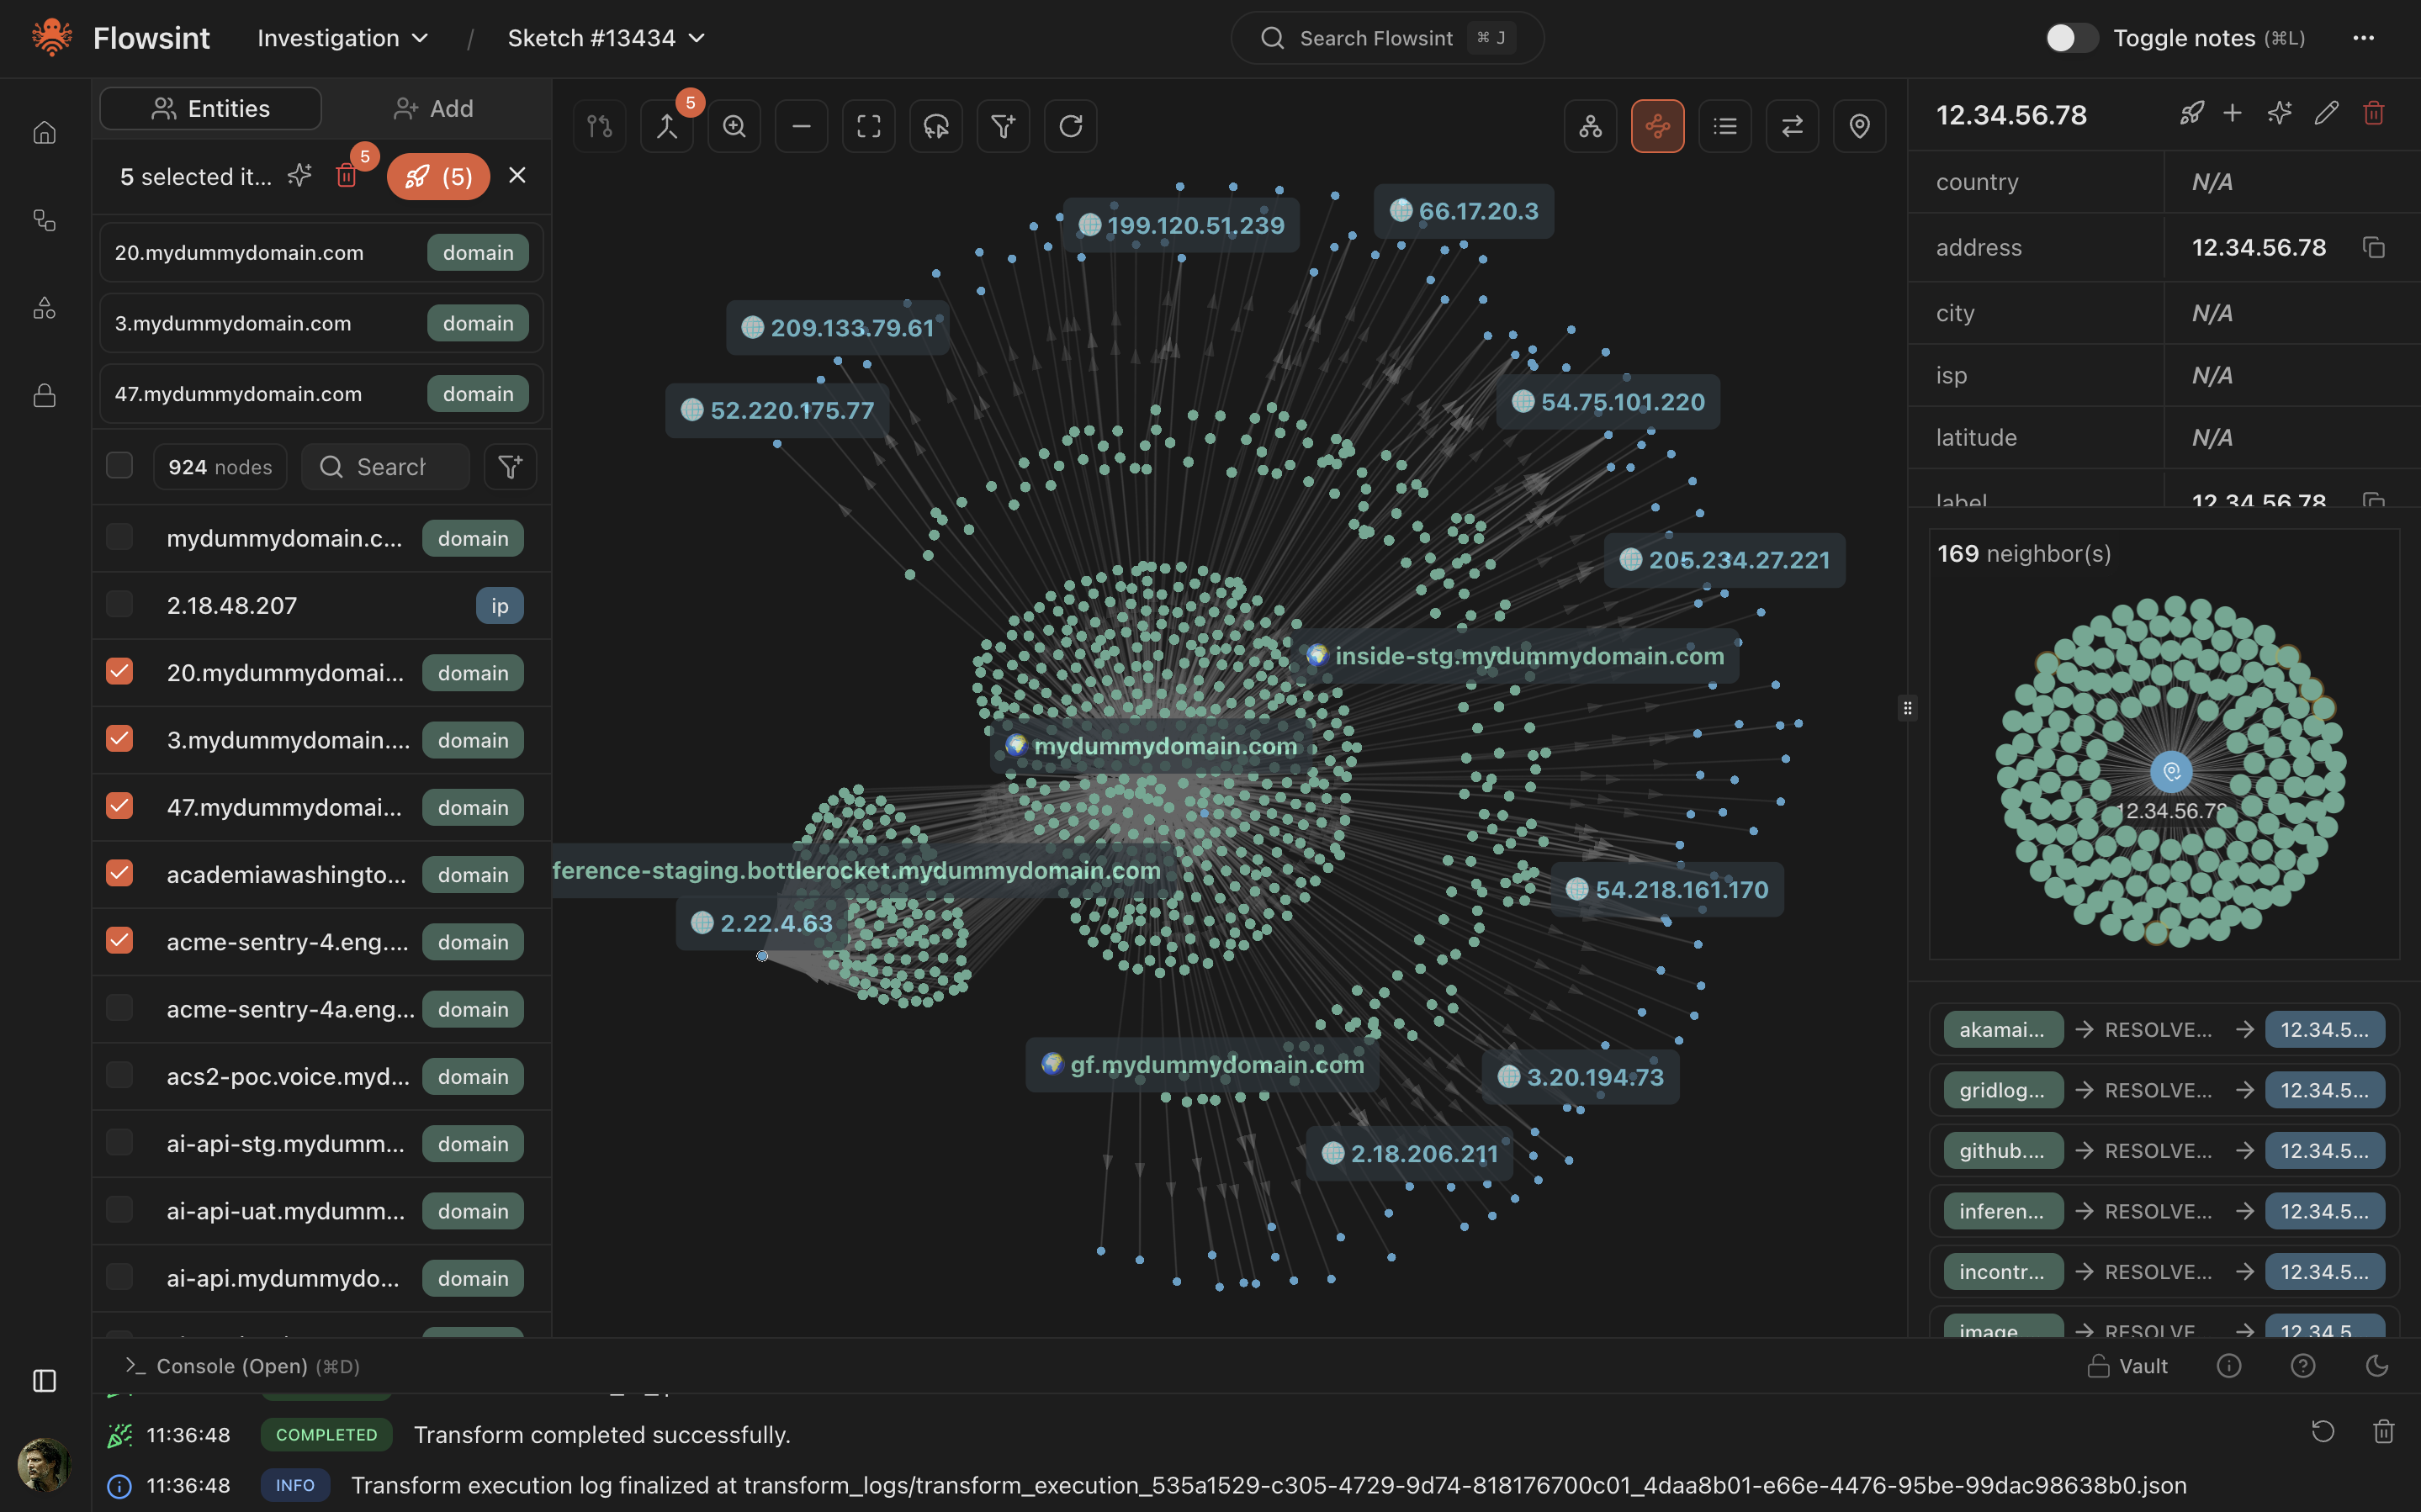 reconurge/flowsint
दृश्य, लचीली और विस्तार योग्य ग्राफ-आधारित जांच के लिए एक आधुनिक प्लेटफॉर्म। साइबर सुरक्षा विश्लेषकों और अन्वेषकों के लिए।
 ljagiello/ctf-skills
CTF चुनौतियों को हल करने के लिए एजेंट कौशल - वेब शोषण, बाइनरी pwn, क्रिप्टो, रिवर्स इंजीनियरिंग, फोरेंसिक, OSINT, और अधिक
 tomnomnom/assetfinder
किसी दिए गए डोमेन से संबंधित डोमेन और सबडोमेन खोजें
 gwen001/pentest-tools
त्वरित आवश्यकताओं के लिए कस्टम सुरक्षा उपकरणों का संग्रह।
 khast3x/h8mail
ईमेल OSINT और पासवर्ड उल्लंघन शिकार उपकरण, स्थानीय रूप से या प्रीमियम सेवाओं का उपयोग करना। संबंधित ईमेल का पता लगाने में सहायता करता है
 infobyte/emploleaks
एक OSINT टूल जो लीक हुए क्रेडेंशियल्स वाली कंपनी के सदस्यों का पता लगाने में मदद करता है
 deepfield/public-research
DDoS बॉटनेट अनुसंधान और Nokia Deepfield ERT से समझौता संकेतक






