
 #1
ऑनलाइन स्रोतों से सार्वजनिक रूप से उपलब्ध जानकारी इकट्ठा करने और उसका विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
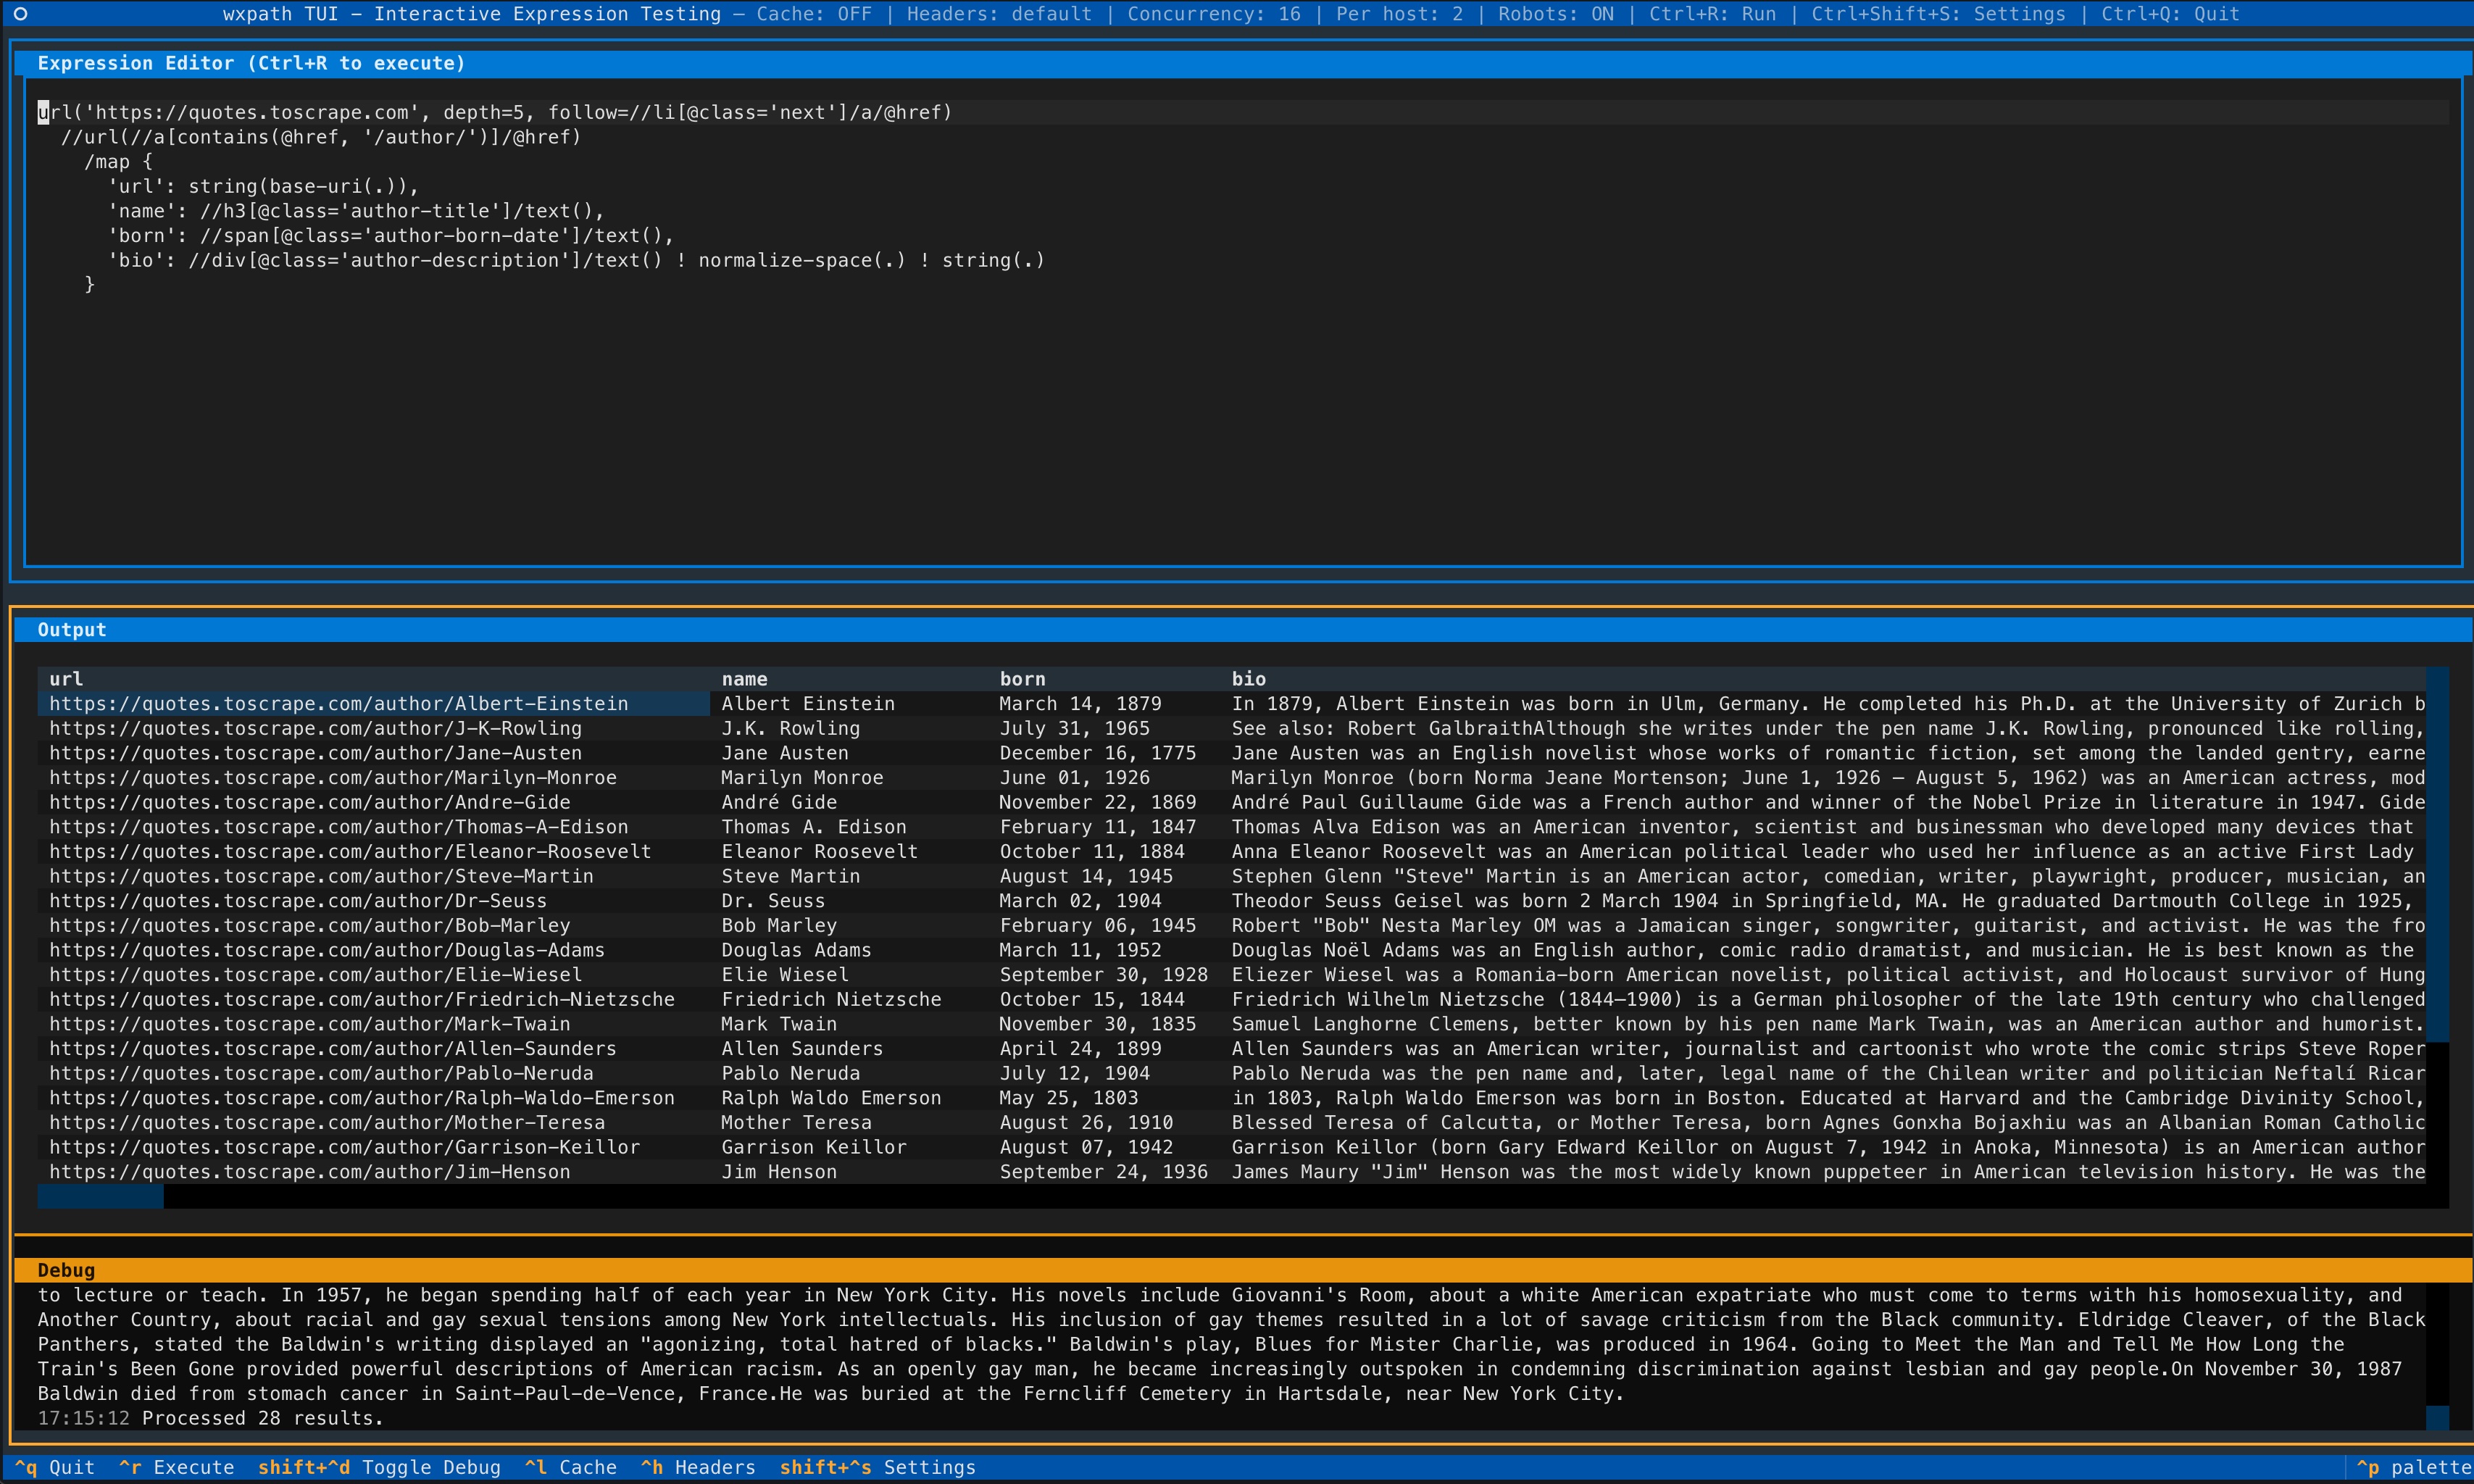
 rodricios/wxpath
wxpath - XPath के साथ घोषणात्मक वेब क्रॉलिंग; एक वेब क्वेरी भाषा (WQL)
 dedsec1121fk/dedsec
शैक्षिक एंड्रॉइड (टर्मक्स) टूलकिट जो व्यावहारिक स्क्रिप्ट, फिशिंग सिमुलेशन और गोपनीयता उपयोगिताओं के माध्यम से पेनिट्रेशन टेस्टिंग, OSINT, सोशल…
 lcbower33/stegoscan
वेबसाइटों, वेब सर्वरों और स्थानीय निर्देशिकाओं को स्कैन करने वाला स्वचालित स्टेग्नोग्राफ़ी पहचान उपकरण, जो AI-संचालित वस्तु/पाठ पहचान और छवियों,…
 zh54321/sharepointdumper
PowerShell SharePoint निष्कर्षण + ऑडिटिंग टूल रेड/ब्लू/पर्पल टीमों के लिए। Microsoft Graph के माध्यम से एक उपयोगकर्ता द्वारा एक्सेस किए जा सकने वाले…
 d3ckx1/omniscan
बहु-इंजन भेद्यता स्कैनर जिसमें अंतर्निहित Nuclei Lite, Afrog, और XRay इंजन शामिल हैं। इसमें FOFA/Shodan के माध्यम से संपत्ति खोज, OOB इंटरैक्शन…
 jimaek/geolocation-tool
लेटेंसी का उपयोग करके किसी भी IP का भौगोलिक स्थान पता लगाएं
 7h30th3r0n3/ollamahound
ओलामा खुले उदाहरणों के लिए बड़े पैमाने पर टोही, संस्करण फिंगरप्रिंटिंग, CVE परीक्षक और लाइव शोषण ढांचा।
 mdp/linkedin-extension-fingerprinting
LinkedIn द्वारा चुपचाप जांचे गए 2,953 Chrome एक्सटेंशनों का दस्तावेज़ीकरण और पहचान करता है, जो एक्सटेंशन नाम प्राप्त करने और ब्राउज़र फिंगरप्रिंटिंग…
 shadowopcode/desckvb-rat
Pjoao1578 टूलचेन से जुड़े एक अब तक दस्तावेजीकृत न किए गए रिमोट एक्सेस ट्रोजन का पूर्ण विश्लेषण
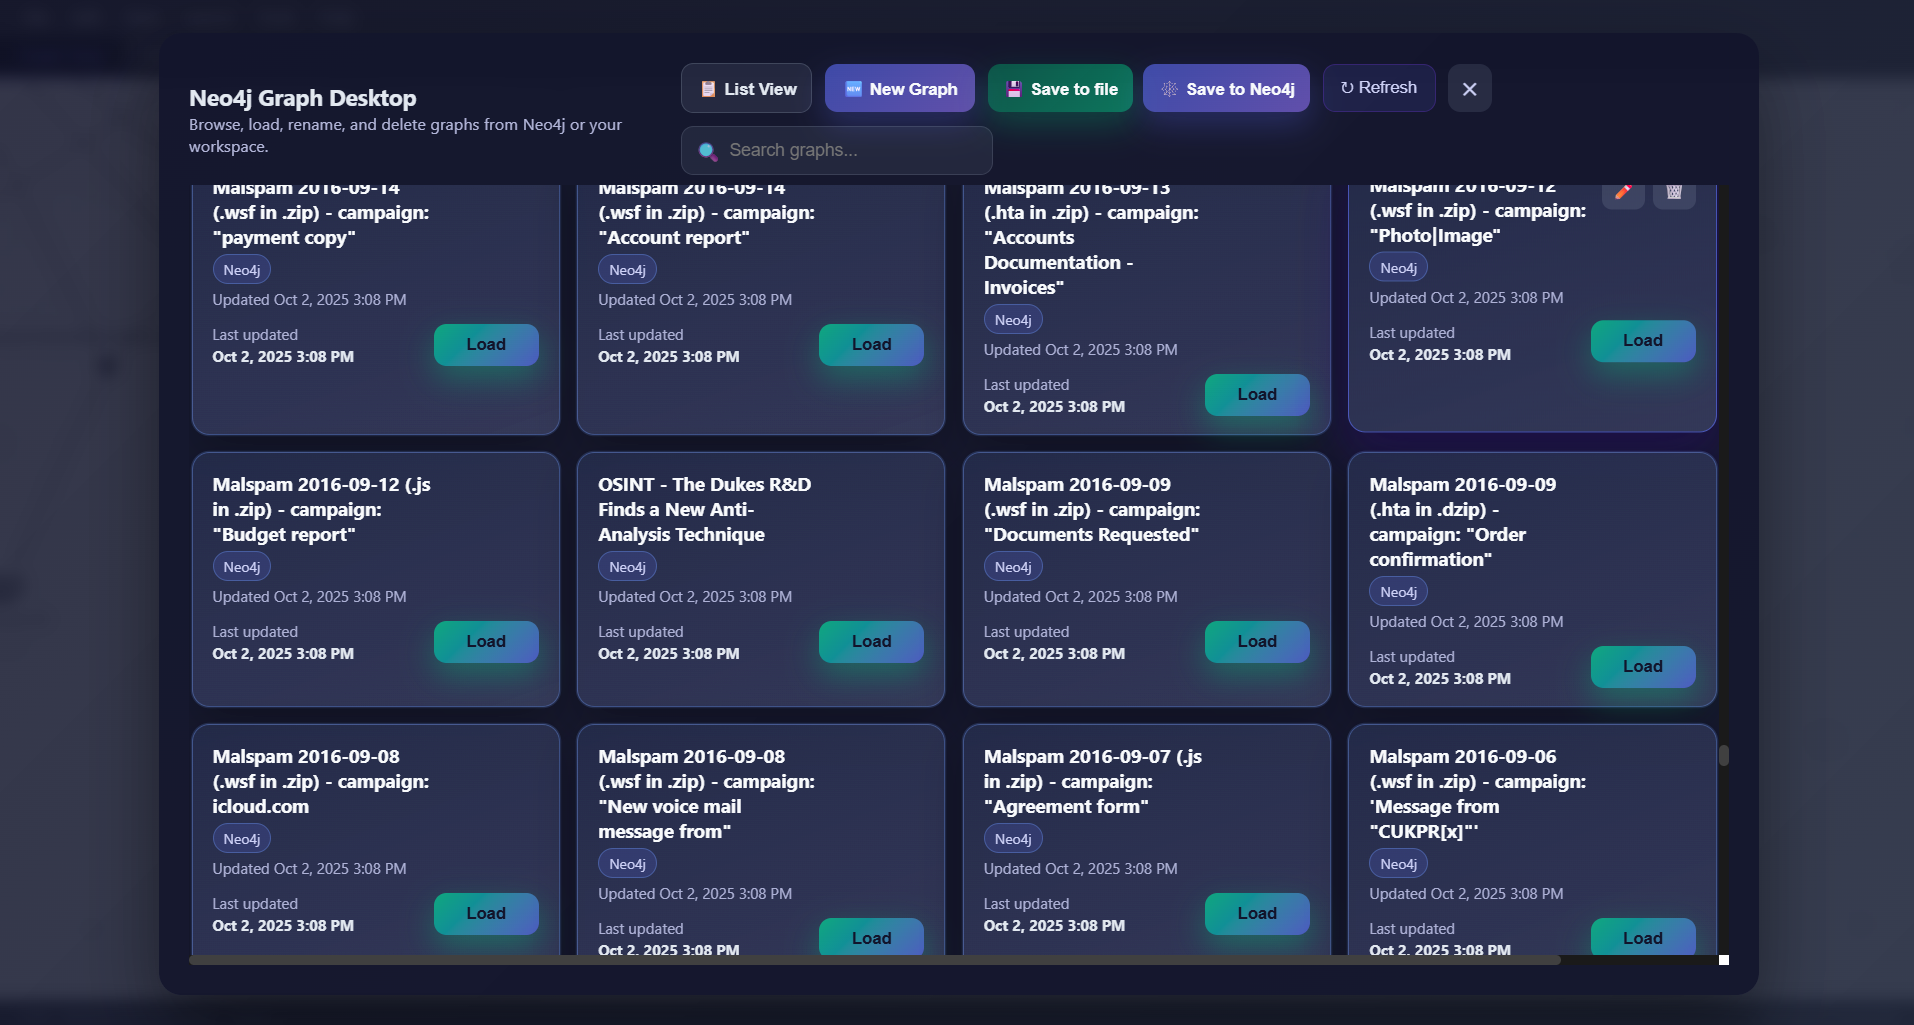 rsac-labs/quantickle
खतरा अनुसंधान के लिए एक ग्राफिंग टूलकिट - और अन्य चीजें
 vincentkaufmann/noapi-google-search-mcp
Google खोज और हेडलेस क्रोमियम का उपयोग करके पृष्ठ लाने के लिए MCP सर्वर
 rapiddns/rapiddns-cli
RapidDNS API के साथ बातचीत करने के लिए एक शक्तिशाली कमांड-लाइन इंटरफ़ेस। यह उपकरण आपको DNS खोज, उन्नत क्वेरी, और बड़े पैमाने पर डेटा निर्यात सीधे…
 androidmalware/openclaw_termux
एंड्रॉइड फोन पर OpenClaw कैसे स्थापित करें और इसे WhatsApp के माध्यम से नियंत्रित करें
 hazcod/claudleak
AI कोडिंग आर्टिफैक्ट्स में गुप्त जानकारी खोजें।
 infostealers-stats/credential-and-breach-monitoring
यह रिपॉजिटरी ब्रीच इंटेलिजेंस, डार्क वेब मॉनिटरिंग और पहचान एक्सपोज़र सेवाओं की एक व्यावहारिक तुलना प्रदान करती है, जिसमें वास्तविक सुरक्षा…
 sh1katagana1/threatintelligence
साइबर खतरा खुफिया से संबंधित सभी चीज़ों के लिए एक रिपॉजिटरी
 canuk40/xpfarm
स्वचालित बग बाउंटी और रिकॉन फ्रेमवर्क — Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana और अन्य को एकीकृत वेब UI के पीछे लपेटता है
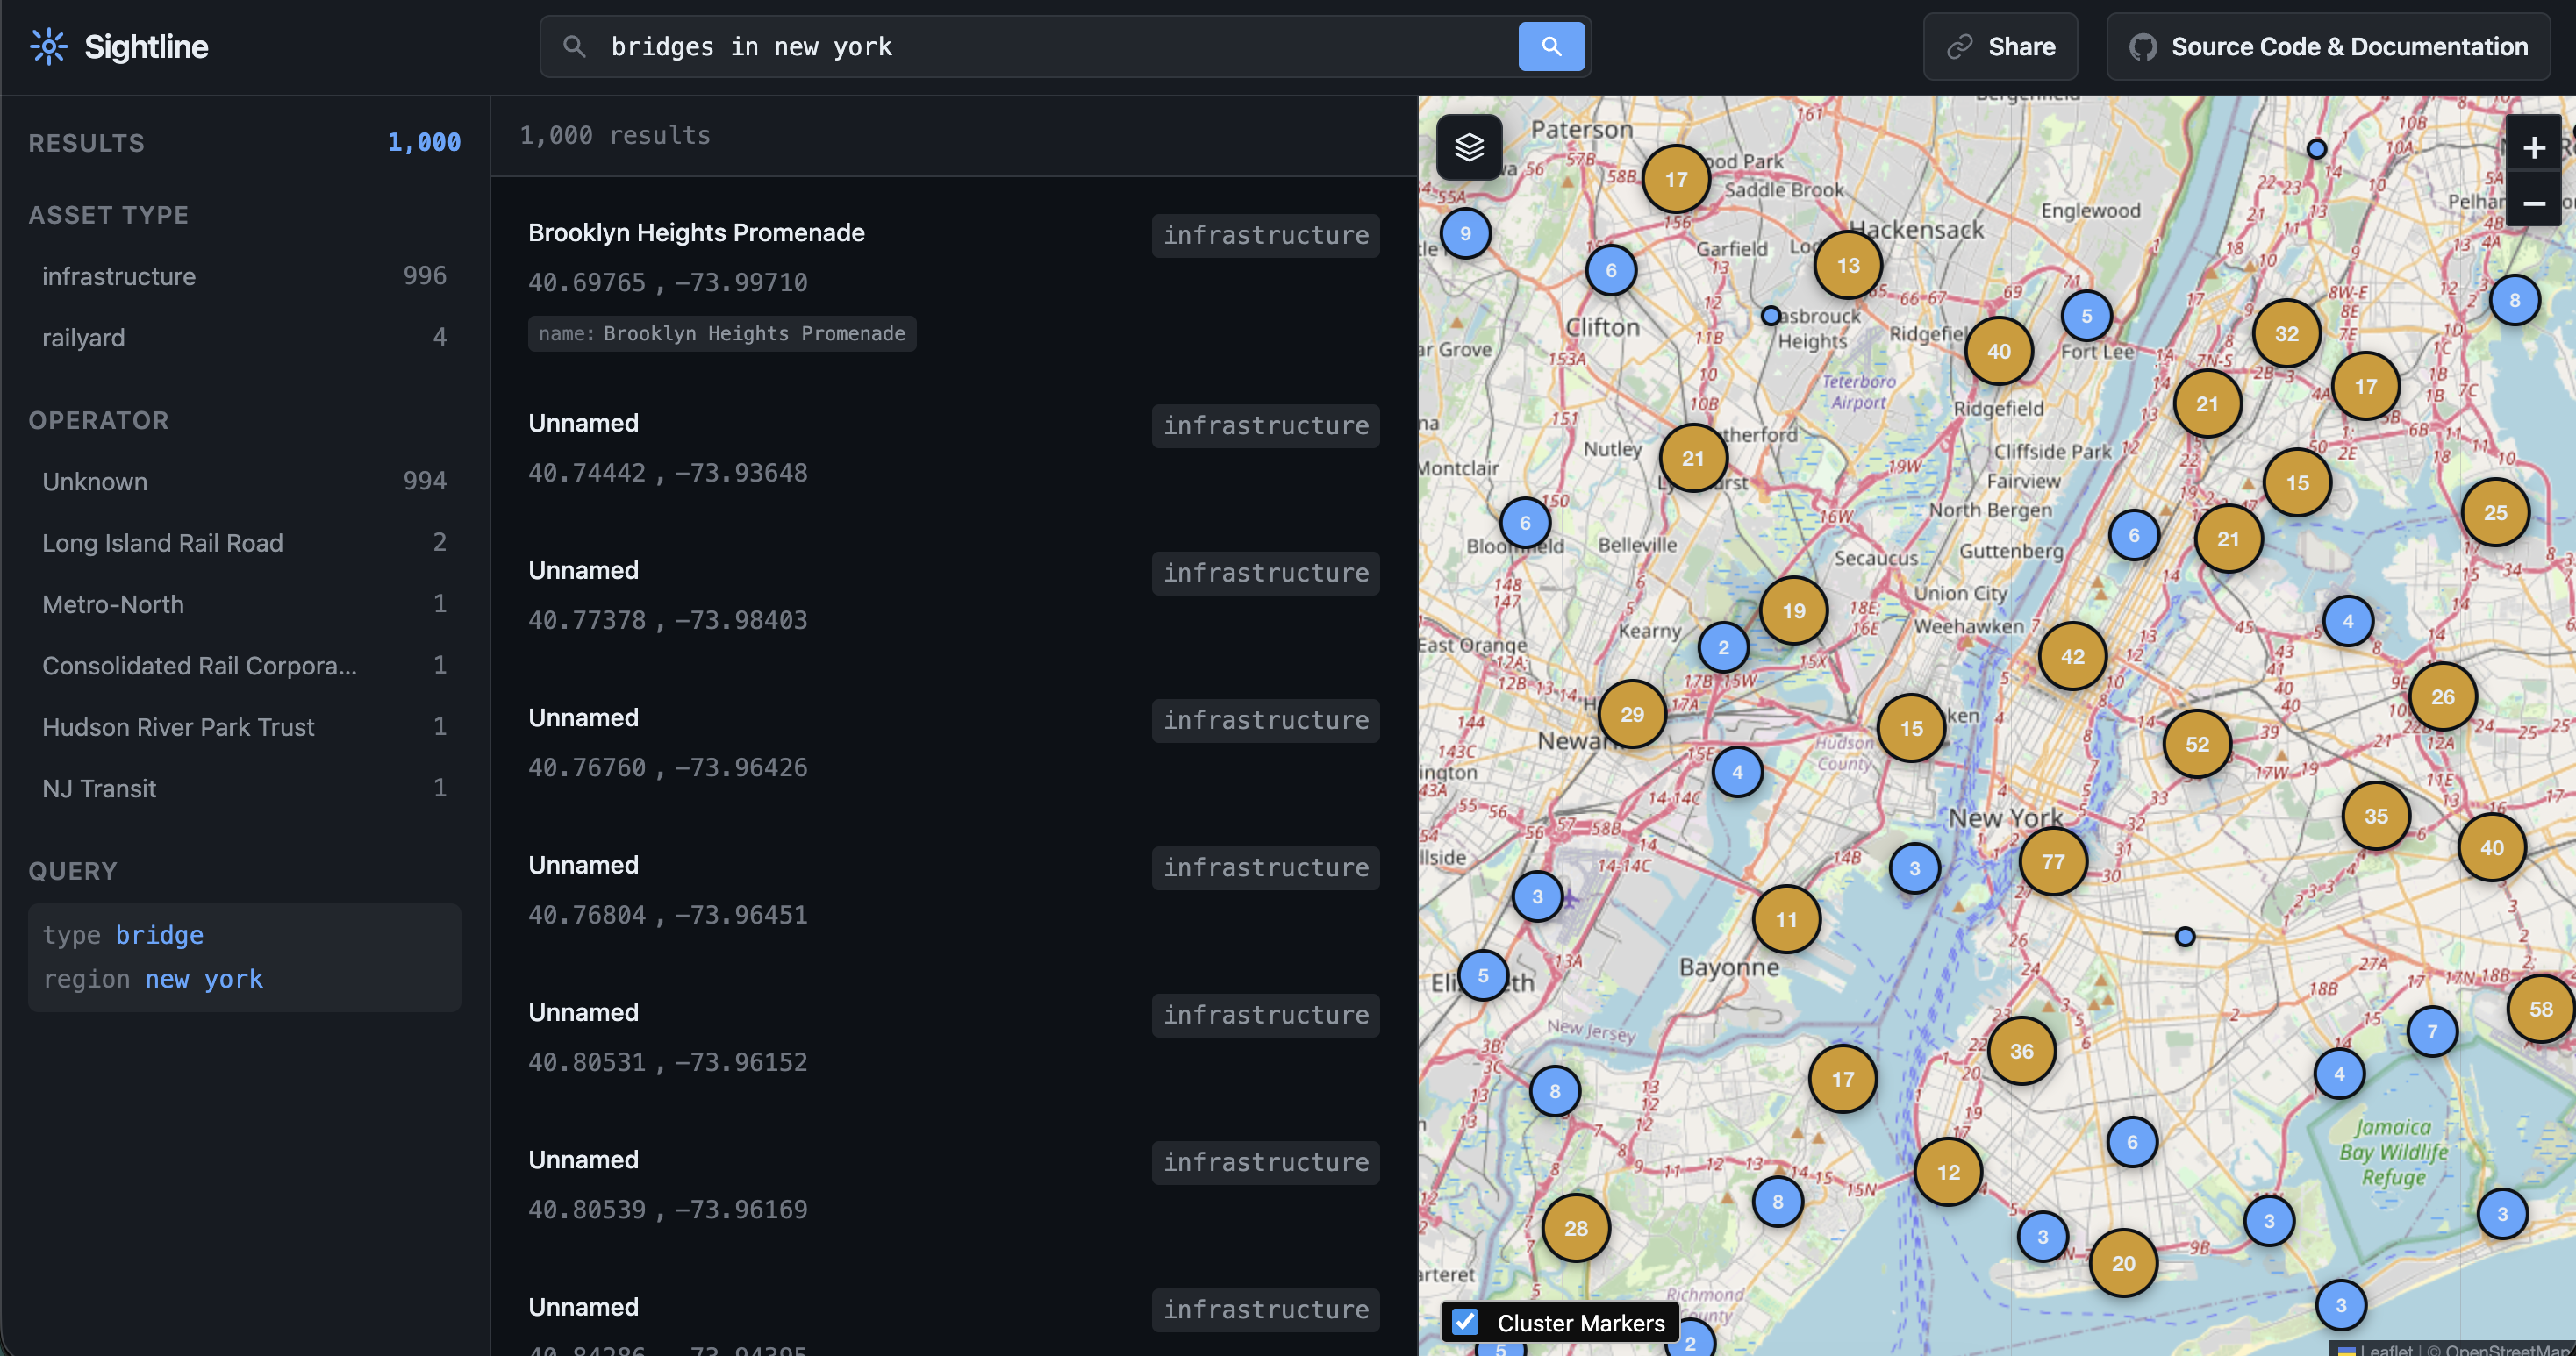 ni5arga/sightline
OpenStreetMap डेटा से वास्तविक दुनिया के बुनियादी ढांचे को मैप करने के लिए एक OSINT खोज इंजन








