
 #1
ऑनलाइन स्रोतों से सार्वजनिक रूप से उपलब्ध जानकारी इकट्ठा करने और उसका विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 w1ld3r/smbghost_scanner
CVE-2020-0796 - SMBv3 RCE के लिए उन्नत स्कैनर
 tnkr/poc_monitor
एक छोटा स्क्रैपर जो CVE-2024-49112 के POC की खोज करता है
 zhazhalove/osquery_cve-2024-23443
Osqery एक्सटेंशन HP BIOS WMI
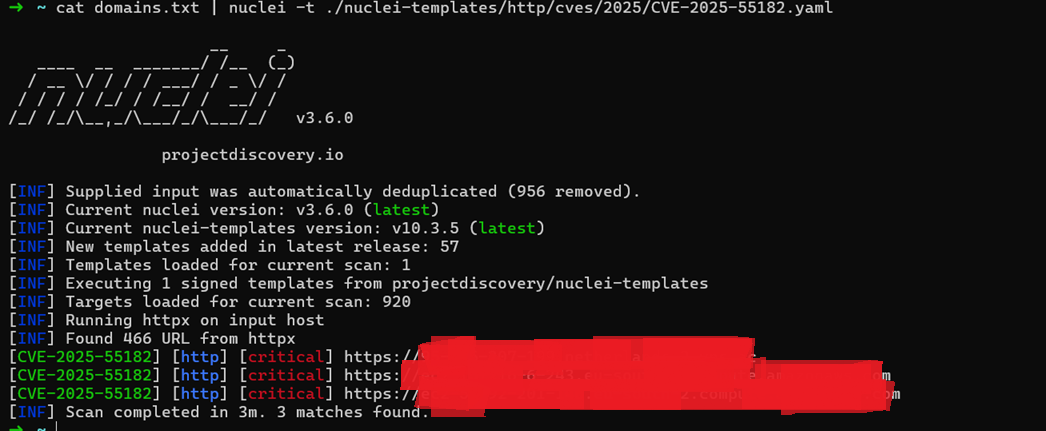 jaycelation/cve-2025-55182
PoC, CVE-2025-55182 के बारे में React2Shell हंटिंग
 disk0nn3ct/maltegoheartbleed
OpenSSL Heartbleed भेद्यता (CVE-2014-0160) का पता लगाने के लिए Maltego transform
 mmoobbeeiidat-design/hack-the-box-enigma-findings-report
HTB_Enigma सुरक्षा मूल्यांकन – पूर्ण पेंटेस्ट पूरा हुआ, NFS प्रकटीकरण, IMAPS पासवर्ड पुन: उपयोग, और OpenSTAManager में OS कमांड इंजेक्शन…
 n2x4/feb2023-cve-2021-21974-osint
Shodan परिणामों से फिरौती की मांगों का विश्लेषण
 zoomerxsec/fake_cve-2020-1350
नकली एक्सप्लॉइट टूल, जिसे वास्तव में एक्सप्लॉइट करने का प्रयास करने वाले उपयोगकर्ताओं को rickroll करने के लिए डिज़ाइन किया गया है।
 sunny-kathuria/exploit_cve-2022-26134
CVE-2022-26134, एक OGNL इंजेक्शन भेद्यता मौजूद है जो एक अप्रमाणित हमलावर को Confluence Server या Data Center इंस्टेंस पर मनमाना कोड निष्पादित करने की…
 tadash10/detect-cve-2024-0762
CVE-2024-0762 जैसी कमजोरियों का पता लगाना, विशेष रूप से UEFI फर्मवेयर में, निम्न-स्तरीय प्रकृति के कारण काफी चुनौतीपूर्ण है।
 manyaigdtuw/cve-2025-68613_scanner
GUI Shodan-संचालित स्कैनर जो CVE-2025-68613 (वर्जन रेंज 0.211.0–1.122.0) से प्रभावित n8n इंस्टेंस की पहचान करता है
 pxxdrobits/cve-2025-49132
किसी फ़ाइल से Pterodactyl पैनलों की सूची में कमज़ोरियों की जाँच करें।
 rverton/webanalyze
Wappalyzer का पोर्ट (जो वेबसाइटों पर उपयोग की जाने वाली तकनीकों का पता लगाता है) बड़े पैमाने पर स्कैनिंग को स्वचालित करने के लिए।
 aarocy/recon-scan
Recon-Scan: AI-संचालित सुरक्षा विश्लेषण के साथ ओपन-सोर्स निष्क्रिय टोही। शून्य-स्पर्श, डेवलपर-प्रथम, और गोपनीयता-केंद्रित।
 chiefautism/privacy-parser
openai privacy filter का उल्टा। वही 1.5b मॉडल, मास्किंग के बजाय PII को संरचित स्पैन के रूप में लौटाता है
 pedramamini/threatingestor
स्वचालित खतरा खुफिया एकत्रीकरण उपकरण जो कई स्रोतों (OSINT फ़ीड, मैलवेयर रिपोर्ट) से संकेतकों को निकालता और सामान्यीकृत करता है, विश्लेषण और साझा करने…
 siv-nick/whocord
साझा गिल्ड्स में Discord लिंक्स को स्कैन करके प्रोफ़ाइल निकालता है, 700+ साइटों को क्रॉस-रेफरेंस करता है, 30+ टूल्स से उपयोगकर्तानाम खोजता है, और…
 teycir/seekyou
OSINT खुफिया जानकारी किसी भी IP, डोमेन, या ASN पर








