
साझा गिल्ड्स में Discord लिंक्स को स्कैन करके प्रोफ़ाइल निकालता है, 700+ साइटों को क्रॉस-रेफरेंस करता है, 30+ टूल्स से उपयोगकर्तानाम खोजता है, और AI-संचालित रिपोर्ट तैयार करता है।
एक इंटरैक्टिव OSINT कैनवास जो हर खोज के साथ बढ़ता है। एक बीज से शुरू करें — एक Discord उपयोगकर्ता, उपयोगकर्ता नाम, ईमेल, डोमेन, फ़ोन, छवि, या URL — और मानचित्र को वास्तविक समय में स्वयं बनते हुए देखें।


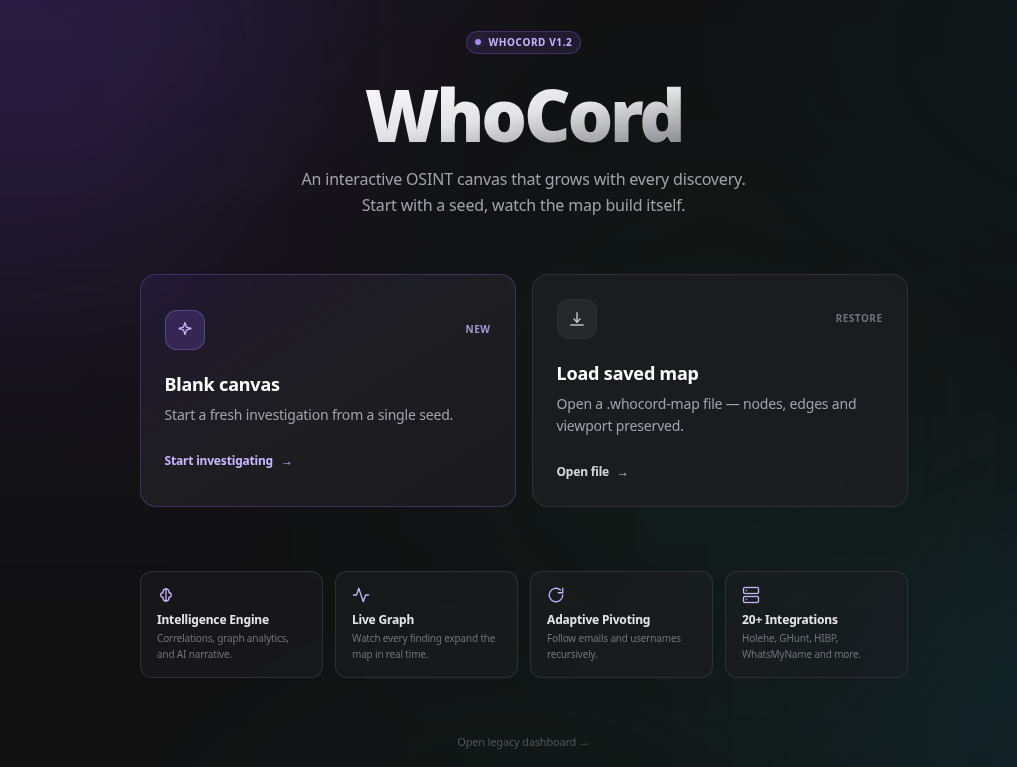 | 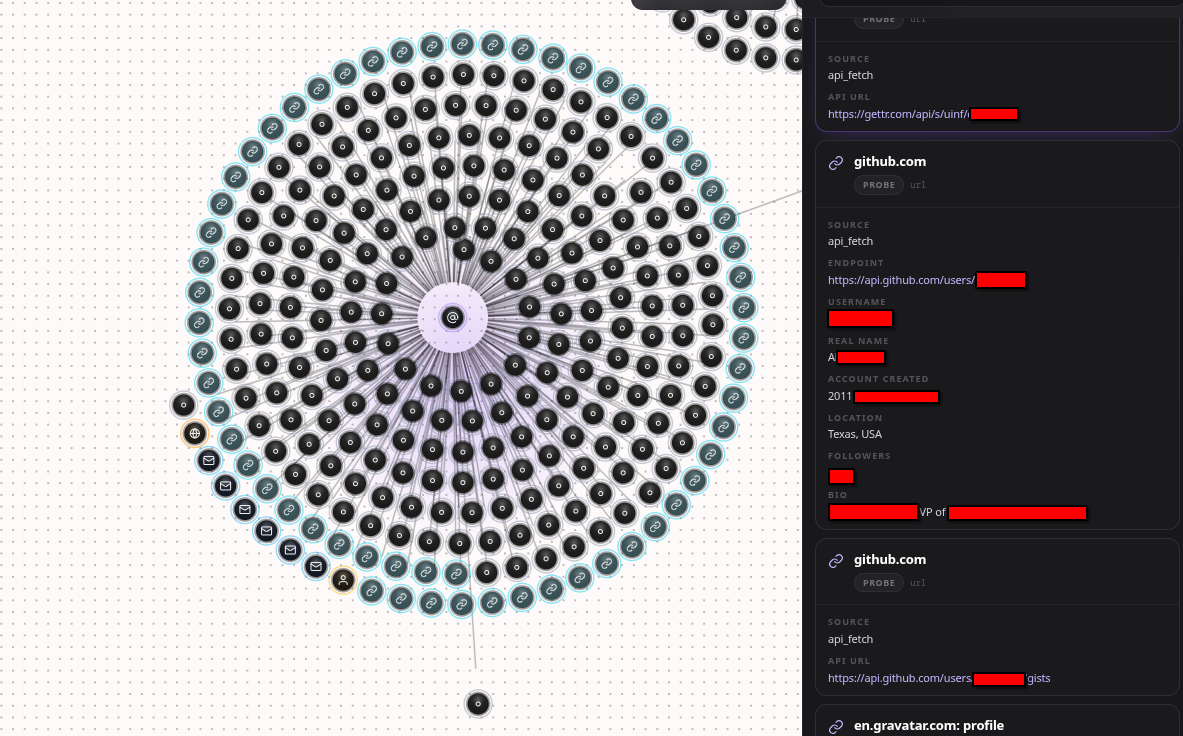 |
| 1. प्रारंभ पृष्ठ | 2. विवरण पैनल के साथ कैनवास |
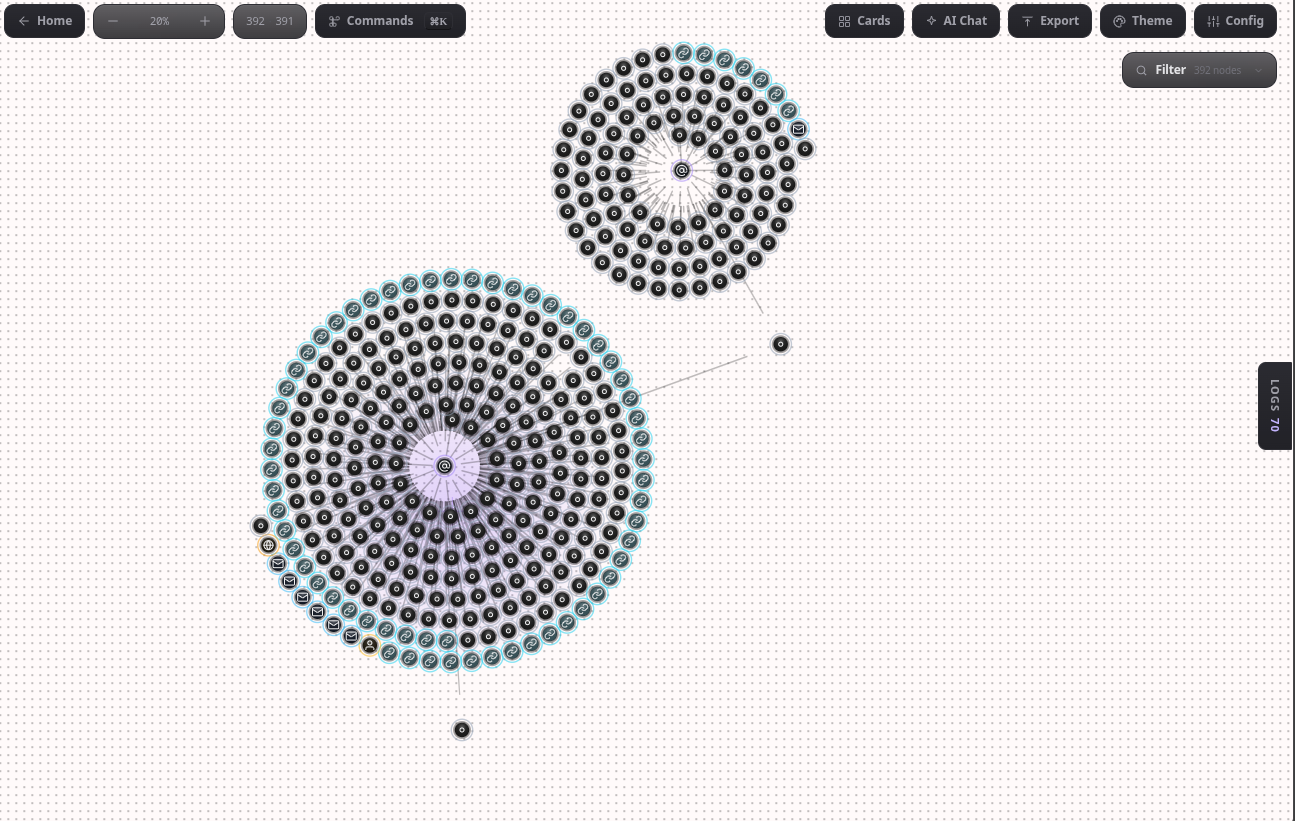 | |
| 3. एकाधिक जाँच वृक्ष (392 नोड्स, 391 एज) |
मॉड्यूल
इंटेलिजेंस
networkx के साथ निर्मित नॉलेज ग्राफकैनवास
.whocord-map निर्यातCmd/Ctrl+K)रिपोर्ट
whois — sudo apt install whois / brew install whoisgit clone https://github.com/Siv-nick/WhoCord.git
cd WhoCord
python3 -m venv .venv
source .venv/bin/activate # Windows: .venv\Scripts\activate
pip install --upgrade pip
pip install -r requirements.txt
pip install user-scanner maigret linkook socialscan
pip install holehe h8mail gitfive socid-extractor
pip install theharvester
वैकल्पिक: pip install toutatis sharetrace। Scylla और PhoneInfoga के लिए मैन्युअल डाउनलोड आवश्यक है। Blackbird पहले उपयोग पर क्लोन किया जाता है।
cd frontend
npm install
npm run build
cd ..
python web_app.py
http://127.0.0.1:5000 खोलें।
उन्हें वेब UI में Config पैनल से सेट करें। वे आपके OS कीरिंग में संग्रहीत होते हैं।
| टोकन | किसके लिए आवश्यक |
|---|---|
DISCORD_TOKEN | Discord मोड |
GITHUB_TOKEN | उच्चतर GitHub API दर सीमाएँ |
GROQ_API_KEY | AI कथन और चैट |
INSTAGRAM_SESSION | Toutatis |
git clone https://github.com/Siv-nick/WhoCord.git
cd WhoCord
python3 -m venv .venv
source .venv/bin/activate
pip install --upgrade pip
pip install -r requirements.txt
pip install user-scanner maigret linkook socialscan holehe h8mail gitfive
cd frontend && npm install && npm run build && cd ..
python web_app.py
वेब UI: http://127.0.0.1:5000 खोलें, Blank canvas पर क्लिक करें, Cmd/Ctrl+K दबाएँ, एक मॉड्यूल चुनें, एक लक्ष्य दर्ज करें।
CLI:
python -m discord_osint --mode discord \
  --target 123456789012345678 \
  --token "YOUR_TOKEN" \
  --guild 987654321098765432

python -m discord_osint --mode manual --target johndoe
python -m discord_osint --interactive
| फ़्लैग | विवरण |
|---|---|
--mode {discord,manual} | जाँच मोड |
--target | उपयोगकर्ता नाम या Discord उपयोगकर्ता ID |
--token | Discord टोकन |
--guild | गिल्ड ID |
--output {json,markdown,html} | रिपोर्ट प्रारूप |
--debug | विस्तृत लॉगिंग |
--interactive | मेनू को बाध्य करें |
सेटिंग्स discord_osint/config.json में रहती हैं। टोकन OS कीरिंग में रहते हैं।
सामान्य फ़्लैग:
| फ़्लैग | डिफ़ॉल्ट | टूल |
|---|---|---|
ENABLE_USER_SCANNER | चालू | User Scanner |
ENABLE_WMN | चालू | WhatsMyName |
ENABLE_HOLEHE | चालू | Holehe |
ENABLE_HIBP | चालू | HaveIBeenPwned |
ENABLE_GHUNT | चालू | GHunt |
ENABLE_MAIGRET | बंद | Maigret |
ENABLE_AI_REPORT | चालू | Groq रिपोर्ट |
ENABLE_PIVOTING | बंद | पुनरावर्ती पिवट |
ENABLE_CACHING | बंद | पिछली इंटेल लोड करें |
पूरी सूची: discord_osint/tools_config.py।
जब पिवटिंग चालू होती है, तो प्रत्येक नया ईमेल या उपयोगकर्ता नाम चाइल्ड जाँच के लिए बीज बन जाता है। PIVOT_EMAIL, PIVOT_USERNAME, PIVOT_MAX_DEPTH (डिफ़ॉल्ट 3), PIVOT_MAX_SEEDS (डिफ़ॉल्ट 5), और PIVOT_REQUIRE_CONFIRM के साथ कॉन्फ़िगर करें।
discord_osint/
  __main__.py                 CLI प्रवेश
  config.py / config_service.py
  core.py                     Intel स्टोर
  discord_api.py              Discord प्रोफ़ाइल और संदेश खोज
  scraping.py                 प्लेटफ़ॉर्म स्क्रैपर
  email_intel.py              ईमेल टूल्स
  extras.py                   WHOIS, Wayback, EXIF, रिवर्स इमेज
  api_extractor.py            URL से JSON एंडपॉइंट प्राप्त करता है
  username_search.py          User Scanner, Maigret, Linkook, Blackbird
  wmn_scanner.py              WhatsMyName

  intelligence/               ग्राफ, सहसंबंध, कथन, HTML रिपोर्ट
  pipeline/                   चरण, संदर्भ, पिवट, इवेंट

frontend/                     React, TypeScript, Vite, Tailwind
web_app.py                    Flask बैकएंड
पाइपलाइन क्रम:
DiscordModeStage -> Discovery -> Scraping -> Media
  -> Analysis -> Intelligence -> EmailIntel -> [Pivot] -> Reporting
pytest tests/ -v
WhoCord अधिकृत सुरक्षा अनुसंधान, रेड-टीम एंगेजमेंट, पेनेट्रेशन टेस्टिंग, और अपने स्वयं के डिजिटल फुटप्रिंट की जाँच के लिए है। इसका उपयोग किसी को स्टॉक करने, परेशान करने, या डॉक्स करने, उन गोपनीयता सुरक्षाओं को बायपास करने जिन्हें बायपास करने के लिए आप अधिकृत नहीं हैं, Discord की सेवा शर्तों का उल्लंघन करने, या किसी भी कानून को तोड़ने के लिए करना अवैध है। आप इस टूल का उपयोग कैसे करते हैं इसके लिए आप ज़िम्मेदार हैं। लेखक दुरुपयोग के लिए उत्तरदायी नहीं हैं।









