#1
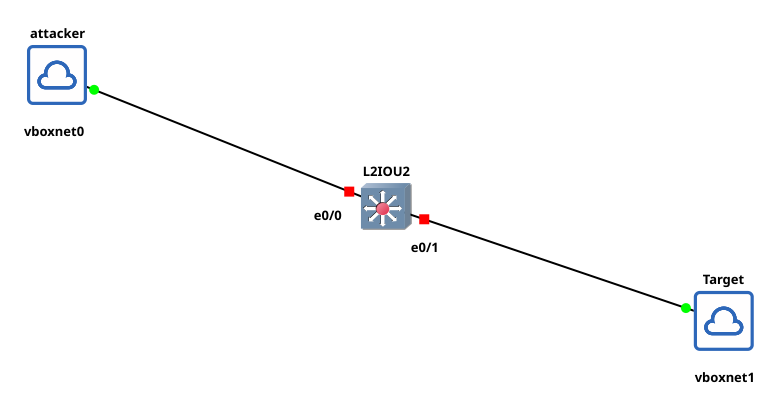
 shadowy-pycoder/ndpspoof
मनमाने IPv6 पैकेटों के साथ RA/RDNSS/NA स्पूफिंग और RA Guard चोरी करें
 al1ex/checkpwd
चेकलिस्ट के माध्यम से उत्पाद के डिफ़ॉल्ट pwd की जाँच करें।
 edoardottt/offensive-onos
ONOS अनुप्रयोगों को हथियार बनाने में मेरे प्रयोग (https://github.com/opennetworkinglab/onos)
 corelight/cve-2021-42292
ज़ीक पैकेज जो CVE-2021-42292 Microsoft Excel स्थानीय विशेषाधिकार वृद्धि शोषण का पता स्प्रेडशीट डाउनलोड के नेटवर्क ट्रैफ़िक विश्लेषण के माध्यम से…
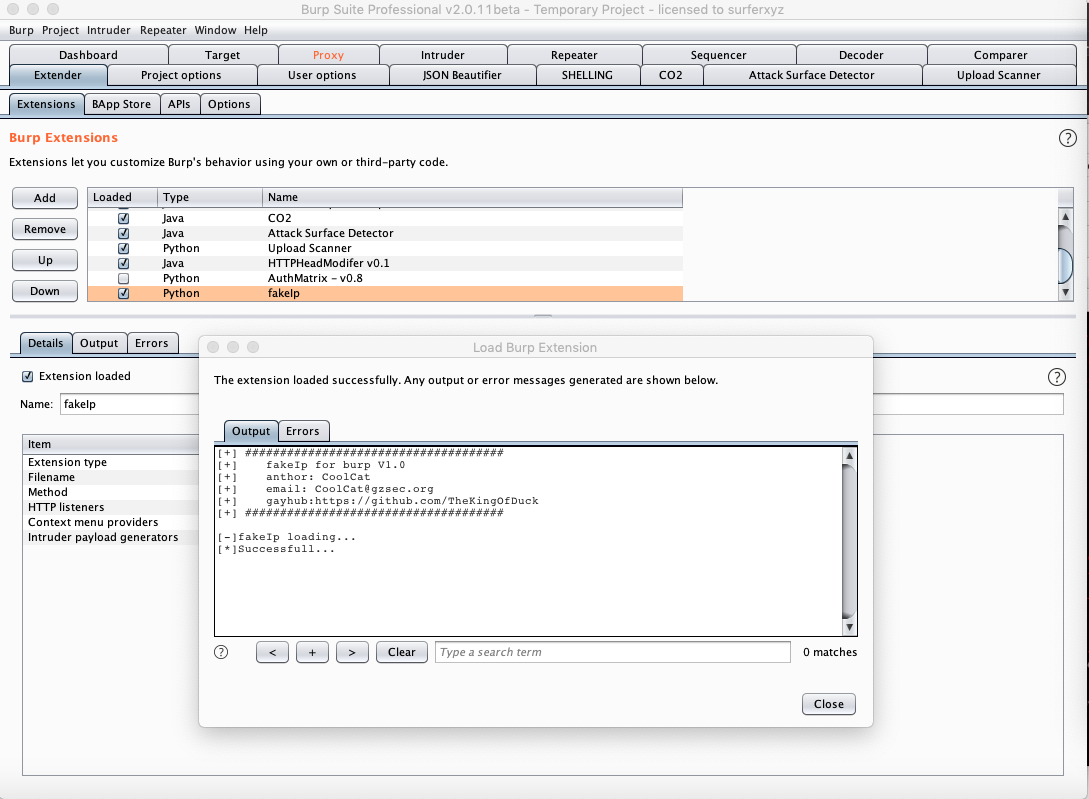 ianxtianxt/burpsuiefakeip
burp नकली IP ब्रूटफोर्स स्क्रिप्ट
 cumakurt/mudos
कमांड-लाइन मल्टी-वेक्टर DDoS परीक्षण उपकरण, जिसमें अधिकृत रेज़िलिएंस परीक्षण के लिए 129 वॉल्यूमेट्रिक, प्रोटोकॉल, एप्लिकेशन और एम्प्लिफिकेशन हमला…
 yottaiq/jok3r
Jok3r - नेटवर्क और वेब पेनटेस्ट फ्रेमवर्क
 syrex1013/mikroroot
CVE-2018-14847 (MikroTik Exploit) का स्वचालित संस्करण
 corelight/cve-2022-26937
Zeek पैकेज जो Network Lock Manager प्रोटोकॉल विश्लेषण के माध्यम से Windows NFS सर्वरों के विरुद्ध CVE-2022-26937 शोषण प्रयासों का पता लगाता है।
 hackersonlineclub/hocig1_2
HOCig- स्वचालित HOC सूचना संग्रह उपकरण V 1.2
 devarshishimpi/cve-2024-6387-check
regreSSHion एक्सप्लॉइट के लिए तेज़, कुशल और विश्वसनीय पहचान। शून्य निर्भरता के साथ सेकंडों में कई लक्ष्यों को स्कैन करें।
 synacktiv/pcapan
एक pcap कैप्चर विश्लेषण सहायक
 ivankovic/stop-bots
सर्वर तक बुरे बॉट्स की पहुँच को रोकने की प्रक्रिया को स्वचालित करें
 ssllabs/openssl-ccs-cve-2014-0224
OpenSSL CCS इंजेक्शन भेद्यता (CVE-2014-0224) के खिलाफ सर्वरों का परीक्षण करने के लिए Go-आधारित टूल, कमजोर कार्यान्वयन का पता लगाने के लिए पैच किए गए…
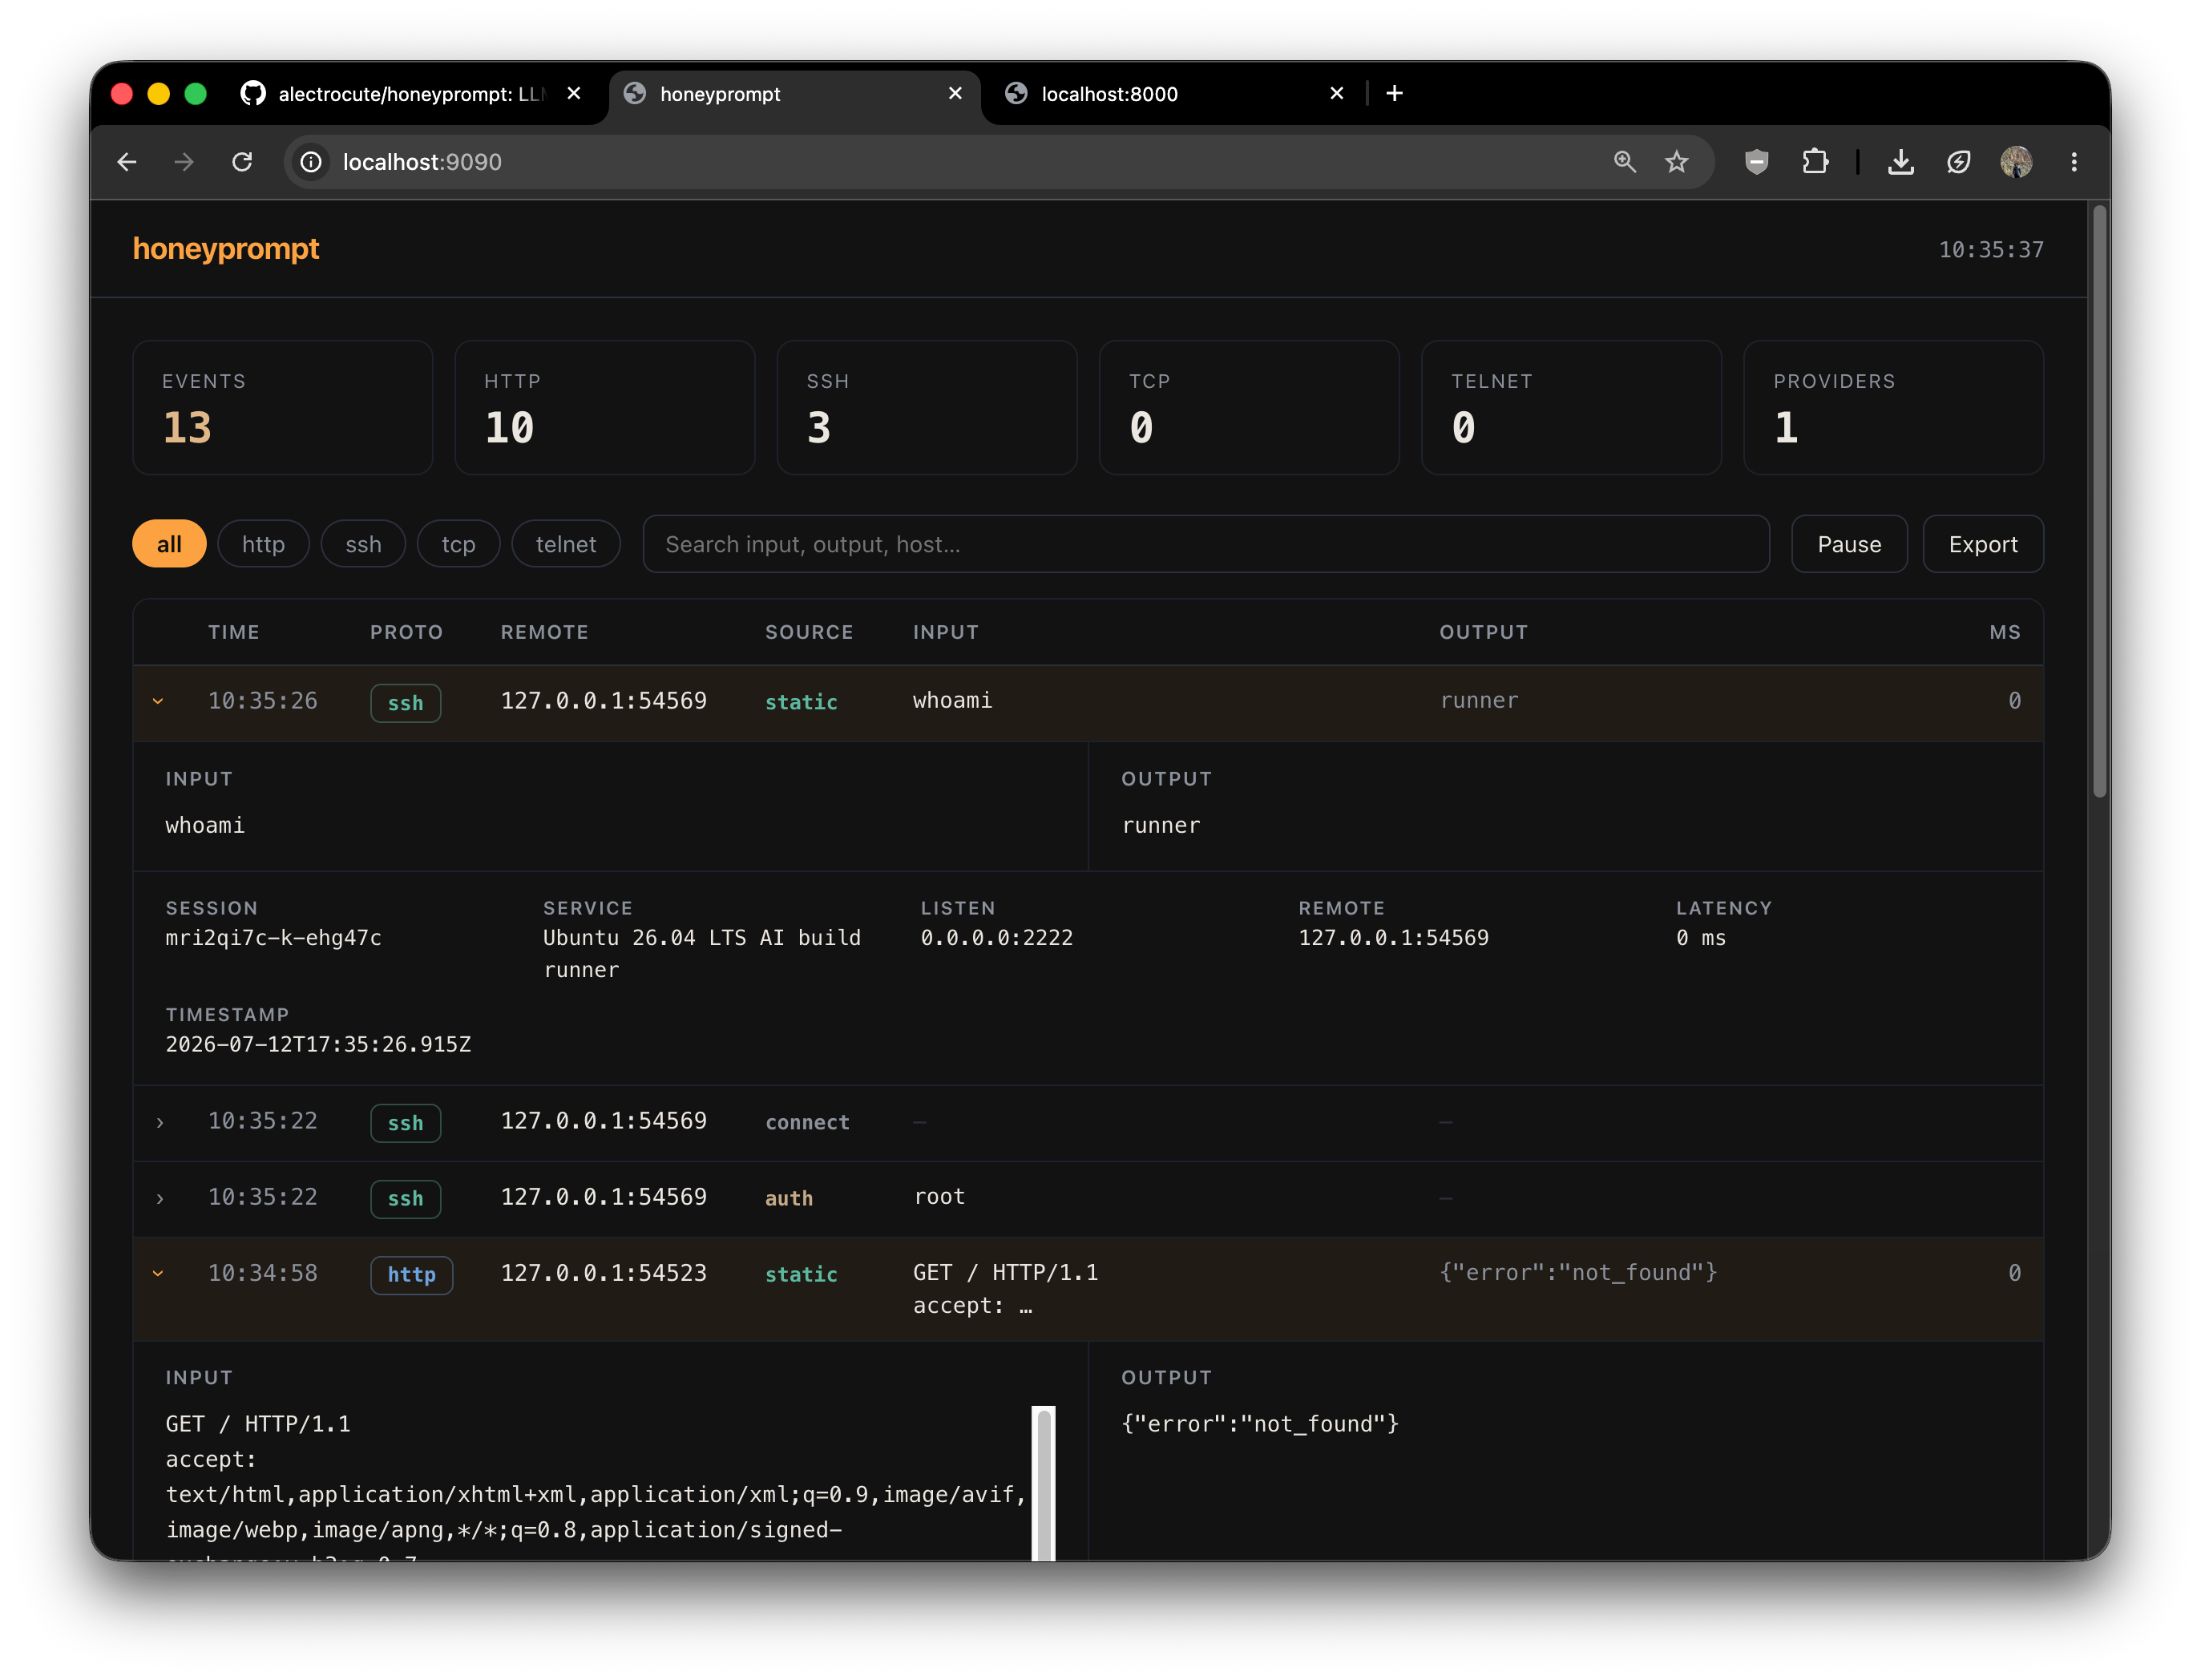 alectrocute/honeyprompt
LLM-प्रथम धोखा ढांचा: "वह हनीपॉट जो बात करता है!™"
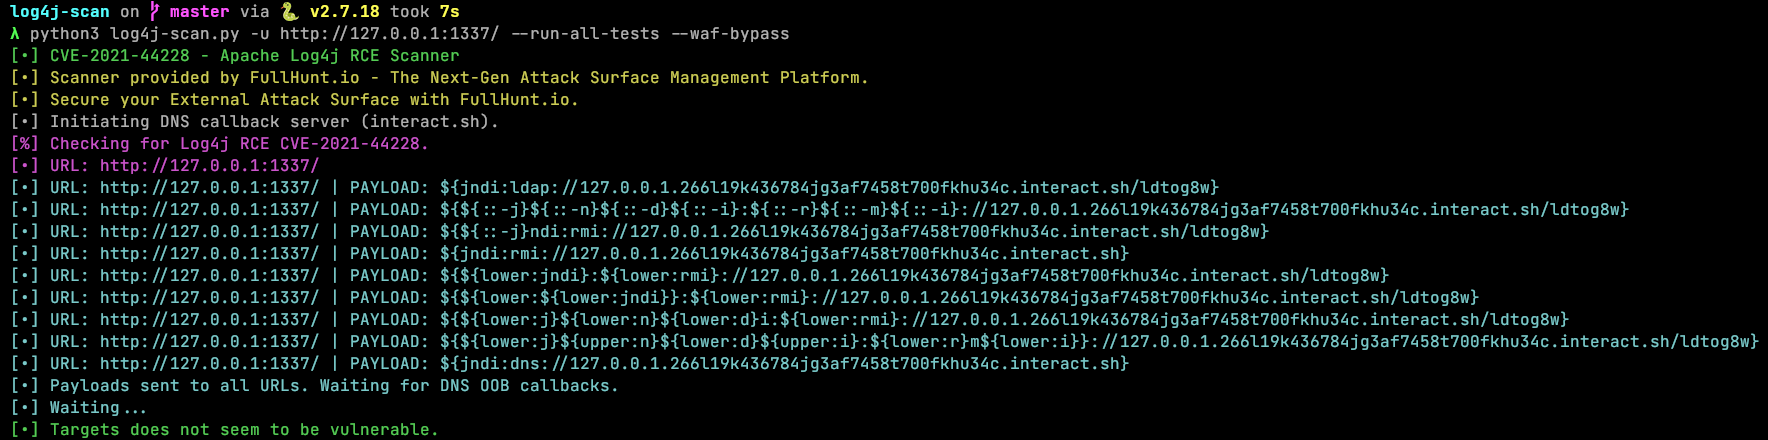 mufeedvh/log4jail
Log4J (Log4Shell उर्फ CVE-2021-44228) हमलों को रोकने के लिए एक फ़ायरवॉल रिवर्स प्रॉक्सी।