
 #1
नेटवर्क इन्फ्रास्ट्रक्चर और प्रोटोकॉल का विश्लेषण करने, निगरानी करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 regit/opensvp
Opensvp एक सुरक्षा उपकरण है जो फ़ायरवॉल के प्रोटोकॉल स्तर के हमले के प्रतिरोध का परीक्षण करने में सक्षम होने के लिए "हमलों" को लागू करता है।
 lsecqt/portforwarder
C में TCP पोर्ट फ़ॉरवर्डिंग उपयोगिता
 pbssubhash/h0neytr4p
ब्लू टीम के लिए कॉन्फ़िगर करना आसान Honeypot
 cognis-digital/c2detect
C2 server fingerprinter — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
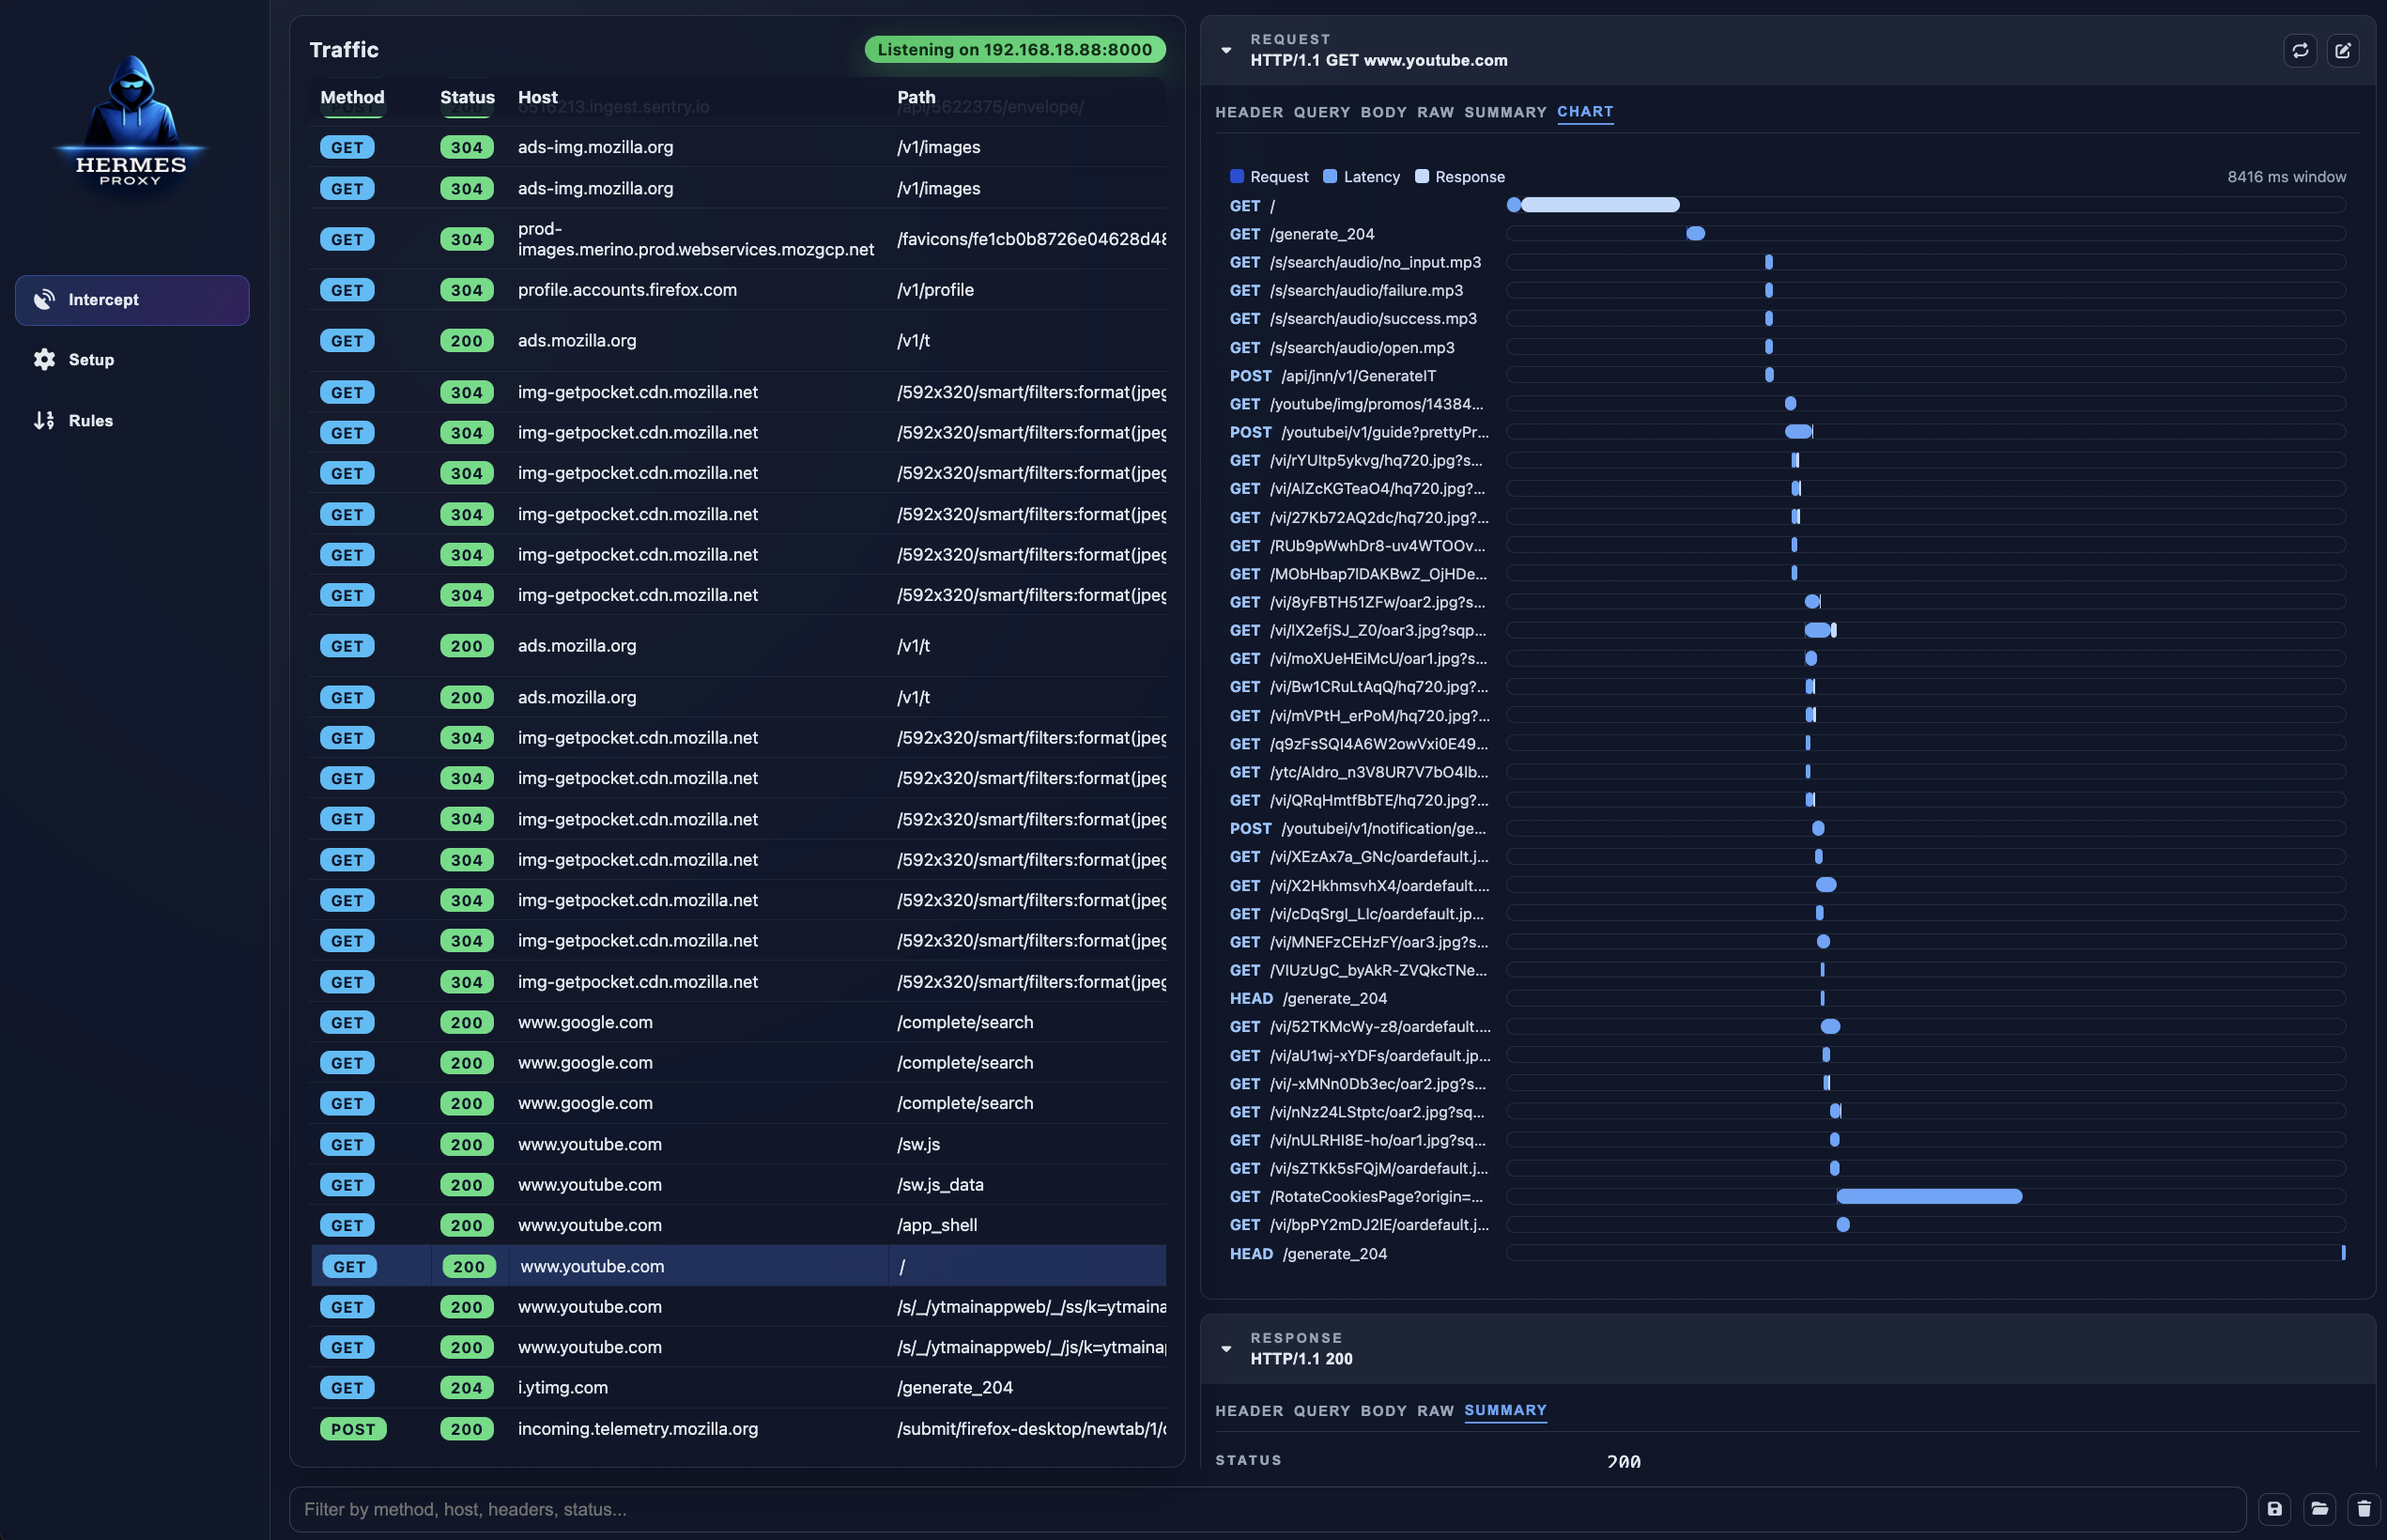 jp/hermes-proxy
हर्मीस प्रॉक्सी - HTTP ट्रैफ़िक विश्लेषक
 hynekpetrak/cve-2019-5544_cve-2020-3992
Python / scapy मॉड्यूल जो SRVLOC/SLP प्रोटोकॉल लागू करता है और सक्षम OpenSLP सेवाओं के लिए स्कैन करता है।
 knqyf263/cve-2021-40346
CVE-2021-40346 PoC (HAProxy HTTP स्मगलिंग)
 mindcrypt/stegowiper
स्टेगोमालवेयर को बाधित करने के लिए सक्रिय हमलों को लागू करने का एक शक्तिशाली और लचीला उपकरण
 weirdmachine64/sharkmcp
PCAP फ़ाइलों के विश्लेषण के लिए एक स्विस-नाइफ MCP सर्वर
 phikshun/ufuzz
यूनिवर्सल प्लग एंड फज़
 k8gege/pyladon
Ladon Scanner For Python, बड़े नेटवर्क प्रवेश स्कैनर और Cobalt Strike, भेद्यता / शोषण / पहचान / MS17010/SmbGhost/CVE-2020-0796/CVE-2018-2894
 knqyf263/cve-2020-10749
CVE-2020-10749 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो पॉड्स के बीच IPv6 रॉग राउटर विज्ञापनों के माध्यम से Kubernetes MitM हमलों को प्रदर्शित करता है।
 emrekybs/bryobio
इसे विश्लेषण के दौरान SOC विश्लेषकों की प्रक्रियाओं को गति देने के लिए विकसित किया गया था।
 telekom-security/cve-2023-3519-citrix-scanner
CVE-2023-3519 के लिए Citrix स्कैनर
 corelight/cve-2022-26809
Zeek पैकेज जो DCE/RPC पर CVE-2022-26809 रिमोट कोड निष्पादन प्रयासों और सफल शोषण का पता लगाता है, तथा तत्काल जांच के लिए कार्रवाई योग्य शोषण प्रयास और…
 sbousseaden/gluegate
हस्ताक्षरित mozglue.dll के माध्यम से मेमोरी API प्रॉक्सी
 icsec/airpwn-ng
पैकेट इंजेक्शन wifi के लिए; सरलीकृत।
 robomotic/invoke-antivm
VM से बचने के लिए PowerShell टूल








