
 #1
नेटवर्क इन्फ्रास्ट्रक्चर और प्रोटोकॉल का विश्लेषण करने, निगरानी करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 nccgroup/xcavator
एक नेटवर्क डेटा लोकेटर जो पेनिट्रेशन परीक्षणों के दौरान प्राप्त क्रेडेंशियल्स का उपयोग करता है
 zakipedio/bridgehead
ADWS पर Active Directory तक नेटिव C++ पहुंच, कोई .NET नहीं, कोई WCF नहीं, कोई HTTP स्टैक नहीं।
 yo-yo-yo-jbo/macos_app_structure
macOS ऐप बंडलों, plist फ़ाइलों और launchd प्रोसेस व्यवहार पर शैक्षिक गहन अध्ययन, साथ ही पेलोड को .app फ़ाइलों के रूप में पैकेज करने और प्रोसेस-ट्री…
 projectdiscovery/network-fingerprint
nuclei नेटवर्क टेम्पलेट्स के लिए एक फिंगरप्रिंट जनरेशन सहायक
 sdnewhop/sdwan-harvester
:globe_with_meridians: इंटरनेट पर SD-WAN नोड्स को स्वचालित रूप से एन्यूमरेट और फिंगरप्रिंट करें
 elevenpaths/siemframework
मॉड्यूलर Python3 आक्रमण फ्रेमवर्क जो SIEM प्लेटफार्मों (Splunk, Graylog, OSSIM, QRadar, McAfee) के शोषण को क्रेडेंशियल चोरी, पेलोड तैनाती और…
 alperenugurlu/nac_bypass_agent
यह फ़ंक्शन उपरोक्त सभी फ़ंक्शनों को जोड़ता है और उपयोगकर्ता से आवश्यक जानकारी लेकर IP और MAC पता बदलने, रिस्पॉन्डर और tcpdump टूल्स को शुरू करने, और…
 averagesecurityguy/prometheus
Prometheus Firewall Analyzer
 rfunix/tengu
AI-संचालित पैठ परीक्षण MCP सर्वर
 bogglo/zx-ddos
शैक्षणिक नेटवर्क तनाव परीक्षण के लिए Python-आधारित DDoS उपकरण। IP/URL लक्ष्यों के विरुद्ध बहु-थ्रेडेड हमलों का समर्थन करता है, जिसमें कॉन्फ़िगरेबल…
 yoloshii/privacy-first-network
किल स्विच के साथ पूरे घर के लिए VPN राउटर। OpenWrt + WireGuard + AmneziaWG। हर डिवाइस की सुरक्षा करता है, किसी VPN ऐप की आवश्यकता नहीं है।
 danilabs/scripts-nse
राउटर से जानकारी खोजने के लिए कुछ NSE स्क्रिप्ट
 gnoxter/mountain_goat
एक PoC जो CVE-2016-5696 ऑफ-पाथ TCP एक्सप्लॉइट तकनीकों का प्रदर्शन करता है: ग्लोबल रेट लिमिट को खतरनाक माना गया
 seclabresearchbv/cve-2022-34718-poc
CVE-2022-34718 के लिए पायथन-आधारित प्रूफ-ऑफ-कॉन्सेप्ट शोषण, विंडोज पर IPv6 में एक रिमोट कोड निष्पादन भेद्यता, दुर्भावनापूर्ण टुकड़ों को तैयार करने और…
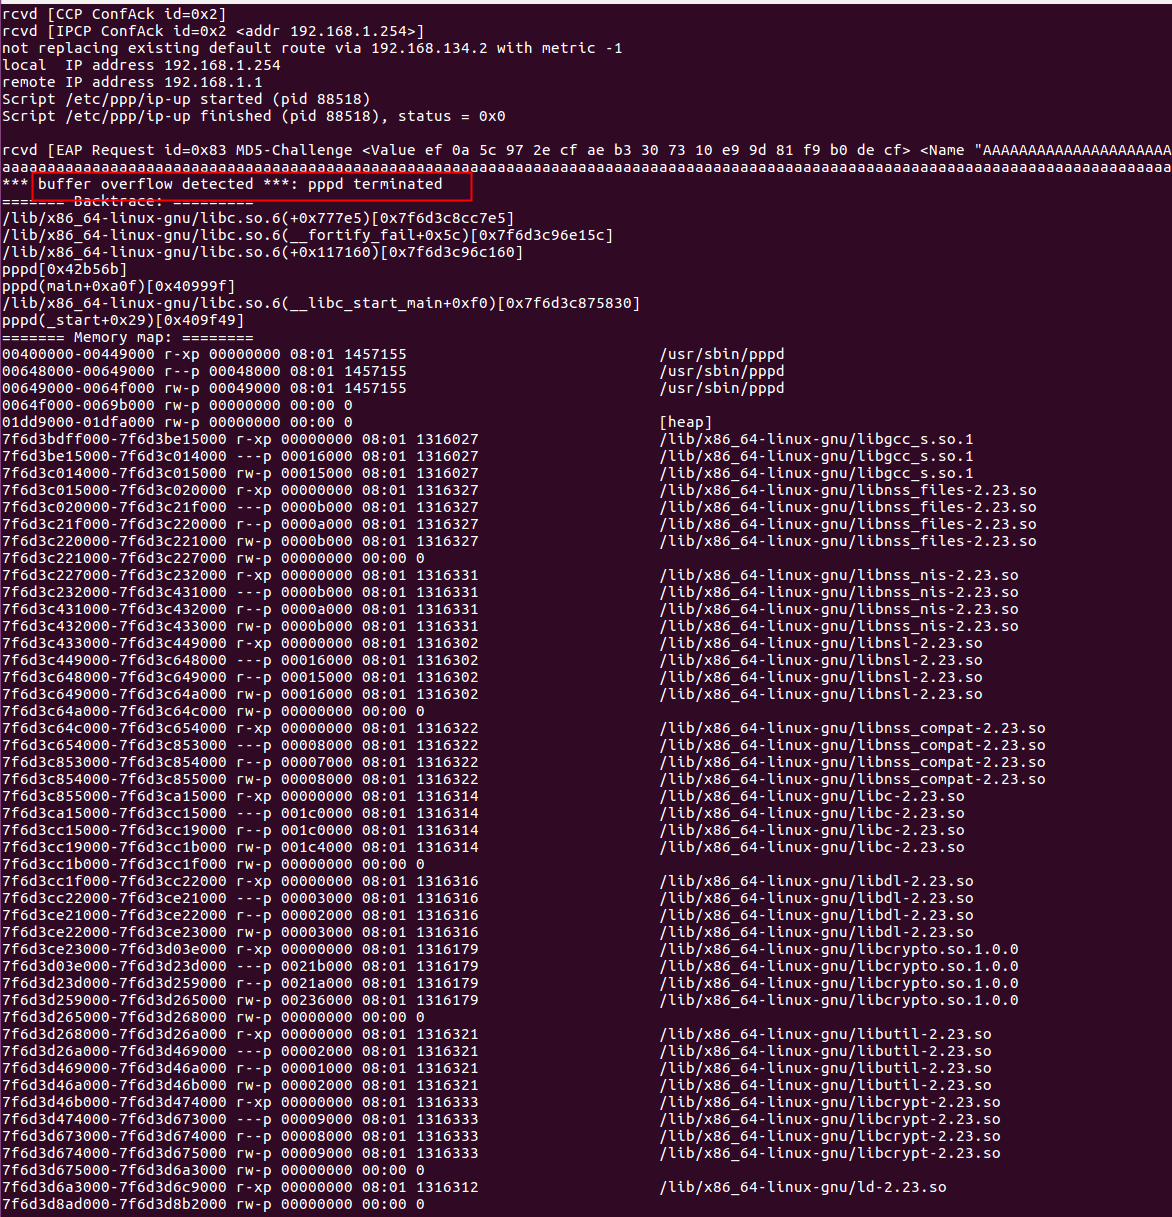 winmin/cve-2020-8597
CVE-2020-8597 pppd बफर ओवरफ्लो पीओसी
 adibirzu/openclaw-security-monitor
OpenClaw परिनियोजनों के लिए सक्रिय सुरक्षा निगरानी। ClawHavoc, AMOS stealer, CVE-2026-25253, मेमोरी पॉइज़निंग और सप्लाई चेन हमलों का पता लगाता है।
 vulncheck-oss/cve-2023-36845-scanner
एक go-exploit जो CVE-2023-36845 के प्रति कमजोर Juniper फ़ायरवॉल को स्कैन करने के लिए है।
 netspi/asa_tools
CVE-2016-1287 के लिए सत्यापन उपकरण








