
 #1
नेटवर्क इन्फ्रास्ट्रक्चर और प्रोटोकॉल का विश्लेषण करने, निगरानी करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 jayglxr/cve-2026-24061-poc
CVE-2026-24061 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो GNU inetutils-telnetd में निर्मित NEW_ENVIRON USER वेरिएबल के माध्यम से एक गंभीर रिमोट…
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO इंजेक्शन URI स्पूफिंग
 nccgroup/ip-reputation-snort-rule-generator
सार्वजनिक IP प्रतिष्ठा डेटा के आधार पर Snort नियम उत्पन्न करने के लिए एक उपकरण
 ncsc-nl/citrix-2025
डिजिटल फोरेंसिक और घटना प्रतिक्रिया उपकरण जो YARA नियमों का उपयोग करके Citrix NetScaler कोर डंप, डिस्क इमेज और लाइव होस्ट को समझौते के संकेतों के लिए…
 osxninja/cybersecurity-projects
यह रिपॉजिटरी मेरी तीन-वर्षीय शोध यात्रा का संपूर्ण रिकॉर्ड है, जिसमें परियोजना को मूलभूत अवधारणाओं से लेकर उन्नत-स्तर के विकास तक शामिल किया गया है।…
 julioliraup/antiphishing
उन्नत फ़िशिंग सुरक्षा: Suricata नियमसेट ओपन और निःशुल्क
 fksvs/siper
XDP आधारित हल्का और तेज़ फ़ायरवॉल
 pa55w0rd/check_icmp_dos
iOS 12 / OS X रिमोट कर्नेल हीप ओवरफ्लो (CVE-2018-4407) POC
 usdag/sncscan
SAP सुरक्षित नेटवर्क संचार (SNC) के विश्लेषण के लिए उपकरण।
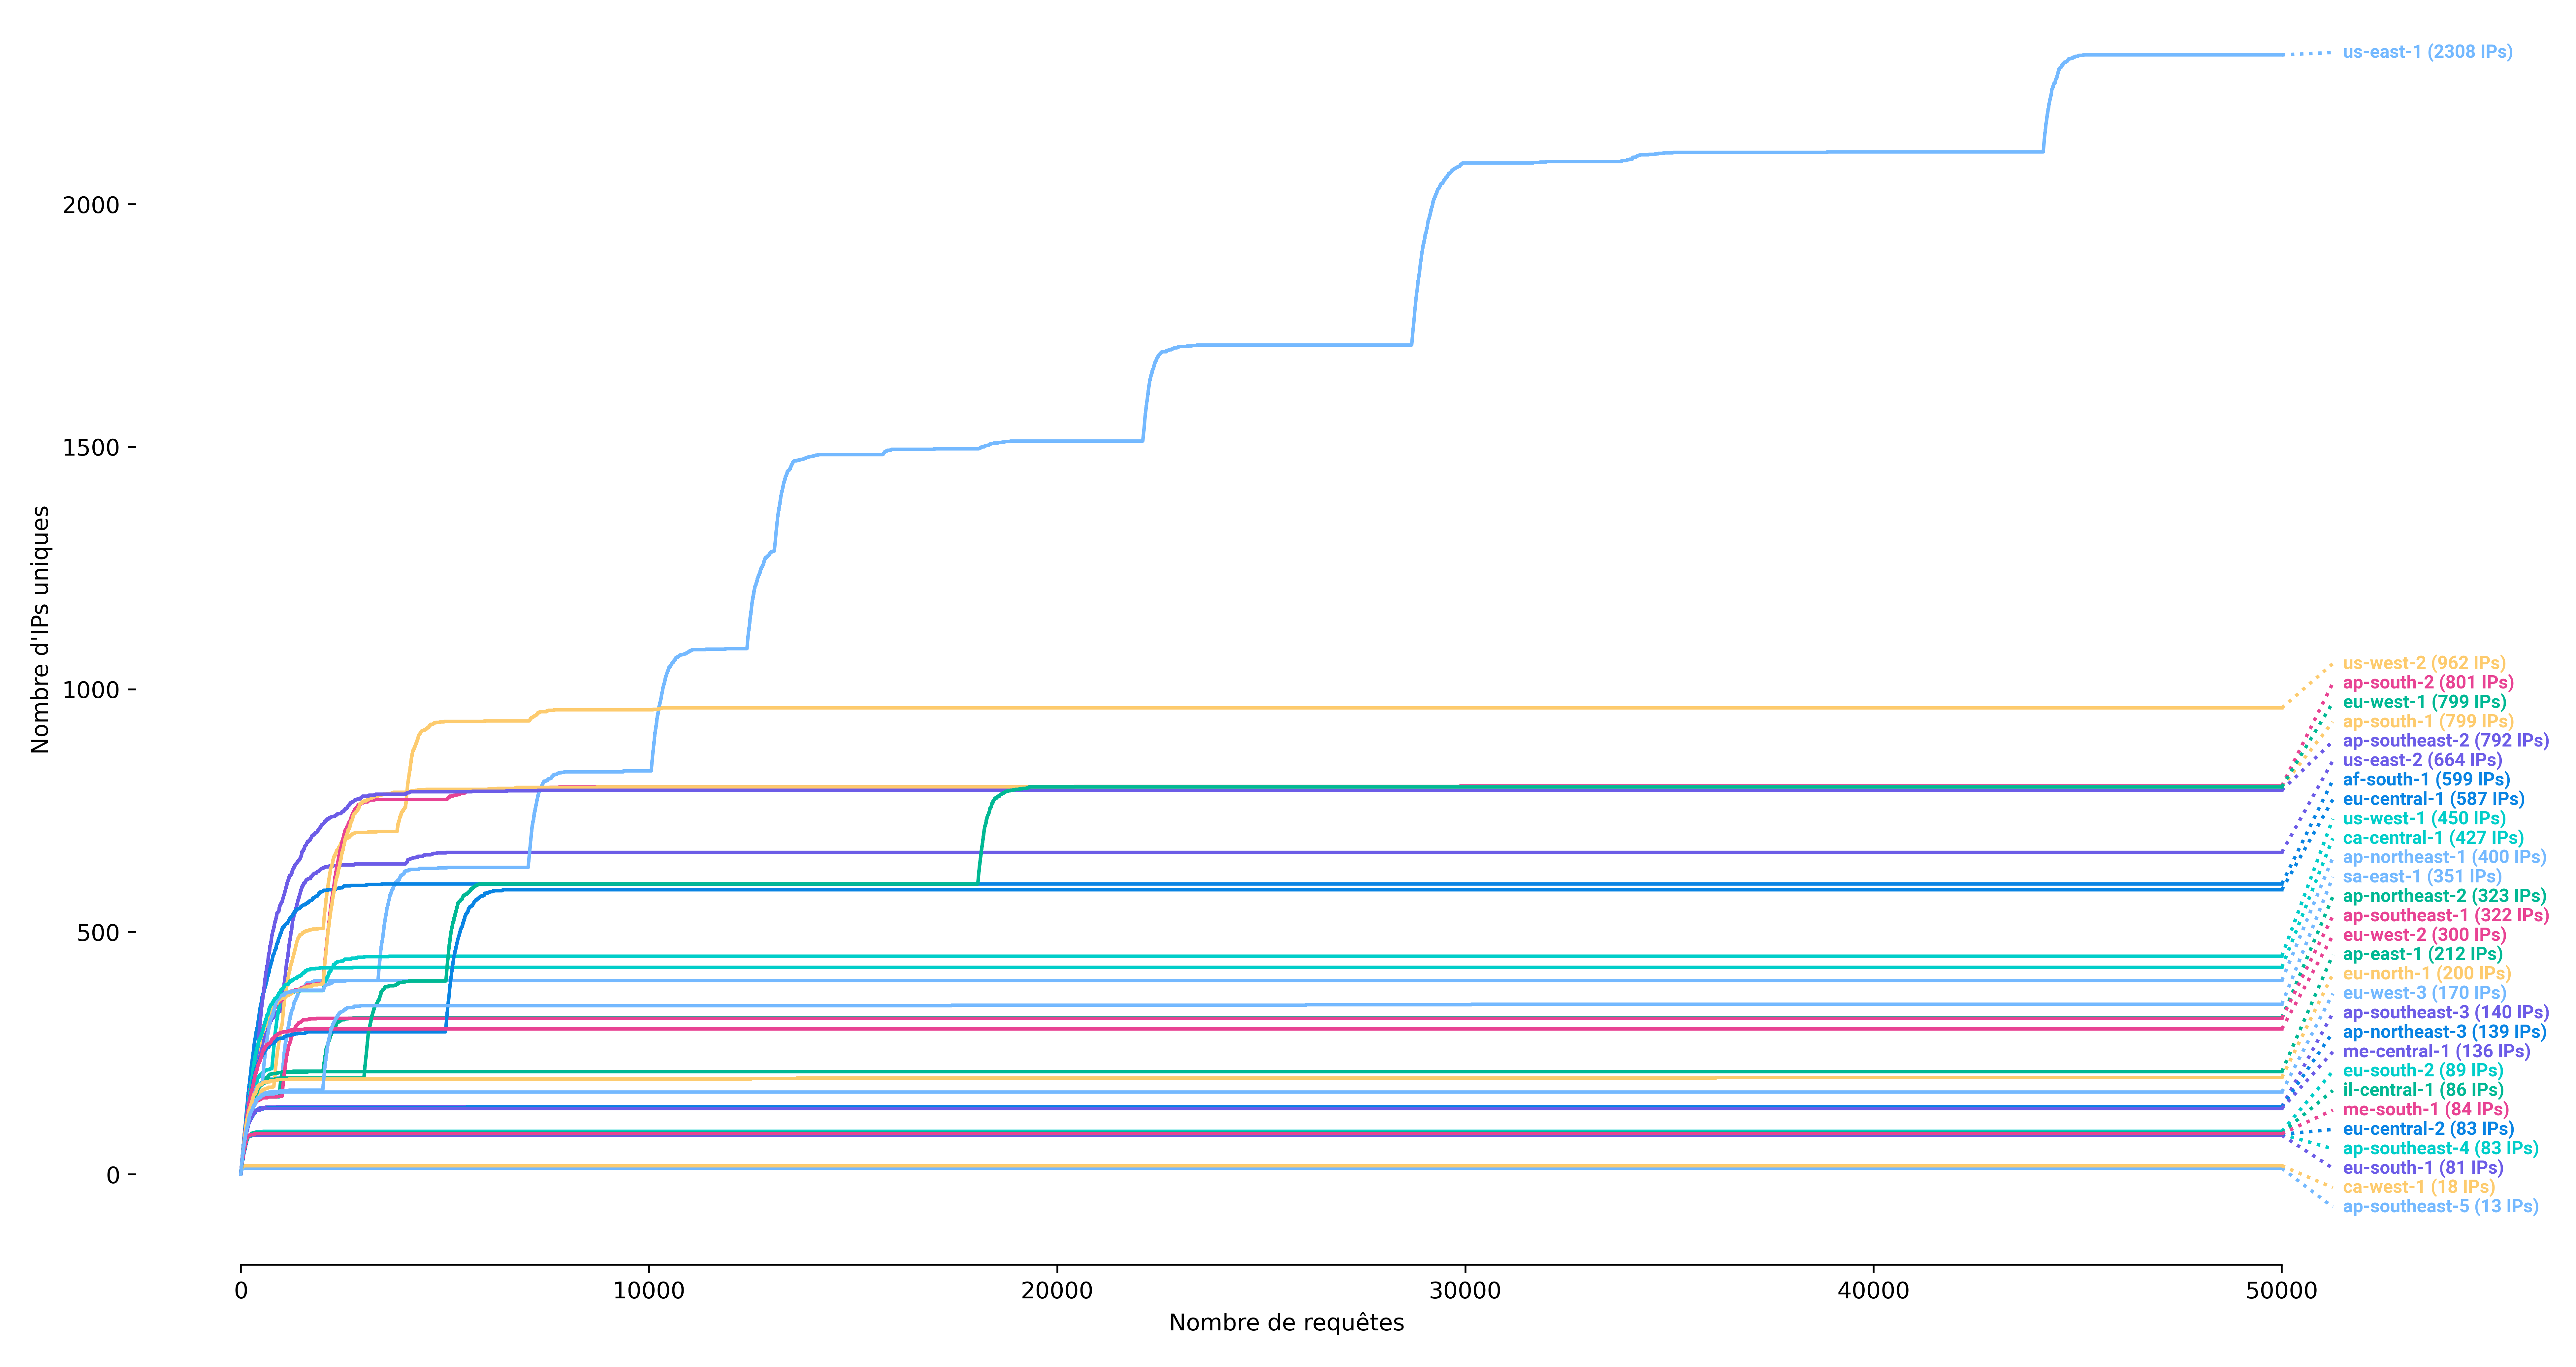 synacktiv/ipspinner
IPSpinner एक स्थानीय प्रॉक्सी के रूप में कार्य करता है जो बाहरी सेवाओं के माध्यम से अनुरोधों को पुनर्निर्देशित करता है।
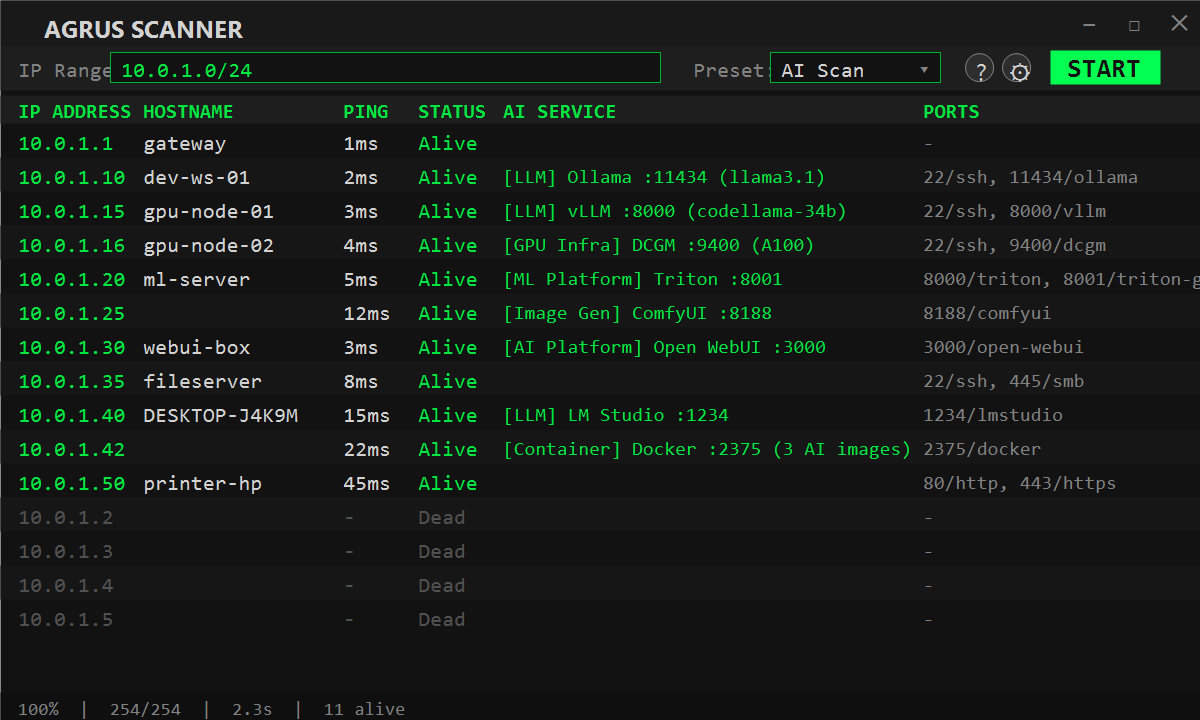 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
 malwaretech/cve-2024-47176-scanner
आपके नेटवर्क पर संवेदनशील cups-browsed इंस्टेंस की पहचान करने के लिए एक सरल स्कैनर
 ivancabrera02/r2socks
Cloudflare R2 ऑब्जेक्ट स्टोरेज के माध्यम से टनल किया गया SOCKS5 प्रॉक्सी, जिसमें Python और निर्भरता-रहित C++ एजेंट एन्क्रिप्टेड R2 ऑब्जेक्ट्स के…
 x-c3ll/sharpntlmrawunhide
C# संस्करण NTLMRawUnHide
 ioncodes/smbghost
CVE-2020-0796 के लिए स्कैनर - SMBv3.1.1 + SMB compression RCE
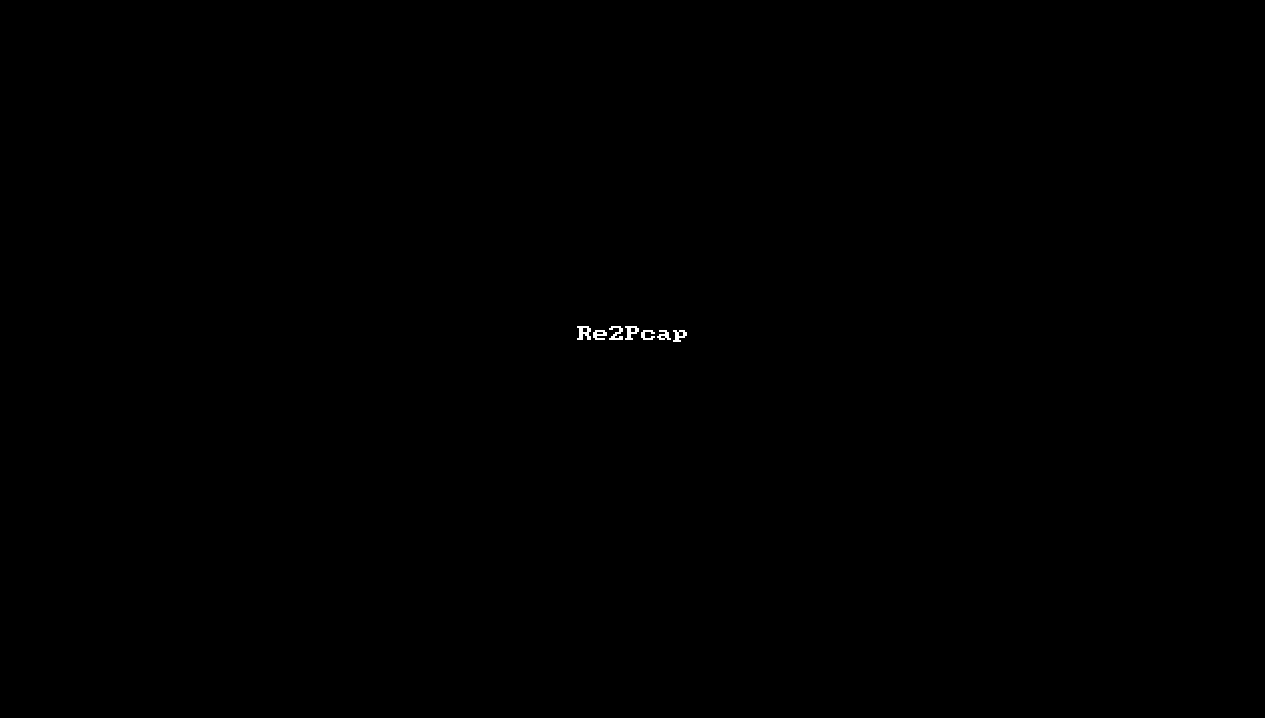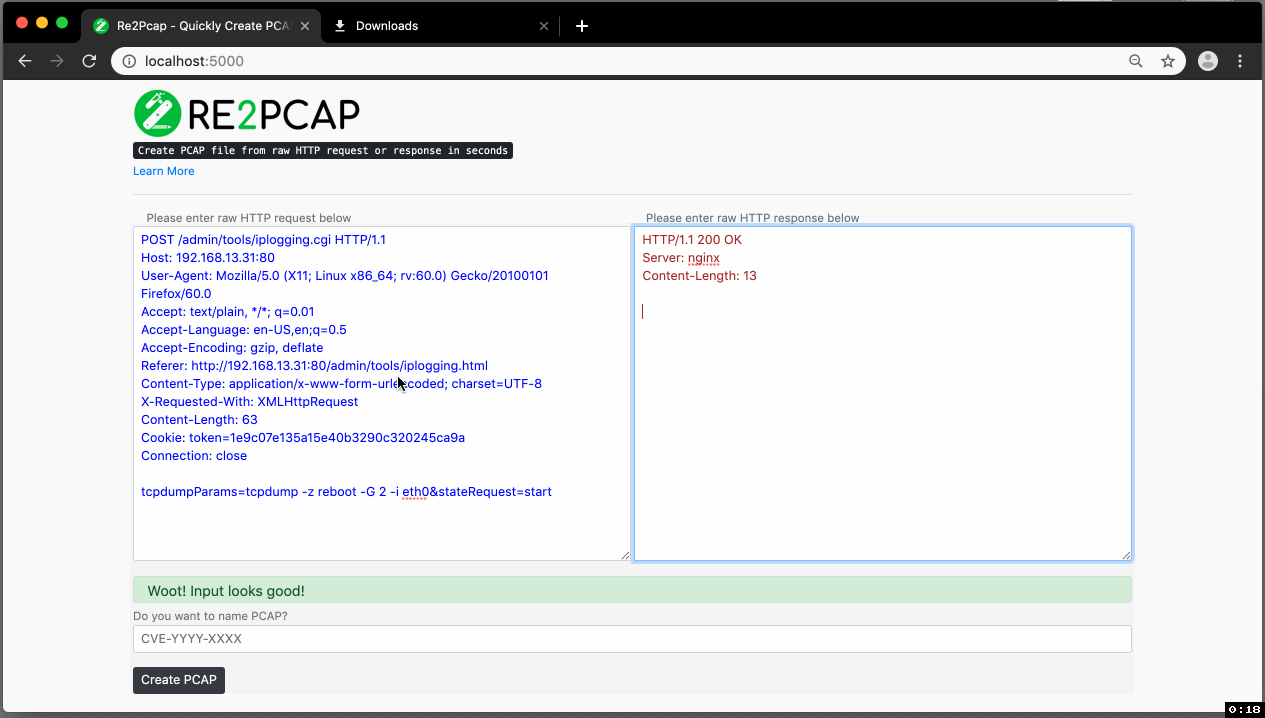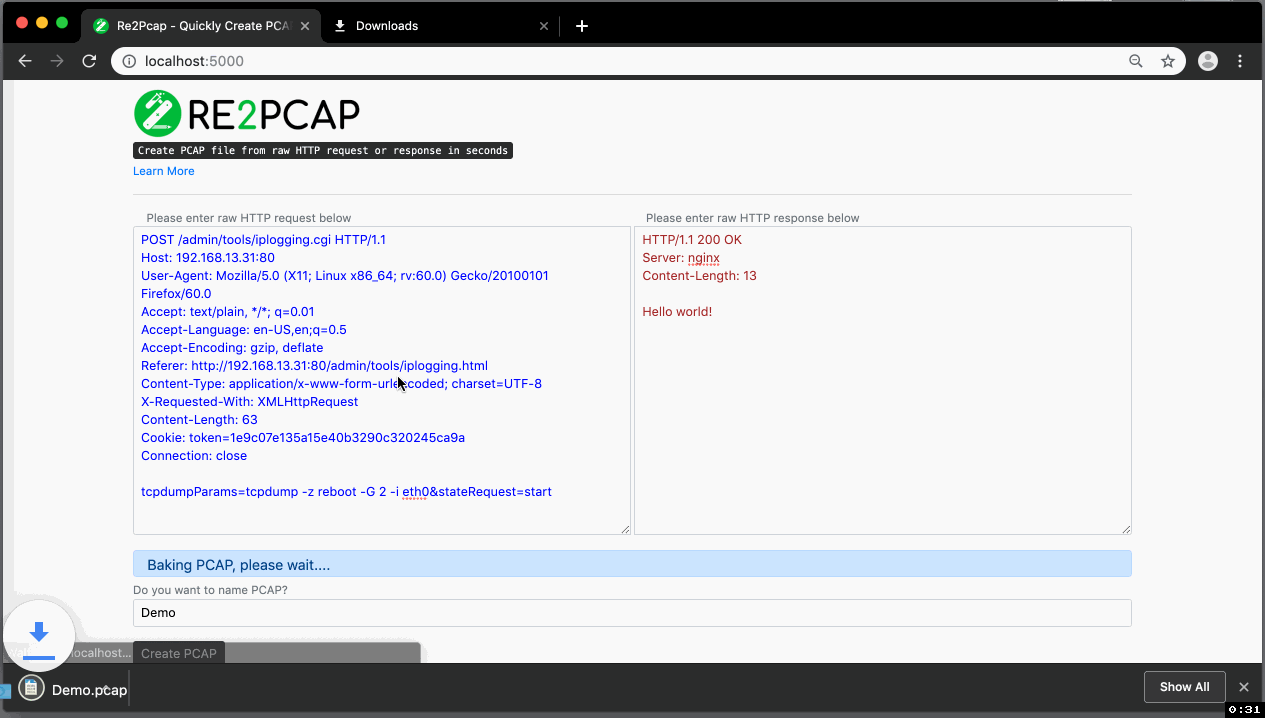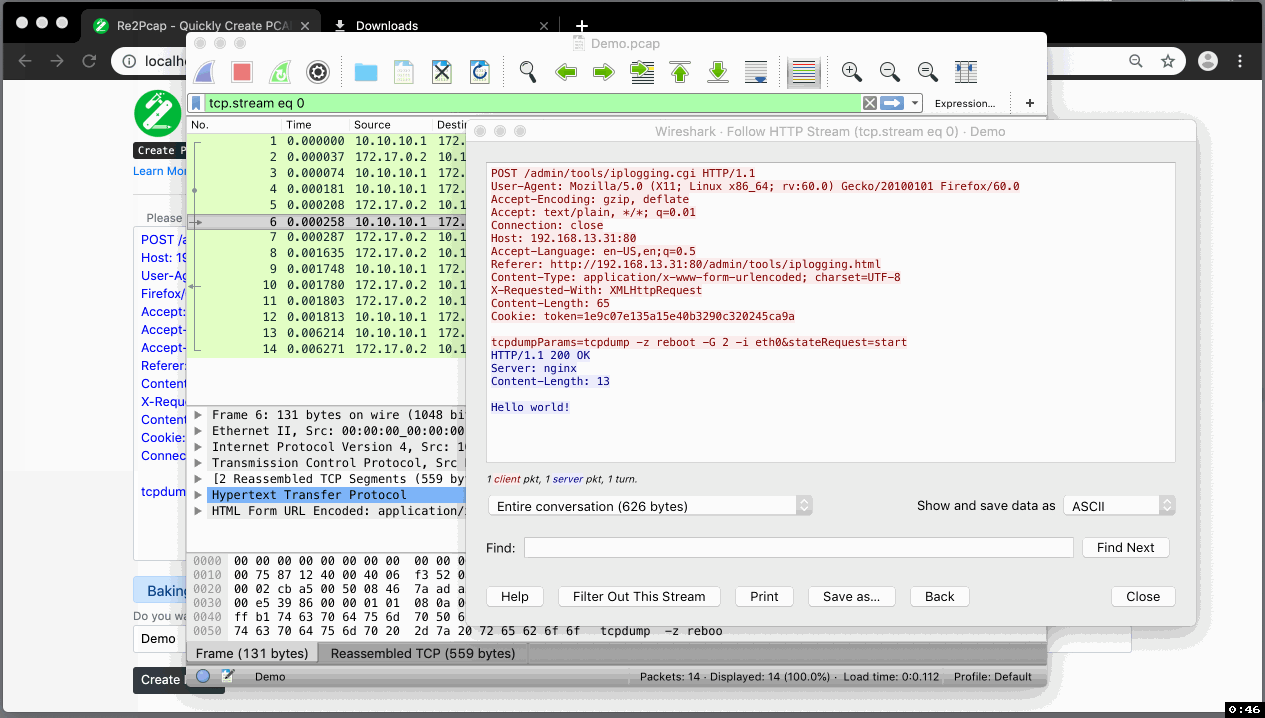 cisco-talos/re2pcap
Snort IDS नियमों और नेटवर्क सुरक्षा विश्लेषण के परीक्षण के लिए कच्चे HTTP अनुरोधों/प्रतिक्रियाओं को PCAP फ़ाइलों में परिवर्तित करें। Docker परिनियोजन…
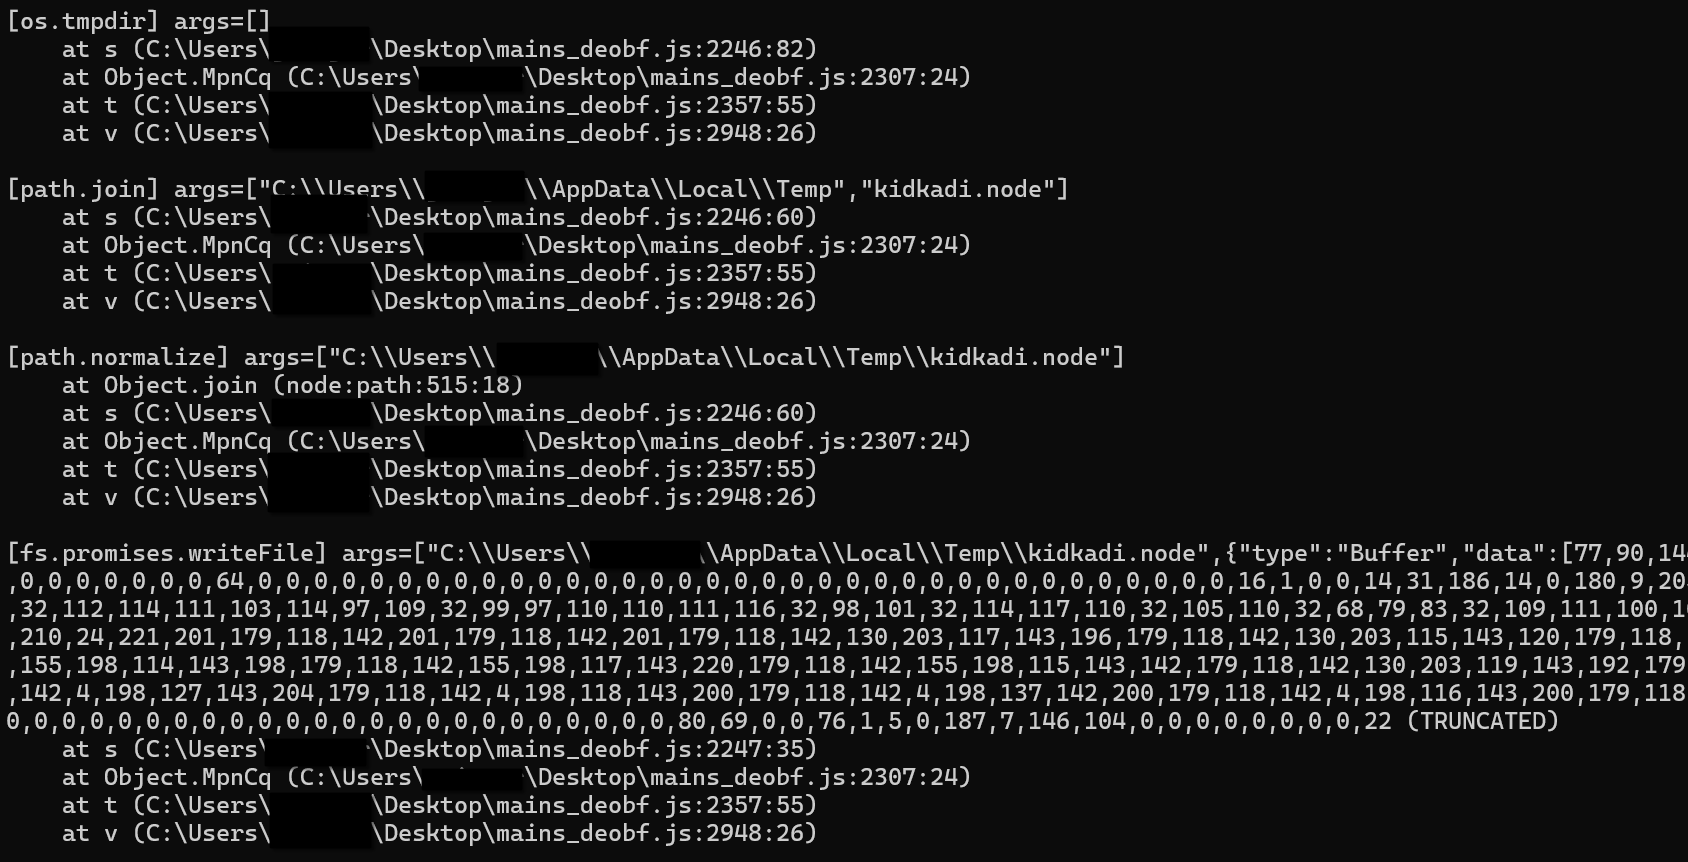 checkpointsw/nodejs-tracer
Node.js मैलवेयर विश्लेषण के लिए रनटाइम ट्रेसर जो कोर मॉड्यूल को हुक करता है, कॉल लॉग करता है, एंटी-विश्लेषण जांचों को स्पूफ करता है, और फ़ाइल राइट्स…








