
 #1
नेटवर्क इन्फ्रास्ट्रक्चर और प्रोटोकॉल का विश्लेषण करने, निगरानी करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 lu1sdv/wafmeow
wafw00f के फ़िंगरप्रिंट। Go की गति। पाइपलाइन-नेटिव। लाइव HTTP और ऑफ़लाइन कैप्चर से WAF पहचान।
 nccgroup/ebpf
eBPF - विस्तारित बर्कले पैकेट फ़िल्टर टूलिंग
 owasp/honeysap
HoneySAP: SAP निम्न-अंतःक्रिया अनुसंधान हनीपॉट
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
फाइललेस x64 असेंबली C2 फ्रेमवर्क जिसमें द्वि-चैनल ICMP/DNS प्रोटोकॉल पिवोटिंग, प्रत्यक्ष syscall निष्पादन, और ptrace-आधारित प्रोसेस इंजेक्शन शामिल…
 xiaolichan/redcaddy
C2 रीडायरेक्टर caddy पर आधारित
 nicmx/fort-validator
RPKI Relying Party और RTR सर्वर जो BGP route origin authorizations को मान्य करता है और RTR प्रोटोकॉल के माध्यम से routers को मान्य डेटा प्रदान करता…
 codextf2/openmalleablec2
Cobalt Strike के Malleable C2 का ओपन सोर्स कार्यान्वयन

 pion/handoff
ब्राउज़र में WebRTC शुरू करें—इसे कहीं और चलाएं
 epi052/cve-2018-15473
बहु-थ्रेडेड, IPv6-जागरूक, शब्दसूचियाँ/एकल-उपयोगकर्ता उपयोगकर्तानाम गणना CVE-2018-15473 के माध्यम से
 cbuijs/sdproxy
DNS प्रॉक्सी जो सरल और तेज़ है, साथ ही कुछ ऐसी सुविधाएँ भी देती है जो उतनी सरल नहीं हैं। यह रूटेड DNS फ़ॉरवर्डिंग, फ़िल्टरिंग और पैरेंटल कंट्रोल पर…
 v-p-b/pecloakcapstone
प्लेटफ़ॉर्म-स्वतंत्र peCloak फ़ोर्क Capstone पर आधारित
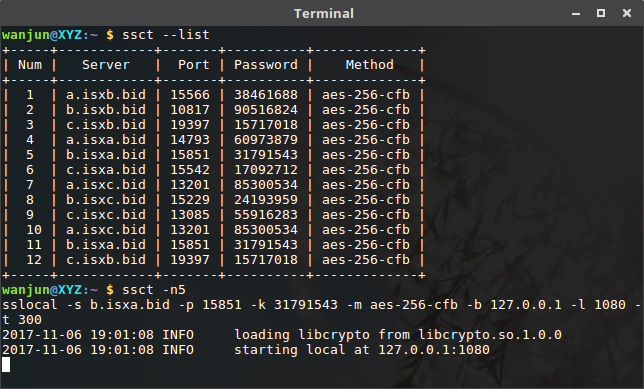 wanjunzh/ssct
शैडोसॉक्स के लिए एक रैपर उपकरण जो लगातार फ़ायरवॉल को बायपास करता है।
 lnxg33k/webhandler
PHP सिस्टम फ़ंक्शन का उपयोग करके सर्वर को नियंत्रित करने के लिए Bash सिम्युलेटर।

 deeptempo/socbench
साइबर सुरक्षा संचालन में AI के लिए एक ओपन हार्नेस और बेंचमार्क
 nonenotnull/ssrfx
CVE-2014-4210+Redis अनधिकृत पहुंच
 mhaskar/fsquirtcplpoc
Fsquirt.exe LOLBin द्वारा लोड किए जाने के लिए डिज़ाइन किए गए bthprops.cpl मॉड्यूल उत्पन्न करने का PoC








