
 #1
मोबाइल एप्लिकेशन और उपकरणों (एंड्रॉइड, आईओएस) का मूल्यांकन करने, परीक्षण करने और उनका फायदा उठाने के उपकरण।
Kitploit अनुशंसित

 googleprojectzero/sockfuzzer
कवरेज-निर्देशित कर्नेल फज़िंग फ्रेमवर्क जो XNU को यूज़रस्पेस लाइब्रेरी के रूप में चलाता है और BSD, Mach, वर्चुअल मेमोरी तथा प्रोसेस सबसिस्टम में…
 superandroidanalyzer/super
सुरक्षित, एकीकृत, शक्तिशाली और विस्तार योग्य Rust Android विश्लेषक
 androidhooker/hooker
Hooker Android अनुप्रयोगों के गतिशील विश्लेषण के लिए एक ओपनसोर्स परियोजना है। यह परियोजना विभिन्न उपकरण और अनुप्रयोग प्रदान करती है जिनका उपयोग किसी…
 novoda/gradle-static-analysis-plugin
Android और Java प्रोजेक्ट्स के लिए स्टैटिक एनालिसिस टूल्स की आसान सेटअप।
 nowsecure/android-forensics
ओपन सोर्स एंड्रॉइड फोरेंसिक्स ऐप और फ्रेमवर्क
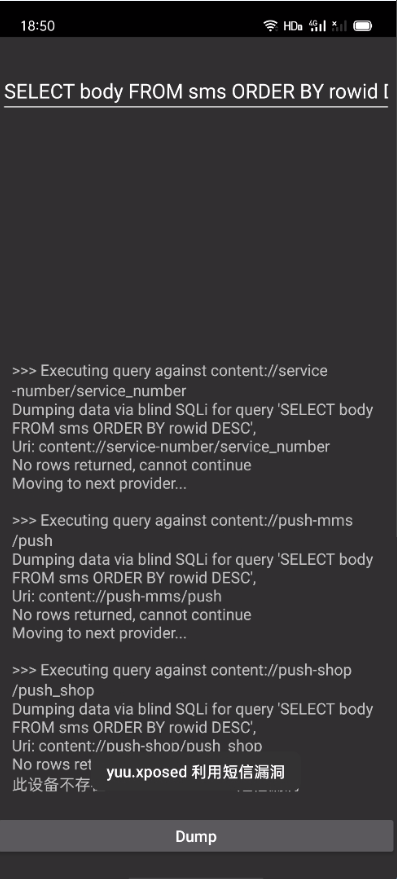 yuuouu/coloros-cve-2025-10184
ColorOS एसएमएस भेद्यता, और उपयोगकर्ताओं के लिए स्व-बचाव समाधान।
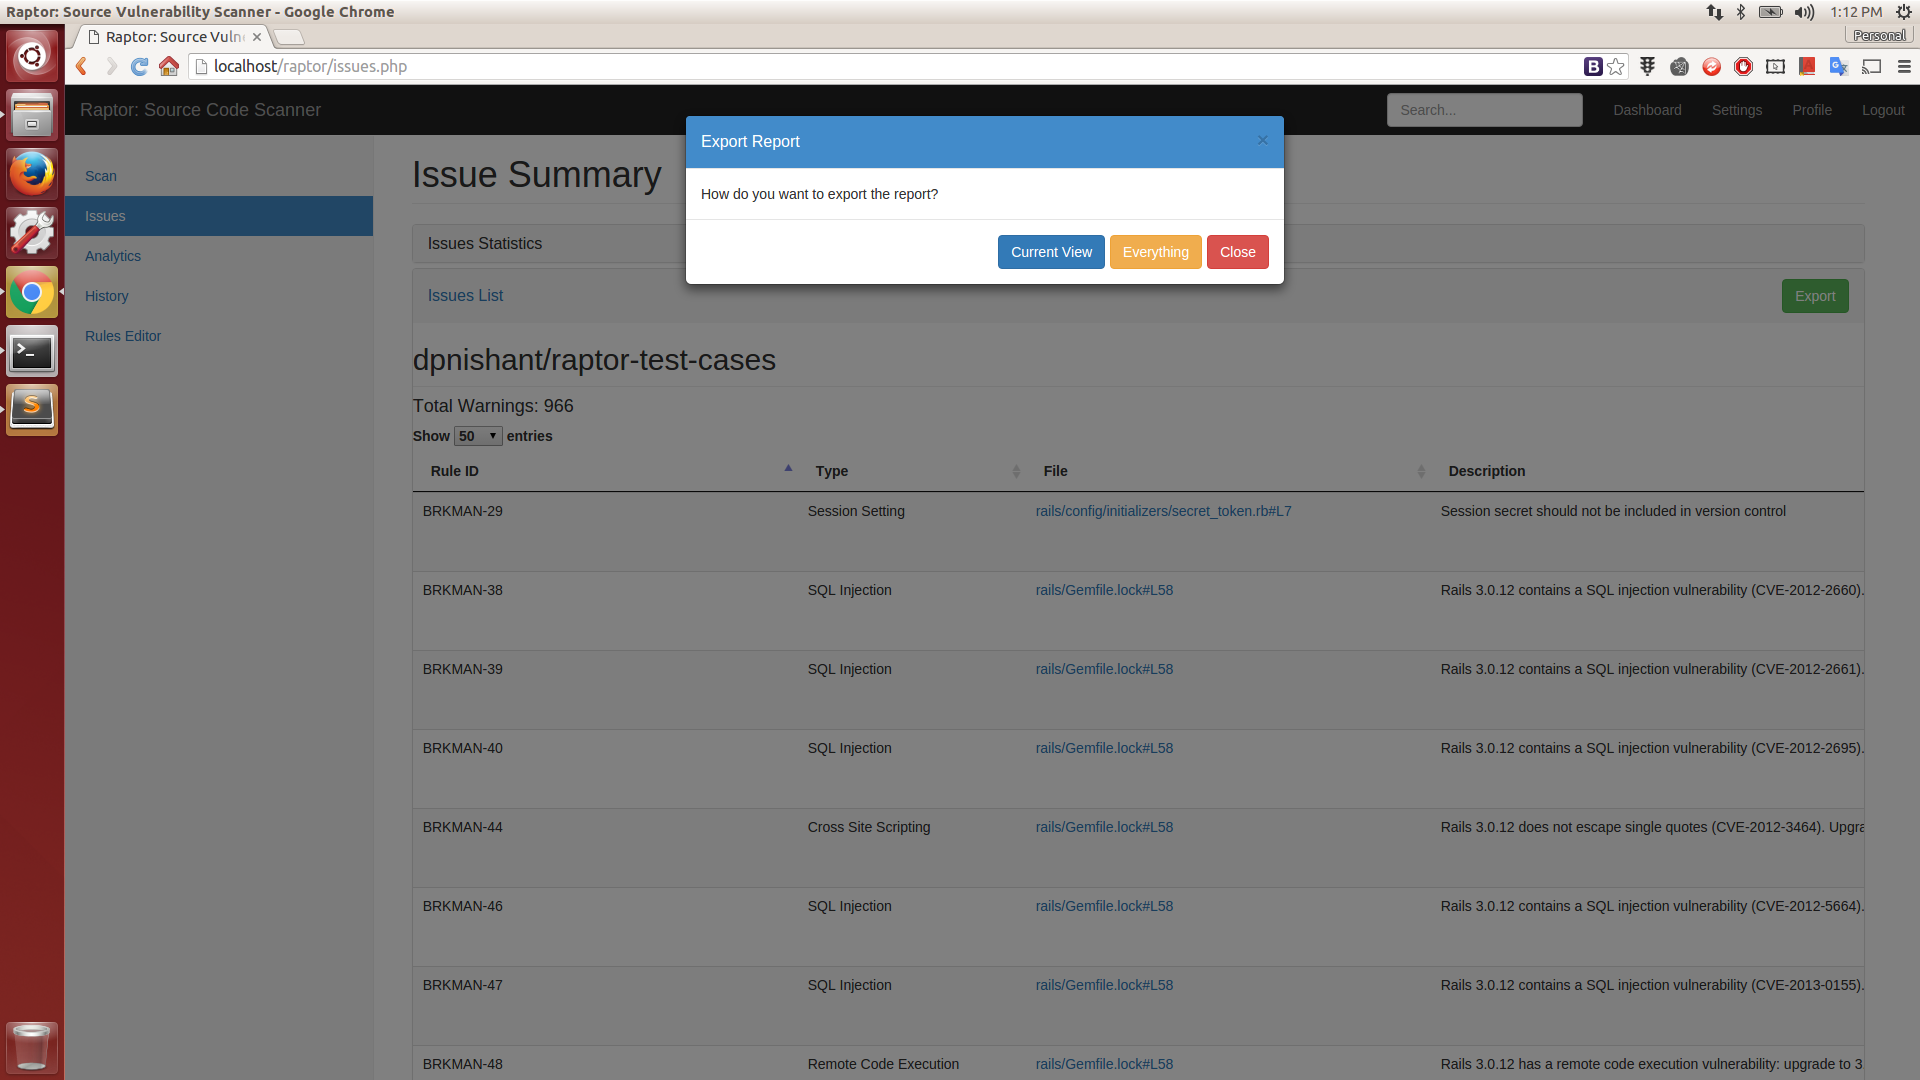 dpnishant/raptor
वेब-आधारित स्रोत कोड भेद्यता स्कैनर
 1ultimat3/badintent
इंटरसेप्ट करें, संशोधित करें, दोहराएँ और Burp Suite का उपयोग करके Android के Binder लेन-देन पर हमला करें
 hahwul/droid-hunter
(अप्रचलित) एंड्रॉइड एप्लिकेशन भेद्यता विश्लेषण और एंड्रॉइड पेंटेस्ट टूल
 certcc/keyfinder
निजी (और सार्वजनिक) कुंजी फ़ाइलों को खोजने और विश्लेषण करने का एक उपकरण, जिसमें Android APK फ़ाइलों के लिए समर्थन शामिल है।
 hyln9/vikiroot
CVE-2016-5195 (Dirty COW) PoC Android 6.0.1 Marshmallow के लिए
 nvisium-jack-mannino/owasp-goatdroid-project
*यह प्रोजेक्ट अब अनुरक्षित नहीं है* OWASP GoatDroid डेवलपर्स और टेस्टर्स को Android सुरक्षा पर शिक्षित करने के लिए एक पूर्ण रूप से कार्यात्मक और…
 asdfugil/haxx
iOS 14 - iOS 14.8.1 पर रूट के रूप में अनटेदर्ड + अनसैंडबॉक्स्ड कोड निष्पादन हैक्स।
 eybisi/kavanoz
सामान्य एंड्रॉइड बैंकर मैलवेयर को स्टैटिक रूप से अनपैक करना।
 labcif/fama
मोबाइल ऐप्स के लिए फोरेंसिक विश्लेषण (FAMA) -- ऑटोप्सी फोरेंसिक ब्राउज़र के लिए मॉड्यूल
 linuxoid-cn/mi8e5-unlocker-by-cve-2026-43499
CVE-2026-43499 पर आधारित 8E5 मॉडल के लिए स्वचालित अनलॉक सहायक उपकरण, केवल अधिकृत सुरक्षा अनुसंधान और स्वयं के उपकरणों के लिए।
 k0mraid3/k0mraid3s-system-shell-prebuilt
मैंने अक्टूबर 2022 में एंड्रॉइड के पैकेज मैनेजर बाइनरी (pm) और डीबगिंग फ्लैग को संभालने के तरीके में खोजा गया शोषण, मार्च 2023 तक पैच किया गया।…









