
 #1
मोबाइल एप्लिकेशन और उपकरणों (एंड्रॉइड, आईओएस) का मूल्यांकन करने, परीक्षण करने और उनका फायदा उठाने के उपकरण।
Kitploit अनुशंसित
 nanopathi/framework_base_aosp10_r33_cve-2021-0306_cve-2021-0317
Android 10 (AOSP10 r33) framework-base का एक पैच किया गया संस्करण जिसमें कोड निष्पादन कमजोरियों को कम करने के लिए CVE-2021-0306 और CVE-2021-0317 के…
 nanopathi/framework_base_aosp10_r33_cve-2021-0315
Android 10 (AOSP) फ्रेमवर्क बेस को लक्षित CVE-2021-0315 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट; विशेषाधिकार वृद्धि भेद्यता प्रदर्शित करने हेतु कोड…
 nanopathi/external_aac_aosp10_r33_cve-2020-0451
CVE-2020-0451 के लिए Exploit जो Android AOSP 10 के external AAC लाइब्रेरी को लक्षित करता है, जो binary exploitation code प्रदान करता है vulnerability…
 shaikusaf/packages_apps_packageinstaller_aosp10_r33_cve-2021-0302
AOSP 10 r33 के लिए Android PackageInstaller स्रोत कोड, CVE-2021-0302 हेतु पैच किया गया, भेद्यता विश्लेषण और सुरक्षा अनुसंधान के लिए।
 uthrasri/system_bt_cve-2024-0030
CVE-2024-0030 के लिए शोषण जो Android ब्लूटूथ स्टैक की कमजोरी को लक्षित करता है, निर्मित ब्लूटूथ पैकेटों के माध्यम से दूरस्थ कोड निष्पादन को सक्षम…
 uthrasri/frameworks_av_cve-2024-0040
CVE-2024-0040 के लिए शोषण, एंड्रॉइड के मीडिया सर्वर (frameworks/av) में एक गंभीर कमजोरी जो तैयार किए गए मीडिया फाइलों के माध्यम से रिमोट कोड निष्पादन…
 raymontag/cve-2019-2215
CVE-2019-2215 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एंड्रॉइड कर्नेल के बाइंडर ड्राइवर में एक use-after-free कमजोरी जो स्थानीय विशेषाधिकार वृद्धि को…
 nanopathi/framework_base_aosp10_r33_cve-2020-0137
CVE-2020-0137 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Android 10 (AOSP R33) फ्रेमवर्क बेस को लक्षित करता है, Android रनटाइम में एक विशेषाधिकार वृद्धि…
 realrodri/exploiteameesta
iOS ऐप जो CVE-2021-30937 भेद्यता के साथ डिवाइस संगतता की जाँच करता है, प्रक्रिया के दौरान अलर्ट और पॉपअप प्रदर्शित करता है।
 nanopathi/framework_base_aosp10_r33_cve-2021-0954
CVE-2021-0954 के लिए शोषण मॉड्यूल, जो Android 10 (r33) AOSP फ्रेमवर्क बेस को लक्षित करता है। विशेषाधिकार वृद्धि के लिए Java-आधारित एक्सप्लॉइट लागू…
 forse01/cve-2020-11990-cordova
Apache Cordova अनुप्रयोगों को लक्षित करने वाले CVE-2020-11990 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो मोबाइल ऐप फ्रेमवर्क में रिमोट कोड एक्जीक्यूशन…
 trinadh465/packages_apps_settings_cve-2020-0201
# CVE-2020-0201 के लिए पैच के साथ Android Settings पैकेज, जो Settings एप्लिकेशन में एक सुरक्षा भेद्यता को संबोधित करता है।
 trinadh465/packages_apps_keychain_aosp10_r33_cve-2021-0963
Android KeyChain पैकेज, CVE-2021-0963 के लिए पैच सहित, जो AOSP 10 में एक सुरक्षा भेद्यता का समाधान करता है।
 nanopathi/framework_base_aosp10_r33_cve-2021-0513
CVE-2021-0513 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Android AOSP 10 (R33) में framework base component को लक्षित करता है ताकि स्थानीय विशेषाधिकार…
 761669642/mahesh-970-cve-2023-21125_bluedriod_repo
CVE-2023-21125 के लिए लक्षित संदर्भ, जो एक Android BlueDroid ब्लूटूथ भेद्यता है, जिसमें प्रभावित घटक पर केंद्रित कोड और दस्तावेज़ीकरण शामिल है।
 nanopathi/framework_base_aosp10_r33_cve-2021-0391
CVE-2021-0391 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एंड्रॉइड AOSP फ्रेमवर्क बेस को लक्षित करता है तथा एंड्रॉइड 10 में विशेषाधिकार वृद्धि…
 diegovargasj/cve-2025-32407
CVE-2025-32407 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: Samsung Internet for Galaxy Watch में TLS प्रमाणपत्र सत्यापन बायपास, जो HTTPS ट्रैफ़िक पर…
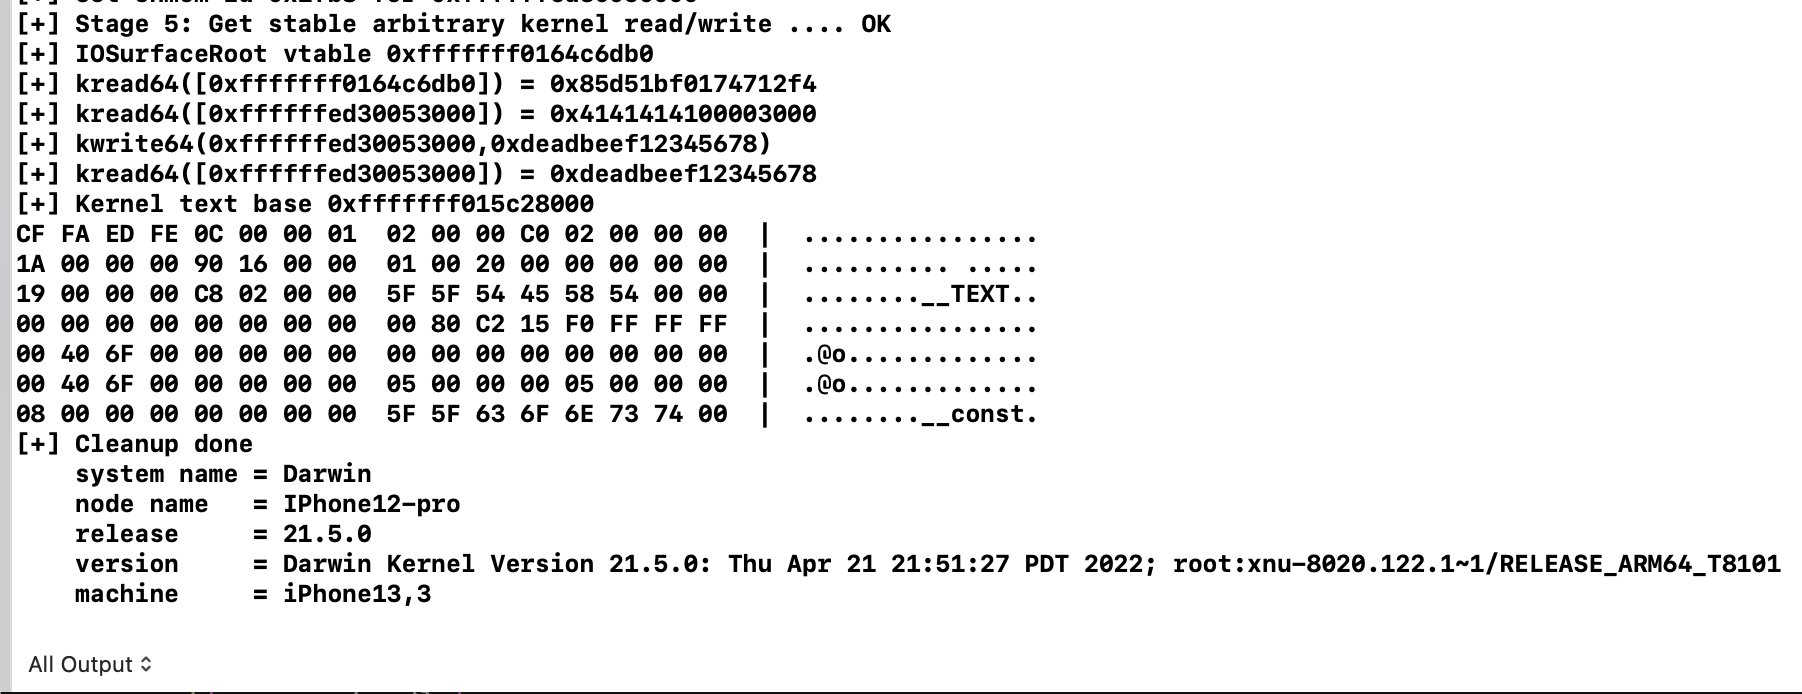 ox1111/cve-2022-32898
CVE-2022-32898 का तकनीकी विश्लेषण और शोषण प्रदर्शन, Apple Neural Engine ड्राइवर में एक कर्नेल मेमोरी भ्रष्टाचार भेद्यता, जिसमें iOS कर्नेल के लिए…








