#1
 1ultimat3/badintent
इंटरसेप्ट करें, संशोधित करें, दोहराएँ और Burp Suite का उपयोग करके Android के Binder लेन-देन पर हमला करें
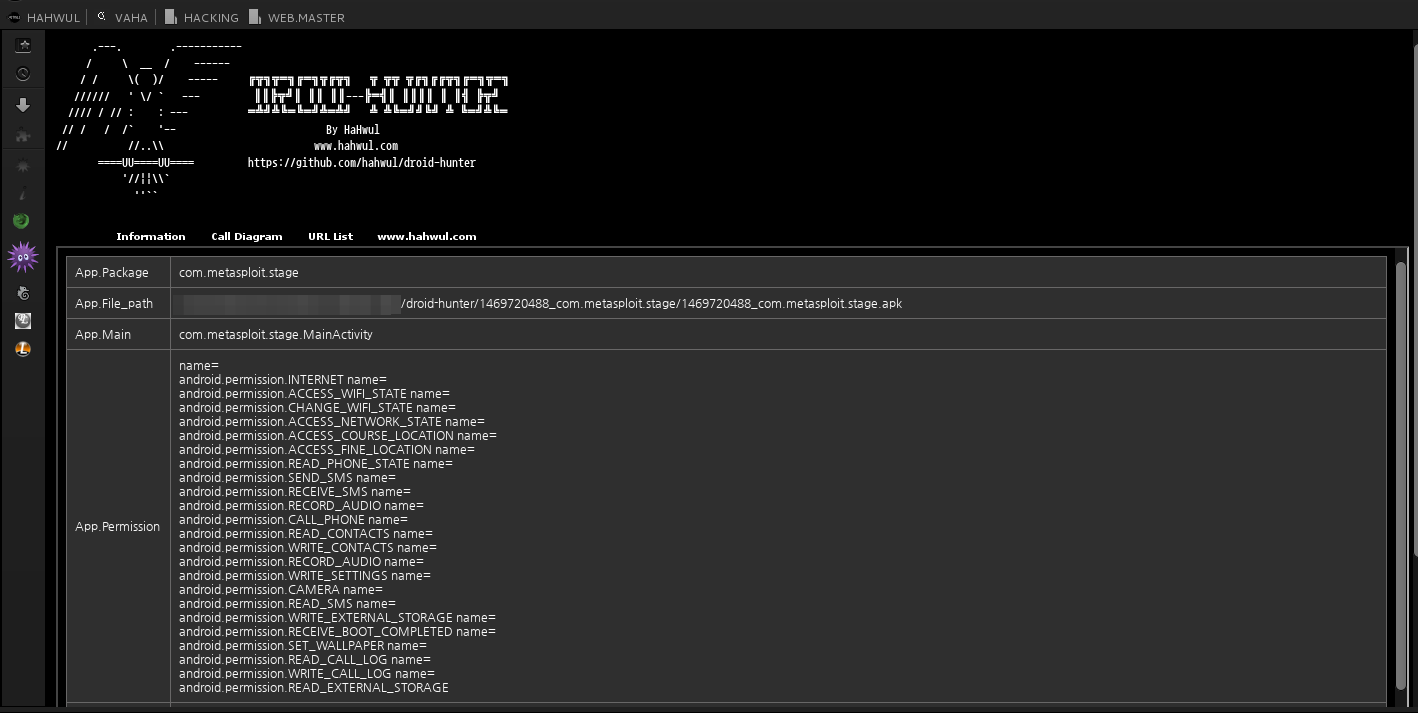 hahwul/droid-hunter
(अप्रचलित) एंड्रॉइड एप्लिकेशन भेद्यता विश्लेषण और एंड्रॉइड पेंटेस्ट टूल
 certcc/keyfinder
निजी (और सार्वजनिक) कुंजी फ़ाइलों को खोजने और विश्लेषण करने का एक उपकरण, जिसमें Android APK फ़ाइलों के लिए समर्थन शामिल है।
 hyln9/vikiroot
CVE-2016-5195 (Dirty COW) PoC Android 6.0.1 Marshmallow के लिए
 nvisium-jack-mannino/owasp-goatdroid-project
*यह प्रोजेक्ट अब अनुरक्षित नहीं है* OWASP GoatDroid डेवलपर्स और टेस्टर्स को Android सुरक्षा पर शिक्षित करने के लिए एक पूर्ण रूप से कार्यात्मक और…
 asdfugil/haxx
iOS 14 - iOS 14.8.1 पर रूट के रूप में अनटेदर्ड + अनसैंडबॉक्स्ड कोड निष्पादन हैक्स।
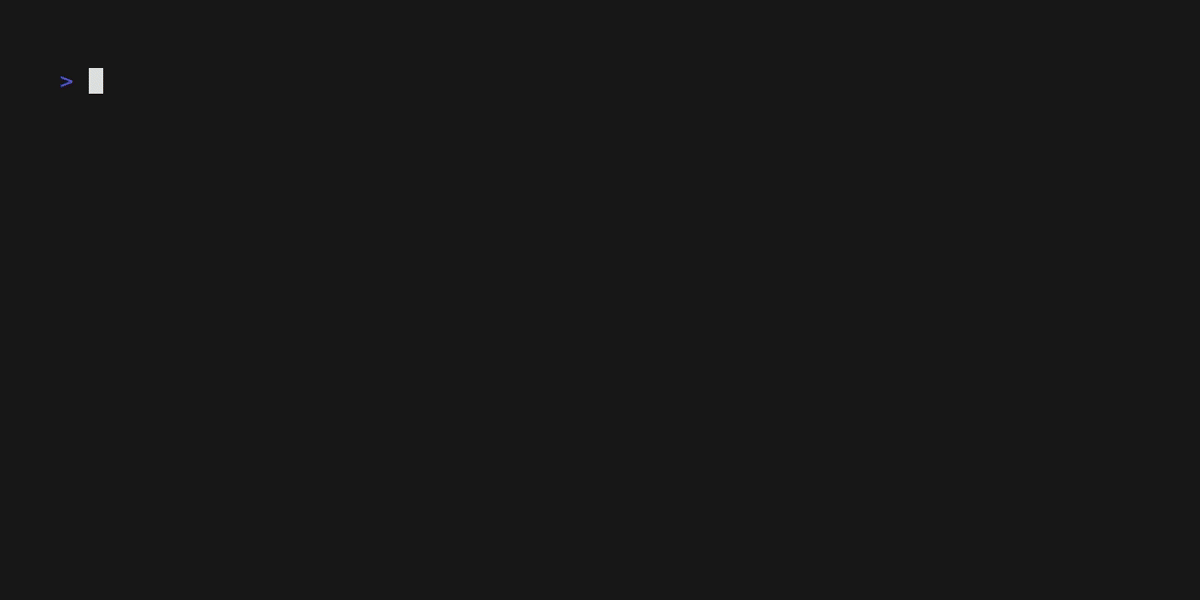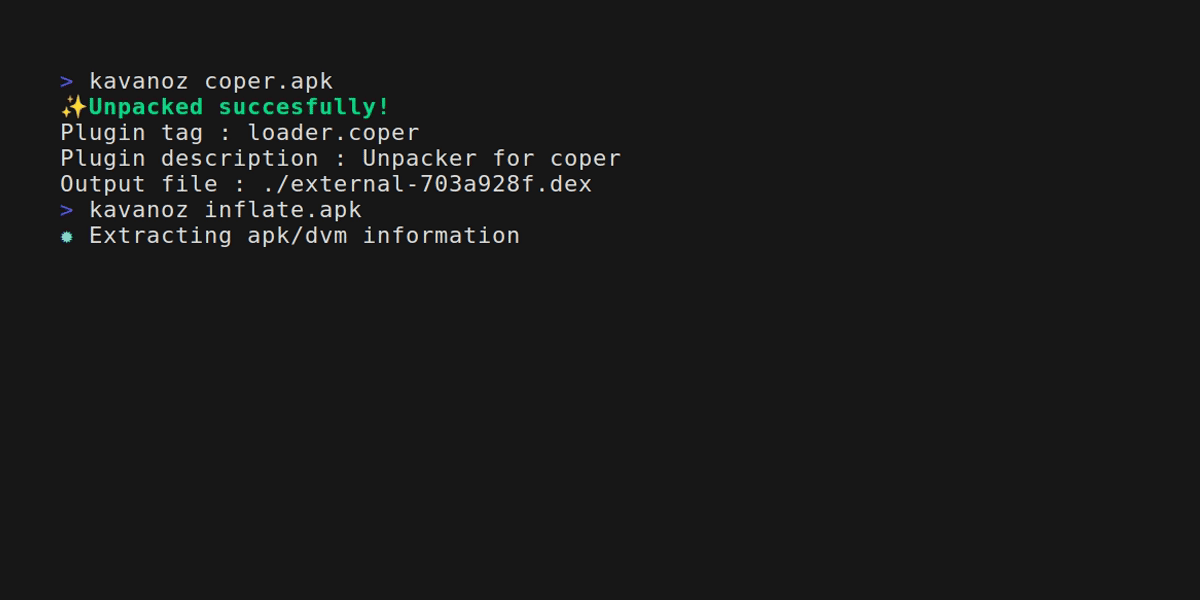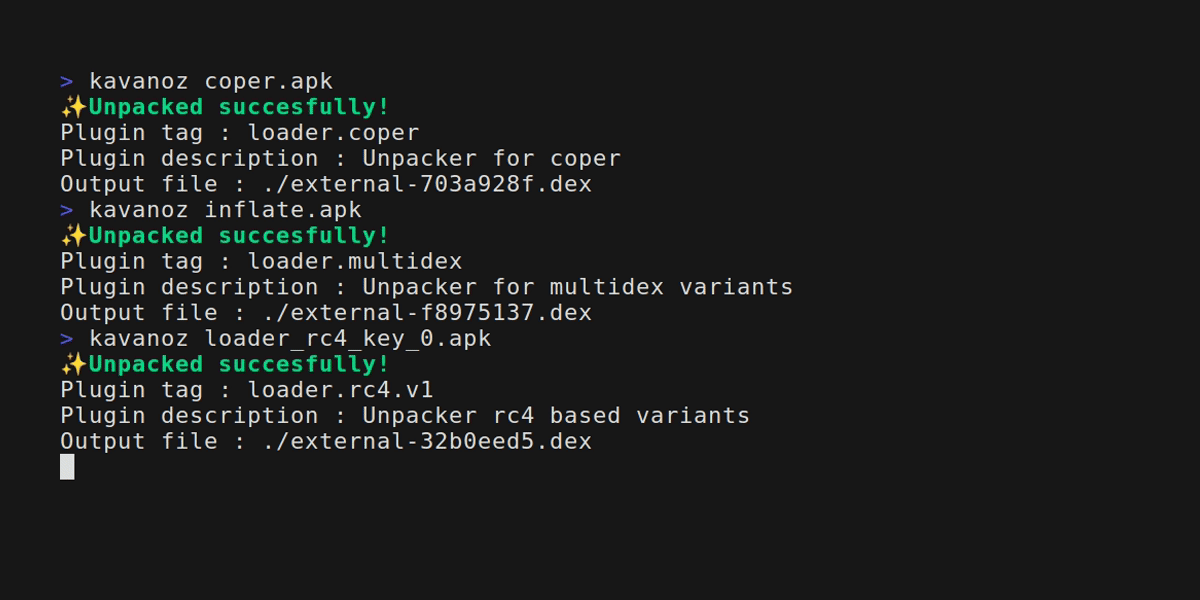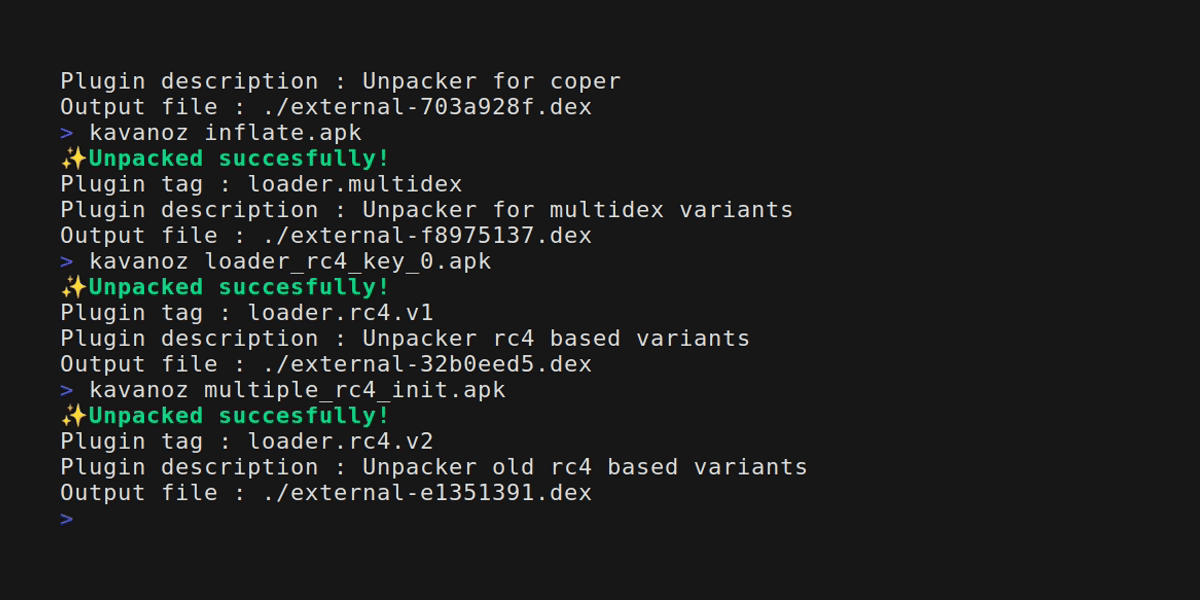 eybisi/kavanoz
सामान्य एंड्रॉइड बैंकर मैलवेयर को स्टैटिक रूप से अनपैक करना।
 labcif/fama
मोबाइल ऐप्स के लिए फोरेंसिक विश्लेषण (FAMA) -- ऑटोप्सी फोरेंसिक ब्राउज़र के लिए मॉड्यूल
 linuxoid-cn/mi8e5-unlocker-by-cve-2026-43499
CVE-2026-43499 पर आधारित 8E5 मॉडल के लिए स्वचालित अनलॉक सहायक उपकरण, केवल अधिकृत सुरक्षा अनुसंधान और स्वयं के उपकरणों के लिए।
 k0mraid3/k0mraid3s-system-shell-prebuilt
मैंने अक्टूबर 2022 में एंड्रॉइड के पैकेज मैनेजर बाइनरी (pm) और डीबगिंग फ्लैग को संभालने के तरीके में खोजा गया शोषण, मार्च 2023 तक पैच किया गया।…
 blueskychan-dev/ddospacket
अपने फोन का उपयोग करके Termux के बिना DoS हमला करें! (Android 5.1+)
 davidbuchanan314/cowroot
सार्वभौमिक एंड्रॉइड रूट टूल जो CVE-2016-5195 पर आधारित है। इस स्थान पर ध्यान दें।
 liznzn/cve-2019-2215
CVE-2019-2215 के माध्यम से Bravia TV के लिए Temproot।
 ylarod/cve-2023-5521
KernelSU में हस्ताक्षर स्पूफिंग के माध्यम से रूट टेकओवर
 s1204it/cve-2023-6241
CVE-2023-6241 पिक्सेल 8 के लिए