
 #1
मोबाइल एप्लिकेशन और उपकरणों (एंड्रॉइड, आईओएस) का मूल्यांकन करने, परीक्षण करने और उनका फायदा उठाने के उपकरण।
Kitploit अनुशंसित

 dimitrifourny/cve-2019-2215
Android में binder.c में उपयोग-के-बाद-मुक्त के माध्यम से विशेषाधिकार वृद्धि
 spiralbl0ck/remote-buffer-overflow-over-wifi_stack-in-wpa_supplicant-binary-in-android-11-platform-samsung-a20e
एंड्रॉइड 11 में wpa_supplicant बाइनरी के wifi_stack में रिमोट बफर ओवरफ्लो, प्लेटफ़ॉर्म: samsung a20e, स्टॉक विकल्प तो जैसे बॉक्स से बाहर ही काम करता…
 reverseclabs/cve-2021-25374_samsung-account-access
यह स्क्रिप्ट का उपयोग किसी पीड़ित के Samsung खाते तक पहुंच प्राप्त करने के लिए किया जा सकता है, यदि उनके Samsung डिवाइस पर Samsung Members का एक…
 owasp/mas-crackmes
MAS Crackmes उर्फ UnCrackable Apps, OWASP MAS परियोजना का हिस्सा, मोबाइल रिवर्स इंजीनियरिंग चुनौतियों का एक संग्रह है।
 shinyquagsire23/cve-2020-12753-poc
CVE-2020-12753 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट
 sarabpal-dev/cheese-cake
CVE-2025-21479 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट, जो डर्टी पेजटेबल तकनीक के साथ जुड़ा हुआ है।
 mobilehackinglab/ghostlock-a17
CVE-2026-43499 के लिए Samsung Galaxy A17 पर कर्नेल एक्सप्लॉइट जो KDP बाइपास, KASLR रिकवरी, और फोर्ज्ड वर्कक्यू निष्पादन के माध्यम से रूट प्राप्त करता…
 kasif-dekel/whatsapp-rce-patched
cve-2019-11931
 polo35/cve-2020-0022
CVE-2020-0022 भेद्यता का शोषण Bouygues BBox Miami (Android TV 8.0 - ARM32 Cortex A9) पर
 omerporze/brokentooth
CVE-2018-4327 के लिए POC
 xianwan1314/cve-2026-43499-poc-analysis
भेद्यता विश्लेषण और CVE-2026-43499 के लिए प्रूफ ऑफ कॉन्सेप्ट (PoC), जो Xiaomi डिवाइसों को प्रभावित करता है। केवल शैक्षिक और शोध उद्देश्यों के लिए।
 derrumbe/ruse
मोबाइल कैमरा-आधारित एप्लिकेशन जो तस्वीरों को बदलने का प्रयास करता है ताकि वे मनुष्यों के लिए उपयोगी बनी रहें, लेकिन चेहरे की पहचान प्रणालियों के लिए…
 0xbinder/android-kernel-exploitation-lab
यह लैब आपको CVE-2019-2215, जो binder subsystem में एक महत्वपूर्ण Android कर्नेल कमजोरी है, के अन्वेषण के लिए वातावरण स्थापित करने में मार्गदर्शन करता…
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage iOS 18.2.1 में एक ज़ीरो-क्लिक PNG-आधारित RCE श्रृंखला है, जो LockDown मोड सुरक्षा को दरकिनार करते हुए ImageIO (CVE-2025-43300) का शोषण…
 lw5959/xring-cve-2026-98260
CVE-2026-98260(fs/exec.c POSIX CPU timer UAF)XRING O1 / Android 17 / 6.18.21 研究记录与 PC 一键流程(授权设备安全研究)
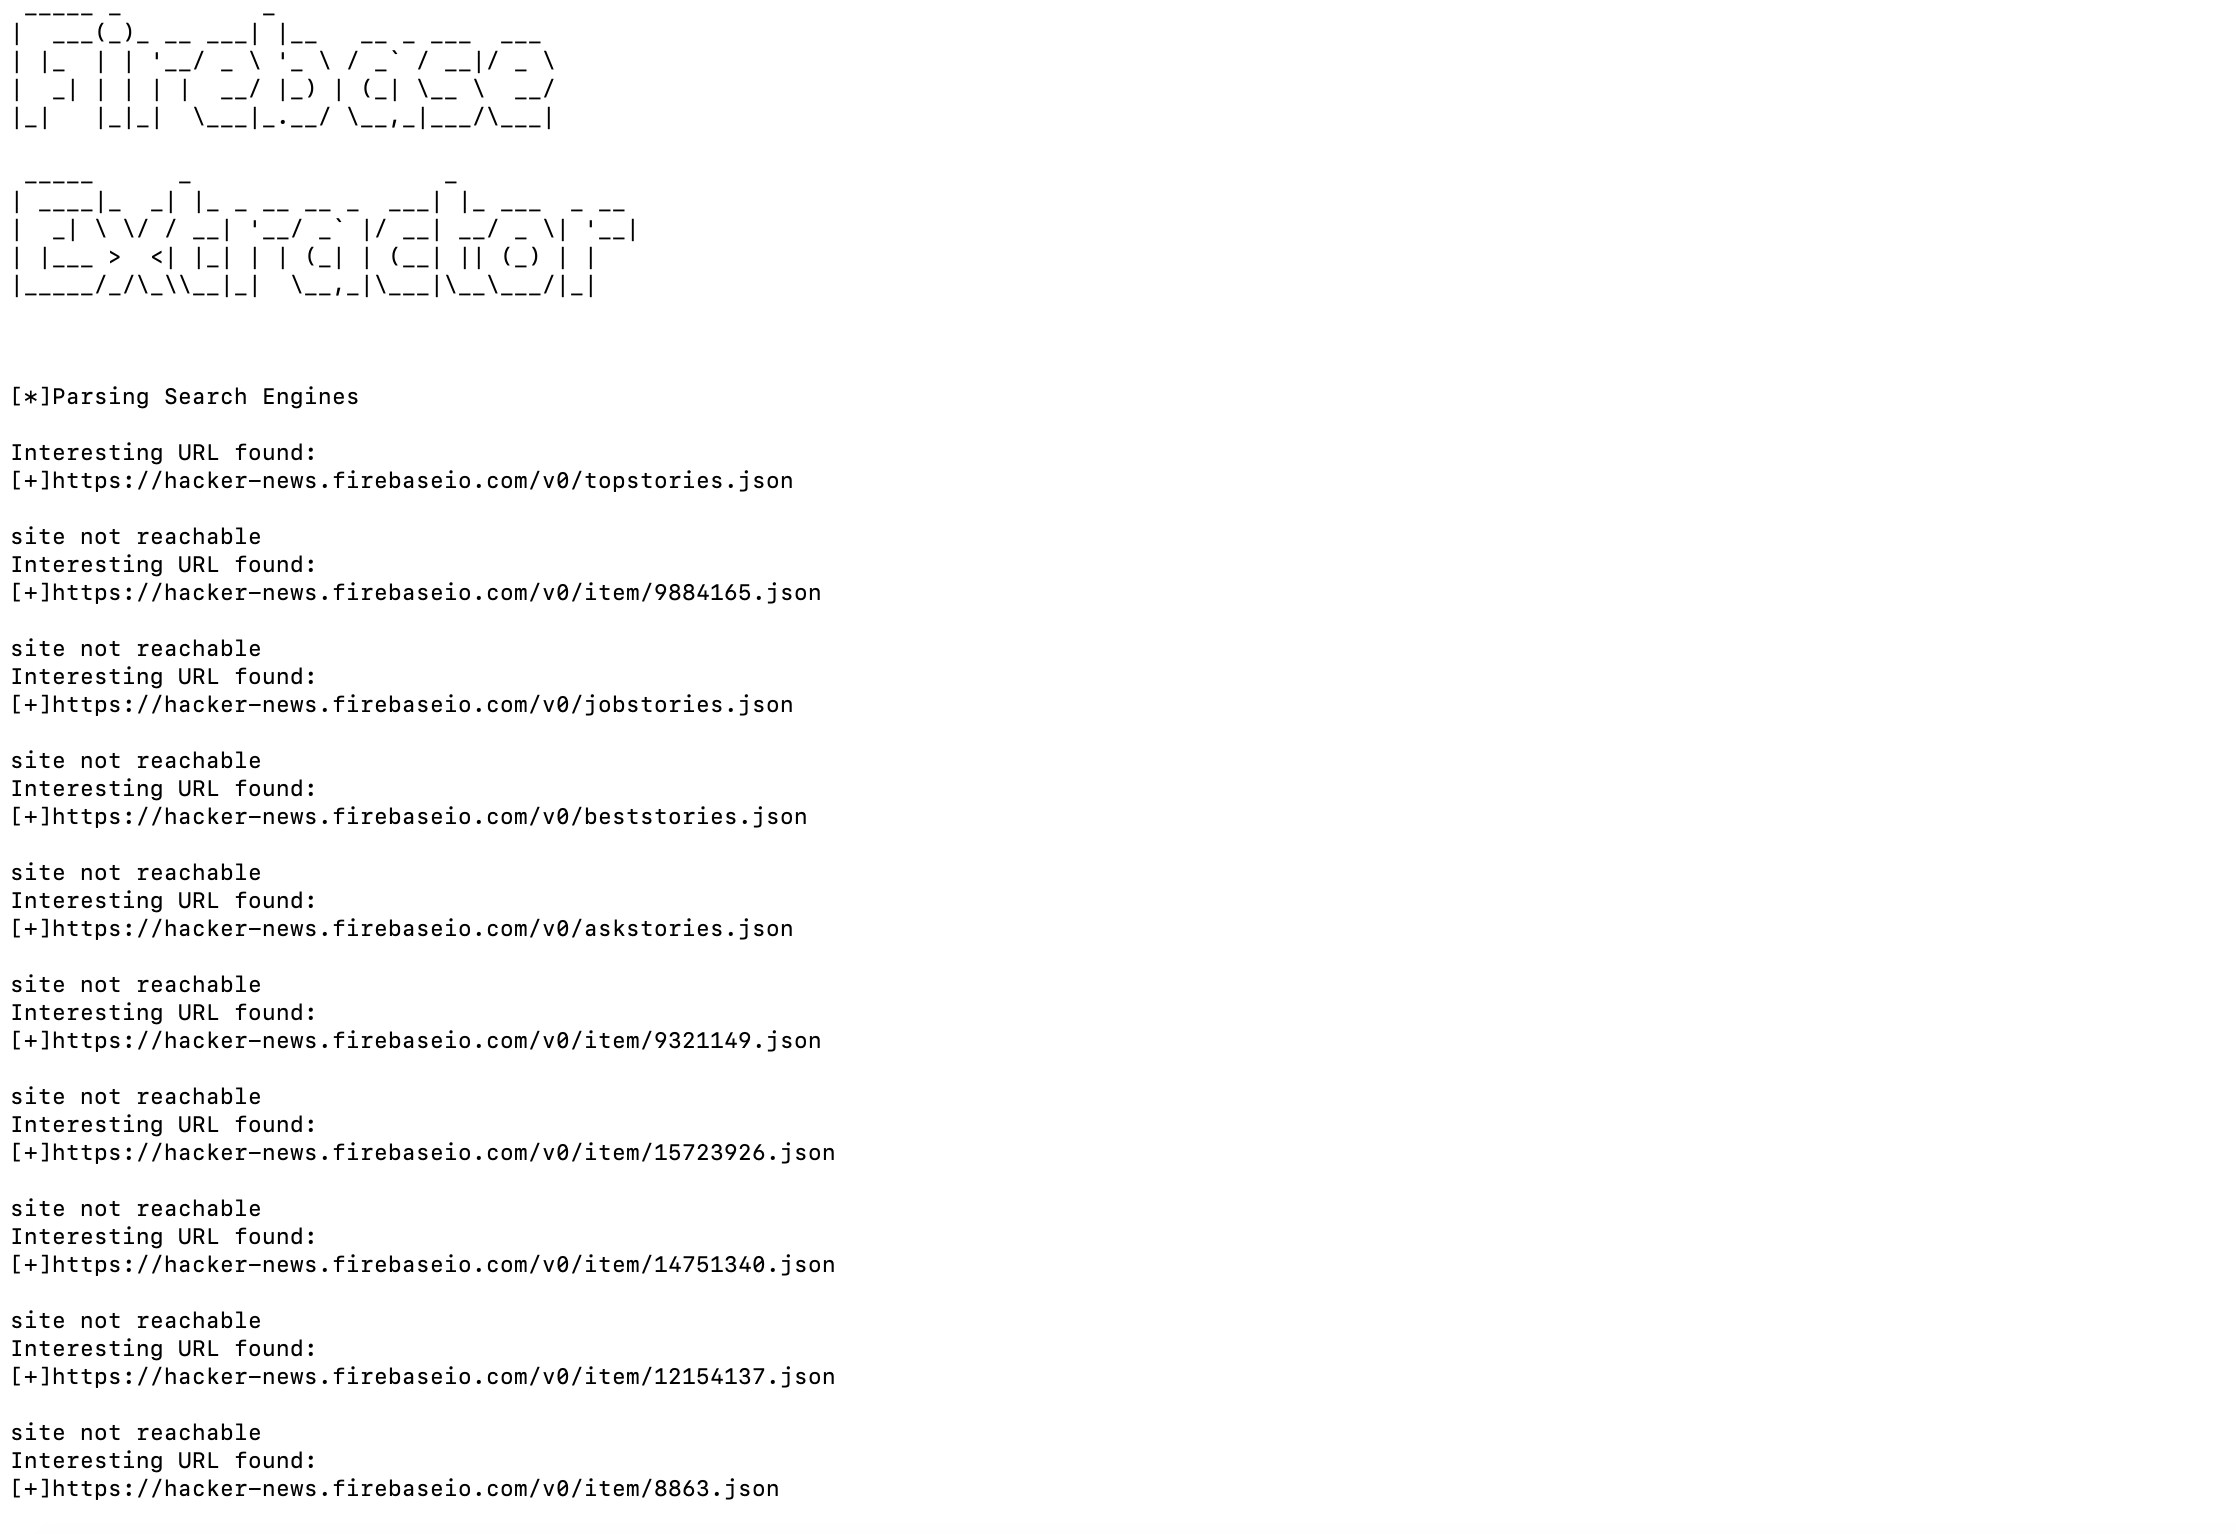 viperbluff/firebase-extractor
फायरबेस डेटा स्क्रैप करने के लिए पायथन में लिखा गया एक उपकरण
 suffixing/apkscope
Android reverse engineering for humans and AI agents: typed Java in milliseconds, xrefs, API and secret recon, APK diff, re-signing, a native viewer…
 anasfik/flutterguard
See what ships inside a Flutter app. On-device, offline audits for Flutter APKs: libraries, endpoints, exposed strings and package policy. No root,…








