
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
मेमोरी फोरेंसिक — पृष्ठ 4 | Kitploit
श्रेणियाँ

मेमोरी फोरेंसिक

चल रहे प्रक्रियाओं, नेटवर्क कनेक्शन, और छिपे हुए मालवेयर को खोजने के लिए रैम डंप का विश्लेषण करने के उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3k9 दिन पहले
avml preview#3

avml

GitHubmicrosoft/avml
1.1k2 दिन पहले
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2k8 मिनट पहले
LiME preview#6

LiME

GitHubjtsylve/lime
2.1k6 महीने पहले
community preview#7

community

GitHubvolatilityfoundation/community
3786 साल पहले
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
1602 साल पहले
dissect preview#9

dissect

GitHubfox-it/dissect
1.1k14 दिन पहले
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1k18घं 1मि पहले
capa preview#11

capa

GitHubmandiant/capa
6.1k18घं 9मि पहले
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2k16घं 41मि पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
702 परिणाम
ReClass.NET preview

ReClass.NET

GitHubreclassnet/reclass.net

ReClass के .NET प्लेटफ़ॉर्म पर एक पोर्ट से अधिक।

dynamic-analysis-sandboxingmemory-forensicscode-analysis+4
2.2k3 साल पहले
LiME preview

LiME

GitHubjtsylve/lime

Linux और Android उपकरणों से वाष्पशील मेमोरी अधिग्रहण के लिए कर्नेल मॉड्यूल, जो डिस्क पर या नेटवर्क पर फोरेंसिक रूप से सुदृढ़ कैप्चर उत्पन्न करता है।
memory-forensicsforensicsmobile-forensics+2
2.1k6 महीने पहले
mimikatz preview

mimikatz

GitHubparrotsec/mimikatz

Windows क्रेडेंशियल्स (पासवर्ड, हैश, Kerberos टिकट) को मेमोरी से निकालने तथा pass-the-hash, pass-the-ticket और golden ticket हमले करने के लिए उपकरण

privilege-escalationmemory-forensicspassword-attacks+5
2.6k6 साल पहले
uac preview

uac

GitHubtclahr/uac

पोर्टेबल, निर्भरता-मुक्त घटना प्रतिक्रिया उपकरण जो यूनिक्स-जैसी प्रणालियों से फोरेंसिक कलाकृतियों के संग्रह को स्वचालित करता है, जिसमें मेमोरी…

memory-forensicsforensicsinformation-gathering+3
1.4k1 महीना पहले
dissect preview

dissect

GitHubfox-it/dissect

Dissect एक डिजिटल फोरेंसिक और घटना प्रतिक्रिया ढांचा और उपकरण संग्रह है जो आपको विभिन्न डिस्क और फ़ाइल प्रारूपों से फोरेंसिक कलाकृतियों को शीघ्रता से…

disk-forensicsmemory-forensicsnetwork-forensics+5
1.1k14 दिन पहले
avml preview

avml

GitHubmicrosoft/avml

पोर्टेबल Linux RAM अधिग्रहण उपकरण जो फोरेंसिक और घटना प्रतिक्रिया के लिए है, वैकल्पिक संपीड़न और रिमोट स्ट्रीमिंग के साथ LiME-संगत इमेज कैप्चर करता…
memory-forensicsforensicsdigital-forensics+1
1.1k2 दिन पहले
meltdown-exploit preview

meltdown-exploit

GitHubpaboldin/meltdown-exploit

Meltdown Exploit PoC

memory-forensicsvulnerability-analysisexploitation+1
9498 साल पहले
JYso preview

JYso

GitHubqi4l/jyso

दोहरे उद्देश्य वाला JNDI इंजेक्शन और Java डिसीरियलाइज़ेशन शोषण फ्रेमवर्क जिसमें WAF, RASP और उच्च JDK संस्करणों के लिए उन्नत बायपास क्षमताएँ हैं।…
penetration-testing-frameworksexploit-frameworksmemory-forensics+5
1.8k4 महीने पहले
aes-finder preview

aes-finder

GitHubmmozeiko/aes-finder

चल रही प्रक्रियाओं में AES कुंजी खोजने की उपयोगिता

encryption-decryption-toolsmemory-forensicsforensics+2
1.1k9 साल पहले
inception preview

inception

GitHubcarmaa/inception

इनसेप्शन एक भौतिक मेमोरी हेरफेर और हैकिंग टूल है जो PCI-आधारित DMA का शोषण करता है। यह टूल FireWire, Thunderbolt, ExpressCard, PC Card और किसी भी…
privilege-escalationmemory-forensicsexploitation+6
1.6k1 साल पहले
PowerShellArsenal preview

PowerShellArsenal

GitHubmattifestation/powershellarsenal

रिवर्स इंजीनियरिंग के लिए समर्पित एक PowerShell मॉड्यूल

static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+6
9005 साल पहले
Malware-analysis-and-Reverse-engineering preview

Malware-analysis-and-Reverse-engineering

GitHubdump-guy/malware-analysis-and-reverse-engineering

मेरा कुछ सार्वजनिक रूप से उपलब्ध मैलवेयर विश्लेषण और रिवर्स इंजीनियरिंग।
memory-forensicsexploitationreverse-engineering+8
9602 साल पहले
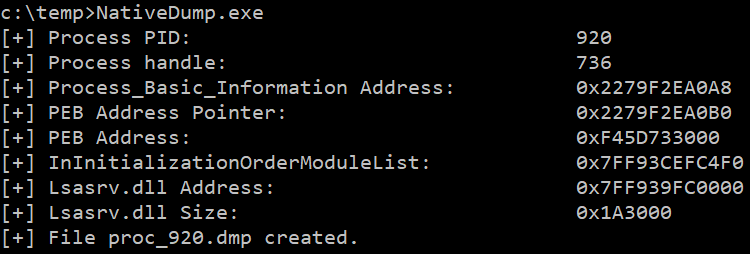
NativeDump preview

NativeDump

GitHubricardojoserf/nativedump

केवल NTAPI फ़ंक्शनों का उपयोग करके lsass को डंप करें, मिनीडंप फ़ाइलों को हाथ से तैयार करके (MiniDumpWriteDump के बिना!!!)
memory-forensicspost-exploitationred-teaming
7452 महीने पहले
AllTools preview

AllTools

GitHubzodiacon/alltools

सभी उचित रूप से स्थिर उपकरण
general-purpose-utilitiesmemory-forensicsdebuggers+1
1.4k4 महीने पहले
mongobleed preview

mongobleed

GitHubjoe-desimone/mongobleed

CVE-2025-14847 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक MongoDB zlib डीकंप्रेसन भेद्यता जो क्राफ्टेड BSON दस्तावेज़ों के माध्यम से अप्रारंभिक सर्वर…

memory-forensicsvulnerability-analysisexploitation+3
94310 महीने पहले
ShellGhost preview

ShellGhost

GitHublem0nsec/shellghost

एक मेमोरी-आधारित बचाव तकनीक जो प्रक्रिया की शुरुआत से अंत तक शेलकोड को अदृश्य बनाती है।
encryption-decryption-toolsmemory-forensicsexploitation+4
1.2k3 साल पहले
BLUESPAWN preview

BLUESPAWN

GitHubion28/bluespawn

ब्लू टीमों को सशक्त बनाने के लिए एक सक्रिय रक्षा और EDR सॉफ़्टवेयर

defensive-toolsvulnerability-scannersmemory-forensics+3
1.3k6 महीने पहले
fridump preview

fridump

GitHubnightbringer21/fridump

क्रॉस-प्लेटफ़ॉर्म मेमोरी डंपर जो iOS, Android और Windows अनुप्रयोगों से सुलभ मेमोरी निकालने के लिए Frida का उपयोग करता है, फोरेंसिक विश्लेषण और…


memory-forensicsforensicsinformation-gathering+3
8567 साल पहले
पिछला1…345…39अगला




