
 #1
चल रहे प्रक्रियाओं, नेटवर्क कनेक्शन, और छिपे हुए मालवेयर को खोजने के लिए रैम डंप का विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
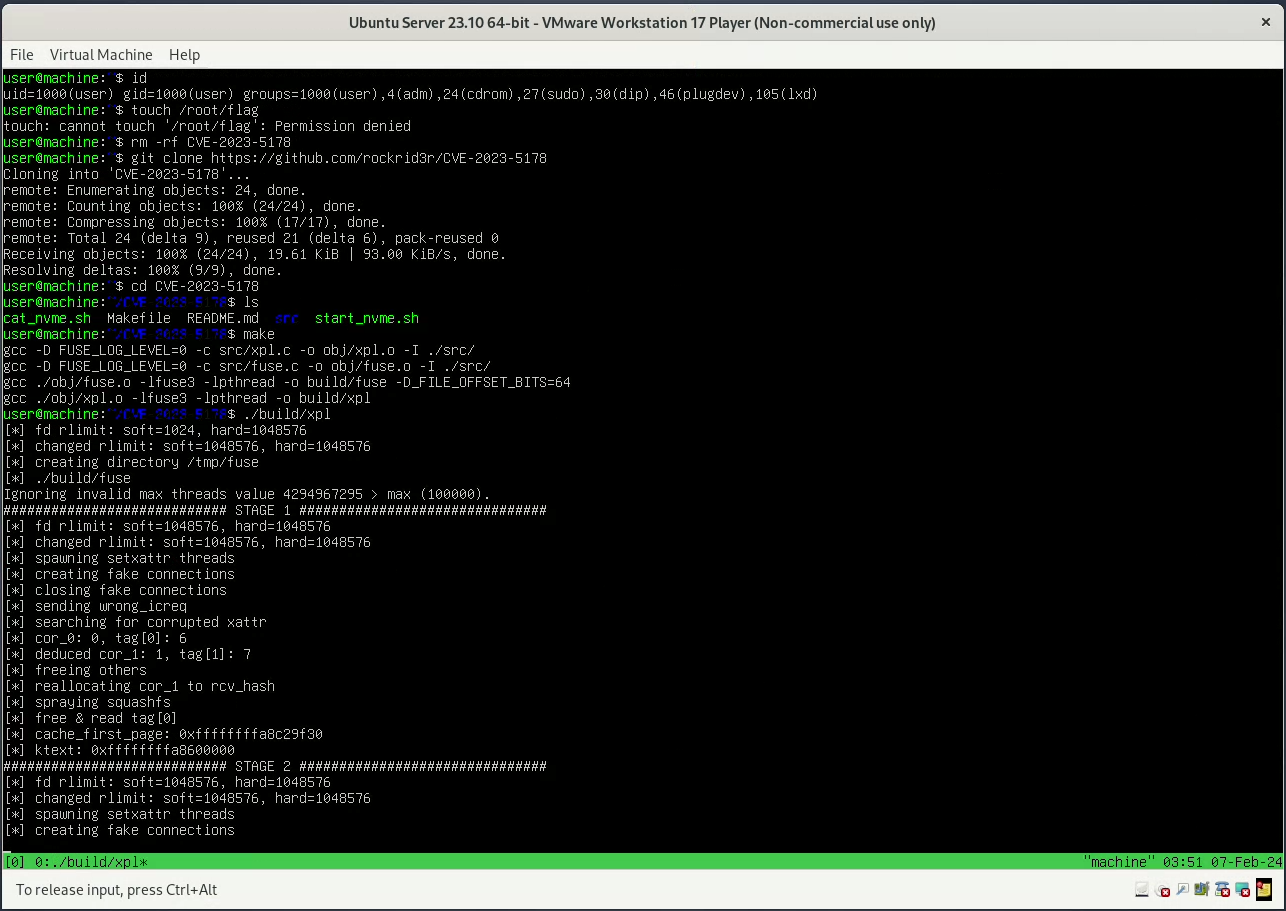 rockrid3r/cve-2023-5178
CVE-2023-5178 के लिए एक्सप्लॉइट
 abraxas/sqlite-rtree-rowid0
SQLite 3.53.4 - उच्च - स्थानीय - UAF - rtree last_insert_rowid 0 node hash
 abraxas/sqlite-session-ncol
SQLite 3.53.4 - उच्च - स्थानीय - हीप OOB राइट - सत्र चेंजसेट समान-नाम nCol वृद्धि
 abraxas/vbox-hgcm-ssm-cparms
VirtualBox 7.2.20 - उच्च - स्थानीय - हीप ओवरफ़्लो - HGCM SSM cParms रैप
 x3ero0/android712-blueborne
Android Blueborne RCE CVE-2017-0781
 bedazzlinghex/memory-analysis
मेमोरी में मैलवेयर और फोरेंसिक विश्लेषण करने के लिए उपकरण शामिल हैं।
 adamkadaban/cve-2024-30085
CVE-2024-30085 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, Windows CLDLFT ड्राइवर में हीप-आधारित बफर ओवरफ्लो जो Windows 11 23H2 पर स्थानीय विशेषाधिकार वृद्धि की…
 freax13/cve-2024-21978-poc
AMD SEV-SNP फर्मवेयर भेद्यता CVE-2024-21978 के लिए शोषण, जो संदर्भ पृष्ठों की मेमोरी भ्रष्टाचार के माध्यम से मनमाना गेस्ट मेमोरी के डिक्रिप्शन को…
 kuzeyardabulut/cve-2024-1065
CVE-2024-1065 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, ARM Mali GPU कर्नेल ड्राइवर में उपयोग-के-बाद-मुक्त के माध्यम से पेज कैश शोषण प्रदर्शित करता है,…
 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 DRM GEM UAF Exploit Linux 7.0 के लिए - linux kernel 7 use after free के लिए पहला कार्यशील PoC - Antonius (sw0rdm4n, w1sdom, ev1lut10n)…
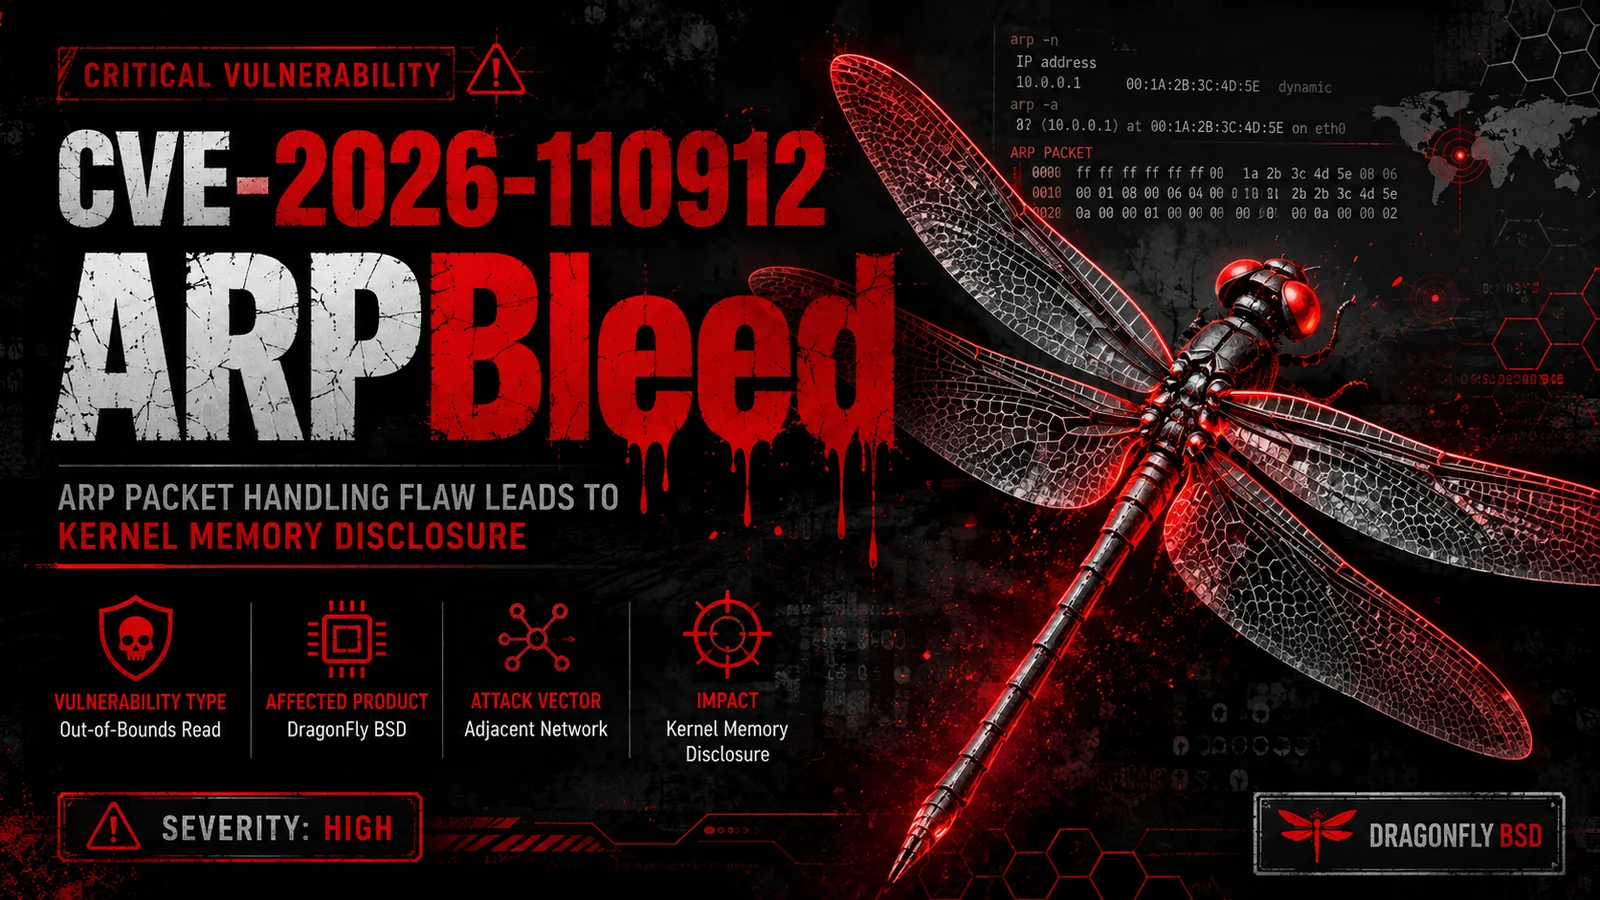 0xblackash/cve-2026-110912
Python/scapy प्रूफ-ऑफ-कॉन्सेप्ट CVE-2026-110912 (ARPBleed) के लिए, जो DragonFly BSD में एक ARP ar_hln/ar_pln आउट-ऑफ-बाउंड्स रीड है जो कर्नेल हीप और…
 the-maxu/cve-2025-24201-webkit-vulnerability-detector-poc-
CVE-2025-24201 WebKit भेद्यता डिटेक्टर (PoC)
 tare05/intel-cve-2015-2291
CVE-2015-2291 के लिए PoC शोषण
 pwntoday/cve-2025-43300
CVE-2025-43300: iOS/macOS DNG छवि प्रसंस्करण मेमोरी भ्रष्टाचार
 benschlueter/cve-2021-33624
CVE-2021-33624 के लिए अवधारणा का प्रमाण
 hoangprod/cve-2021-31956-poc
CVE-2021-31956 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एक विंडोज कर्नेल NTFS विशेषाधिकार-वृद्धि (elevation-of-privilege) भेद्यता है। यह विशेषाधिकार…
 freax13/cve-2023-31355-poc
AMD SEV-SNP फ़र्मवेयर भेद्यता (CVE-2023-31355) के लिए एक्सप्लॉइट जो पते शून्य पर एक अप्रारंभीकृत RMP प्रविष्टि लिखकर UMC कुंजी बीज को दूषित करके…








