
 #1
चल रहे प्रक्रियाओं, नेटवर्क कनेक्शन, और छिपे हुए मालवेयर को खोजने के लिए रैम डंप का विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) RootMyVivo Neo के लिए एक्सप्लॉइट फोर्क — iQOO Neo 11 (PD2520, SM8750, 6.6.89)। केवल अपने स्वयं के डिवाइस पर अधिकृत शोध के…
 fishermavis/bsod_bitlocker_recover
Bitlocker VMK कुंजियों की carving हेतु Python स्क्रिप्ट
 t-tani/yama-dev
मैलवेयर का पता लगाने के लिए एक और मेमोरी विश्लेषक
 habanada/nativepe
Object Pascal (Delphi) लाइब्रेरी Windows PE फ़ाइलों को पार्स करने, मैप करने, लोड करने और डंप करने के लिए, रीलोकेशन, इम्पोर्ट, TLS, और रिमोट प्रोसेस…
 kaandemir993/advanced-loader-reverse-engineering
Shellhost.exe, amsi.dll, mstscax.dll और clbcatq.dll को लक्षित करने वाले एक उन्नत मल्टी-फेज़ लोडर का गहन रिवर्स इंजीनियरिंग विश्लेषण, जिसमें module…
 hdbreaker/webkit-cve-2016-4622
CVE-2016-4622 का गहन विश्लेषण और शोषण वॉकथ्रू, Array.slice TOCTOU दौड़ की स्थिति के माध्यम से WebKit JavaScriptCore मेमोरी प्रकटीकरण भेद्यता, PoC कोड…
 peternguyen93/cve-2016-3141
CVE-2016-3141
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
Android kernel LPE PoC CVE-2026-43499 के लिए, 4.19 Qualcomm kernels में rtmutex use-after-free, Redmi K40 के लिए LD_PRELOAD root payload के साथ…
 ping-2o/ios.cve-2026-84616-84607
CVE-2026-84616 और CVE-2026-84607 की बग खोजने और उसे ठीक करने पर शोध
 xyjl-ly/cve-2021-22555-exploit
CVE-2021-22555 एक्सप्लॉइट
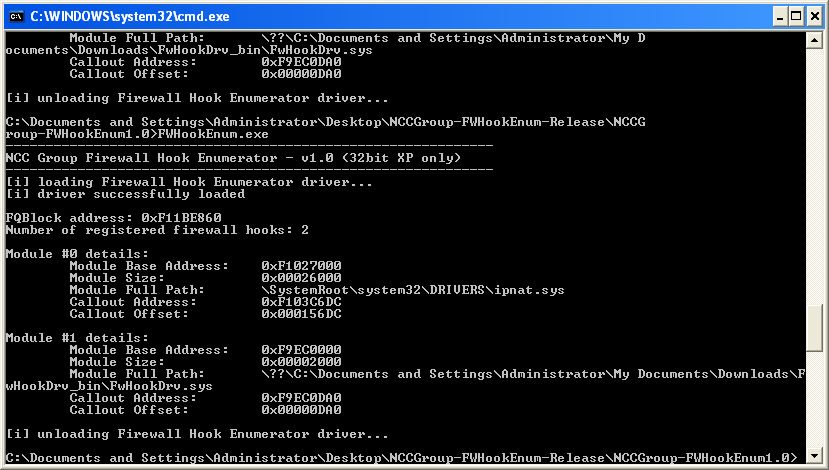 nccgroup/windowsfirewallhookdriverenumeration
Windows 2000, XP और 2003 पर Windows Firewall Hook Drivers को सूचीबद्ध करने के उपकरण
 fxrstor/throttlestoppoc
CVE-2025-7771: ThrottleStop ड्राइवर के माध्यम से मनमानी भौतिक मेमोरी और I/O पोर्ट पढ़ने/लिखने की क्षमता
 nccgroup/libtalloc
libtalloc एक python स्क्रिप्ट है जो GDB के साथ उपयोग के लिए है, जिसका उपयोग "trivial allocator" (talloc) का विश्लेषण करने के लिए किया जा सकता है।
 ntfargo/uaf-2023-28205
PoC CVE-2023-28205: Apple WebKit Use-After-Free भेद्यता
 dukptkey/cve-2020-9273
ProFTPd में एक use-after-free का विश्लेषण और शोषण
 nccgroup/memaddressanalysis
मेमोरी एड्रेस विश्लेषण से संबंधित शोध परियोजना
 alonhr/notsecdrv
CVE-2018-7249 के लिए एक PoC
 feliam/cve-2013-2730
CVE-2013-2730 के लिए प्रमाण-अवधारणा शोषण, जो सुरक्षा अनुसंधान और परीक्षण के लिए C-आधारित कार्यान्वयन के साथ मेमोरी भ्रष्टाचार भेद्यता प्रदर्शित करता…








