
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर व्यवहार को समझने, उसका विश्लेषण करने और रिवर्स-इंजीनियरिंग करने के उपकरण।
Kitploit अनुशंसित
 infobyte/draytek-arsenal
Draytek फ़ायरवॉल के लिए रिवर्स इंजीनियरिंग और अवलोकन टूलकिट
 dave_m/clamtk
Linux सिस्टम के लिए उपयोग में आसान, हल्का, ऑन-डिमांड वायरस स्कैनर। अतिरिक्त सहायता के लिए, <a…
 nccgroup/ghostrings
Go बाइनरीज़ में स्ट्रिंग परिभाषाओं को पुनर्प्राप्त करने के लिए Ghidra स्क्रिप्ट्स
 watchdogsecurity/ring3-kit
प्रक्रिया को कार्य प्रबंधक से छुपाता है NT API Hooking (NtQuerySystemInformation) का उपयोग करके
 ctrlaltint3l/intelligence
मैलवेयर नमूनों, खतरे की खुफिया जानकारी, IOCs, और सुरक्षा उपकरण लॉग के लिए केंद्रीकृत भंडार, जो खतरे के अनुसंधान और घटना प्रतिक्रिया कार्यप्रवाहों का…
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
 airbus-cert/vbsparkle
VBScript और VBA स्रोत-से-स्रोत डीऑबफस्केटर जिसमें आंशिक-मूल्यांकन शामिल है
 kernullist/windbg-decompile-ext
WinDbg x64 एक्सटेंशन जो लाइव फ़ंक्शंस को डिसअसेंबल करता है और सत्यापित स्यूडोकोड उत्पन्न करने के लिए LLM का उपयोग करता है।
 sh1n0g1/z9
इवेंट लॉग्स से PowerShell-आधारित मैलवेयर आर्टिफैक्ट्स का पता लगाता है और दुर्भावनापूर्ण गतिविधि की पहचान करने के लिए PowerShell स्क्रिप्ट्स पर…
 0xdad0/papimonitor
Android ऐप्स के लिए Frida-आधारित रनटाइम API मॉनिटर जो पूर्वनिर्धारित या कस्टम श्रेणियों में आह्वान किए गए APIs, पैरामीटर, रिटर्न वैल्यू और कॉल ओरिजिन…
 argos83/ritm
Ruby In The Middle (HTTP/HTTPS इंटरसेप्शन प्रॉक्सी)
 robertdfrench/ifuncd-up
GNU IFUNC, CVE-2024-3094 के पीछे असली कारण है
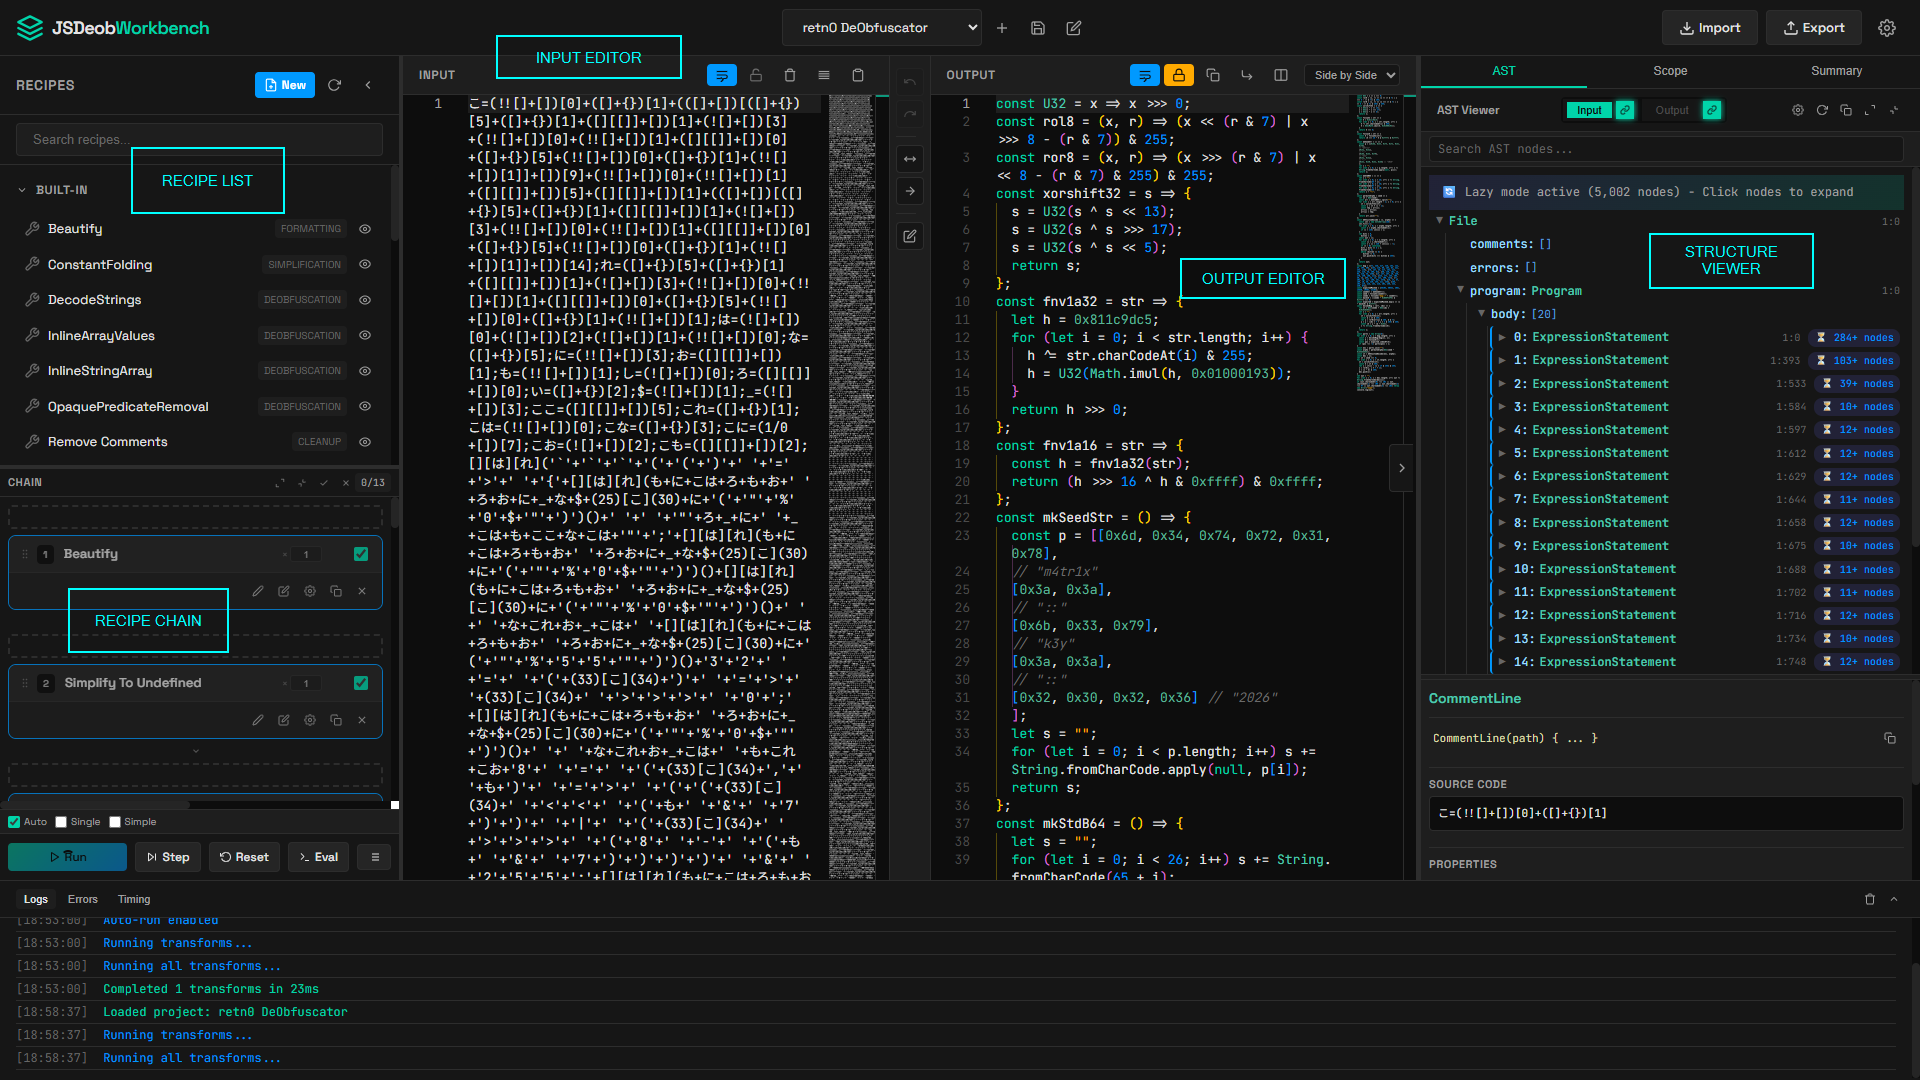 owl4444/jsdeob-workbench
Reverse engineer obfuscated JavaScript visually. Chain transforms, inspect AST changes, write reusable deobfuscation plugins. हिंदी…
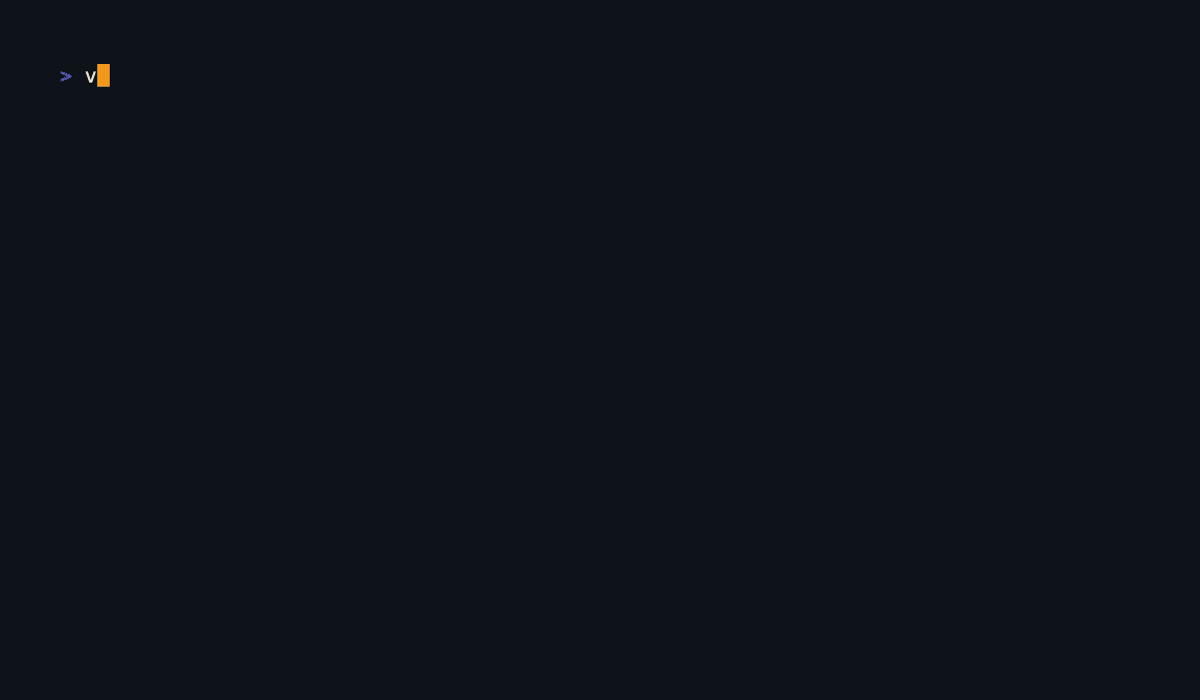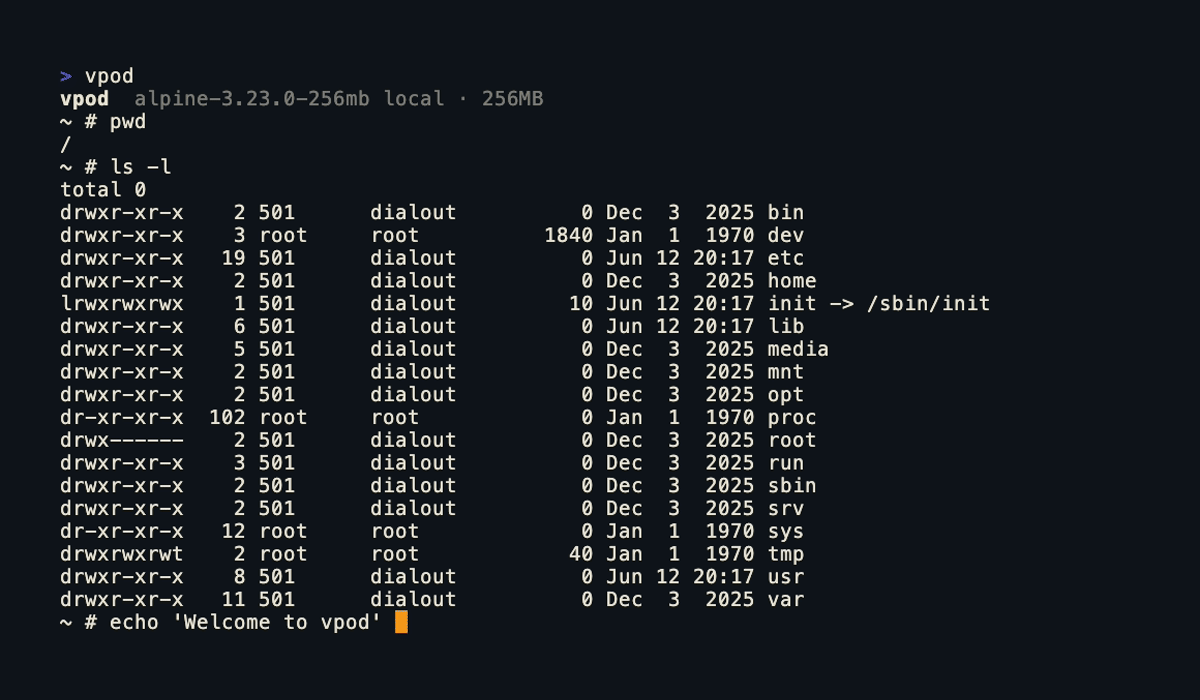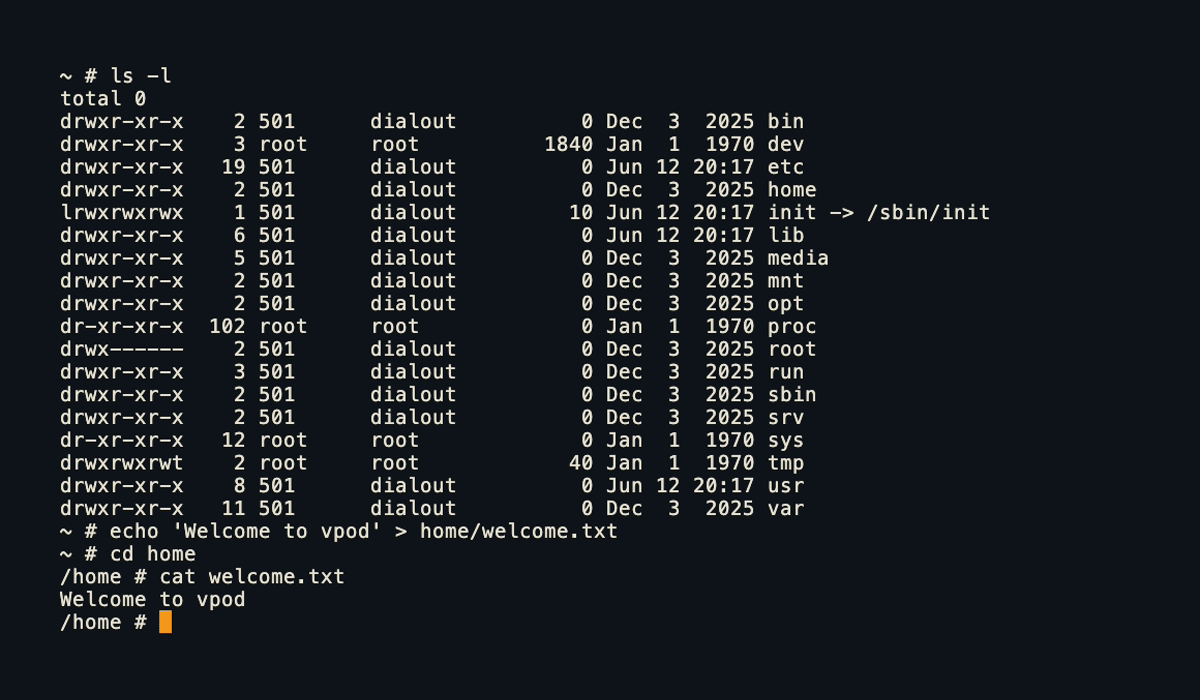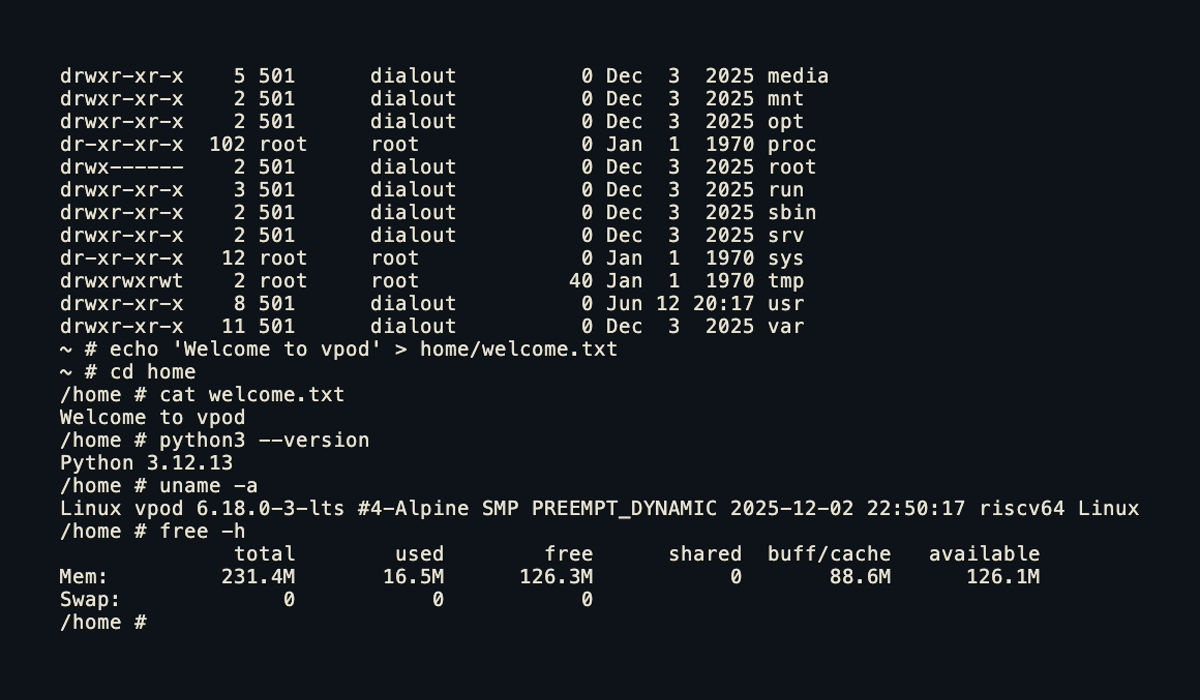 capsulerun/vpod
अविश्वसनीय प्रक्रियाओं के लिए हल्के, सुरक्षित Linux सैंडबॉक्स। ब्राउज़र और सर्वर पर चलता है।
 tandasat/hello-vt-rp
एक सरल हाइपरवाइज़र जो Intel VT-rp (रीडायरेक्ट प्रोटेक्शन) तकनीक के उपयोग को प्रदर्शित करता है।
 lfi-project/lfi
LFI के लिए शीर्ष-स्तरीय भंडार: व्यावहारिक, कुशल और सुरक्षित सॉफ्टवेयर-आधारित सैंडबॉक्सिंग
 cert-polska/hfinger
Tshark का उपयोग करके pcap फ़ाइलों से मैलवेयर HTTP अनुरोधों के अद्वितीय फिंगरप्रिंट उत्पन्न करता है, जो अनुरोध संरचना, हेडर और पेलोड विशेषताओं के…
 google/kernel-research
Linux kernel exploitation toolkit जो exploit-building library, ROP chain और stack pivot generators, kernel image runners, और kernel exploits विकसित…








