
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर व्यवहार को समझने, उसका विश्लेषण करने और रिवर्स-इंजीनियरिंग करने के उपकरण।
Kitploit अनुशंसित
 invictus1306/functrace
एक फ़ंक्शन ट्रेसर
 utkonos/lst2x64dbg
IDA, Ghidra, Binary Ninja, और Relyze फ़ाइलों से लेबल निकालें और x64dbg डेटाबेस निर्यात करें। radare2 के मुख्य पते सहित।
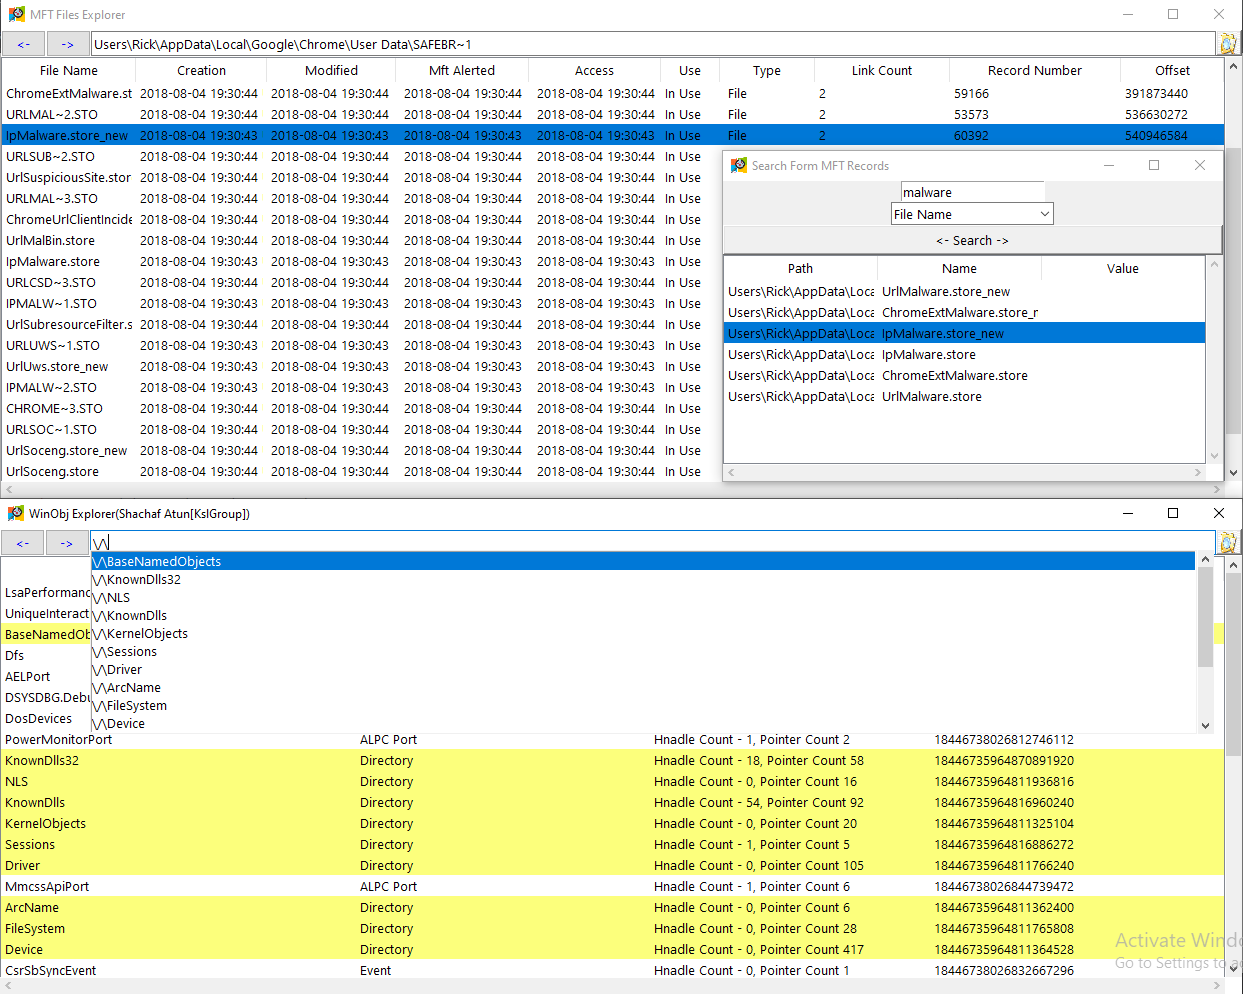 memoryforensics1/vol3xp
Volatility Explorer Suit (volatility 3)
 payatu/cve-2018-14442
PoC for Foxit Reader CVE-2018-14442 के लिए PoC
 rew-sploit/rew-sploit
MSF और *अन्य* हमलों का अनुकरण और विच्छेद करें
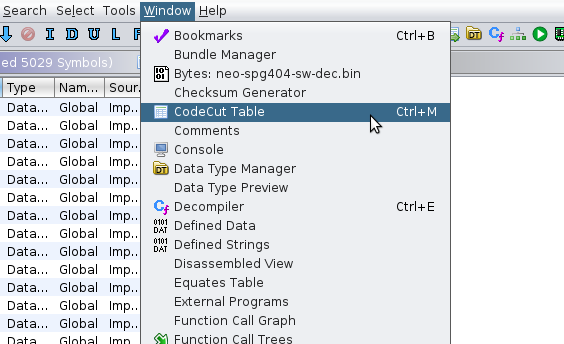 jhuapl/codecut
ऑब्जेक्ट फ़ाइल सीमाओं का पता लगाने के लिए एक Ghidra प्लगइन।
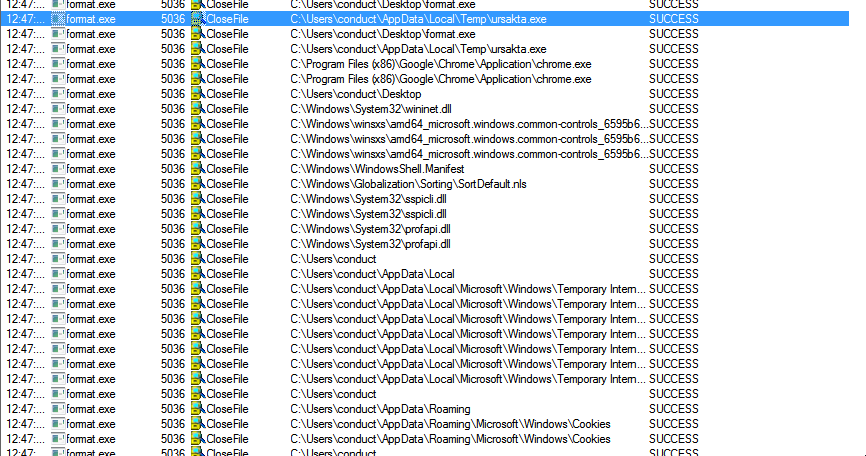 1d8/spybrowse
कुछ ब्राउज़र कॉन्फ़िग फ़ाइलों (इतिहास, प्राथमिकताएँ, आदि) को चुराने के लिए विकसित कोड
 malwaretech/fsthook
KiFastSystemCall को हुक करके नेटिव फ़ंक्शंस को इंटरसेप्ट करने के लिए एक लाइब्रेरी
 67-6f-64/antioreans-codedevirtualizer
IDA 6.8 प्लगइन जो Themida की FISH वर्चुअल मशीन (2.2.5.0-2.2.7.0) को डीवर्चुअलाइज़ करता है, रिवर्स इंजीनियरिंग अनुसंधान के लिए संरक्षित बाइनरीज़ से…
 nccgroup/ccs
कोडबेस में हार्ड-कोडेड क्रेडेंशियल्स का पता लगाने के लिए रेगेक्स-आधारित स्कैनर, CI/CD एकीकरण के लिए डिज़ाइन किया गया है जिसमें दमन टिप्पणी समर्थन और…
 r00tkitsmm/pishi
पिशी macOS के लिए kcov जैसा एक कोड कवरेज टूल है।
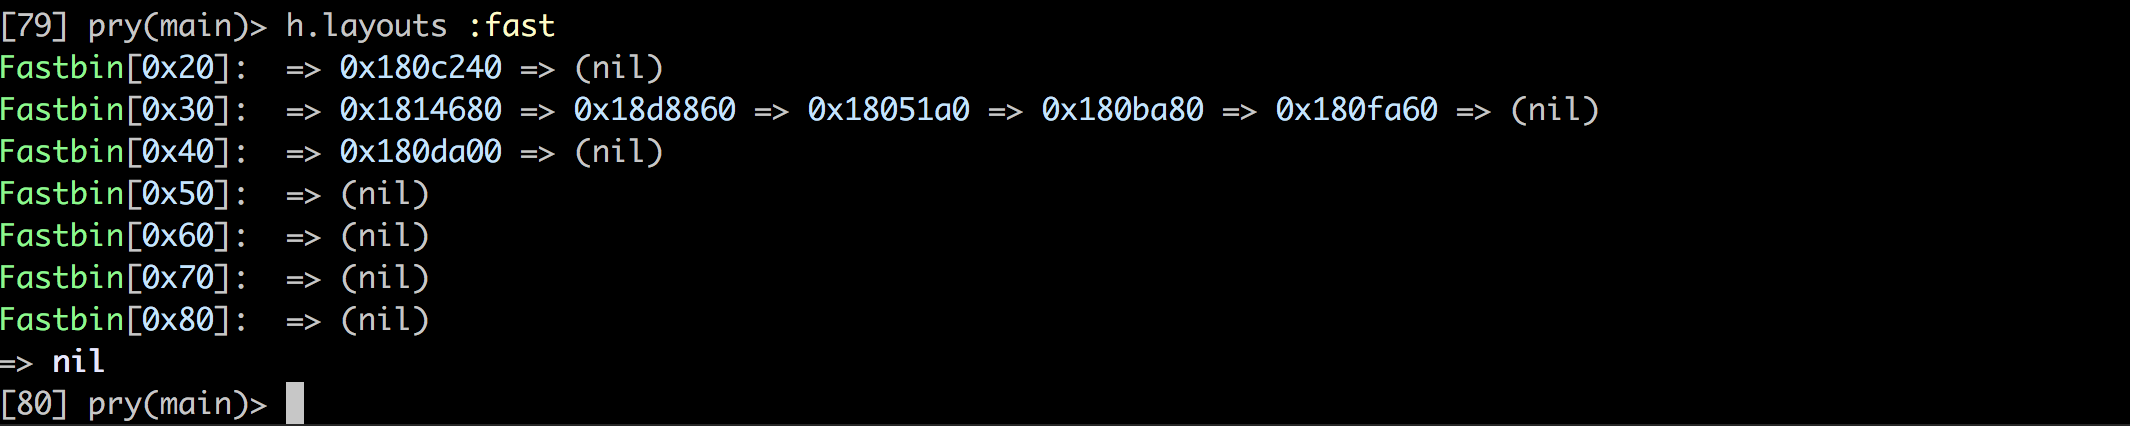 david942j/heapinfo
पेनिंग/एक्सप्लॉइटिंग के लिए एक इंटरैक्टिव मेमोरी जानकारी
 0xkirisame/spica
eBPF-आधारित Linux रूटकिट डिटेक्टर जो मल्टी-चैनल क्रॉस-व्यू विश्लेषण (sched_switch, NMI, /proc) का उपयोग करके DKOM, ट्रेसपॉइंट छेड़छाड़, और प्रक्रिया…
 zypherion-technologies/hallwatch
उपयोगकर्ता मोड डिटेक्टर जो अप्रत्यक्ष syscalls को पकड़ता है। यह Hell's Hall, Tartarus' Gate, RecycledGate, और VEH syscalls और कई अन्य को फँसाता है।
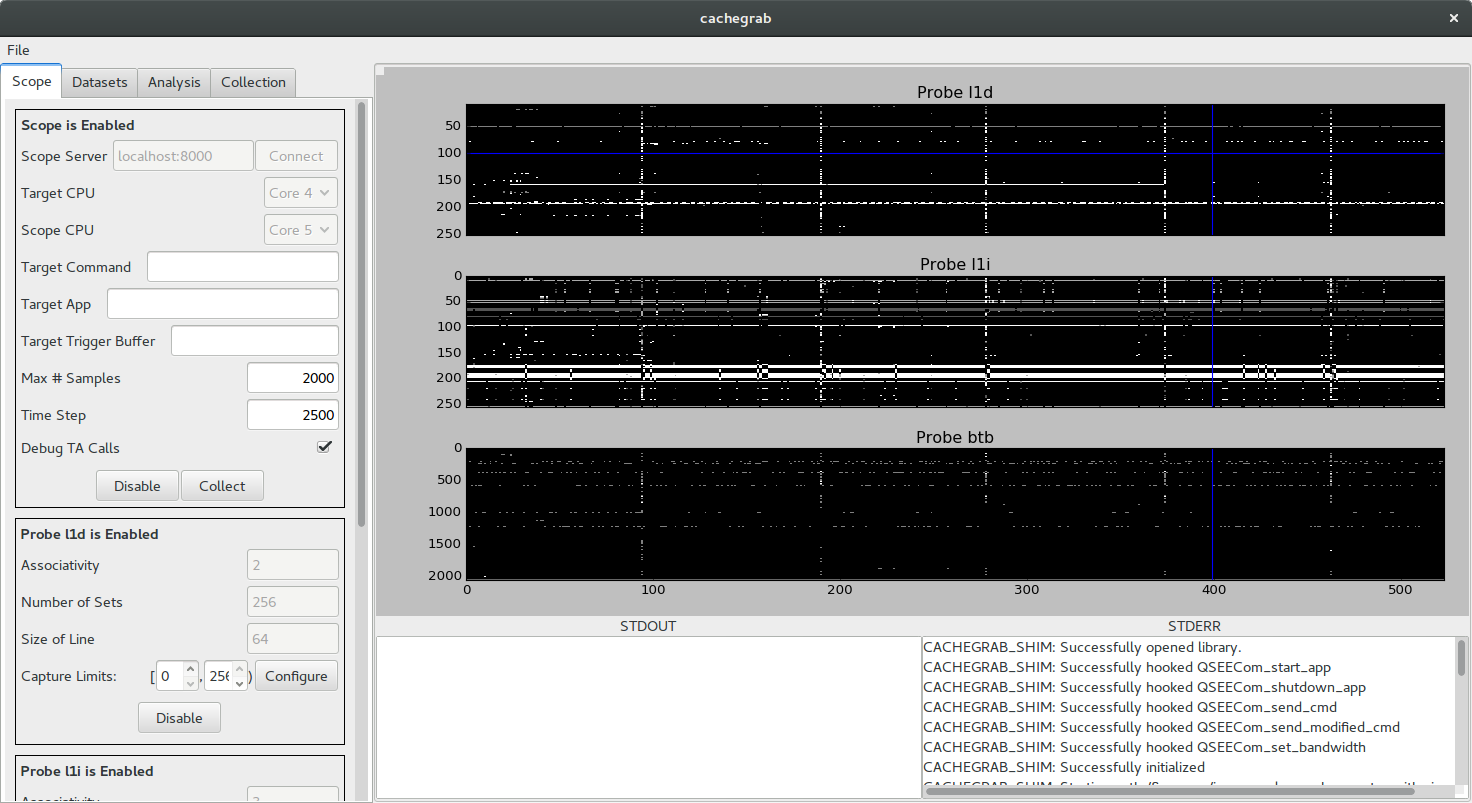 nccgroup/cachegrab
TrustZone-सक्षम ARMv8 कोर की सुरक्षित दुनिया (secure world) में सॉफ्टवेयर के विरुद्ध ट्रेस-संचालित कैश हमलों को करने और विज़ुअलाइज़ करने में सहायता…
 calebstewart/peach
सरल भेद्यता स्कैनिंग फ्रेमवर्क
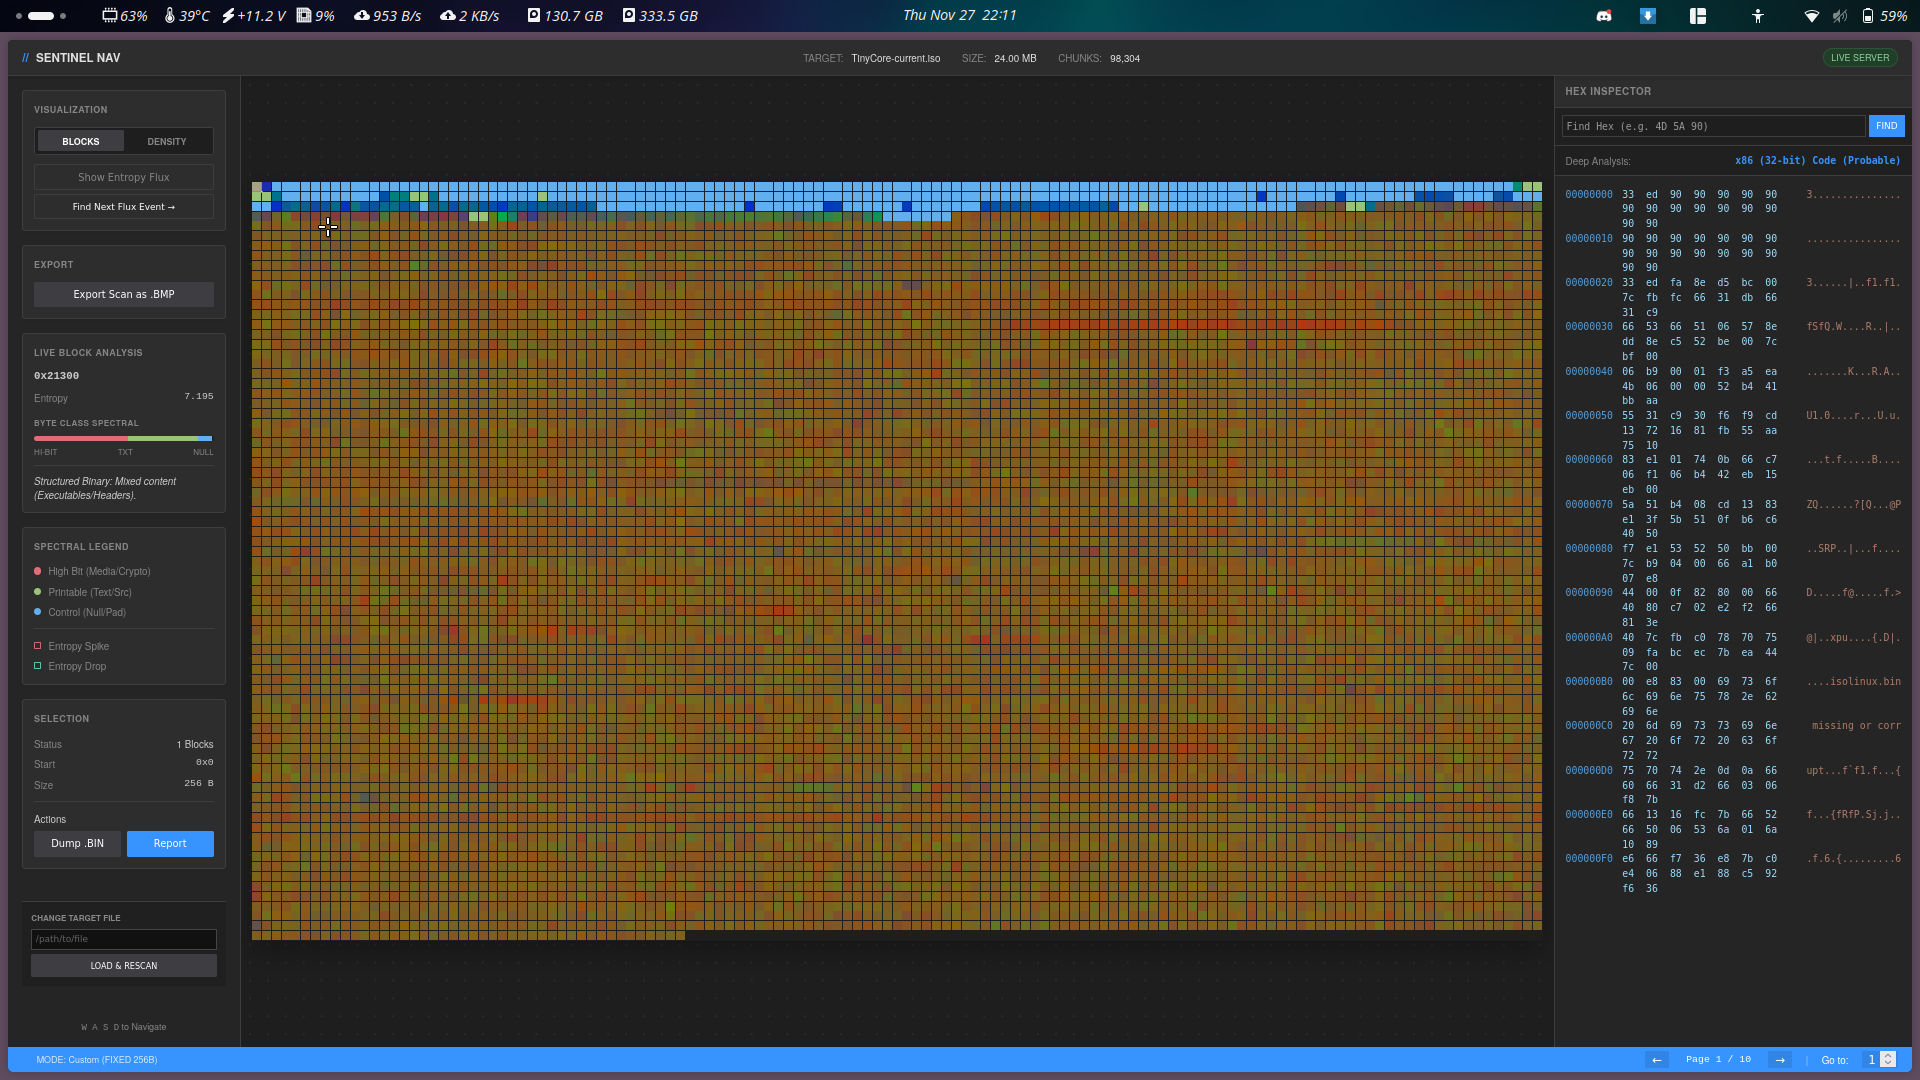 smolfiddle/sentinelnav
SentinelNav: शून्य-निर्भरता, शुद्ध Python बाइनरी विज़ुअलाइज़ेशन और फोरेंसिक्स उपकरण।
 watchfulip/tp-link-decrypt
TP-Link फर्मवेयर को डिक्रिप्ट करें








