
 #1

 noobpk/frida-ios-hook
एक उपकरण जो आपको iOS प्लेटफॉर्म पर क्लासेस, फंक्शन्स को आसानी से ट्रेस करने और विधियों के रिटर्न वैल्यू को संशोधित करने में मदद करता है।
 safedep/pmg
PMG डेवलपर्स और AI एजेंटों को प्रॉक्सी, सैंडबॉक्स और SafeDep की खतरा खुफिया फीड का उपयोग करके दुर्भावनापूर्ण ओपन सोर्स पैकेजों से बचाता है।
 vulhunt-re/vulhunt
Binarly की REsearch टीम द्वारा भेद्यता पहचान ढांचा
 saelo/pwn2own2018
एक Pwn2Own एक्सप्लॉइट श्रृंखला
 angr/pyvex
Valgrind के VEX IR के लिए Python बाइंडिंग्स।
 ant4g0nist/lisa.py
LLDB MCP एकीकरण + अन्य सहायक कमांड्स
 equifox/ksdumper
कर्नेल स्पेस की शक्ति का उपयोग करके प्रक्रियाओं को डंप करना!
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC एक उन्नत In-Memory evasion तकनीक के लिए है जो स्कैनर्स और विश्लेषकों से इंजेक्ट किए गए शेलकोड के मेमोरी आवंटन को बेहतर…
 openrce/paimei
Python में लिखा गया एक रिवर्स इंजीनियरिंग फ्रेमवर्क।
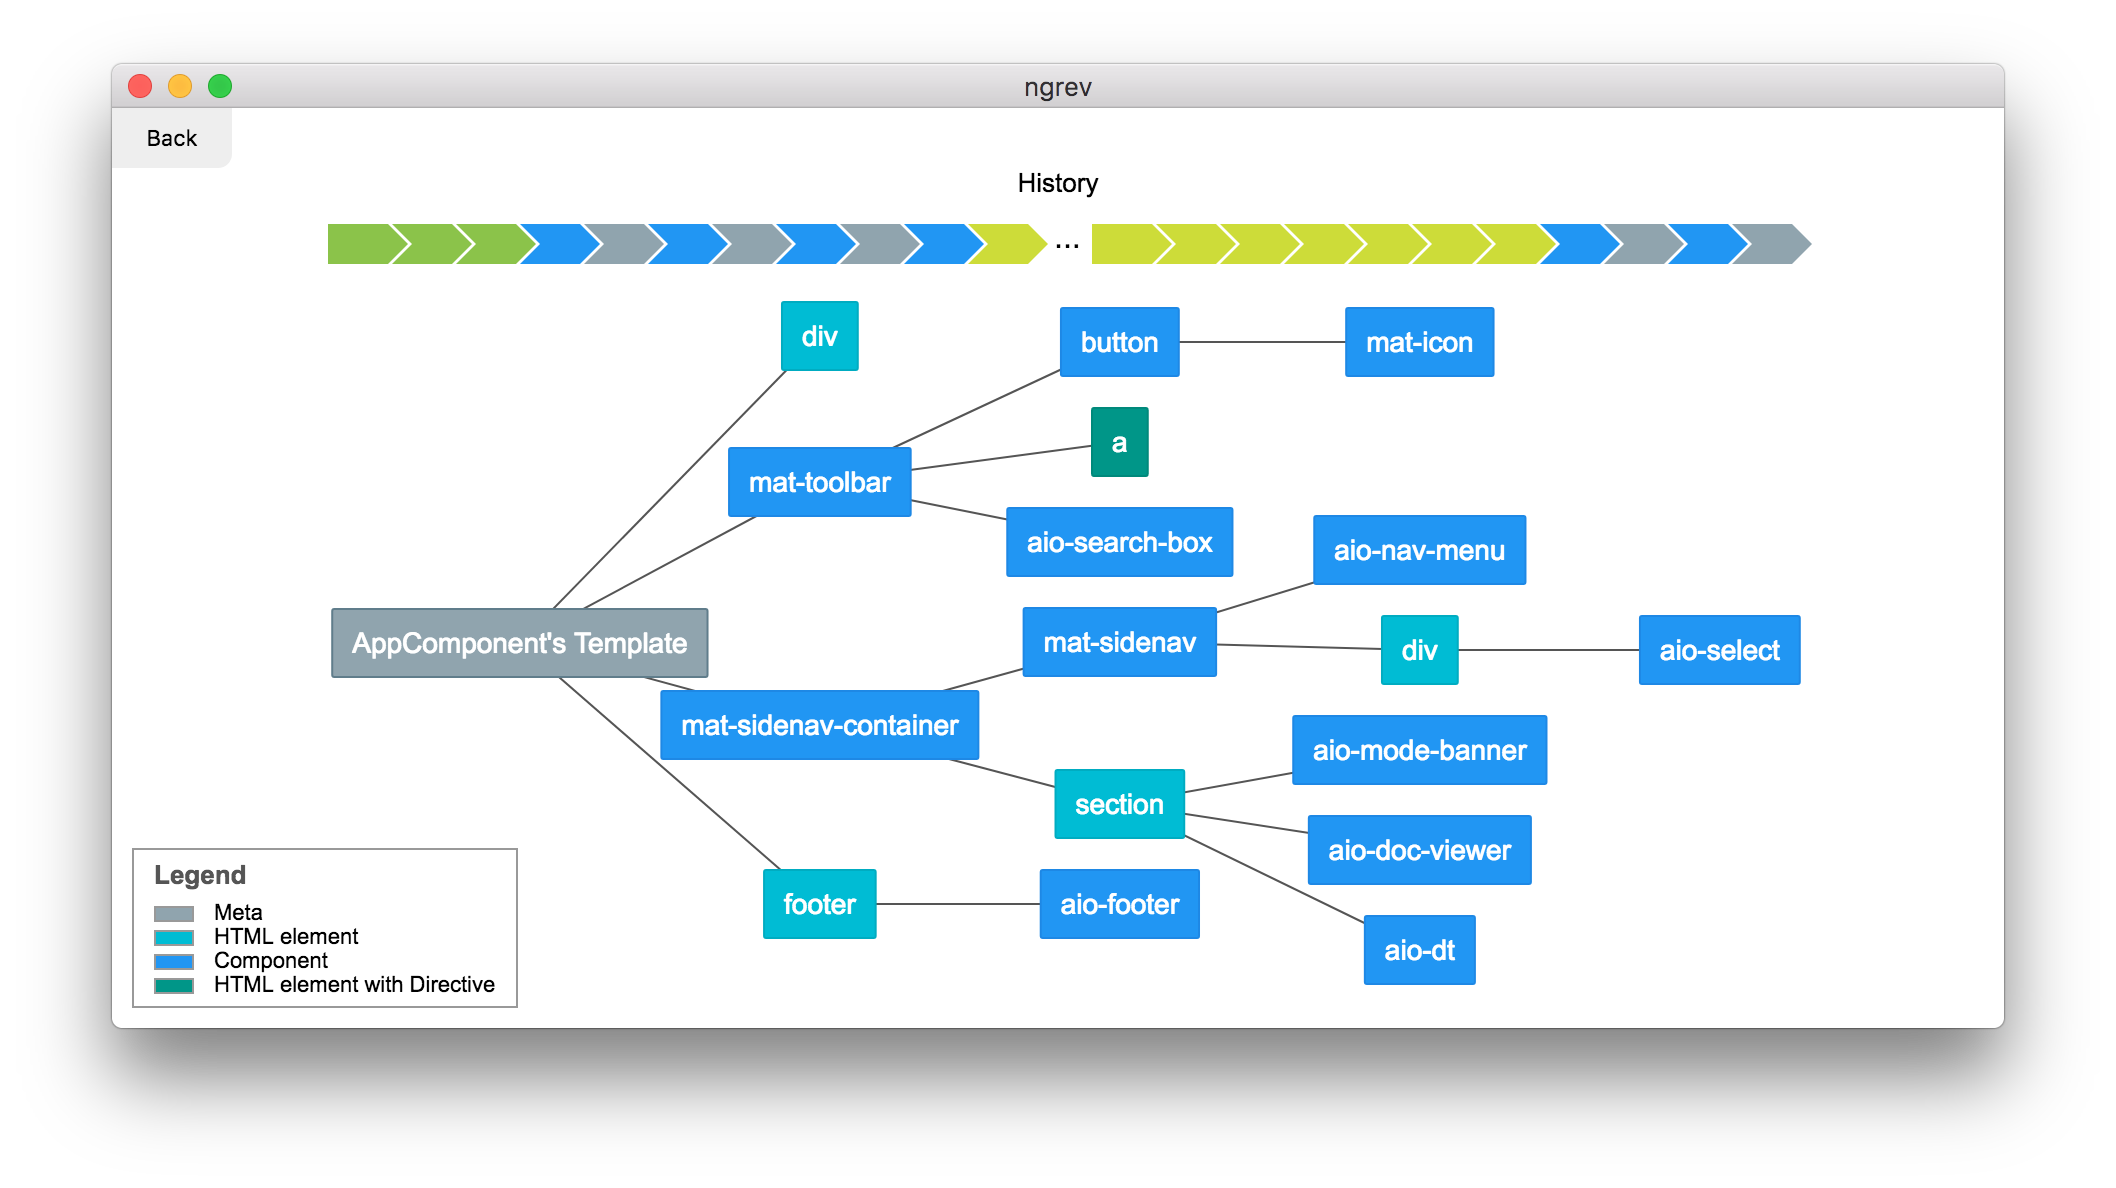 mgechev/ngrev
एंगुलर अनुप्रयोगों के रिवर्स इंजीनियरिंग के लिए उपकरण
 rythmstick/amsitrigger
दुर्भावनापूर्ण स्ट्रिंग्स की खोज
 mozilla/firefox-devtools-mcp
Firefox DevTools के लिए Model Context Protocol सर्वर - AI सहायकों को WebDriver BiDi के माध्यम से Firefox ब्राउज़र का निरीक्षण और नियंत्रण करने में…
 gosecure/malboxes
मैलवेयर विश्लेषण के लिए विंडोज वर्चुअल मशीनें बनाता है, ताकि आपको न करनी पड़े।
 amruth-sn/kong
दुनिया का पहला एजेंटिक रिवर्स इंजीनियर।
 x86rc/vmp-lazy-unpack
Windows x86/x64 VMProtect 3.x बाइनरीज़ के लिए एमुलेशन-आधारित अनपैकर और इम्पोर्ट रिज़ॉल्वर, जो डीबगर के बिना syscalls को एमुलेट करने और IAT को…
 dragokas/hijackthis
एक मुफ्त उपयोगिता जो मैलवेयर, एडवेयर और अन्य सुरक्षा खतरों का पता लगाती है









