
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 u1tr0nex/cve-2026-40072-ssrf-lab
CVE-2026-40072 के लिए व्यावहारिक प्रयोगशाला — web3.py में CCIP Read (EIP-3668) के माध्यम से SSRF भेद्यता
 taisa456/network-security-snort
Snort 3 IDS → IPS प्रयोगशाला Kali पर। कस्टम डिटेक्शन नियम + iptables प्रवर्तन ICMP रिकॉन, Nmap SYN स्कैन, Hydra FTP ब्रूट फोर्स, और vsftpd 2.3.4…
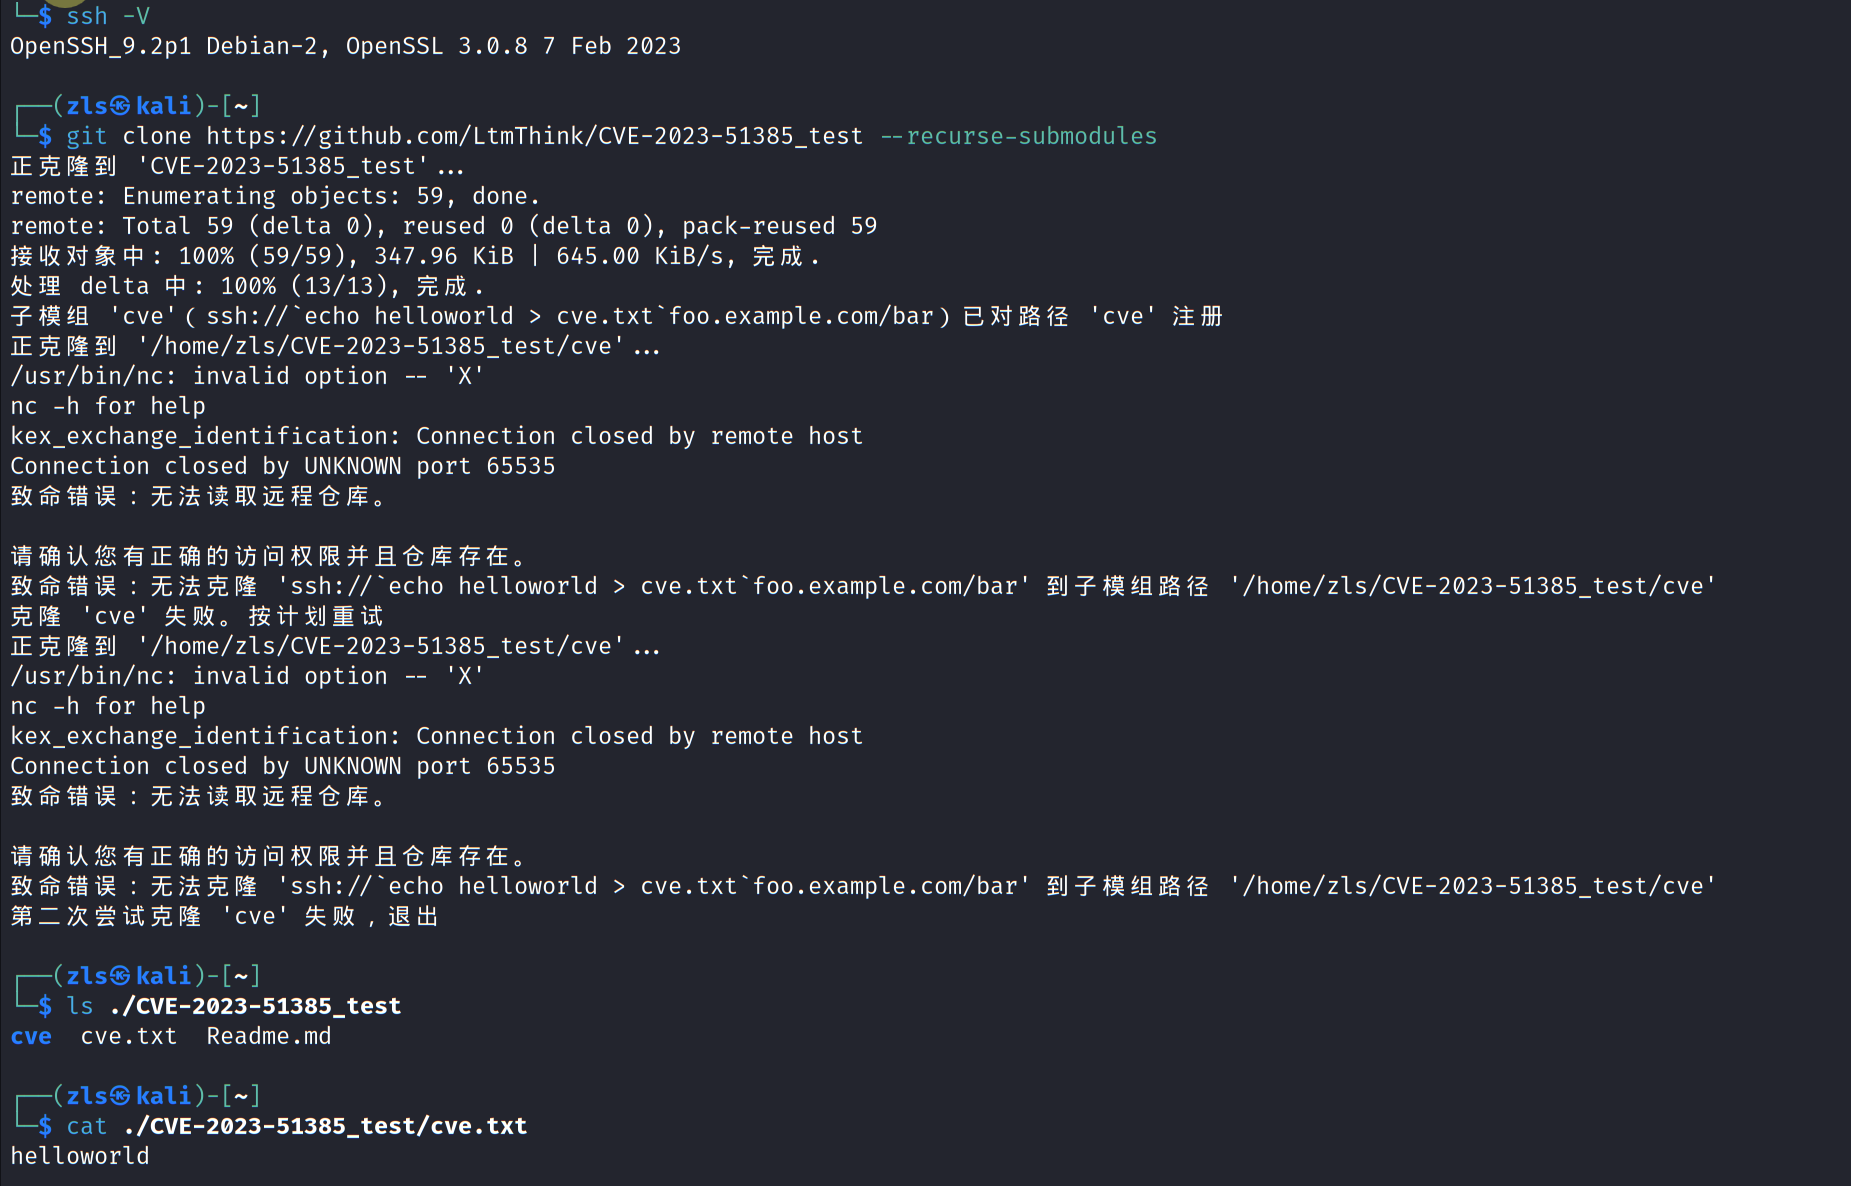 lsp1025923/cve-2023-51385
CVE-2023-51385 के लिए पुनरुत्पादन प्रयोगशाला: दुर्भावनापूर्ण git सबमॉड्यूल URLs के माध्यम से OpenSSH ProxyCommand में command injection। भेद्यता को…
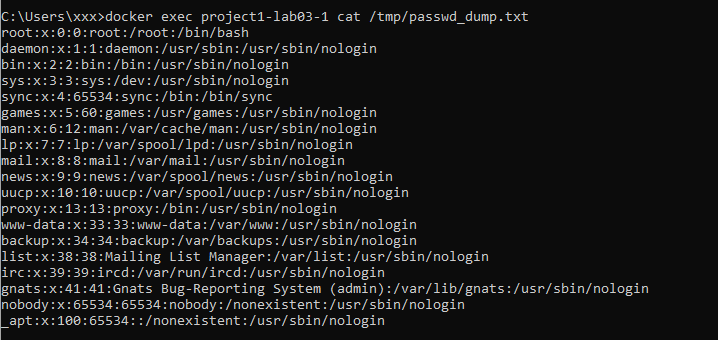 dungsocool/cve-2017-11610
सीवीई-2017-11610 (Supervisord XML-RPC RCE) के लिए चरण-दर-चरण एक्सप्लॉइट राइटअप, जिसमें आक्रमण सतह विश्लेषण, नेमस्पेस ट्रैवर्सल खोज और Docker लैब…
 rootdirective-sec/cve-2026-44338-lab
CVE-2026-44338 प्रमाणीकरण बाईपास को प्रदर्शित करने वाला Docker-आधारित लैब, जो PraisonAI के पुराने Flask API में है। इसमें स्थानीय सुरक्षा अनुसंधान के…
 rootdirective-sec/cve-2026-34234-lab
स्थानीय Docker प्रयोगशाला जो CtrlPanel वेब इंस्टॉलर में CVE-2026-34234 अप्रमाणित RCE का प्रदर्शन करती है। इसमें कमजोर और पैच किए गए कंटेनर, PoC…
 vasilysaint/cve-2025-24893
OSCP जैसा CVE-2025-24893 एक्सप्लॉइट Linux XWiki के लिए
 facundomfernandez/pentesting-obioba
ब्लैक बॉक्स पेंटेस्टिंग: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228)। रूट तक विशेषाधिकार वृद्धि। कार्यकारी और तकनीकी रिपोर्ट
 h-gunp/cve-2023-25813-test
Sequelize Sql Injection भेद्यता कार्यान्वयन
 benmevic/cve-2025-22457
अल्ताय टीम साप्ताहिक प्रस्तुति के लिए मेरे द्वारा बनाया गया cve-2025-22457 भेद्यता डेमो एप्लिकेशन
 pssec-io/cve-2026-48907
CVE-2026-48907 के लिए POC
 ivoalbacete/kali-metasploitable
भेद्यता स्कैनिंग, Wireshark के साथ ट्रैफ़िक विश्लेषण और सुरक्षित नेटवर्क वातावरण में CVE-2011-2523 (vsftpd 2.3.4) का नियंत्रित शोषण।
 indiquarks/vsftpd-cve-2011-2523-lab
VSFTPD 2.3.4 बैकडोर का Metasploit Framework के माध्यम से शोषण करने वाला पेन टेस्टिंग लैब
 heventafese/penetration-testing-walkthrough-hacksudo-thor
हैकसुडो थोर के विरुद्ध ब्लैक-बॉक्स पैठ परीक्षण: Apache mod_cgi के माध्यम से CVE-2014-6271 Shellshock RCE, पूर्ण विशेषाधिकार वृद्धि के लिए sudo गलत…
 rootdirective-sec/cve-2026-56011-lab
Docker-आधारित प्रयोगशाला जो CVE-2026-56011 को पुनरुत्पादित और मान्य करने के लिए है, जो WordPress के लिए MapPress Maps में एक अप्रमाणित XSS भेद्यता…
 mishaqdev/cve-2010-2075-analysis
CVE-2010-2075 के लिए तकनीकी लेख और पैनेट्रेशन टेस्टिंग रिपोर्ट, UnrealIRCd बैकडोर शोषण और उपचार का प्रदर्शन करने वाला।
 atlasvector/dirty-frag-cve-2026-43284
DirtyFrag (CVE-2026-43284) के लिए प्रयोगशाला पहचान अभ्यास - xfrm-ESP पेज कैश भ्रष्टाचार के माध्यम से लिनक्स कर्नेल विशेषाधिकार वृद्धि। शोषण निष्पादन,…
 jayhutajulu1/cve-2026-43494-pintheft-poc
CVE-2026-43494 (PinTheft) के लिए Proof-of-concept: RDS zerocopy refcount bug + io_uring fixed buffers के माध्यम से Linux LPE → SUID page-cache…








