

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
लैब और अभ्यास — पृष्ठ 93 | Kitploit
श्रेणियाँ

लैब और अभ्यास

अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
vulhub preview#1

vulhub

GitHubvulhub/vulhub
21.1k1 महीना पहले
juice-shop preview#2

juice-shop

GitHubjuice-shop/juice-shop
13.6k11 दिन पहले
WebGoat preview#3

WebGoat

GitHubwebgoat/webgoat
9.5k10 दिन पहले
DVWA preview#4

DVWA

GitHubdigininja/dvwa
13.5k2 दिन पहले
crAPI preview#5

crAPI

GitHubowasp/crapi
1.6k2 महीने पहले
NodeGoat preview#6

NodeGoat

GitHubowasp/nodegoat
2.1k3 साल पहले
SecurityShepherd preview#7

SecurityShepherd

GitHubowasp/securityshepherd
1.5k0 दिन पहले
wrongsecrets preview#8

wrongsecrets

GitHubowasp/wrongsecrets
1.5k13घं 23मि पहले
metasploitable3 preview#9

metasploitable3

GitHubrapid7/metasploitable3
5.7k1 साल पहले
GOAD preview#10

GOAD

GitHuborange-cyberdefense/goad
8.1k26 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
2900 परिणाम
CVE-2026-47102-PoC preview

CVE-2026-47102-PoC

GitHublearner202649/cve-2026-47102-poc

संबंधित कमजोरी को व्यक्तिगत रूप से पुन: उत्पन्न करने का कोड

privilege-escalationvulnerability-analysiscode-analysis+5
5 महीने पहले
ChamiloLMS-CVE-2023-4220 preview

ChamiloLMS-CVE-2023-4220

GitHubspeatx/chamilolms-cve-2023-4220

CVE-2023-4220 — Chamilo LMS ≤ 1.11.24 में अप्रमाणित फ़ाइल अपलोड RCE. OSCP-शैली और स्वचालित एक्सप्लॉइट.

payload-generationvulnerability-analysisexploitation+5
6 महीने पहले
CVE-2025-24813-POC preview

CVE-2025-24813-POC

GitHubaffapple/cve-2025-24813-poc

CVE-2025-24813 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो DefaultServlet में गलत कॉन्फ़िगर की गई फ़ाइल-आधारित सेशन पर्सिस्टेंस के माध्यम से Apache…

vulnerability-analysisexploitationweb-application-exploitation+3
6 महीने पहले
CVE-2025-27407 preview

CVE-2025-27407

GitHublogggg2402/cve-2025-27407

स्थानीय प्रयोगशाला और CVE-2025-27407 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Direct Transfer HTTP पथ के माध्यम से GitLab के GraphQL introspection…

vulnerability-analysisexploitationweb-application-exploitation+3
6 महीने पहले
Blind-Trust-CVE-2024-21413-Research preview

Blind-Trust-CVE-2024-21413-Research

GitHubh1ssbl1tz/blind-trust-cve-2024-21413-research

एक सुरक्षा अनुसंधान उपकरण जो CVE-2024-21413 (Moniker Link) का उपयोग करके लक्षित फ़िशिंग अभियानों का अनुकरण करता है।

phishing-toolsvulnerability-analysisexploitation+7
4 महीने पहले
CVE-2017-18349 preview

CVE-2017-18349

GitHubdungsocool/cve-2017-18349

CVE-2017-18349 Fastjson deserialization RCE exploitation का चरण-दर-चरण विवरण, जिसमें attack surface पहचान, fingerprinting, JNDI injection, और Docker…

vulnerability-analysisexploitationweb-application-exploitation+6
5 महीने पहले
PoC-CVE-2022-22965-Spring4Shell preview

PoC-CVE-2022-22965-Spring4Shell

GitHubmarch0n/poc-cve-2022-22965-spring4shell

विवरण
payload-generationvulnerability-analysisexploitation+4
5 महीने पहले
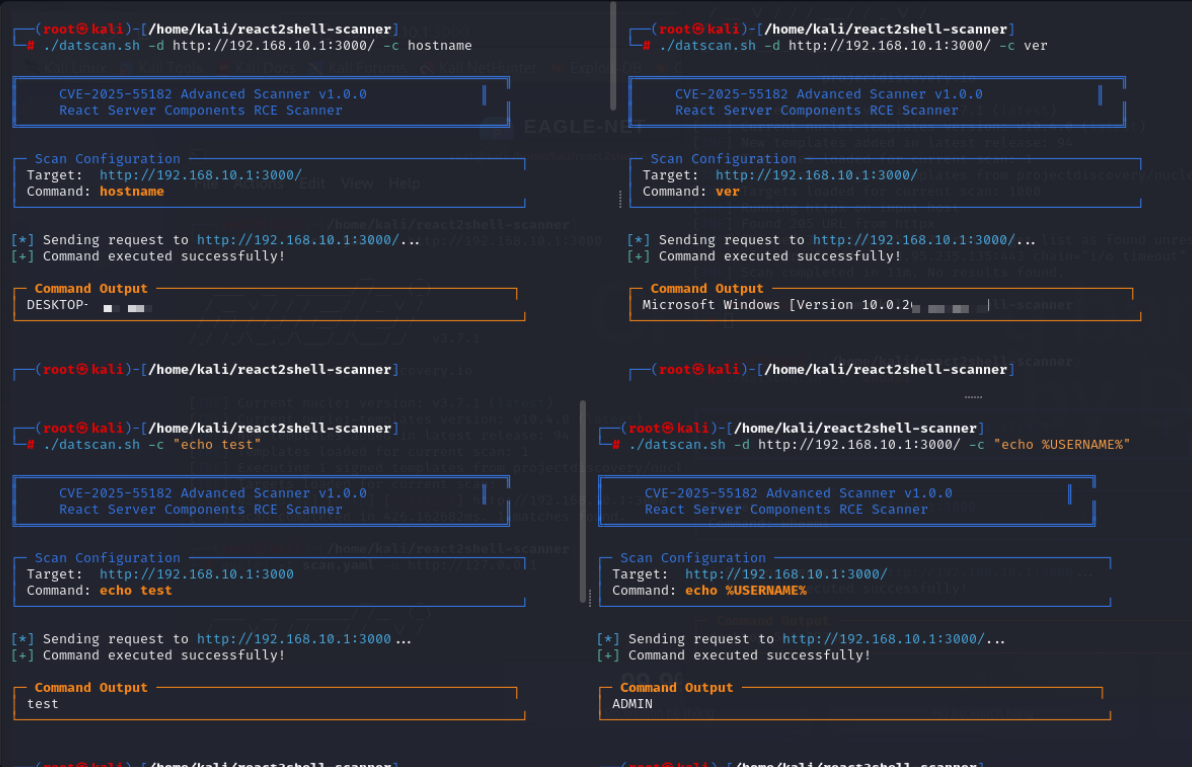
React2Shell-PoC-CVE-2025-55182 preview

React2Shell-PoC-CVE-2025-55182

GitHublitndat/react2shell-poc-cve-2025-55182

CVE-2025-55182 (React2Shell) RCE भेद्यता के लिए PoC स्कैनर और एक्सप्लॉइट React सर्वर घटकों में। अधिकृत सुरक्षा परीक्षण के लिए कमजोर सर्वरों का पता…
reconnaissancevulnerability-scannersexploitation+4
4 महीने पहले
POC_CVE-2024-36420 preview

POC_CVE-2024-36420

GitHubfineman999/poc_cve-2024-36420

CVE-2024-36420 के लिए स्थानीय पुनरुत्पादन प्रयोगशाला और Nuclei टेम्पलेट, जो Flowise में अस्वच्छित fileName पैरामीटर के माध्यम से एक मनमाना फ़ाइल…

vulnerability-analysisexploitationweb-application-exploitation+3
6 महीने पहले
bouncer-overflow preview

bouncer-overflow

GitHubnicolasjulian/bouncer-overflow

CVE-2026-6664 का कार्यशील POC, Sonnet 4.6 द्वारा लिखित

vulnerability-analysisexploitationeducation+3
6 महीने पहले
CVE-2019-2215 preview

CVE-2019-2215

GitHubmythicaltree/cve-2019-2215

CVE-2019-2215 (Bad Binder) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Android 10 x86_64 एमुलेटर को लक्षित करता है। पृथक कर्नेल शोषण अनुसंधान और शिक्षा…

android-securityexploitationeducation+2
4 महीने पहले
Reporte-de-Escalada-de-Privilegios-Local-Dirty-Frag preview

Reporte-de-Escalada-de-Privilegios-Local-Dirty-Frag

GitHubdylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag

Kali Linux वाली एक वर्चुअल मशीन पर, CVE-2026-43284 और CVE-2026-43500 से संबंधित Dirty Frag भेद्यता के लिए एक डिटेक्टर स्क्रिप्ट का उपयोग करके भेद्यता…

privilege-escalationvulnerability-analysisexploitation+4
6 महीने पहले
cve-2025-29927-lab preview

cve-2025-29927-lab

GitHubswapnildeshpande/cve-2025-29927-lab

CVE-2025-29927 के लिए रिप्रोडक्शन लैब — Next.js मिडलवेयर प्राधिकरण बाईपास (CVSS 9.1)

vulnerability-analysisweb-application-exploitationpenetration-testing+3
5 महीने पहले
CVE-2026-8181-Lab preview

CVE-2026-8181-Lab

GitHubrootdirective-sec/cve-2026-8181-lab

# Docker लैब जो Burst Statistics WordPress प्लगइन में CVE-2026-8181 प्रमाणीकरण बायपास का प्रदर्शन करती है। कम से कम नुकसान वाले PoC के साथ असुरक्षित…

vulnerability-analysisweb-application-exploitationweb-security+5
6 महीने पहले
CVE-2025-2304-exploit preview

CVE-2025-2304-exploit

GitHubjeanback1/cve-2025-2304-exploit

CVE-2025-2304 के लिए पायथन एक्सप्लॉइट स्क्रिप्ट, जो Camaleon CMS में मास असाइनमेंट विशेषाधिकार वृद्धि है। यह CSRF टोकन पार्सिंग और भूमिका पैरामीटर…
privilege-escalationpayload-generationvulnerability-analysis+5
6 महीने पहले
CrushFTP-CVE-2024-4040-Proof-of-Concept preview

CrushFTP-CVE-2024-4040-Proof-of-Concept

GitHubsidjaz/crushftp-cve-2024-4040-proof-of-concept

CVE-2024-4040 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, CrushFTP में बिना प्रमाणीकरण के SSTI और स्थानीय फ़ाइल पढ़ने का प्रदर्शन, Docker लैब और शमन…
vulnerability-analysisexploitationweb-application-exploitation+3
6 महीने पहले
CrushFTP-SSTI-LFI-Proof-of-Concept preview

CrushFTP-SSTI-LFI-Proof-of-Concept

GitHubcthhhhhh/crushftp-ssti-lfi-proof-of-concept

CVE-2024-4040 (CrushFTP SSTI -> बिना प्रमाणीकरण के LFI) के लिए प्रूफ-ऑफ-कॉन्सेप्ट, नियंत्रित CS443 लैब वातावरण में - केवल शैक्षिक/अधिकृत उपयोग के लिए।

vulnerability-analysisexploitationweb-application-exploitation+4
6 महीने पहले
CVE-2026-24061-lab preview

CVE-2026-24061-lab

GitHubakpmarcelin/cve-2026-24061-lab

# CVE-2026-24061 के लिए प्रजनन प्रयोगशाला, GNU InetUtils telnetd में एक प्रमाणीकरण बाईपास। Vagrant-आधारित पृथक वातावरण और रूट शेल एक्सेस प्रदर्शित…


vulnerability-analysisexploitationpenetration-testing+3
5 महीने पहले
पिछला1…929394…100अगला





