
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 humbss/cve-2022-42889
CVE-2022-42889 (Apache Commons Text RCE) के लिए प्रदर्शन एप्लिकेशन, जिसमें Docker सेटअप और सुरक्षा परीक्षण एवं शिक्षा के लिए netcat-आधारित कमांड…
 dbgee/cve-2022-22947
# CVE-2022-22947 के लिए प्रतिलिपि योग्य प्रयोगशाला वातावरण, जो Spring Cloud Gateway Actuator API रिमोट कमांड निष्पादन भेद्यता है। इसमें स्रोत कोड और…
 yougina/cve-2022-28346
QuerySet.annotate(), aggregate(), और extra() में SQL इंजेक्शन
 0xblackash/cve-2026-20841
CVE-2026-20841
 ivanbg2004/odh-bricksbuilder-cve-2024-25600-thm
CVE-2024-25600, Bricks Builder WordPress अनधिकृत RCE के लिए स्कैनर और PoC। कमजोर साइटों का पता लगाएं और सत्यापन करें। Oblivion द्वारा सुरक्षा…
 kkirsche/slae
SecurityTube Linux Assembly विशेषज्ञ x86 परीक्षा
 aniket2912/internal-network-penetration-testing
आंतरिक नेटवर्क पेनेट्रेशन टेस्टिंग पर शैक्षिक मॉड्यूल: कार्यप्रणाली, हमले के वेक्टर, एन्यूमरेशन, शोषण, विशेषाधिकार वृद्धि, और प्रयोगशाला के…
 inertfluid/sk-cve-2026-26030-lab
नैतिक, नेटवर्क-पृथक Docker लैब जो CVE-2026-26030 को पुनरुत्पादित करता है — Semantic Kernel इन-मेमोरी वेक्टर स्टोर फ़िल्टर eval() RCE (1.39.4 में पैच…
 ywh-jfellus/cve-2026-9082
CVE-2026-9082 (Drupal SA-CORE-2026-004) Drupal Core SQLi के लिए PoC
 cd6629/cve-2015-3306-python-poc
मेटास्प्लॉइट मॉड्यूल से कुछ बदलावों के साथ रूपांतरित, OSCP अध्ययन और एक्सप्लॉइट डेवलपमेंट के अभ्यास के रूप में
 syn-4ck/wvctf
WVCTF या WebVulnCTF एक गेमीकृत वेब प्लेटफ़ॉर्म है जो पेंटेस्टिंग और वेब एप्लिकेशन डेवलपमेंट सुरक्षा में प्रशिक्षण को एक मनोरंजक तरीके से बढ़ावा देता…
 alpacamybags118/log4j-cve-2021-44228-sample
यह दिखाने के लिए नमूना docker-compose सेटअप कि यह exploit कैसे काम करता है
 rizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept
GDB-सहायता प्राप्त शोषण के साथ अवधारणा का प्रमाण (केवल शैक्षिक / प्रयोगशाला उपयोग)
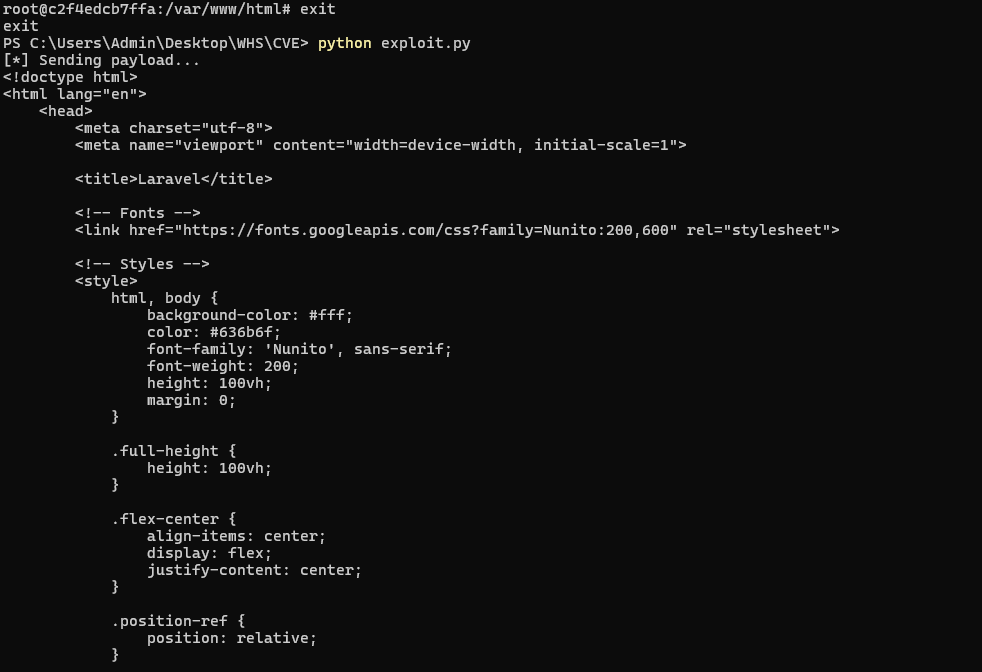 yeahhbean/laravel-cve-2018-15133
CVE-2018-15133 Laravel APP_KEY unserialization भेद्यता के लिए Docker-आधारित PoC वातावरण। Laravel <= 5.7.27 पर दुर्भावनापूर्ण पेलोड के माध्यम से रिमोट…
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
इस रिपॉजिटरी में CVE-2024-21413 के लिए शोध नोट्स और एक उच्च-स्तरीय proof-of-concept (PoC) शामिल है, जो संदेशों में एम्बेडेड SMB/moniker-शैली लिंक को…
 inertfluid/cve-2026-54316-lab
CVE-2026-54316 (Claude Code WebFetch huggingface.co bare-hostname अनुमति बायपास / डेटा चोरी) के लिए पुनरुत्पादन प्रयोगशाला
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - High - Remote - IDOR - एक controller JWT एक fleet token है
 emc-kk/cve-2026-97229-lab
CVE-2026-97229 के लिए Docker लैब और Python एक्सप्लॉइट, जो एक अनप्रमाणित GitLab CI-lint Onigmo रेगेक्स इंटीजर ओवरफ़्लो है जिससे RCE होता है, साथ में…








