
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 owasp/dvsa
एक डैम वल्नरेबल सर्वरलेस एप्लिकेशन
 s1n6h/pentest-harness
Self-hosted AI agent harness authorized pentests, bug bounty, security labs, और CTFs के लिए। Plugin-based, multi-provider LLM support के साथ local…
 mvelazc0/badzure
BadZure जानबूझकर गलत कॉन्फ़िगर किए गए Entra ID टेनेंट्स और Azure सब्सक्रिप्शन्स की तैनाती को स्वचालित करता है, उनमें विविध संस्थाओं और कॉन्फ़िगरेबल,…
 cloudfuzz/android-kernel-exploitation
Android कर्नेल भेद्यता विश्लेषण और शोषण सीखने के लिए व्यावहारिक कार्यशाला, जिसमें Docker-आधारित बिल्ड वातावरण और व्यावहारिक अभ्यास शामिल हैं।
 the-viper-one/pentest-everything
CTF राइटअप्स, पेनटेस्टिंग विषयों, गाइड्स और नोट्स का संग्रह। नोट्स कई स्रोतों और मेरी अपनी लैब रिसर्च से संकलित किए गए हैं। विषय OSCP, Active…
 cyberdefenders/detectionlabelk
DetectionLabELK, Splunk के बजाय ELK स्टैक के साथ DetectionLab का एक फोर्क है।
 virtualalllocex/defcon-31-syscalls-workshop
DEF CON 31 कार्यशाला "(In)direct Syscalls: A Journey from High to Low" की सभी सामग्री शामिल है।
 ashemery/linuxforensics
लिनक्स फोरेंसिक्स से संबंधित सब कुछ
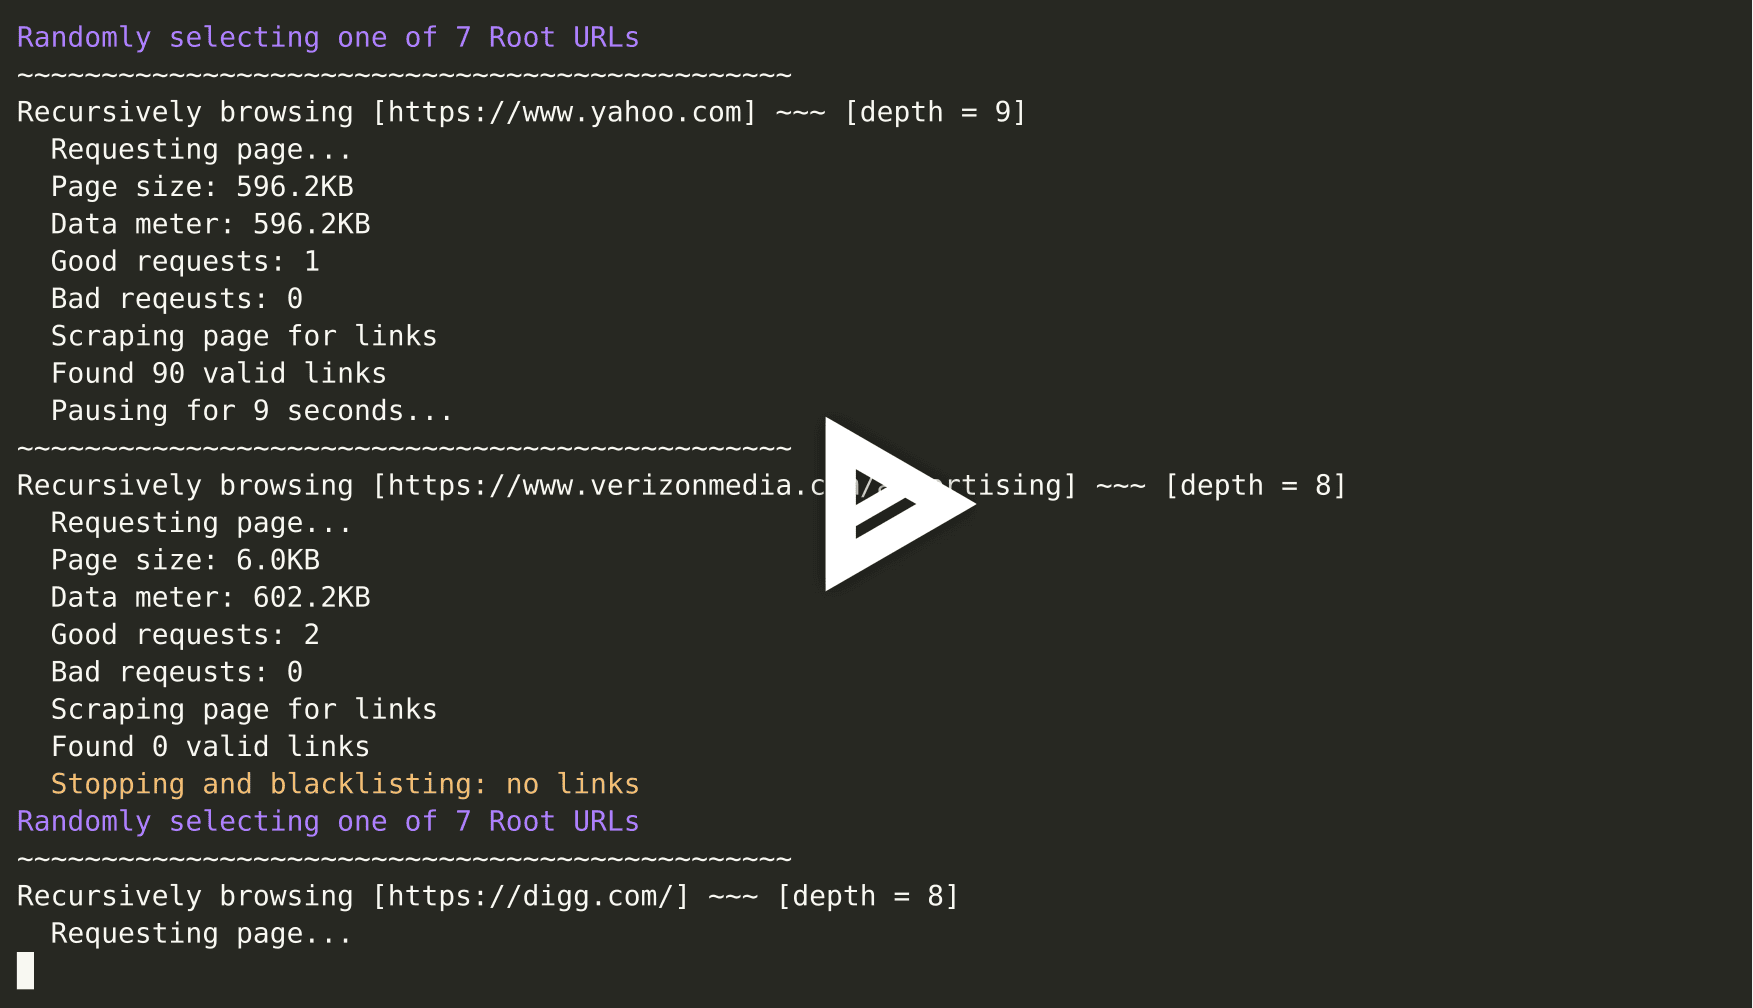 reconinfosec/web-traffic-generator
एक त्वरित और सरल HTTP/S "जैविक" ट्रैफ़िक जनरेटर।
 mfthomps/labtainers
Labtainers: एक Docker-आधारित साइबर लैब फ्रेमवर्क
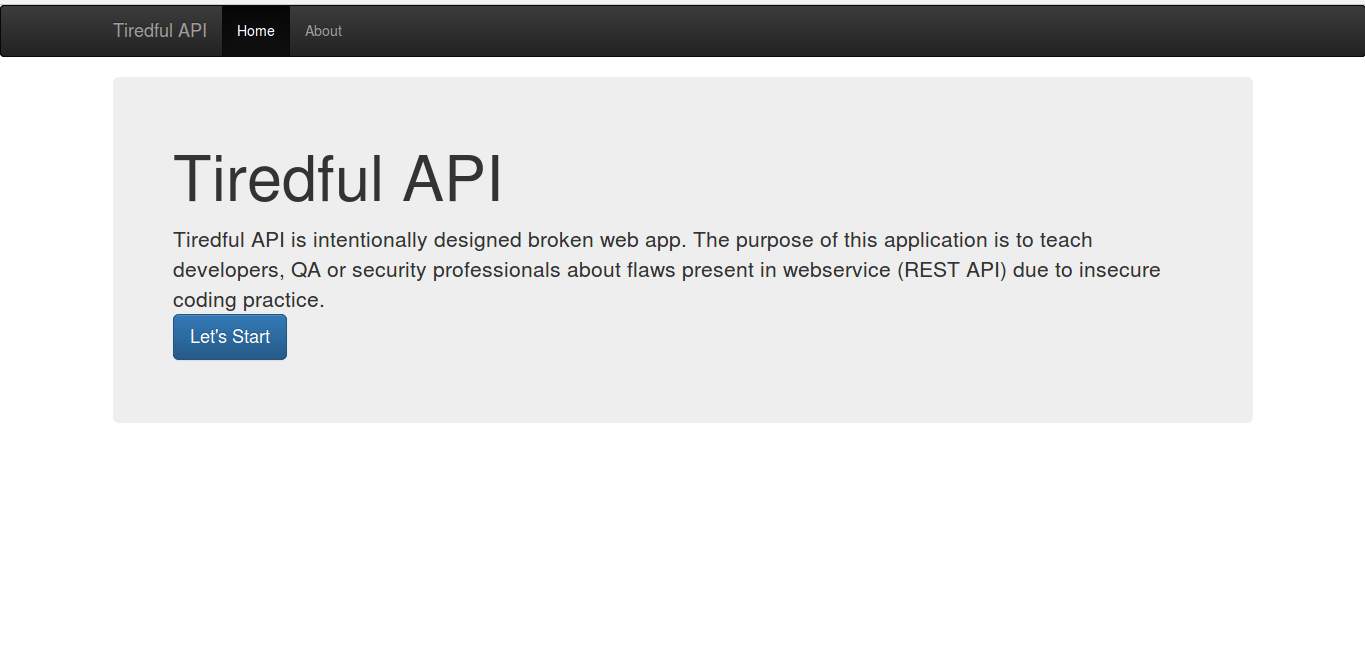 payatu/tiredful-api
REST API पर आधारित एक जानबूझकर डिज़ाइन की गई टूटी हुई वेब एप्लिकेशन।
 maldev-academy/dumpbrowsersecrets
आधुनिक Chromium-आधारित और Gecko-आधारित ब्राउज़रों (Chrome, Microsoft Edge, Firefox, Opera, Opera GX, और Vivaldi) से refresh tokens, कुकीज़, सहेजे गए…
 devcop95/bugbounty-lab101
HackerOne शोधकर्ताओं के लिए एक पूर्ण बग बाउंटी कार्यक्षेत्र। इसमें स्कोप प्रवर्तन, स्वचालित रिकॉन/वल्न पाइपलाइन (400+ टूल्स), रिपोर्ट टेम्पलेट्स,…
 secdevops-cuse/cyberrange
ओपन-सोर्स AWS साइबर रेंज
 cy-clon3/awesome-ios-security
iOS एप्लिकेशन सुरक्षा संसाधनों की एक उत्कृष्ट चुनिंदा सूची।
 controlplaneio/simulator
Kubernetes सुरक्षा प्रशिक्षण प्लेटफ़ॉर्म - सुरक्षा शमन पर ध्यान केंद्रित
 owasp/iotgoat
जानबूझकर असुरक्षित OpenWrt-आधारित फर्मवेयर, जो IoT सुरक्षा प्रशिक्षण के लिए व्यावहारिक अनुभव प्रदान करता है। इसमें स्थैतिक और गतिशील विश्लेषण के लिए…








