
 #1

 tothi/kali-rpi-luks-crypt
Raspberry पर Kali के लिए LUKS का उपयोग कर पूर्ण डिस्क एन्क्रिप्शन
 hdbreaker/ricnar-exploit-solutions
क्रैकलैटिनोस चुनौतियों के लिए एक्सप्लॉइट समाधान
 athenasec16/cve-2026-29923
CVE-2026-29923 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, pstrip64.sys में BYOVD विशेषाधिकार वृद्धि। IOCTL के माध्यम से भौतिक मेमोरी रीड/राइट का प्रदर्शन…
 owasp/owasp-learning-gateway
OWASP लर्निंग गेटवे परियोजना
 portswigger/research-labs
इस रिपॉज़िटरी में कई असुरक्षित स्व-होस्टेड एप्लिकेशन शामिल हैं जो रुचि रखने वाले सुरक्षा इंजीनियरों को Portswigger अनुसंधान टीम द्वारा पाई गई…
 knqyf263/cve-2018-1111
Docker-आधारित प्रयोगशाला वातावरण, जो CVE-2018-1111 (DynoRoot) को पुनरुत्पादित और शोषण करने के लिए स्वचालित हमलावर और पीड़ित स्क्रिप्ट के साथ…
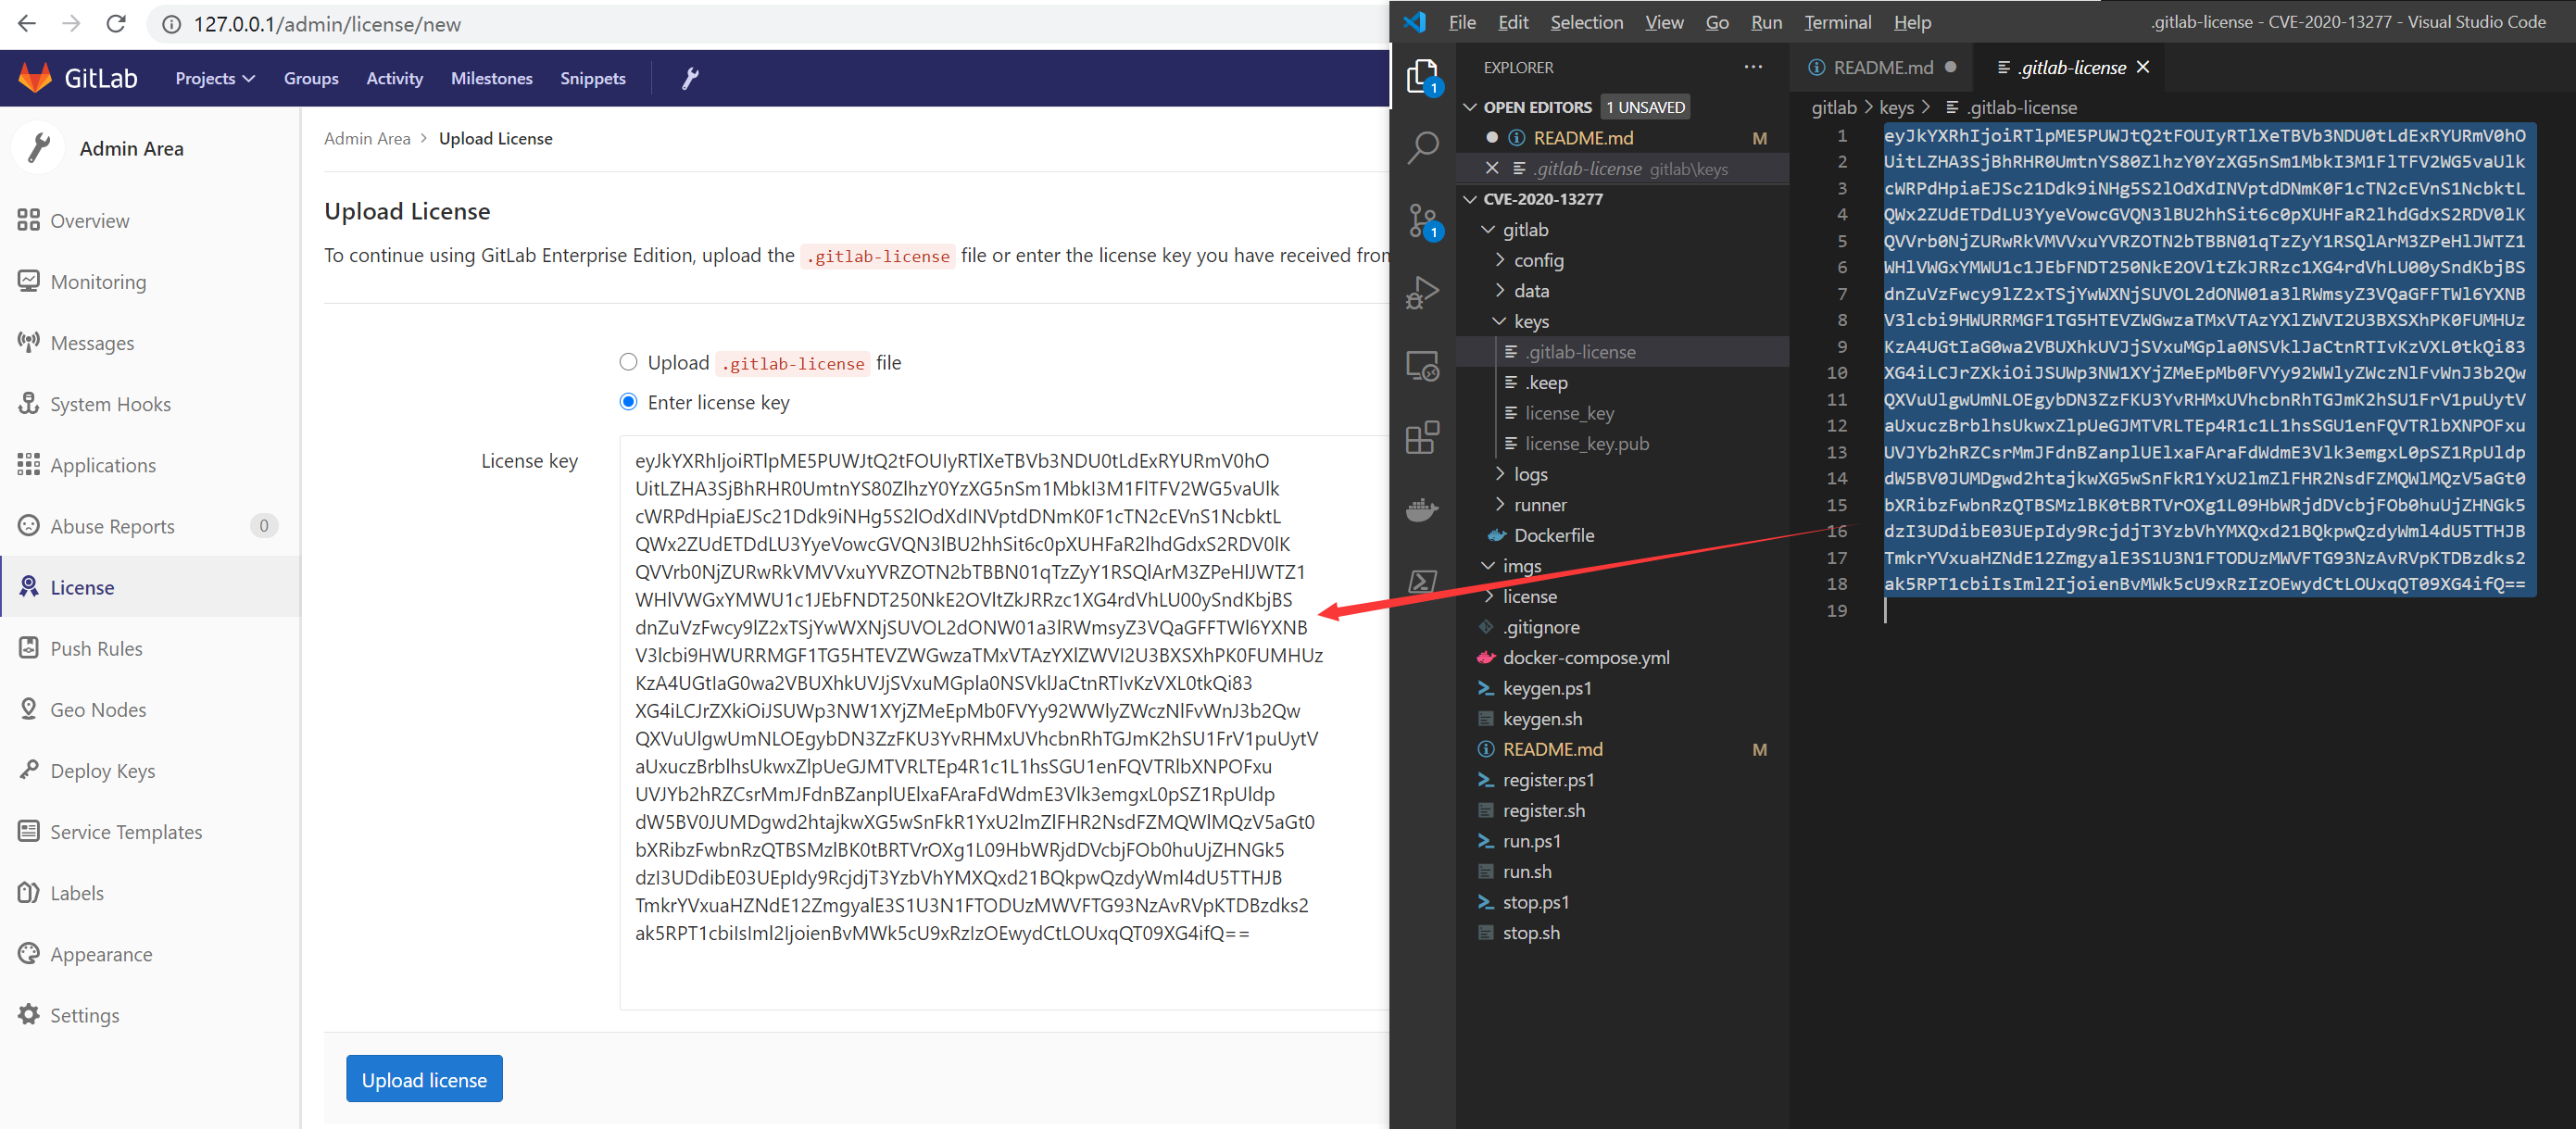 exp-docs/cve-2020-13277
CVE-2020-13277 लैब: GitLab लॉजिक भेद्यता - किसी भी उपयोगकर्ता द्वारा निजी रिपॉजिटरी तक अनधिकृत पहुँच
 ywh-jfellus/cve-2026-48907
CVE-2026-48907 के लिए PoC - Joomla! JCE एक्सटेंशन < 2.9.99.5 बिना प्रमाणीकरण के RCE
 hmlio/vaas-cve-2014-0160
भेद्यता एक सेवा के रूप में: CVS-2014-0160, उर्फ Heartbleed का प्रदर्शन
 cgrtml/reasongate
LLM ऐप्स के लिए व्याख्यात्मक सुरक्षा द्वार — प्रत्येक निर्णय के लिए ऑडिटेबल कारण के साथ प्रॉम्प्ट इंजेक्शन को रोकता है।
 lirantal/vulnerable-nextjs-14-cve-2025-29927
CVE-2025-29927 के लिए पुनरुत्पादन वातावरण, x-middleware-subrequest हेडर के माध्यम से Next.js मिडलवेयर प्राधिकरण बाईपास प्रदर्शित करता है। कई Next.js…
 0xblackash/cve-2026-46300
CVE-2026-46300
 star-sg/challenges
क्रिसमस-थीम वाला CTF एडवेंट कैलेंडर जिसमें बाइनरी एक्सप्लॉइटेशन, क्रिप्टोग्राफी, रिवर्स इंजीनियरिंग, फोरेंसिक्स, OSINT और वेब एक्सप्लॉइटेशन में 12…
 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006: libopenapv (Android APV कोडेक) के लिए हीप बफ़र ओवरफ़्लो PoC - CVSS 9.8
 therealdreg/hcon2026hwctf
हार्डवेयर हैकिंग CTF hcon2026hwctf - RISCV Hazard3 (@Wren6991) @b1n4ri0 @antoniovazquezblanco और @therealdreg द्वारा शोषण
 cyberdefend3r/powershell-deobfuscation-exercise
पॉवरशेल स्क्रिप्ट्स को डीऑबफस्केट करने का अभ्यास करने के लिए एक अभ्यास।
 t0kx/privesc-cve-2015-5602
Sudo <= 1.8.14 स्थानीय विशेषाधिकार उन्नयन और कमजोर कंटेनर
 ikow/wp2shell
wp2shell — WordPress Core Pre-Auth RCE (CVE-2026-63030 + CVE-2026-60137). एक्सप्लॉइट टूलकिट + निवारण.








