
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 devianntsec/cve-2025-55182
CVE-2025-55182 (React2Shell) पर मास्टर की थीसिस का शोध। मॉड्यूलर शोषण ढांचा जिसमें 6 हमले के परिदृश्य (RCE, डेटा चोरी, विकृतीकरण), इंटरैक्टिव रिवर्स…
 owasp/damn-vulnerable-ml-model
सुरक्षा प्रशिक्षण के लिए जानबूझकर कमजोर मशीन लर्निंग मॉडल। सुरक्षित प्रयोगशाला वातावरण में सामान्य ML कमजोरियों, प्रतिकूल हमलों और रक्षात्मक तकनीकों…
 cves-labs/cve-2026-21876
# CVE-2026-1357 के पुनरुत्पादन और शोषण के लिए Docker-आधारित प्रयोगशाला वातावरण, चरण-दर-चरण सेटअप और Burp Suite शोषण मार्गदर्शन के साथ।
 cves-labs/cve-2026-1357
# CVE-2026-1357 के लिए लैब वातावरण और प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक WordPress प्लगइन भेद्यता, Docker सेटअप और स्वचालित एक्सप्लॉइटेशन स्क्रिप्ट के…
 v3ng4mxv1p3r/mobile-drop-device-soc-detection
एंड-टू-एंड सिमुलेशन एक रूट-रहित Android Drop Device (Casper) का पता लगाने का, Wazuh SIEM का उपयोग करके Shellshock (CVE-2014-6271) जैसे Layer 7 हमलों…
 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006: libopenapv (Android APV कोडेक) के लिए हीप बफ़र ओवरफ़्लो PoC - CVSS 9.8
 bishopfox/otto-support
mcp-go का उपयोग करके एक असुरक्षित MCP सर्वर का कार्यान्वयन
 iqbalhussainas/overlayfs-lpe-exploit
प्रकार: CVE-2021-3493 (उबंटू कर्नेल भेद्यता) के लिए स्थानीय विशेषाधिकार वृद्धि exploit, TryHackme Lab के दौरान दस्तावेज़ीकृत।
 nweks/bluekeep-metasploit-lab-project
विंडोज 7 पर मेटास्प्लोइट का उपयोग करके Bluekeep (CVE-2019-0708) का शोषण (शैक्षिक प्रयोगशाला)
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 नैतिक हैकिंग और पैनेट्रेशन टेस्टिंग सीखने के लिए सभी प्रकार के संसाधनों की अद्भुत सूची।
 shreda/cve-2026-33032-nginx-ui-vuln-lab
Docker Compose सेटअप जो nginx-ui की अनुपस्थित प्रमाणीकरण भेद्यता को प्रदर्शित करता है
 jithinodattu/cve-2007-4559-lab
स्व-निहित डॉकर लैब जो CVE-2007-4559 (TarSlip) डायरेक्टरी ट्रैवर्सल को पायथन के tarfile मॉड्यूल के माध्यम से प्रदर्शित करता है। इसमें असुरक्षित और…
 rustynoob-619/100-days-of-yara-2026
100 Days of YARA Challenge: लगातार YARA नियम लिखने की चुनौती
 jithinodattu/cve-2023-24329-lab
स्व-निहित Docker प्रयोगशाला जो CVE-2023-24329 का प्रदर्शन करती है, एक Python urllib पार्सर डिफरेंशियल जो URL स्कीम और होस्ट फ़िल्टर को बायपास करता…
 dinosn/ghost-cve-2026-26980
CVE-2026-26980 — Ghost CMS Content API SQL इंजेक्शन लैब (स्लग फ़िल्टर ऑर्डरिंग के माध्यम से अनप्रमाणित ब्लाइंड SQLi)
 emmadej1234/bluekeep-metasploit-lab-project
विंडोज 7 पर मेटास्प्लॉइट का उपयोग करके BlueKeep (CVE-2019-0708) का शोषण करना
 ayomide-29/bluekeep_metasploit_practice
ब्लूकीप (CVE-2019-0708) का विंडोज 7 पर मेटास्प्लोटेबल का उपयोग करके शोषण
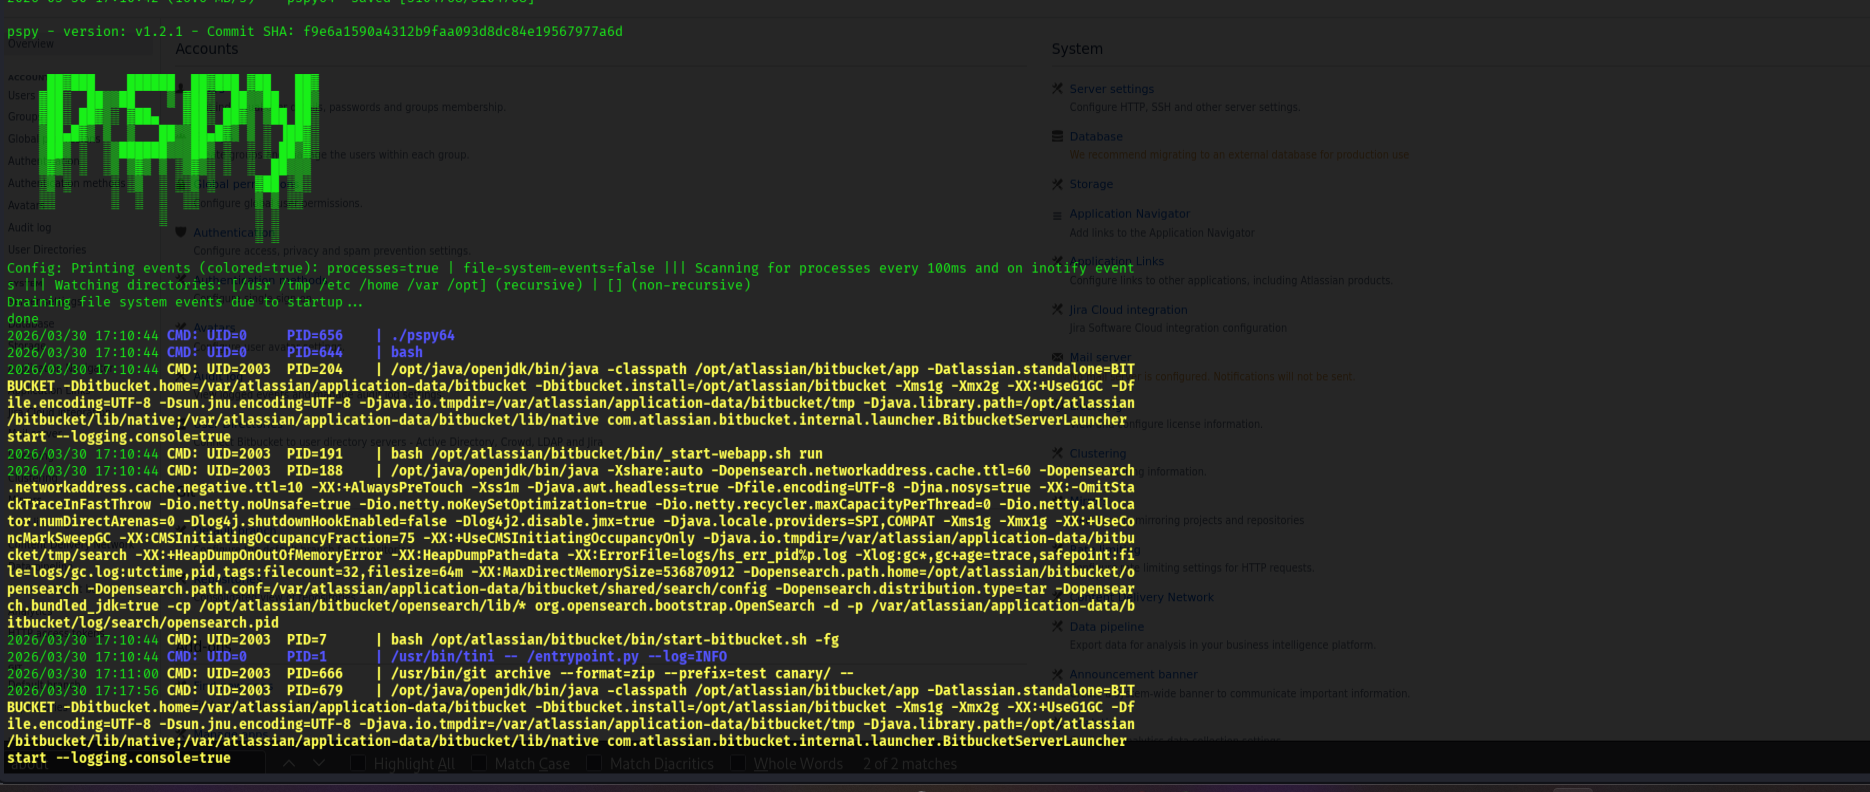 johangabrielson/bitbucket-test
CVE-2022-36804 की जांच








