
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 felisha-elmer/sandbox-challenge-spring4shell-cve-2022-22965-
# CVE-2022-22965 (Spring4Shell) का Metasploit के साथ शोषण करने की चरण-दर-चरण प्रक्रिया, C2 लिसनर तैनात करना, और Tomcat सर्वर पर Java 8 में डाउनग्रेड…
 ywh-jfellus/cve-2026-9082
CVE-2026-9082 (Drupal SA-CORE-2026-004) Drupal Core SQLi के लिए PoC
 0xblackash/cve-2026-41091
CVE-2026-41091
 rootsecdev/relay_bible
एकाधिक रिले तकनीकों का तकनीकी संदर्भ
 eqstlab/cve-2026-42048
लैंगफ्लो मनमाना निर्देशिका विलोपन
 bhanunamikaze/cve-2026-2587-exploit-poc
CVE-2026-2587 PoC validator for Eclipse GlassFish EL Injection RCE in the admin console gadget.jsf handler. Safe authenticated vulnerability scanner…
 h-gunp/cve-2023-25813-test
Sequelize Sql Injection भेद्यता कार्यान्वयन
 scottalt/ai-email-threat-research
एक साइबर सुरक्षा शोध गेम जो मापता है कि मनुष्य AI-जनित फिशिंग ईमेल का पता कैसे लगाते हैं। एक रेट्रो टर्मिनल अनुभव के रूप में निर्मित।
 horkimhab/cve-2026-9082
CVE-2026-9082 | SA-CORE-2026-004
 dannyendortest/java-vulnerable
EXPOSURE डेमो लक्ष्य: Tomcat (CVE-2016-0714) + Apache Rave (CVE-2013-1814) + Java filter-padding deps
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
Kali Linux वाली एक वर्चुअल मशीन पर, CVE-2026-43284 और CVE-2026-43500 से संबंधित Dirty Frag भेद्यता के लिए एक डिटेक्टर स्क्रिप्ट का उपयोग करके भेद्यता…
 dannyendortest/node-prompt-here
जानबूझकर कमजोर Node.js डेमो टारगेट CVE-2020-7602 के लिए, जिसका उपयोग स्वचालित निर्भरता भेद्यता पहचान और प्रतिपूरक नियंत्रणों के माध्यम से एक-क्लिक…
 dannyendortest/http-server-node
सिंथेटिक असुरक्षित Node.js HTTP सर्वर, जिसका उपयोग EXPOSURE भेद्यता स्कैनर के डेमो लक्ष्य के रूप में किया जाता है, जो CVE-2021-23797 को ट्रैक करता है…
 melikesraoz/cve-2022-39227-jwt-auth-bypass-demo
शैक्षिक प्रयोगशाला जो python-jwt में CVE-2022-39227 JWT प्रमाणीकरण बाईपास प्रदर्शित करती है। Docker सेटअप के साथ कमजोर और पैच किए गए Flask ऐप्स के…
 yusufdalbudak/cve-2026-42945
# NGINX रीराइट भेद्यता (CVE-2026-42945) प्रशिक्षण के लिए डॉकराइज़्ड लैब भेद्य और पैच किए गए इंस्टेंस, हानिरहित परीक्षण स्क्रिप्ट, और कॉन्फ़िगरेशन…
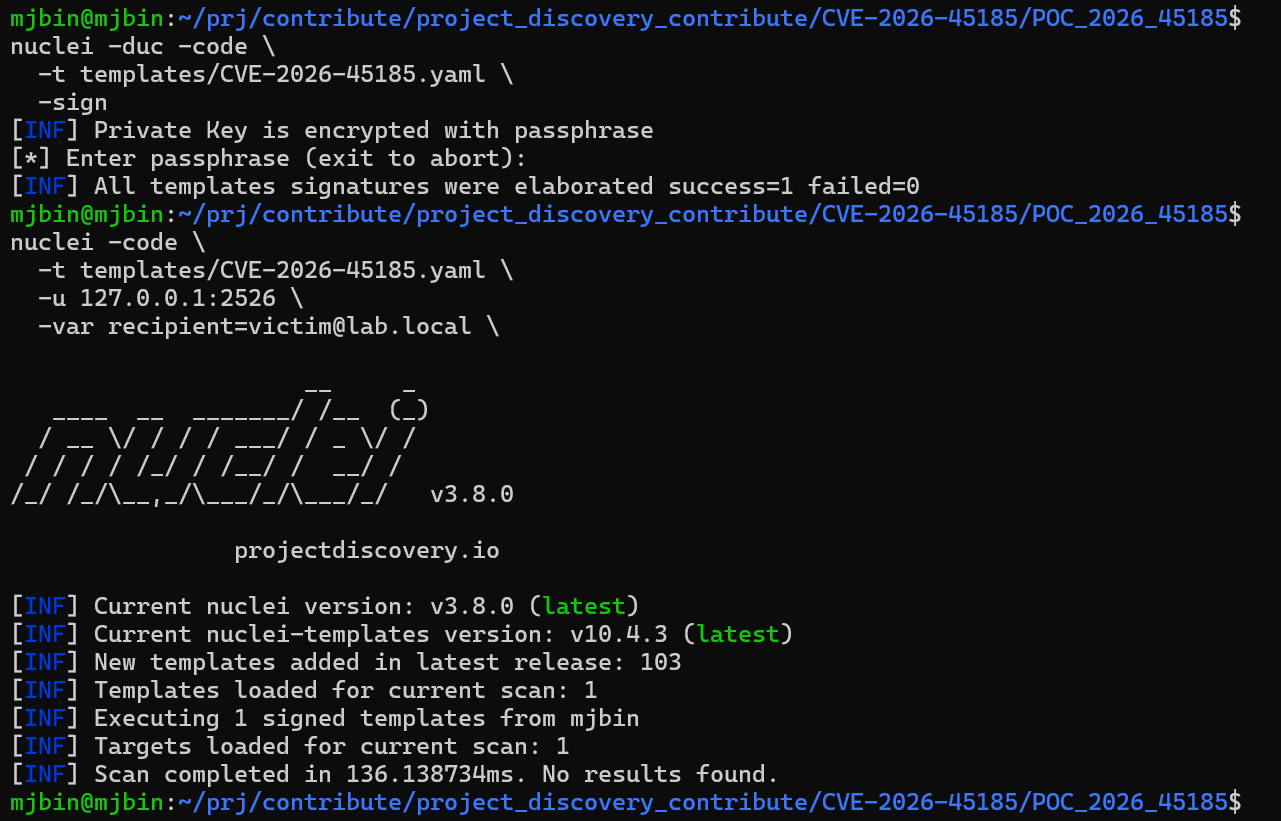 mj-bin/poc_cve-2026-45185
nuclei-templates के लिए POC_CVE-2026-45185
 fineman999/poc_cve-2026-35037
CVE-2026-35037 के लिए स्थानीय पृथक पुनरुत्पादन प्रयोगशाला, Ech0 के GET /api/website/title एंडपॉइंट में एक अनधिकृत SSRF भेद्यता। Docker Compose सेटअप,…
 learner202649/cve-2026-42271-poc
संबंधित भेद्यता को व्यक्तिगत रूप से पुनरुत्पादित करने के लिए कोड








