
 #1

 ksgassama-lab/msteams---vulnerability---remediation
PowerShell का उपयोग करके CVE-2025-53783 (Teams RCE) का स्वचालित उपचार
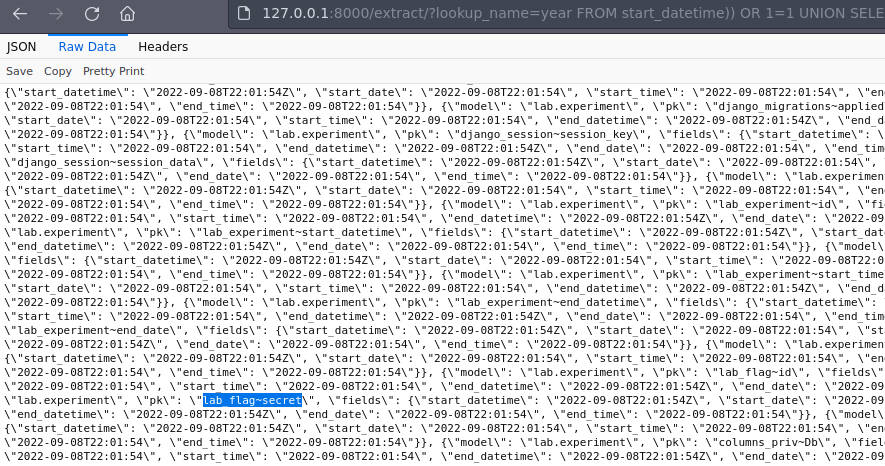 lnwza0x0a/ctf_django_cve-2022-34265
# Docker-आधारित CTF चुनौती जो Django के Trunc() और Extract() डेटाबेस फ़ंक्शनों में SQL इंजेक्शन (CVE-2022-34265) को UNION-आधारित पेलोड उदाहरणों के…
 lto7777777/cve-1999-0678
CVE-1999-0678- /doc निर्देशिका ब्राउज़ करने योग्य
 marcourbano/cve-2021-44228
CVE-2021-44228 के लिए PoC।
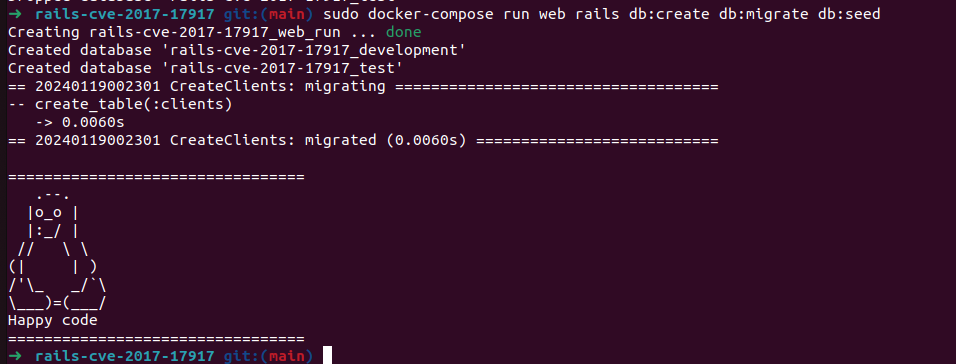 matiasarenhard/rails-cve-2017-17917
Rails में CVE-2017-17917 SQL इंजेक्शन का शैक्षिक प्रदर्शन, कदम-दर-कदम प्रतिकृति और पैरामीटराइज्ड क्वेरी का उपयोग करके सुरक्षित कोडिंग शमन के साथ।
 mbcrump/cve-2021-3156
CVE-2021-3156 के बारे में नोट्स: Sudo में Heap-Based Buffer Overflow
 metehangelgi/cve-2020-1472-lab
ZeroLogon के लिए लैब परिचय
 mightysai1997/cve-2021-41773s
# CVE-2021-41773 Apache पाथ ट्रैवर्सल के लिए Docker-आधारित असुरक्षित लैब, जो नियंत्रित वातावरण में फ़ाइल पढ़ने और रिमोट कोड निष्पादन के लिए PoC…
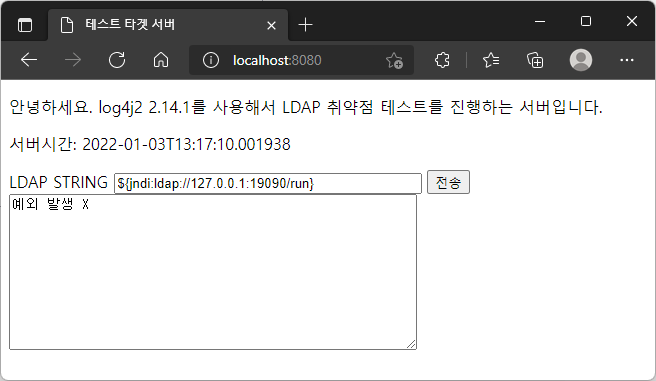 mklinkj/log4j2-test
Log4j2 LDAP भेद्यता परीक्षण (CVE-2021-44228)

 nekr0ff/needrestart-sudo-escalate-cve-2024-4890
CVE-2024-4890 के लिए PoC एक्सप्लॉइट: neecdrestart (>=3.8) के माध्यम से सुडो विशेषाधिकार वृद्धि. केवल नैतिक प्रयोगशाला के लिए. पायथन और सी में…
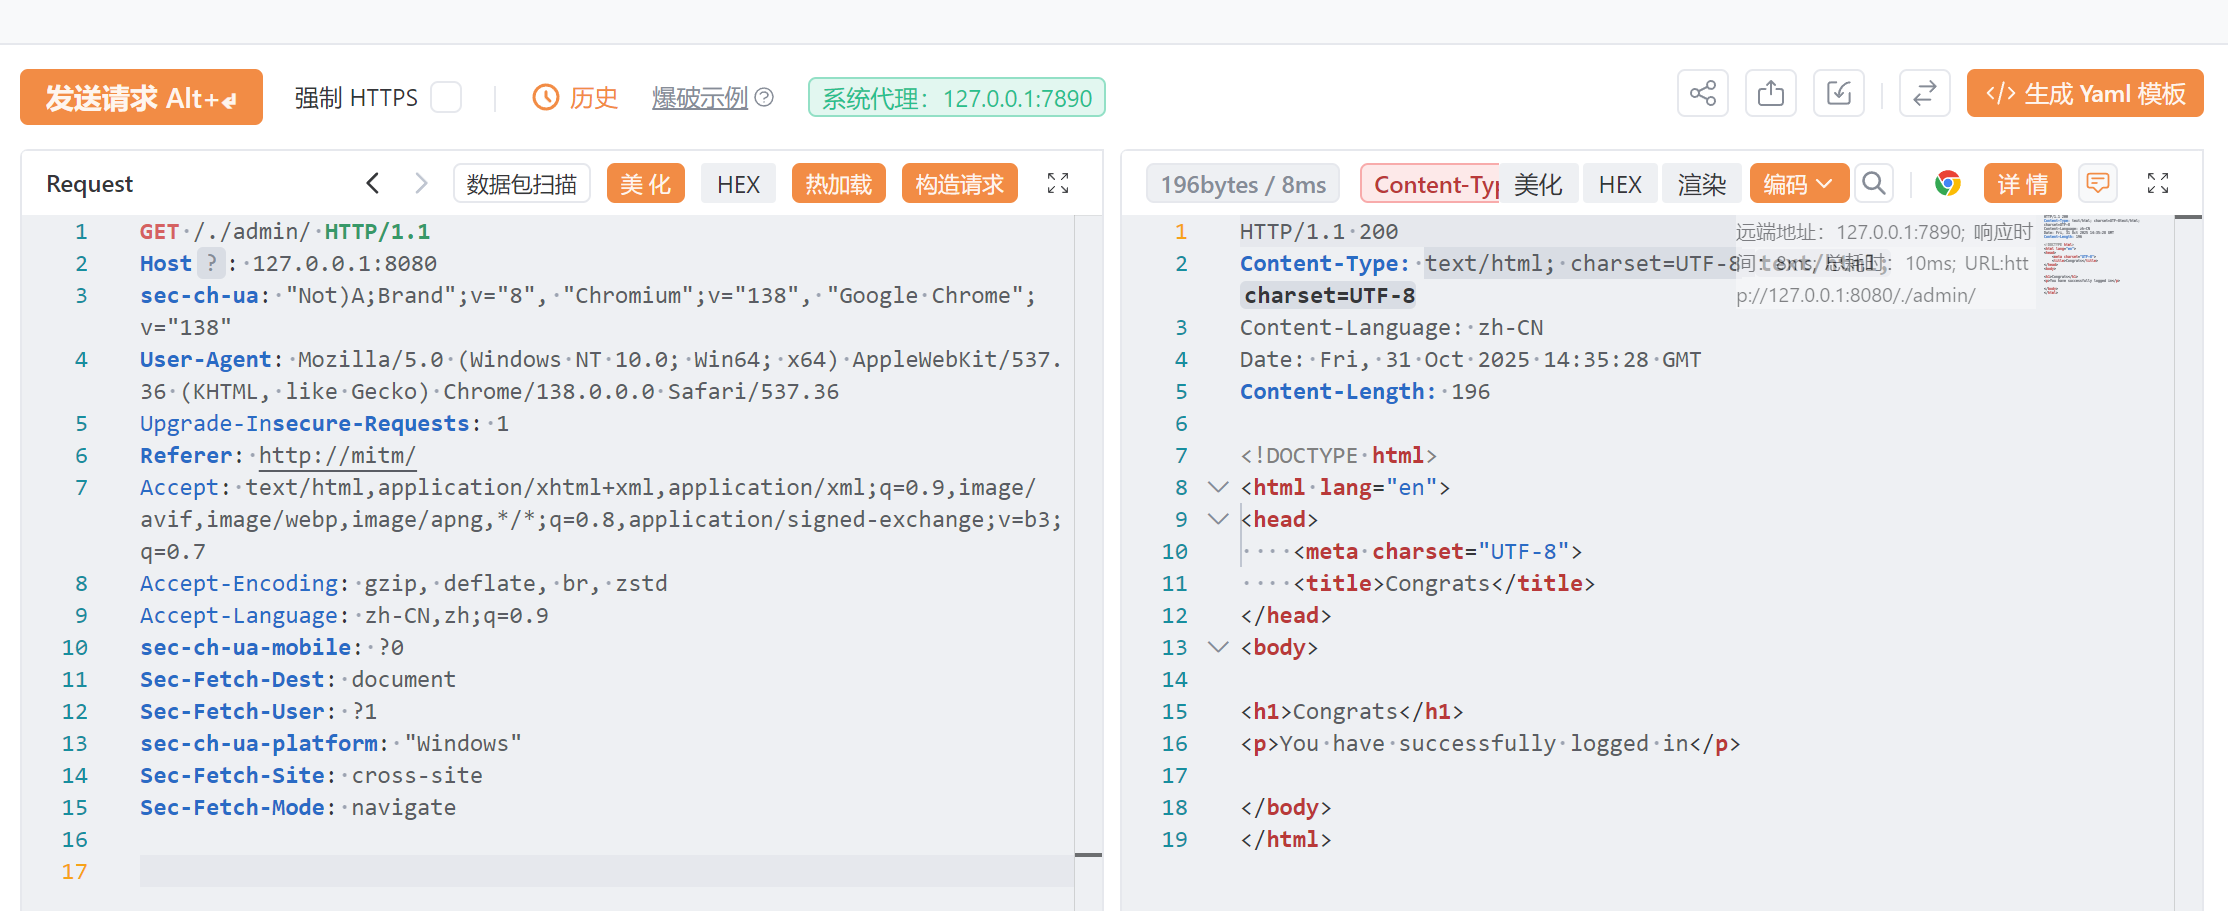 sh1inroot-alt/shiro-cve-2010-3863
shiro पाथ ट्रैवर्सल
 nickylimjj/cve-2019-12735
Docker image जो मुझे VIM एक्सप्लॉइट के शोषण का अध्ययन करने की सुविधा देता है
 nikolas-charalambidis/cve-2021-44228
कुख्यात CVE-2021-44228 समस्या का एक सरल सिमुलेशन।
 noflowpls/cve-2021-41773
CVE-2021-41773
 oocyginxoo/cve-2023-25690-poc
CVE 2023 25690 प्रूफ ऑफ कॉन्सेप्ट - Apache HTTP Server संस्करण 2.4.0 - 2.4.55 पर mod_proxy की असुरक्षित कॉन्फ़िगरेशन HTTP Request Smuggling भेद्यता…
 ocastel/log4j-shell-poc
CVE-2021-44228 भेद्यता के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट।
 omarothmann/embedded-backdoor-connection
यह प्रदर्शन वीडियो दिखाता है कि कैसे हम पीड़ित के डिवाइस को नियंत्रित कर सकते हैं, लक्ष्य को एक निर्दोष दिखने वाली PDF फ़ाइल भेजकर जिसमें वास्तव में…








