
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 libasmon/exploite-cve-2023-30212-vulnerability
Docker वातावरण और CVE-2023-30212 भेद्यताVE-2023-30212 का शोषण करें एक सुरक्षा भेद्यता है जो OURPHP के 7.2.0 से पहले या बराबर संस्करणों को प्रभावित…
 manishrawat21/detection-rules
इस रिपॉजिटरी में APT29 सिमुलेशन के दौरान देखे गए प्रतिद्वंद्वी व्यवहारों के लिए मान्य पहचान नियम शामिल हैं। प्रत्येक नियम का परीक्षण वास्तविक हमले के…
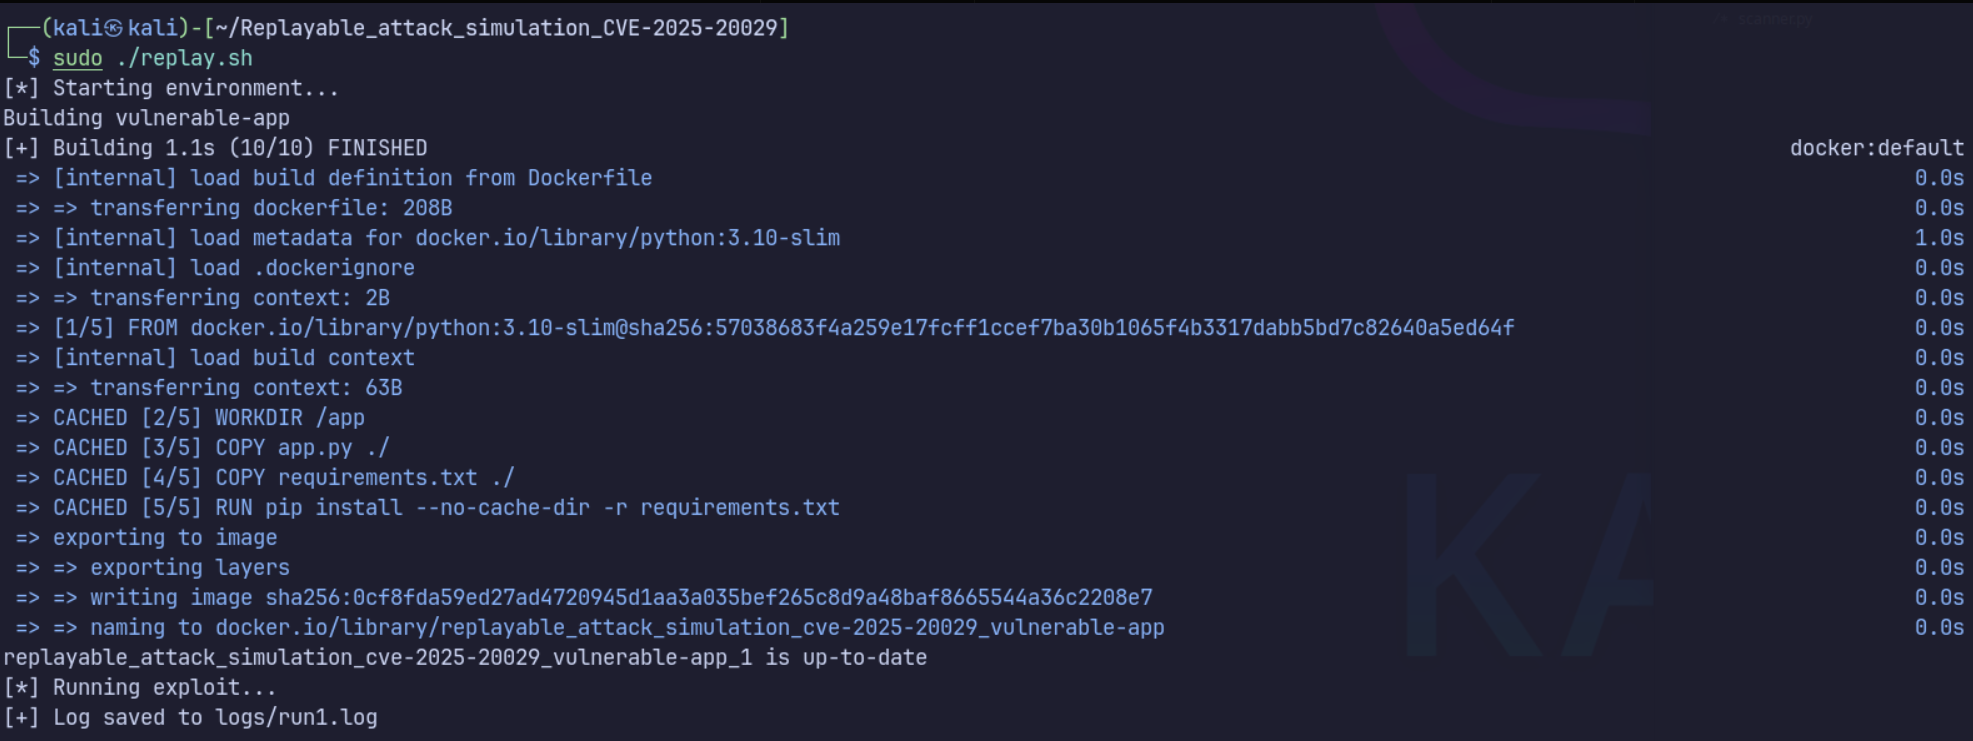 schoi1337/cve-2025-20029-simulation
Docker का उपयोग करके CVE-2025-20029 के लिए अनुकरणित वातावरण। इसमें PoC और स्वचालित रिपोर्टिंग शामिल है।
 trackflaw/cve-2024-1071-docker
CVE-2024-1071 Docker के साथ

 rode0day/fuzzer-testing
रोड0डे कोर्पोरा पर फजर्स का परीक्षण करने के लिए डॉकर इमेजेस
 ptantiku/cve-2015-2208
cve-2015-2208 भेद्यता का अनुकरण करने वाला Docker
 pouriam23/next.js-middleware-bypass-cve-2025-29927-
Next.js मिडलवेयर बाईपास भेद्यता (CVE-2025-29927) का फायदा उठाने का अभ्यास करने और सीखने के लिए CTF चुनौती, एक व्यवस्थापक पृष्ठ में एक फ़्लैग ढूंढकर।
 mseymend/cve-2022-22954-testi
CVE-2022-22954 भेद्यता परीक्षण
 j4ck3lsyn-gen2/cve-2025-53770
लैब और PoC
 imbios/lab-cve-2016-15042
CVE-2016-15042 लैब: Frontend File Manager <4.0 और N‑Media Post Front‑end Form <1.1 में बिना प्रमाणीकरण के फ़ाइल अपलोड के लिए Dockerized WordPress PoC
 qw3rtyou/cve-2021-44228_dockernize
# CVE-2021-44228 (Log4Shell) शोषण का सुरक्षित अभ्यास करने के लिए Dockerized लैब वातावरण। इसमें हमलावर LDAP सर्वर और कस्टम पेलोड परीक्षण के लिए कमजोर…
 kazuya256/next-js-auth-bypass
🔓 Next.js Auth Bypass Demo - शैक्षिक एप्लिकेशन जो CVE-2025-29927 मिडलवेयर प्रमाणीकरण बाईपास भेद्यता को प्रदर्शित करता है . ⚠️ केवल शैक्षिक उपयोग के…
 hmlio/vaas-cve-2015-5477
सेवा के रूप में भेद्यता: CVS-2015-5447 का प्रदर्शन, bind9 सॉफ़्टवेयर में एक DDoS स्थिति
 hashdr1ft/soc274-palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400
पालो ऑल्टो नेटवर्क्स PAN-OS कमांड इंजेक्शन भेद्यता (CVE-2024-3400) के विश्लेषण और प्रतिक्रिया के लिए SOC लैब अभ्यास, जिसमें चरण-दर-चरण घटना…
 flame-11/cve-2025-54068-livewire
CVE-2025-54068 के लिए Livewire v3.6.3 में पुनरुत्पादनीय Docker-आधारित प्रयोगशाला, जिसमें शैक्षणिक भेद्यता विश्लेषण के लिए एक सुरक्षित PoC शोषण…
 awidardi/opsxcq-cve-2016-10033
CTFS.me समस्या को हल करने के लिए
 amalpvatayam67/day08-cisco-fmc-sim
यह एक न्यूनतम, शैक्षिक सिमुलेशन है जो मैनेजमेंट-प्लेन पार्सिंग RCE (CVE-2025-20265 से प्रेरित) के _प्रभाव_ वर्ग को प्रदर्शित करता है। यह केवल स्थानीय…
 acceis/exploit-cve-2023-38490
Kirby < 3.9.6 XML External Entity शोषण








