
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित
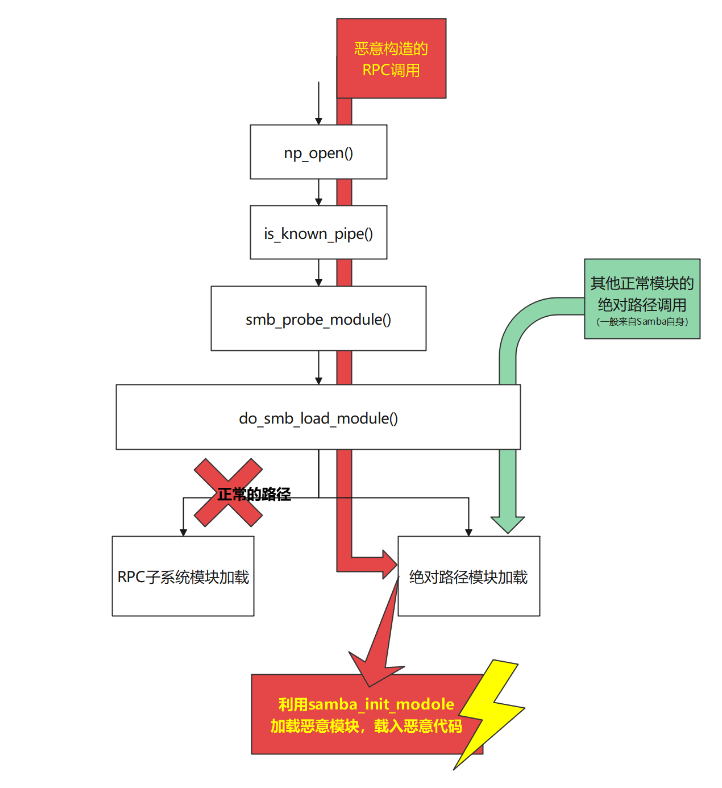
 i-rinka/bit-eternalblue-for-macos_linux
नेट सुरक्षा पाठ्यक्रम के अंतिम असाइनमेंट के लिए CVE-2017-7494 का शोषण करें। इससे Linux पर प्रशासनिक प्राथमिकता पर चलने वाली सेवाओं की कमजोरी का पता…
 mym0us3r/dirty-frag-detection-with-wazuh-4.14.4
Wazuh 4.14.4 डिटेक्शन नियम CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) के लिए - पेज कैश राइट के माध्यम से Linux स्थानीय विशेषाधिकार वृद्धि
 laysakura/cve-2024-21626-demo
CVE-2024-21626 कंटेनर एस्केप एक्सप्लॉइट का प्रदर्शन, जो दुर्भावनापूर्ण Docker इमेज के माध्यम से होस्ट रूट एक्सेस की अनुमति देता है, शैक्षिक…
 hophtien/cve-2025-54424
CVE-2025-54424: 1Panel TLS क्लाइंट प्रमाणपत्र बाईपास बंडल स्कैनिंग और शोषण टूल का उपयोग करके जाली CN 'panel_client' के माध्यम से RCE सक्षम करता है।…
 mikivirus0/sudoinjection
Sudo स्थानीय विशेषाधिकार वृद्धि CVE-2025-32463 (उन मामलों के लिए सर्वोत्तम जहां शेल स्थिर नहीं है और नया रूट शेल उत्पन्न करने के लिए अस्थिर है)
 eqstlab/cve-2026-42048
लैंगफ्लो मनमाना निर्देशिका विलोपन
 devenes/text4shell-cve-2022-42889
CVE-2022-42889 के लिए Kubernetes Lab
 viz27/libssh2-exploit
CVE-2019-13115 में वर्णित libssh2 कमजोरी के लिए एक शोषण बनाएँ
 pswalia2u/cve-2020-7246
CVE-2020-7246 के लिए प्रयोगशाला वातावरण और शोषण स्क्रिप्ट, qdPM 9.1 में एक PHP कोड इंजेक्शन भेद्यता। इसमें Docker सेटअप और प्रमाणित रिमोट कोड…
 n0bitaemon/cve-2026-26980-poc
Ghost CMS Content API ब्लाइंड SQL इंजेक्शन
 mightysai1997/cve-2021-41773s
# CVE-2021-41773 Apache पाथ ट्रैवर्सल के लिए Docker-आधारित असुरक्षित लैब, जो नियंत्रित वातावरण में फ़ाइल पढ़ने और रिमोट कोड निष्पादन के लिए PoC…
 jayhutajulu1/cve-2026-43494-pintheft-poc
CVE-2026-43494 (PinTheft) के लिए Proof-of-concept: RDS zerocopy refcount bug + io_uring fixed buffers के माध्यम से Linux LPE → SUID page-cache…
 hashdr1ft/soc_287
SOC287 - चेकपॉइंट सुरक्षा गेटवे पर मनमाना फ़ाइल पढ़ना [CVE-2024-24919]
 seifeldienahmad/penetration-testing-on-metasploitable2
Kali Linux बनाम Metasploitable2 का उपयोग करने वाला व्यावहारिक पेंटेस्ट प्रोजेक्ट। पूर्ण कार्यप्रवाह शामिल है: Nmap स्कैनिंग, गणना, Metasploit शोषण…
 cristhiansm0/txdxcristhian_2023-cve-38831
CVE-2023-38831 WinRAR लैब: Sysmon/Wazuh के साथ पहचान, Ghidra के साथ रिवर्स इंजीनियरिंग, पैच विश्लेषण, और निवारण।
 rat5ak/cve-2026-61946-easy-appointments-idor
CVE-2026-61946: Easy Appointments <= 3.12.27 में अप्रमाणित IDOR
 h1n4mx0z/research-cve-2016-5195
CVE-2016-5195 (Dirty COW) के लिए विस्तृत तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो कॉपी-ऑन-राइट मेमोरी प्रबंधन में रेस कंडीशन का उपयोग…








