
 #1
इंटरनेट ऑफ थिंग्स (IoT) उपकरणों, प्रोटोकॉल, और प्लेटफार्मों का परीक्षण और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 ethancunt/cve-2022-45600
Aztech WMB250AC राउटर में कमांड इंजेक्शन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, अनसेनेटाइज्ड GET पैरामीटर के माध्यम से प्रमाणित विशेषाधिकार…
 db44k/cve-2020-12124
CVE-2020-12124 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, Wavlink WN530H4 राउटर में /cgi-bin/live_api.cgi एंडपॉइंट के माध्यम से कमांड इंजेक्शन भेद्यता, जो…
 redfox-security/digisol-dg-gr1321-s-improper-access-control-cve-2024-4231
CVE-2024-4231 के लिए एक्सप्लॉइट, Digisol DG-GR1321 राउटर में अनुचित एक्सेस नियंत्रण भेद्यता, संवेदनशील कार्यक्षमता तक अनधिकृत पहुंच की अनुमति देता है।
 amirasaiyad/ble-tpms
CVE-2024-39081. ब्लूटूथ संचार पर BLE TPMS डेटा हेरफेर।
 g-rubert/cve-2020-14965
TP-LINK एकाधिक HTML Injection कमजोरियाँ
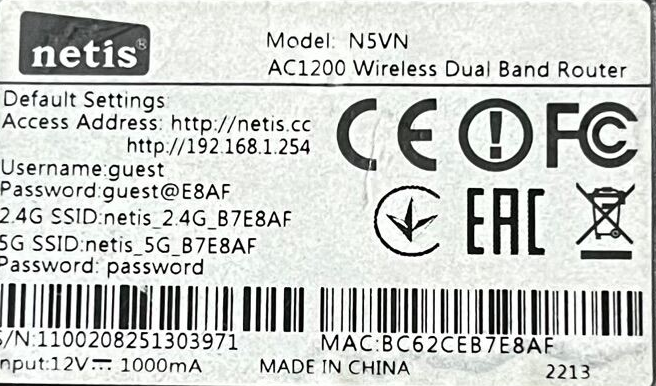 vanlam2001/netis-n5vn-ac1200-dos
नेटिस N5VN AC1200 राउटर में बफर ओवरफ्लो भेद्यता (CVE-2024-44596) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एक क्राफ्टेड POST अनुरोध के माध्यम से वेब…
 hamza0x/cve-2023-37073
टेलनेट डिफ़ॉल्ट क्रेडेंशियल सूचना प्रकटीकरण और सेवा-अस्वीकृति (DoS) हमलों का कारण बन सकते हैं।
 robintrigon/cve-2023-36143
Maxprint Maxlink 1200G v3.4.11E में "Diagnostic tool" कार्यक्षमता में OS कमांड इंजेक्शन कमजोरी है।
 abhijithaj/dorset_smartlock_vulnerability
यह रिपॉज़िटरी Dorset_SmartLock_vulnerability के लिए है। CVE-2025-25650 MITRE द्वारा सुझाया गया है, जिसकी अभी पुष्टि होनी बाकी है।
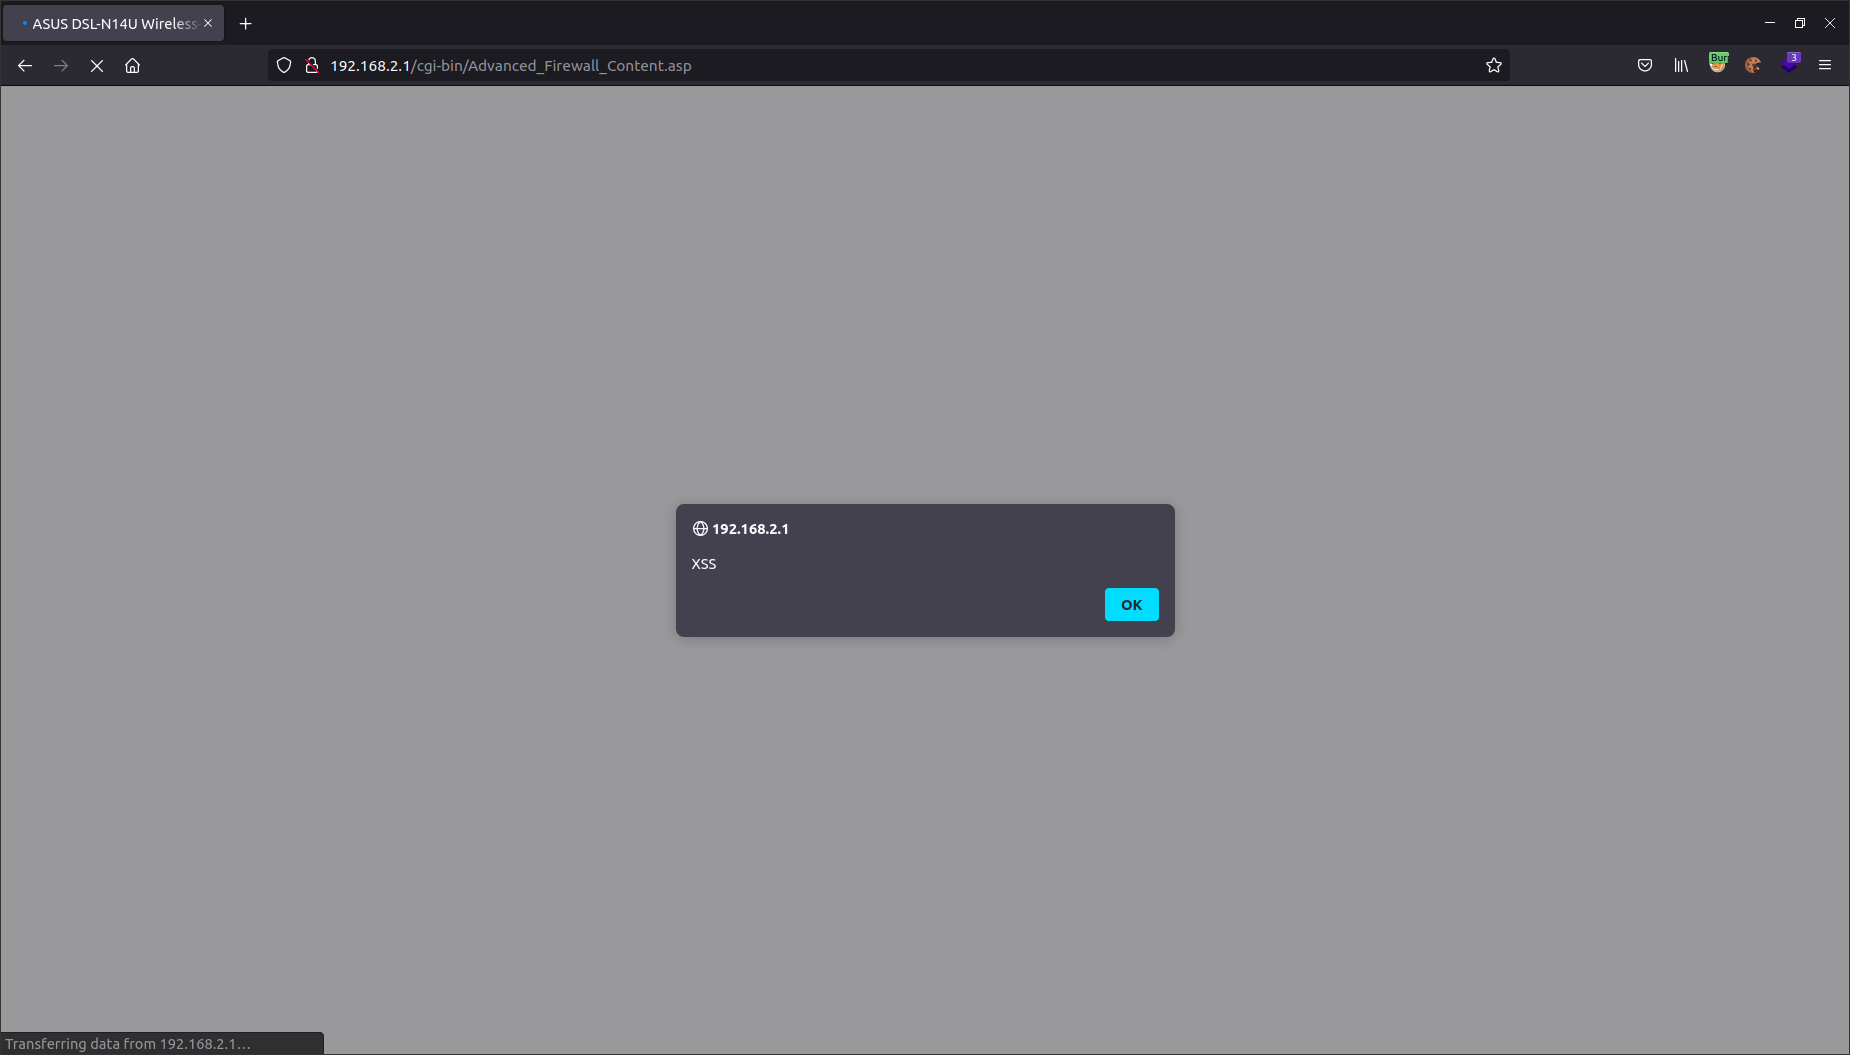 federicoheichou/cve-2022-32988
Asus DSL-N14U राउटर फर्मवेयर में संग्रहीत XSS भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट, सुरक्षा परीक्षण के लिए एक्सप्लॉइट पेलोड और 70+ कमजोर ASP पृष्ठों की…
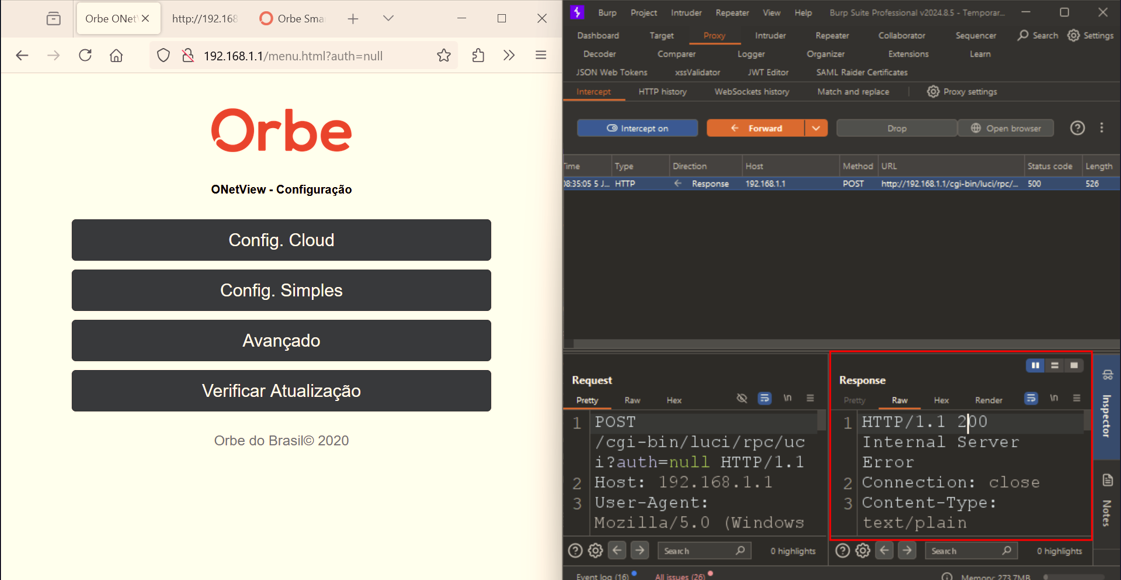 kuk3n4n/cve-2024-57778
एक समस्या Orbe ONetView Roteador Onet-1200 Orbe 1680210096 में है, जो एक दूरस्थ हमलावर को सर्वर प्रतिक्रिया के माध्यम से स्थिति कोड 500 से स्थिति कोड…
 tpdlshdmlrkfmcla/backdoor.mirai.helloworld
backdoor.mirai.helloworld cve2018-20561, cve-2018-10562 हैकिंग
 jianchun-ding/cve-poc-update
CVE-2023-46371 और CVE-2023-46527 अपडेट
 miguelhamal/cve-2019-19393
Rittal CMC PU III वेब प्रबंधन इंटरफ़ेस में संग्रहीत XSS भेद्यता के लिए प्रमाण-की-अवधारणा, लॉगिन से पहले और बाद में लगातार क्लाइंट-साइड स्क्रिप्ट…
 redfox-security/digisol-dg--gr1321-s-password-storage-in-plaintext--cve-2024-4232
CVE-2024-4232 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Digisol DG-GR1321 राउटरों में प्लेनटेक्स्ट पासवर्ड स्टोरेज को लक्षित करता है। वेब इंटरफ़ेस से…
 badboycxcc/cve-2021-41822
व्यक्तिगत CVE








