#1
 sterrasec/ipa-medit
री-साइन किए गए IPA के लिए मेमोरी संशोधन उपकरण जो iPhone और Apple Silicon Mac पर चलने वाले iOS ऐप्स को जेलब्रेकिंग के बिना समर्थन करता है।
 stuxctf/mhf
Mobile Helper Framework (mhf) एक उपकरण है जो मोबाइल एप्लिकेशन बनाने में उपयोग किए जाने वाले फ्रेमवर्क/तकनीक की पहचान करने की प्रक्रिया को स्वचालित…
 vaib25vicky/awesome-mobile-security
एक ही स्थान पर सभी उपयोगी एंड्रॉइड और iOS सुरक्षा संबंधित सामग्री को एकत्रित करने का एक प्रयास। सभी संदर्भ और उपकरण उनके संबंधित मालिकों के हैं। मैं…
 federicodotta/ghidra2frida
Ghidra एक्सटेंशन जो Frida के माध्यम से स्थैतिक और गतिशील विश्लेषण को जोड़ता है, जिससे Windows, macOS, Linux, iOS, Android और QNX पर बाइनरी रिवर्स…
 0x742/noia
मोबाइल एप्लिकेशन सैंडबॉक्स ब्राउज़ करने, SQLite डेटाबेस और बाइनरी फ़ाइलों का पूर्वावलोकन करने, और Frida instrumentation के माध्यम से ऐप डेटा डाउनलोड…
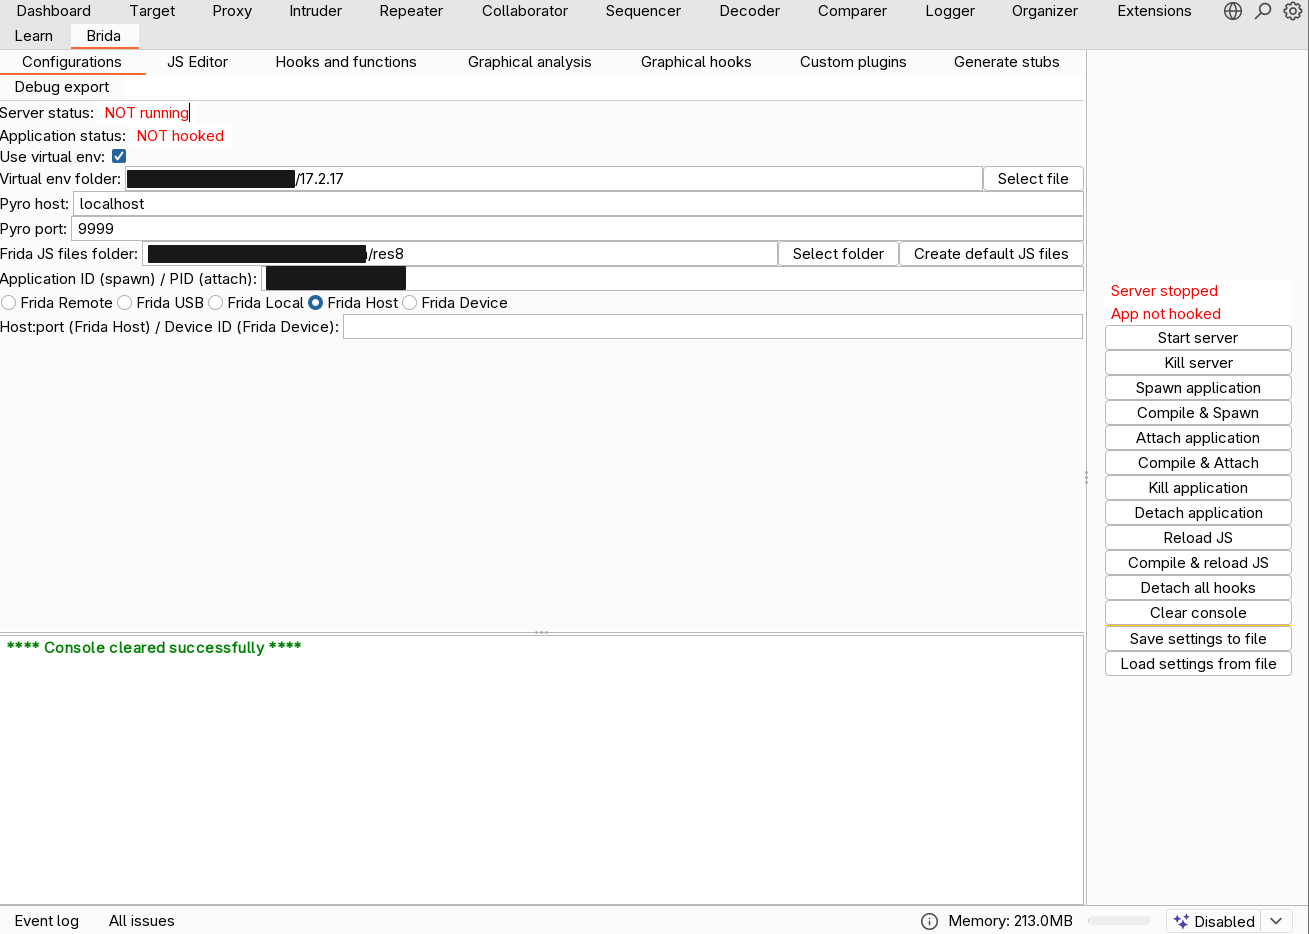 federicodotta/brida
बर्प सूट और फ्रिडा के बीच नया पुल!
 amrudesh1/morf
Mobile Reconnaissance Framework एक शक्तिशाली, हल्का और प्लेटफॉर्म-स्वतंत्र आक्रामक मोबाइल सुरक्षा उपकरण है जो हैकर्स और डेवलपर्स को मोबाइल…
 nowsecure/r2frida
Radare2 और Frida एक साथ बेहतर।
 alterakey/trueseeing
गैर-डीकंपाइलिंग iOS/Android ऐप भेद्यता स्कैनर (DC25 डेमो लैब, CB17)
 noobpk/frida-ios-hook
एक उपकरण जो आपको iOS प्लेटफॉर्म पर क्लासेस, फंक्शन्स को आसानी से ट्रेस करने और विधियों के रिटर्न वैल्यू को संशोधित करने में मदद करता है।
 xcodeon1/ipa-scope
स्थैतिक विश्लेषण उपकरण iOS अनुप्रयोगों के लिए जो लिंक, API कुंजियाँ, उपडोमेन, बाइनरी जानकारी, जुड़ी लाइब्रेरीज़ और स्ट्रिंग्स निकालता है ताकि मोबाइल…
 xorrior/macostools
macOS आक्रामक सुरक्षा टूलकिट जिसमें dylib इंजेक्शन, HID कीलॉगर, और रेड टीम संचालन और पोस्ट-एक्सप्लॉइटेशन के लिए इन-मेमोरी JXA/Python पेलोड रनर शामिल…
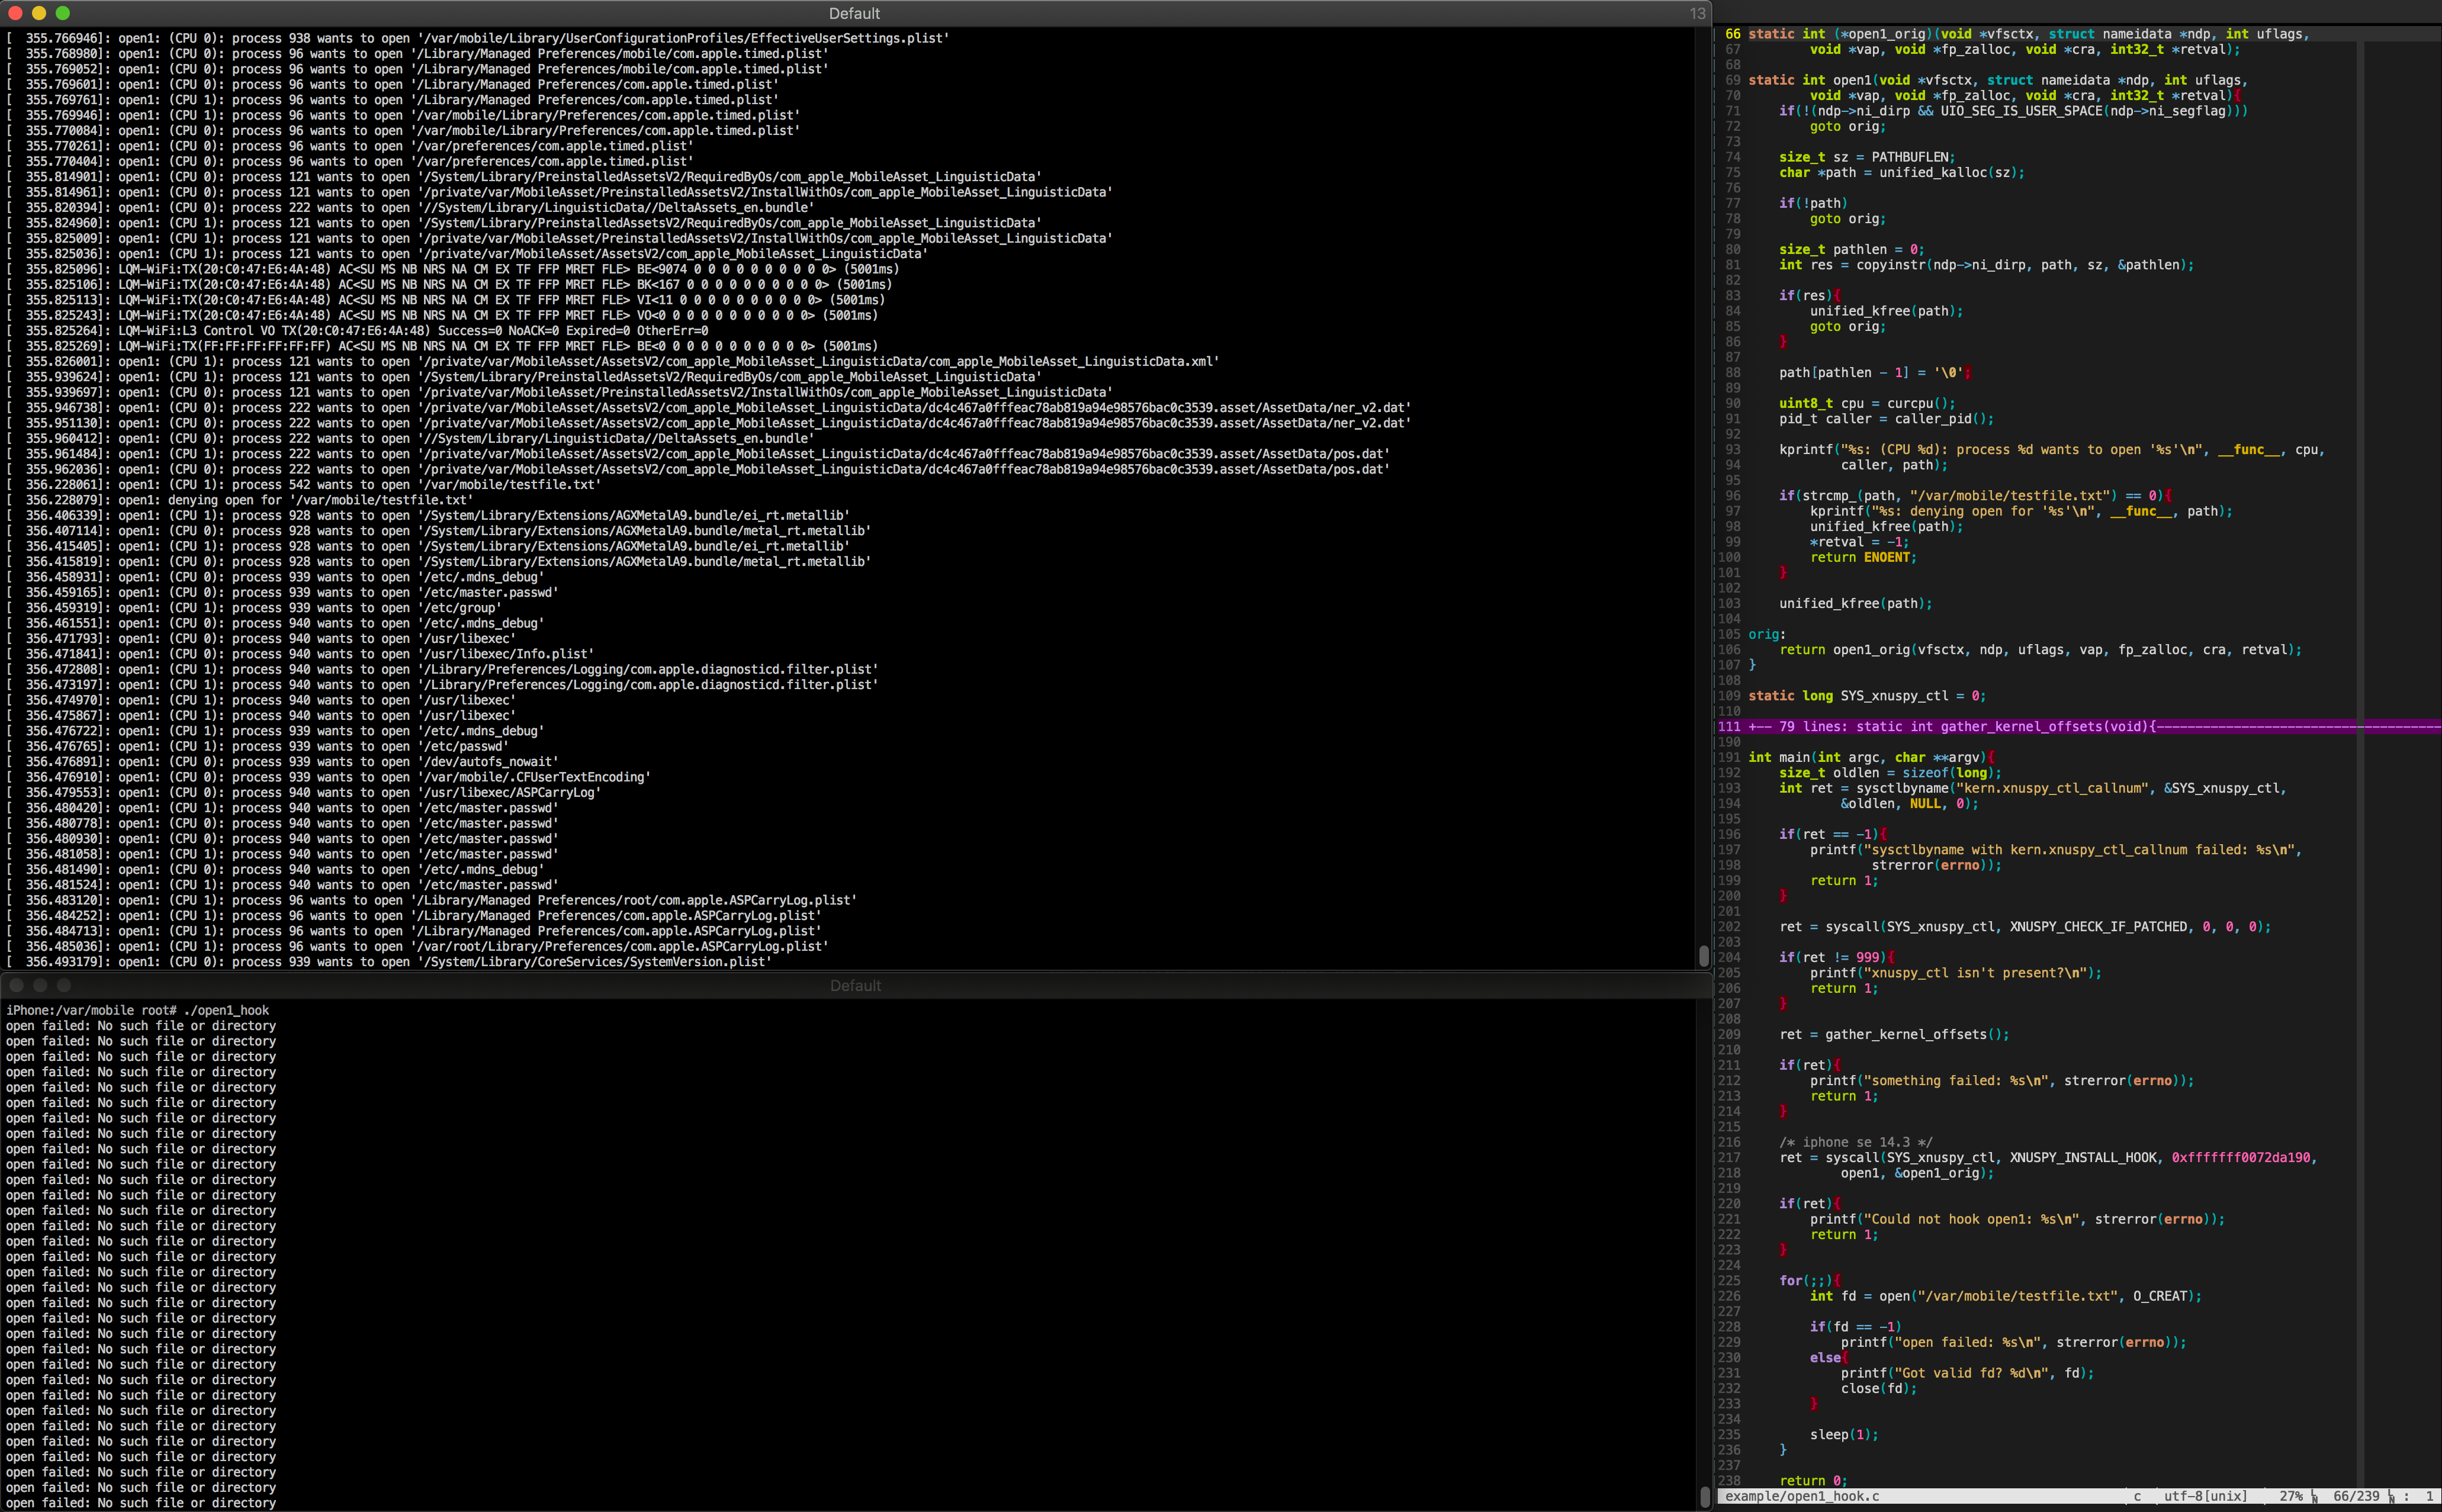 jsherman212/xnuspy
आईओएस कर्नेल फंक्शन हुकिंग फ्रेमवर्क checkra1n'able उपकरणों के लिए
 synchancybersecurity/crimson-cloak-ish-wrapper-ios-
ISH iOS ऐप की क्षमताओं को बिना जेलब्रेक के अधिकतम करने के लिए रैपर
 guardianproject/tormobile/arti-mobile
Android और iOS के लिए Rust-आधारित Tor लाइब्रेरी, जो मोबाइल ऐप्स में Arti Tor रनटाइम को एकीकृत करने के लिए एक मानक API प्रदान करती है ताकि निजी,…
 jinxhy/awesome-moai-security
मोबाइल ऑन-डिवाइस AI सिस्टम के लिए आक्रमण और रक्षा अनुसंधान की सुव्यवस्थित पठन सूची और वर्गीकरण, जिसमें एडवर्सेरियल, बैकडोर, मॉडल चोरी, और…