
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
श्रेणियाँ

घुसपैठ का पता लगाना

IDS/IPS सिस्टम, नेटवर्क मॉनिटरिंग, विसंगति-आधारित पहचान और खतरे की चेतावनी उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
suricata preview#1

suricata

GitHuboisf/suricata
6.5k15 दिन पहले
zeek preview#2

zeek

GitHubzeek/zeek
7.8k21घं 59मि पहले
snort3 preview#3

snort3

GitHubsnort3/snort3
3.4k3 महीने पहले
wazuh preview#4

wazuh

GitHubwazuh/wazuh
16.5k1 दिन पहले
securityonion preview#5

securityonion

GitHubsecurity-onion-solutions/securityonion
4.9k1 महीना पहले
falco preview#6

falco

GitHubfalcosecurity/falco
9.5k3 दिन पहले
crowdsec preview#7

crowdsec

GitHubcrowdsecurity/crowdsec
14.5k2 दिन पहले
maltrail preview#8

maltrail

GitHubstamparm/maltrail
8.6k4घं 50मि पहले
fail2ban preview#9

fail2ban

GitHubfail2ban/fail2ban
18.4k12 दिन पहले
osquery preview#10

osquery

GitHubosquery/osquery
23.4k18घं 3मि पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
610 परिणाम
dirtypipe-ebpf_detection preview

dirtypipe-ebpf_detection

GitHubairbus-cert/dirtypipe-ebpf_detection

CVE-2022-0847 के लिए एक eBPF पहचान प्रोग्राम
defensive-toolscontainer-securityvulnerability-analysis+1
294 साल पहले
clawguard preview

clawguard

GitHubsafeagent-beihang/clawguard

एंटरप्राइज़ AI एजेंट सुरक्षा टूलकिट जो SKILL.md-संचालित मॉड्यूल के माध्यम से प्री-फ्लाइट ऑडिटिंग, कॉन्फ़िगरेशन हार्डनिंग, रनटाइम खतरे का पता लगाना,…
defensive-toolscode-analysisconfiguration-auditing+5
506 महीने पहले
intentshield preview

intentshield

GitHubmattijsmoens/intentshield

AI एजेंटों के लिए निष्पादन-पूर्व आशय सत्यापन। आपका AI जो करने वाला है, उसका ऑडिट करता है, न कि वह जो कहता है। शून्य निर्भरताएँ, नियतात्मक, हैश-सील्ड।
static-analysisvulnerability-analysiscode-analysis+9
202 महीने पहले
cve-2020-0601 preview

cve-2020-0601

GitHub0xxon/cve-2020-0601

CVE-2020-0601 का पता लगाने के लिए Zeek पैकेज
vulnerability-analysisexploitationnetwork-security+2
354 साल पहले
Detection preview

Detection

GitHubsifalcon/detection

DFIR जाँच-पड़ताल और मैलवेयर विश्लेषणों से निकाले गए डिटेक्शन नियमों और IOC का चयनित संग्रह, जो थ्रेट हंटिंग, इंसिडेंट रिस्पॉन्स और इंट्रूज़न डिटेक्शन…
ioc-managementmalware-analysisdigital-forensics+4
243 साल पहले
signatures preview

signatures

GitHubc3rb3ru5d3d53c/signatures

YARA, Suricata, Snort और Sigma के लिए सामुदायिक डिटेक्शन सिग्नेचर निर्माण और वितरण पाइपलाइन
defensive-toolsmalware-analysisdevsecops+3
273 साल पहले
detect-ransomware-filenames preview

detect-ransomware-filenames

GitHubcorelight/detect-ransomware-filenames

Zeek स्क्रिप्ट जो SMB ट्रैफ़िक पर नज़र रखती है और Anti-Ransomware File System Resource Manager सूची का उपयोग करके ज्ञात रैंसमवेयर फ़ाइलनामों के लिए…
defensive-toolsnetwork-securitymalware-analysis+2
201 साल पहले
pySigma-backend-opensearch preview

pySigma-backend-opensearch

GitHubsigmahq/pysigma-backend-opensearch

pySigma OpenSearch बैकएंड

defensive-toolsutilities-frameworksintrusion-detection+1
143 महीने पहले
drovorub-hunt preview

drovorub-hunt

GitHubinsane-forensics/drovorub-hunt

GRU के Drovorub मैलवेयर c2 की नेटवर्क-आधारित खोज में सहायता करने वाला उपकरण।
threat-feeds-aggregatorsnetwork-forensicsmalware-analysis+3
256 साल पहले
EagleEye preview

EagleEye

GitHubd4vinci/eagleeye

एक होस्ट-आधारित IDS और नेटवर्क मॉनिटरिंग सिस्टम (मेरी स्नातक परियोजना)
defensive-toolspacket-sniffing-analysisnetwork-security+5
285 साल पहले
copy-fail-CVE-2026-31431-IOC preview

copy-fail-CVE-2026-31431-IOC

GitHubkadir/copy-fail-cve-2026-31431-ioc

CVE-2026-31431 Linux कर्नेल पेज-कैश विशेषाधिकार वृद्धि के लिए पहचान, शमन, और IOC टूलकिट
ioc-managementvulnerability-analysisforensics+2
315 महीने पहले
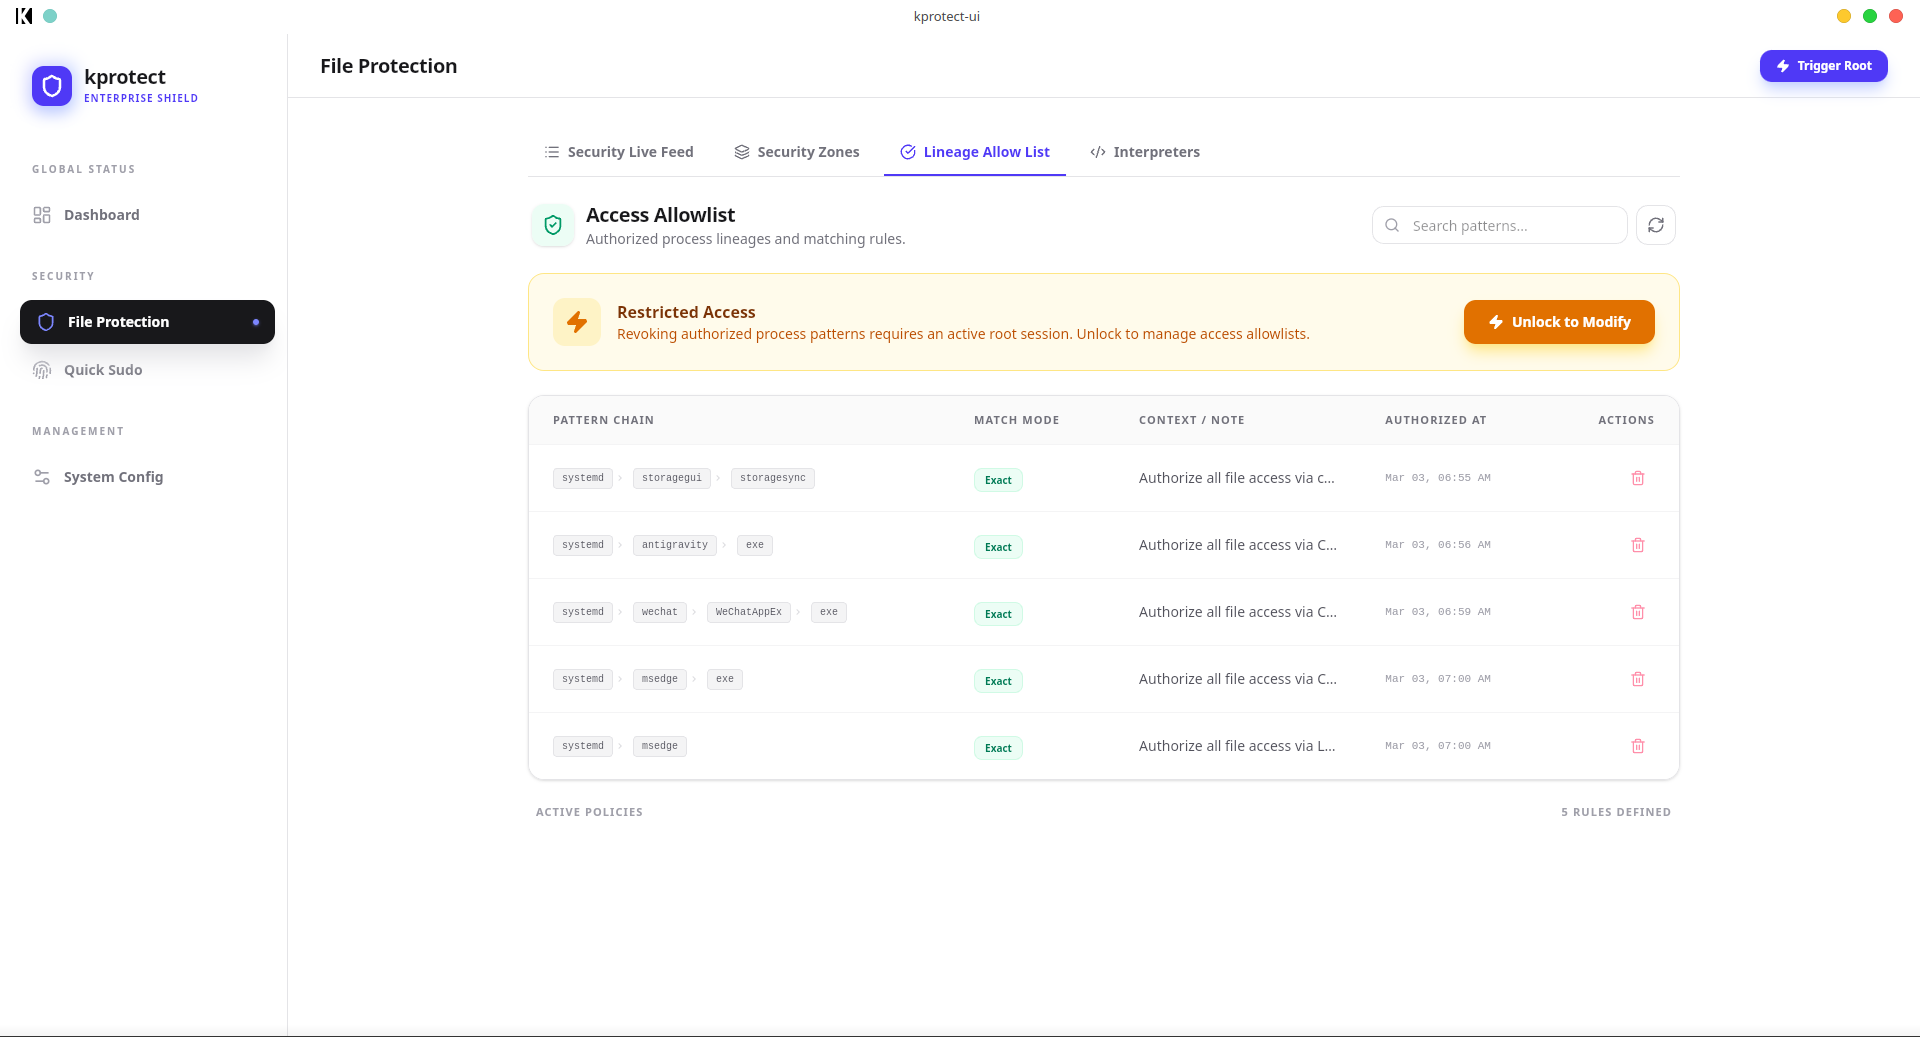
kprotect preview

kprotect

GitHubkhoinp1012/kprotect

eBPF-LSM का उपयोग करके प्रक्रिया वंशावली के आधार पर फ़ाइल पहुँच नीतियों को लागू करने वाला कर्नेल-स्तरीय सुरक्षा इंजन, न्यूनतम ओवरहेड के साथ…
authentication-authorizationdefensive-toolsprivilege-escalation+4
367 महीने पहले
Elasticsearch_rules preview

Elasticsearch_rules

GitHubcorelight/elasticsearch_rules

Elastic संस्करण SOC prime watcher नियमों का

network-securitythreat-intelligenceintrusion-detection+2
302 साल पहले
CVE-2026-31431-Copy-Fail---Vulnerability-Detection-Script preview

CVE-2026-31431-Copy-Fail---Vulnerability-Detection-Script

GitHubliamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script

CVE-2026-31431 (कॉपी फेल) के लिए डिटेक्शन स्क्रिप्ट जो कर्नेल संस्करण, पैच की उपस्थिति, कर्नेल कॉन्फ़िगरेशन, AF_ALG सॉकेट उपलब्धता, setuid बाइनरी और…
cloud-infrastructure-securityvulnerability-scannerscontainer-security+5
265 महीने पहले
NetworkAlarm preview

NetworkAlarm

GitHubyojiwatanabe/networkalarm

एक उपकरण जो स्थानीय नेटवर्क ट्रैफ़िक की संभावित सुरक्षा कमजोरियों के लिए निगरानी करता है। उपयोगकर्ता को संभावित nmap स्कैन, Nikto स्कैन, स्पष्ट रूप…
packet-sniffing-analysisvulnerability-scannersids-ips-evasion+2
218 साल पहले
zeek-spicy-openvpn preview

zeek-spicy-openvpn

GitHubcorelight/zeek-spicy-openvpn

एक Zeek OpenVPN प्रोटोकॉल विश्लेषक, Spicy पर आधारित।
packet-sniffing-analysisnetwork-securityintrusion-detection+1
95 महीने पहले
yaml2yara preview

yaml2yara

GitHubnccgroup/yaml2yara

YAML इनपुट से थोक YARA नियम उत्पन्न करें
static-analysismalware-analysisdigital-forensics+4
226 साल पहले
sigma-ai preview

sigma-ai

GitHubagentshield-ai/sigma-ai

Sigma पता लगाने के नियम AI एजेंट सुरक्षा निगरानी के लिए

privilege-escalationreconnaissancepersistence-mechanisms+8
152 महीने पहले
पिछला1…141516…34अगला
घुसपैठ का पता लगाना — पृष्ठ 15 | Kitploit








