
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
घुसपैठ का पता लगाना — पृष्ठ 10 | Kitploit
श्रेणियाँ

घुसपैठ का पता लगाना

IDS/IPS सिस्टम, नेटवर्क मॉनिटरिंग, विसंगति-आधारित पहचान और खतरे की चेतावनी उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
suricata preview#1

suricata

GitHuboisf/suricata
6.5k6 दिन पहले
zeek preview#2

zeek

GitHubzeek/zeek
7.8k3घं 35मि पहले
snort3 preview#3

snort3

GitHubsnort3/snort3
3.4k3 महीने पहले
wazuh preview#4

wazuh

GitHubwazuh/wazuh
16.5k16घं 40मि पहले
securityonion preview#5

securityonion

GitHubsecurity-onion-solutions/securityonion
4.9k1 महीना पहले
falco preview#6

falco

GitHubfalcosecurity/falco
9.5k2 दिन पहले
crowdsec preview#7

crowdsec

GitHubcrowdsecurity/crowdsec
14.5k1 दिन पहले
maltrail preview#8

maltrail

GitHubstamparm/maltrail
8.6k8घं 10मि पहले
fail2ban preview#9

fail2ban

GitHubfail2ban/fail2ban
18.4k12 दिन पहले
osquery preview#10

osquery

GitHubosquery/osquery
23.4k12घं 20मि पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
609 परिणाम
bombini preview

bombini

GitHubbombinisecurity/bombini

Aya पर आधारित eBPF सुरक्षा निगरानी और सैंडबॉक्सिंग एजेंट
defensive-toolscontainer-securityintrusion-detection
773 दिन पहले
logdata-anomaly-miner preview

logdata-anomaly-miner

GitHubait-aecid/logdata-anomaly-miner

यह उपकरण लॉग डेटा को पार्स करता है और विसंगति पहचान के लिए विश्लेषण पाइपलाइनों को परिभाषित करने की अनुमति देता है। इसे सीमित संसाधनों और न्यूनतम संभव…
threat-intelligencemachine-learningintrusion-detection+2
931 महीना पहले
CitrixHoneypot preview

CitrixHoneypot

GitHubmalwaretech/citrixhoneypot

CVE-2019-19781 स्कैन और शोषण प्रयासों का पता लगाएं और लॉग करें।
vulnerability-scannersweb-securitythreat-intelligence+2
1206 साल पहले
Purpleteam preview

Purpleteam

GitHubmthcht/purpleteam

पर्पलटीम स्क्रिप्ट सिमुलेशन और डिटेक्शन - SOC डिटेक्शन के लिए इवेंट ट्रिगर करें
defensive-toolsscripting-automationthreat-intelligence+4
2041 साल पहले
DShield-SIEM preview

DShield-SIEM

GitHubbruneaug/dshield-siem

DShield Sensor Log Collection with ELK
defensive-toolsthreat-feeds-aggregatorsnetwork-security+4
534 दिन पहले
threat-intel preview

threat-intel

GitHubhuntresslabs/threat-intel

इस रिपॉजिटरी में Huntress ब्लॉगपोस्ट और अन्य मीडिया में चर्चित IOCs और सिग्नेचर सहित पूरक आइटम शामिल हैं।
ioc-managementthreat-intelligenceintrusion-detection+1
5014 दिन पहले
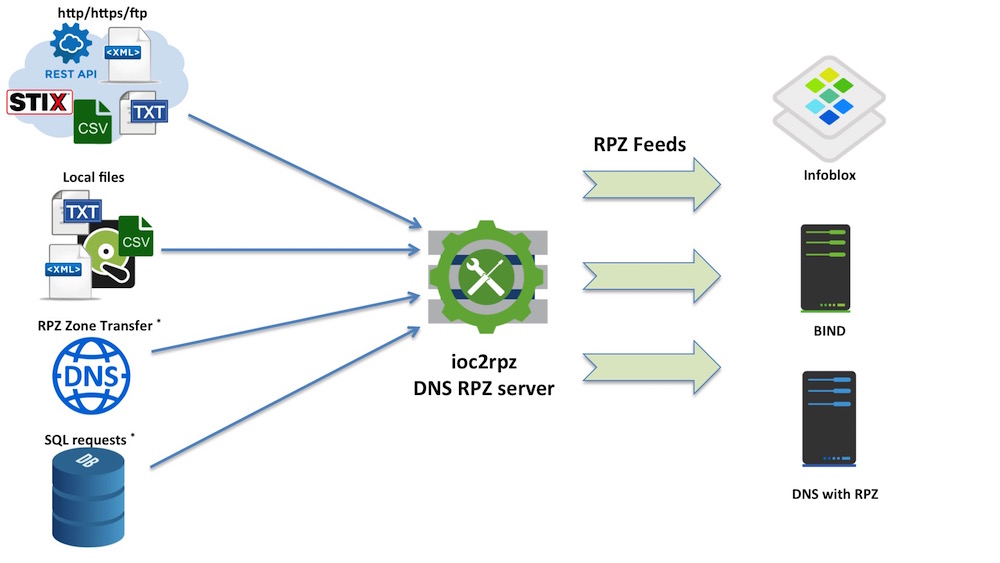
ioc2rpz preview

ioc2rpz

GitHubhomas/ioc2rpz

ioc2rpz एक स्थान है जहाँ threat intelligence और DNS का मिलन होता है।
defensive-toolsioc-managementnetwork-security+6
1163 महीने पहले
Threat_Hunting preview

Threat_Hunting

GitHubt3l3m3try/threat_hunting

कुछ थ्रेट हंटिंग क्वेरीज़ जो ब्लू टीम के सदस्यों के लिए उपयोगी हैं
defensive-toolsthreat-intelligenceintrusion-detection+3
1314 साल पहले
Tylium preview

Tylium

GitHubrandomuserid/tylium

इंट्रूज़न डिटेक्शन, सुरक्षा विश्लेषण और थ्रेट हंटिंग के लिए प्राथमिक डेटा पाइपलाइनें
defensive-toolsinformation-gatheringthreat-intelligence+2
854 साल पहले
WhiteBeam preview

WhiteBeam

GitHubwhitebeamsec/whitebeam

Rust-आधारित एंडपॉइंट सुरक्षा एजेंट जिसमें एप्लिकेशन व्हाइटलिस्टिंग, हमले का पता लगाना और रोकथाम शामिल है। कई प्लेटफार्मों का समर्थन करता है, जिसमें…
defensive-toolsintrusion-detection
1023 साल पहले
csaf preview

csaf

GitHubcsalab-id/csaf

साइबर सुरक्षा जागरूकता ढांचा (CSAF)
defensive-toolsphishing-toolsvulnerability-scanners+9
1058 महीने पहले
Sigma_rules preview

Sigma_rules

GitHubtsale/sigma_rules

समुदाय के साथ साझा करने के लिए Sigma नियम
defensive-toolsthreat-intelligenceintrusion-detection+2
1261 साल पहले
network-threats-taxonomy preview

network-threats-taxonomy

GitHubabertaymachinelearninggroup/network-threats-taxonomy

मशीन लर्निंग आधारित घुसपैठ का पता लगाने वाली प्रणालियों का मूल्यांकन करना कठिन है क्योंकि नेटवर्क ट्रैफिक और उनसे जुड़े खतरों को सटीक रूप से दर्शाने…
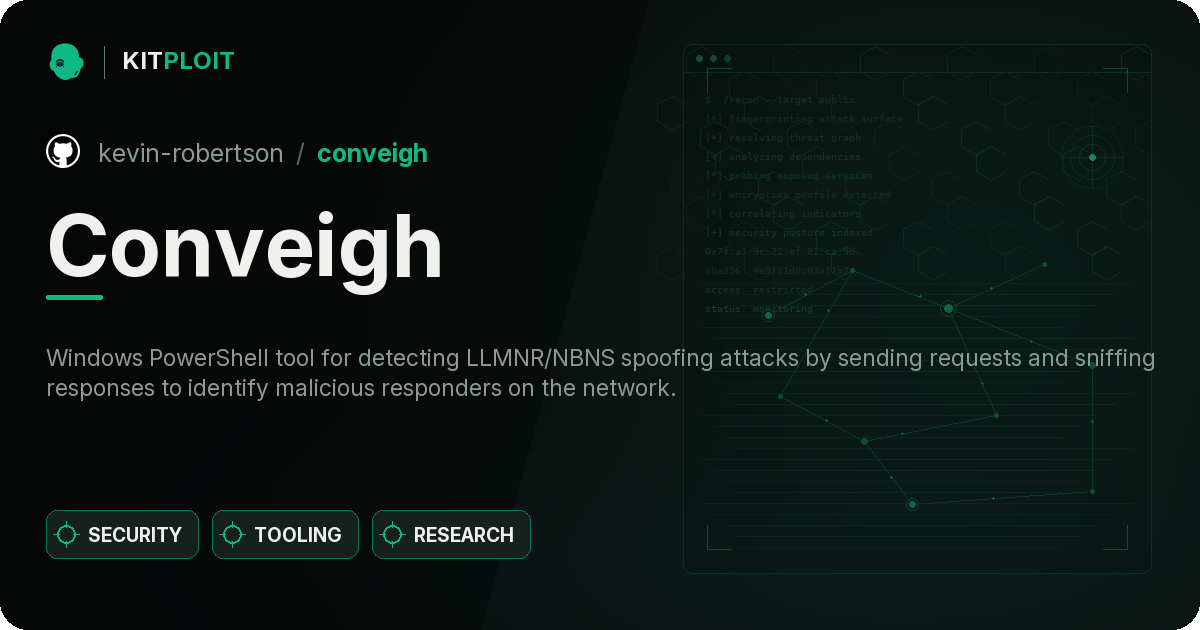
network-securitythreat-intelligenceintrusion-detection+3
1046 साल पहले
Conveigh preview

Conveigh

GitHubkevin-robertson/conveigh

Conveigh एक Windows PowerShell LLMNR/NBNS स्पूफर पहचान उपकरण है
packet-sniffing-analysisreconnaissancenetwork-security+3
9910 साल पहले
Log4Pot preview

Log4Pot

GitHubthomaspatzke/log4pot

Log4Shell भेद्यता (CVE-2021-44228) के लिए एक हनीपॉट।
payload-generationvulnerability-analysisthreat-intelligence+2
941 साल पहले
HoneyWire preview

HoneyWire

GitHubandreicscs/honeywire

ओपन-सोर्स डिसेप्शन प्लेटफ़ॉर्म जो किसी भी लिनक्स मशीन को हाई-सिग्नल कैनरी में बदल देता है। फ़ाइलों, पोर्ट्स और नेटवर्क सेवाओं पर ट्रिपवायर सेंसर…
container-securitynetwork-securitydevsecops+3
1021 महीना पहले
Exploitarium-Detections preview

Exploitarium-Detections

GitHubethan-andrews/exploitarium-detections

KQL डिटेक्शन नियम Microsoft Sentinel और Defender XDR के लिए, bikini/exploitarium अनाम डिस्क्लोज़र को कवर करते हैं — यह 15+ विशिष्ट भेद्यता लक्ष्यों…
ioc-managementvulnerability-analysisthreat-intelligence+3
471 महीना पहले
raxe-ce preview

raxe-ce

GitHubraxe-ai/raxe-ce

AI एजेंटों के लिए रनटाइम सुरक्षा

defensive-toolsvulnerability-analysisthreat-intelligence+5
1176 महीने पहले
पिछला1…91011…34अगला








