Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
घुसपैठ का पता लगाना — पृष्ठ 34 | Kitploit
श्रेणियाँ

घुसपैठ का पता लगाना

IDS/IPS सिस्टम, नेटवर्क मॉनिटरिंग, विसंगति-आधारित पहचान और खतरे की चेतावनी उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
suricata preview#1

suricata

GitHuboisf/suricata
6.5k15 दिन पहले
zeek preview#2

zeek

GitHubzeek/zeek
7.8k20घं 16मि पहले
snort3 preview#3

snort3

GitHubsnort3/snort3
3.4k3 महीने पहले
wazuh preview#4

wazuh

GitHubwazuh/wazuh
16.5k1 दिन पहले
securityonion preview#5

securityonion

GitHubsecurity-onion-solutions/securityonion
4.9k1 महीना पहले
falco preview#6

falco

GitHubfalcosecurity/falco
9.5k3 दिन पहले
crowdsec preview#7

crowdsec

GitHubcrowdsecurity/crowdsec
14.5k2 दिन पहले
maltrail preview#8

maltrail

GitHubstamparm/maltrail
8.6k1 दिन पहले
fail2ban preview#9

fail2ban

GitHubfail2ban/fail2ban
18.4k12 दिन पहले
osquery preview#10

osquery

GitHubosquery/osquery
23.4k16घं 20मि पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
610 परिणाम
melody preview
Archived

melody

GitHubma111e/melody

मेलोडी एक पारदर्शी इंटरनेट सेंसर है जिसे खतरे की खुफिया जानकारी के लिए बनाया गया है। यह कस्टम टैगिंग नियमों और कमजोर एप्लिकेशन सिमुलेशन का समर्थन…

packet-sniffing-analysisreconnaissancevulnerability-analysis+5
1391 साल पहले
Audix preview
Archived

Audix

GitHub0x0v1/audix

Audix एक PowerShell टूल है जो सुरक्षा निगरानी के लिए Windows Event Audit Policies को त्वरित रूप से कॉन्फ़िगर करता है।

defensive-toolsconfiguration-auditingforensics+4
1181 साल पहले
grapl preview
Archived

grapl

GitHubgrapl-security/grapl

डिटेक्शन और रिस्पॉन्स के लिए ग्राफ प्लेटफॉर्म

reconnaissancethreat-feeds-aggregatorsforensics+8
6993 साल पहले
SilkETW preview
Archived

SilkETW

GitHubmandiant/silketw

ETW के लिए C# रैपर जो थ्रेट हंटिंग, मैलवेयर विश्लेषण और घटना प्रतिक्रिया के लिए कर्नेल और यूज़र-मोड इवेंट डेटा को JSON में सीरियलाइज़ करता है, जिसमें…

defensive-toolsmemory-forensicsforensics+8
8523 साल पहले
PacketStreamer preview
Archived

PacketStreamer

GitHubdeepfence/packetstreamer

⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
packet-sniffing-analysiscontainer-securitynetwork-mapping+6
1.9k2 साल पहले
heyserial preview
Archived

heyserial

GitHubmandiant/heyserial

प्रोग्रामेटिक रूप से कई कीवर्ड्स, गैजेट चेन, ऑब्जेक्ट प्रकार, एन्कोडिंग और नियम प्रकारों के साथ डिसेरियलाइज़ेशन शोषण के लिए हंटिंग नियम बनाएं
payload-generationvulnerability-analysisexploitation+6
1423 साल पहले
defense-matrix preview
Archived

defense-matrix

GitHubk4yt3x/defense-matrix

लिनक्स सर्वर के लिए Express सुरक्षा आवश्यकताओं की तैनाती

password-crackingvulnerability-scannersconfiguration-auditing+2
606 साल पहले
AgentSmith-HIDS preview
Archived

AgentSmith-HIDS

GitHubebwi11/agentsmith-hids

Kprobe प्रौद्योगिकी द्वारा ओपन सोर्स होस्ट-आधारित घुसपैठ का पता लगाने की प्रणाली (HIDS), E_Bwill से।
privilege-escalationreconnaissancecontainer-security+4
6025 साल पहले
stenographer preview
Archived

stenographer

GitHubgoogle/stenographer

स्टेनोग्राफर एक पैकेट कैप्चर समाधान है जिसका उद्देश्य सभी पैकेटों को तेज़ी से डिस्क पर स्पूल करना है, फिर उन पैकेटों के उपसमूहों तक सरल, तेज़ पहुँच…
packet-sniffing-analysisnetwork-forensicsforensics+3
1.8k5 साल पहले
tyton preview
Archived

tyton

GitHubnbulischeck/tyton

कर्नेल-मोड रूटकिट हंटर

defensive-toolsmalware-analysisintrusion-detection+1
3714 साल पहले
owasp-modsecurity-crs preview
Archived

owasp-modsecurity-crs

GitHubspiderlabs/owasp-modsecurity-crs

OWASP ModSecurity Core Rule Set (CRS) Project (Official Repository)

defensive-toolsvulnerability-scannersweb-security+3
2.5k6 साल पहले
hassh preview
Archived

hassh

GitHubsalesforce/hassh

HASSH एक नेटवर्क फिंगरप्रिंटिंग मानक है जिसका उपयोग विशिष्ट क्लाइंट और सर्वर SSH कार्यान्वयन की पहचान करने के लिए किया जा सकता है। फिंगरप्रिंट को एक…
ioc-managementiot-securityforensics+5
5541 साल पहले
ProbeManager preview
Archived

ProbeManager

GitHubtreussart/probemanager

सुरिकाता, ब्रो, ओससेक आदि जैसे इंट्रूज़न डिटेक्शन सिस्टम का केंद्रीकृत प्रबंधन ...
defensive-toolsids-ips-evasionconfiguration-auditing+3
717 साल पहले
security-onion preview
Archived

security-onion

GitHubsecurity-onion-solutions/security-onion

सिक्योरिटी ओनियन 16.04 - खतरे की खोज, एंटरप्राइज़ सुरक्षा निगरानी और लॉग प्रबंधन के लिए लिनक्स डिस्ट्रो


packet-sniffing-analysisids-ips-evasionnetwork-forensics+5
3.1k5 साल पहले
shadowd preview
Archived

shadowd

GitHubzecure/shadowd

शैडो डेमन वेब एप्लीकेशन फायरवॉल सर्वर

defensive-toolsvulnerability-scannersweb-application-exploitation+3
3063 साल पहले
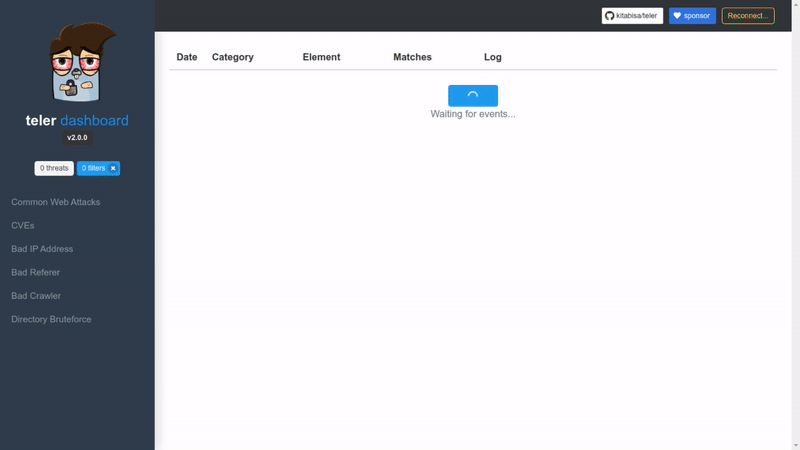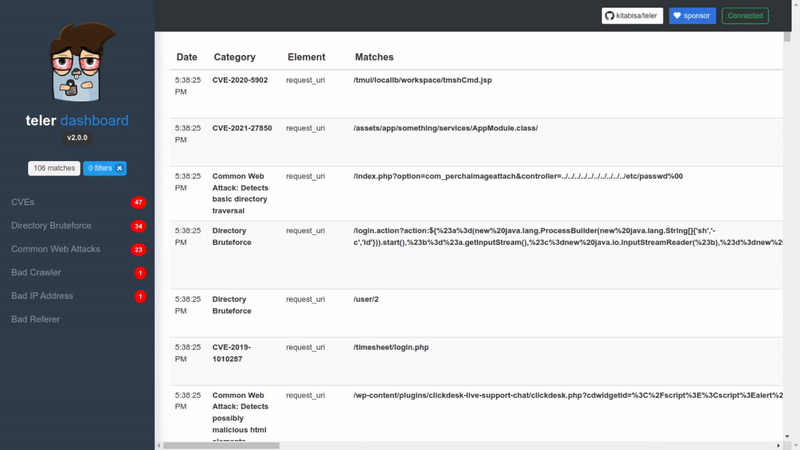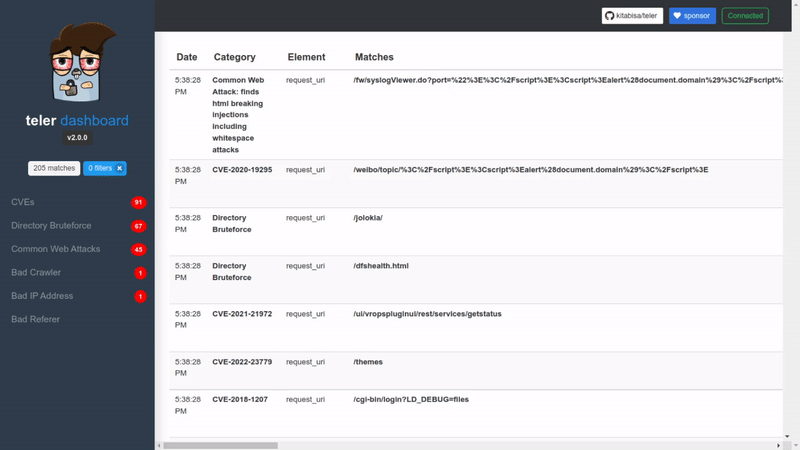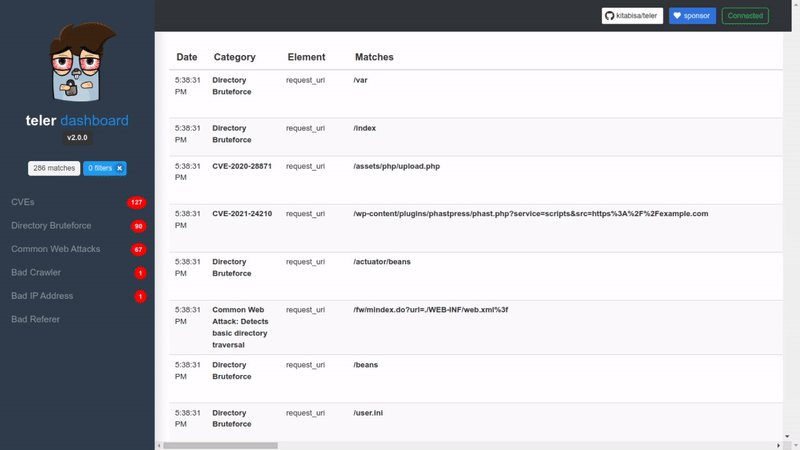
teler preview
Archived

teler

GitHubteler-sh/teler

रीयल-टाइम HTTP घुसपैठ का पता लगाना

defensive-toolsthreat-intelligenceintrusion-detection+2
3.1k2 साल पहले
पिछला1…3334अगला