#1
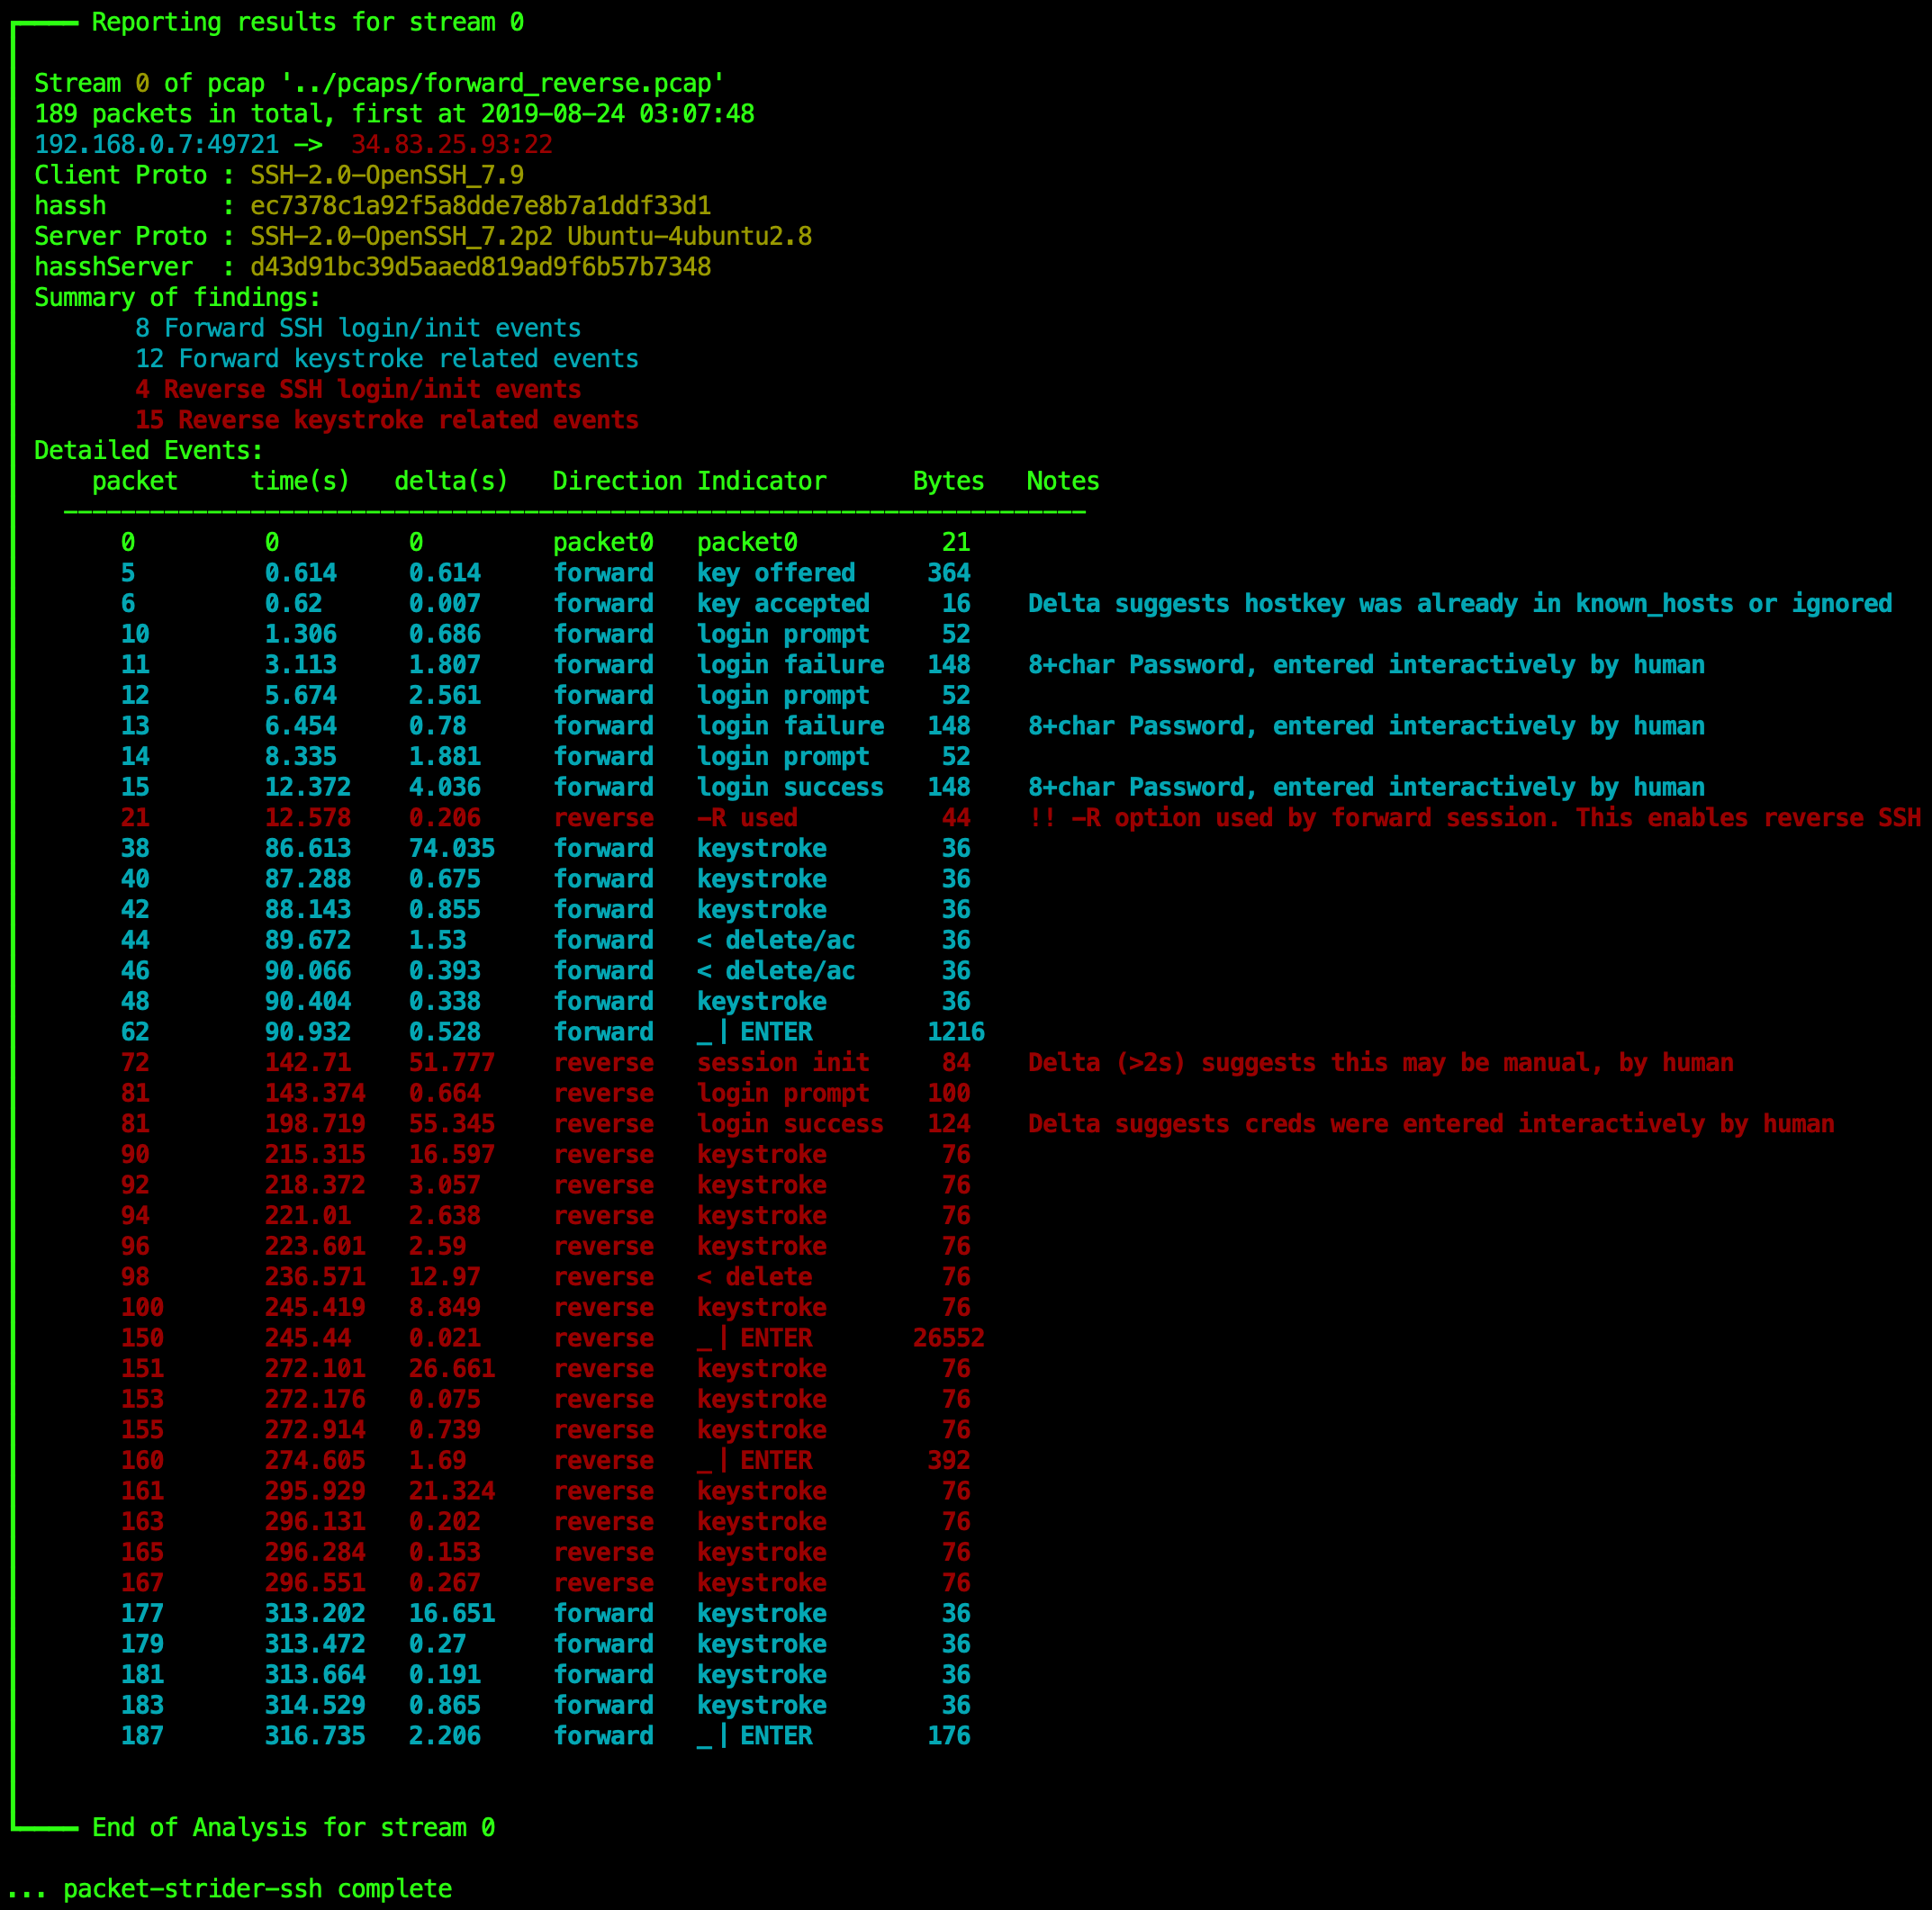
 benjeems/packetstrider
SSH के लिए एक नेटवर्क पैकेट फोरेंसिक उपकरण
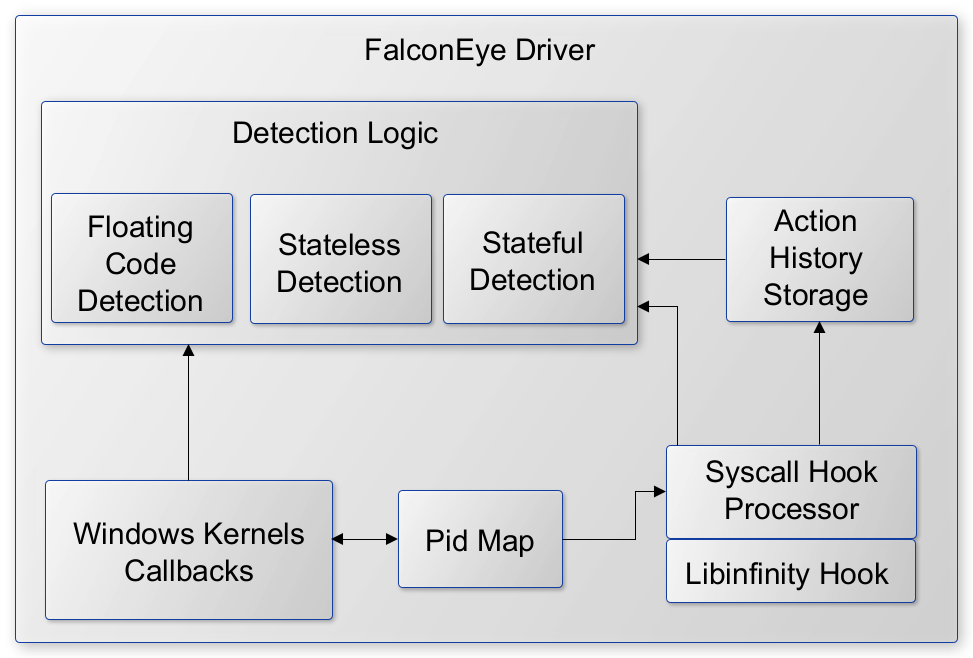 rajiv2790/falconeye
प्रक्रिया इंजेक्शन तकनीकों (shellcode, DLL, और reflective injection सहित) की रीयल-टाइम पहचान के लिए kernel-mode Windows ड्राइवर, जिसमें syscall…
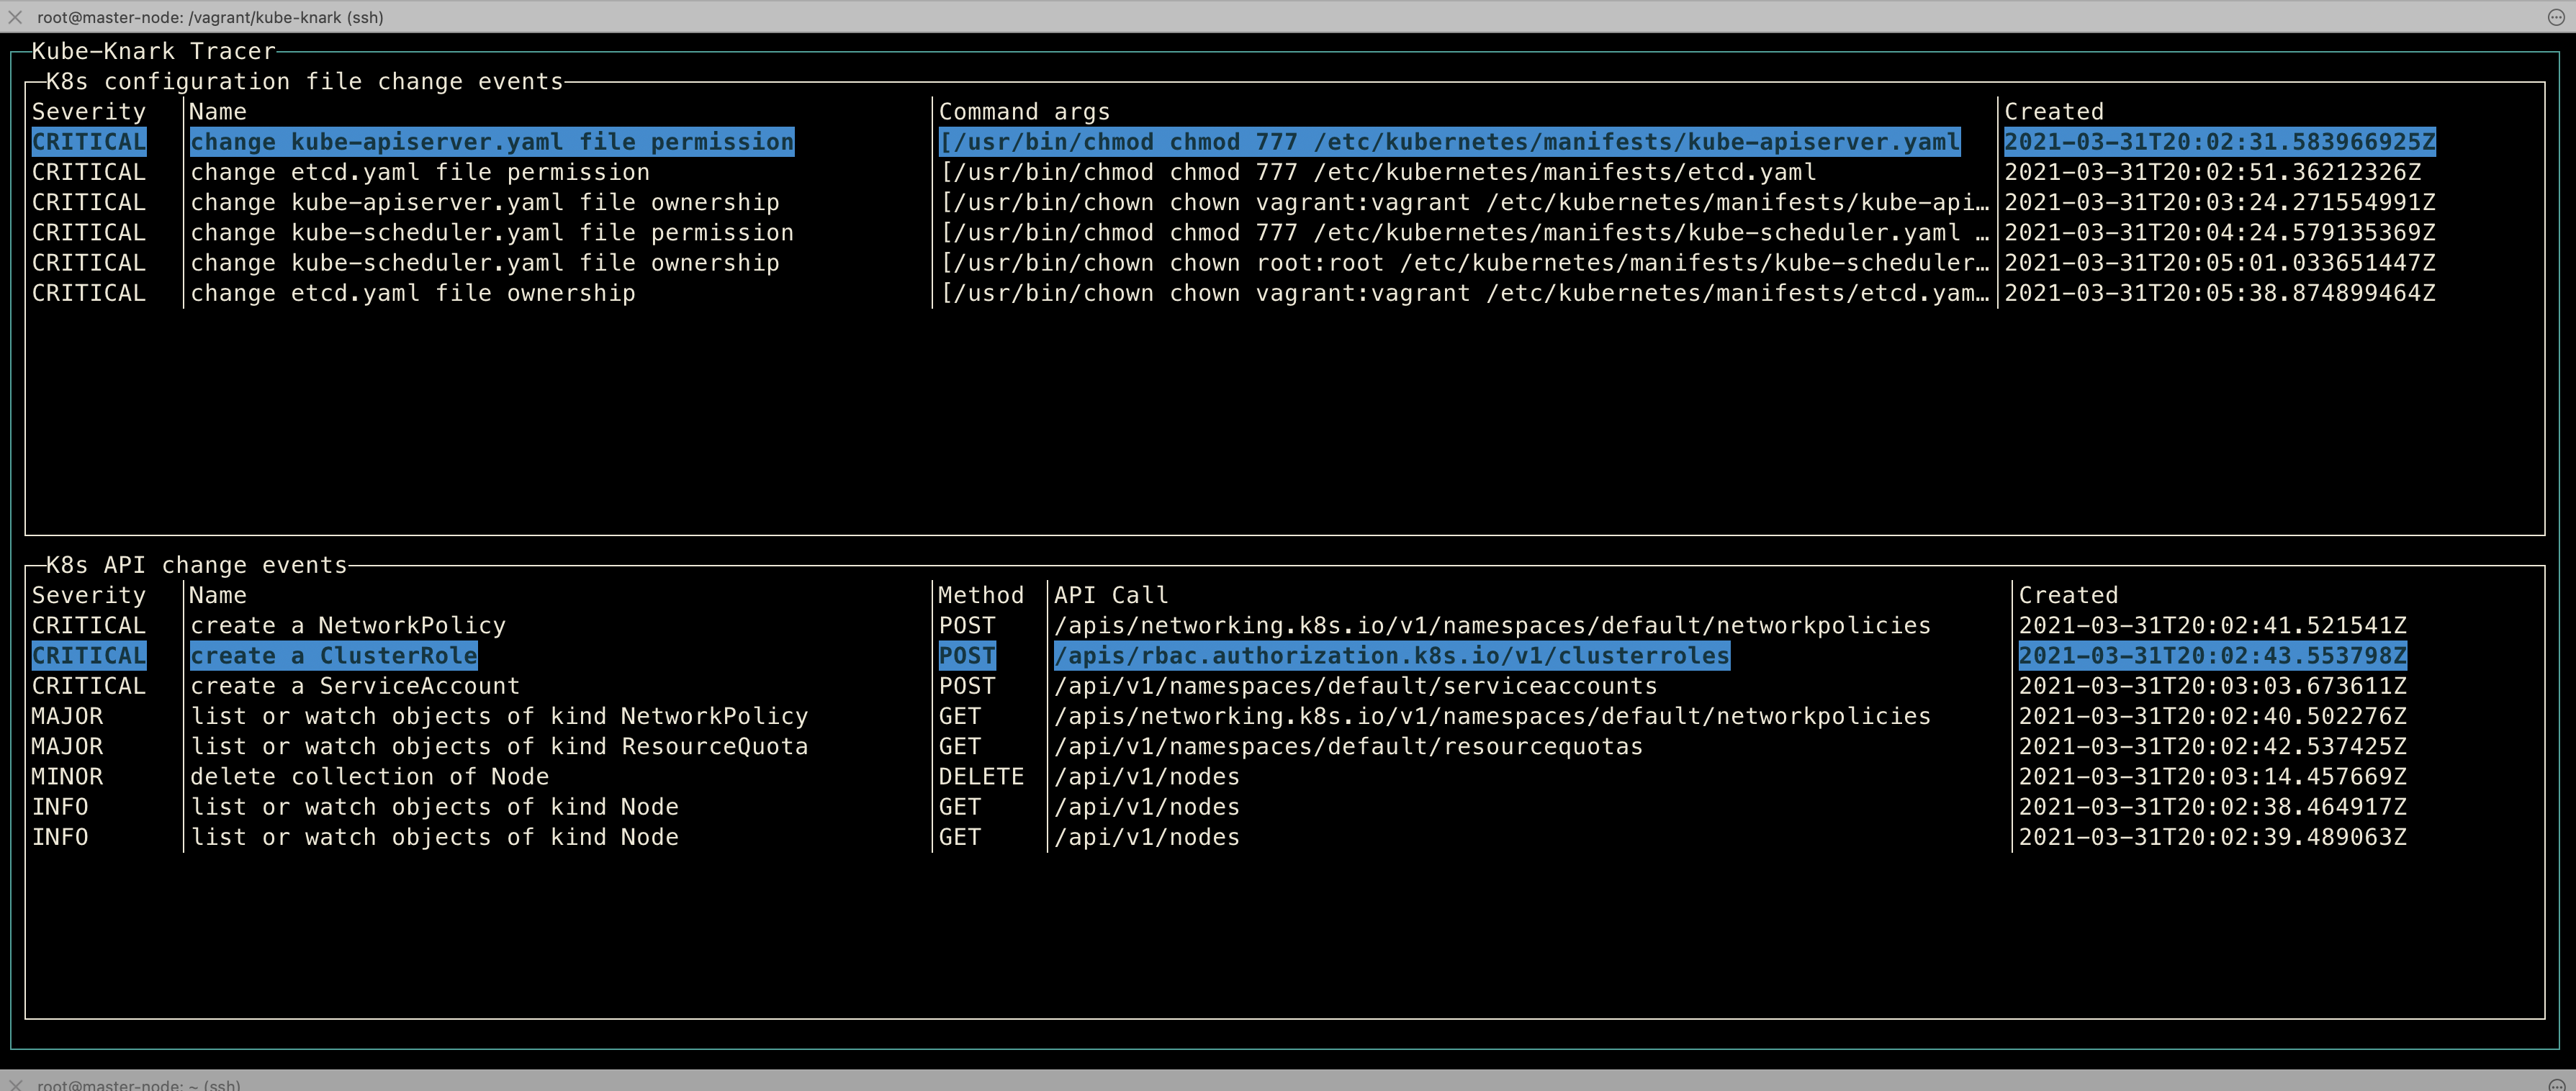 chen-keinan/kube-knark
ओपन सोर्स रनटाइम टूल जो कुबेरनेट्स क्लस्टर पर मैलवेयर कोड निष्पादन और रन टाइम गलत-कॉन्फ़िगरेशन परिवर्तन का पता लगाने में मदद करता है
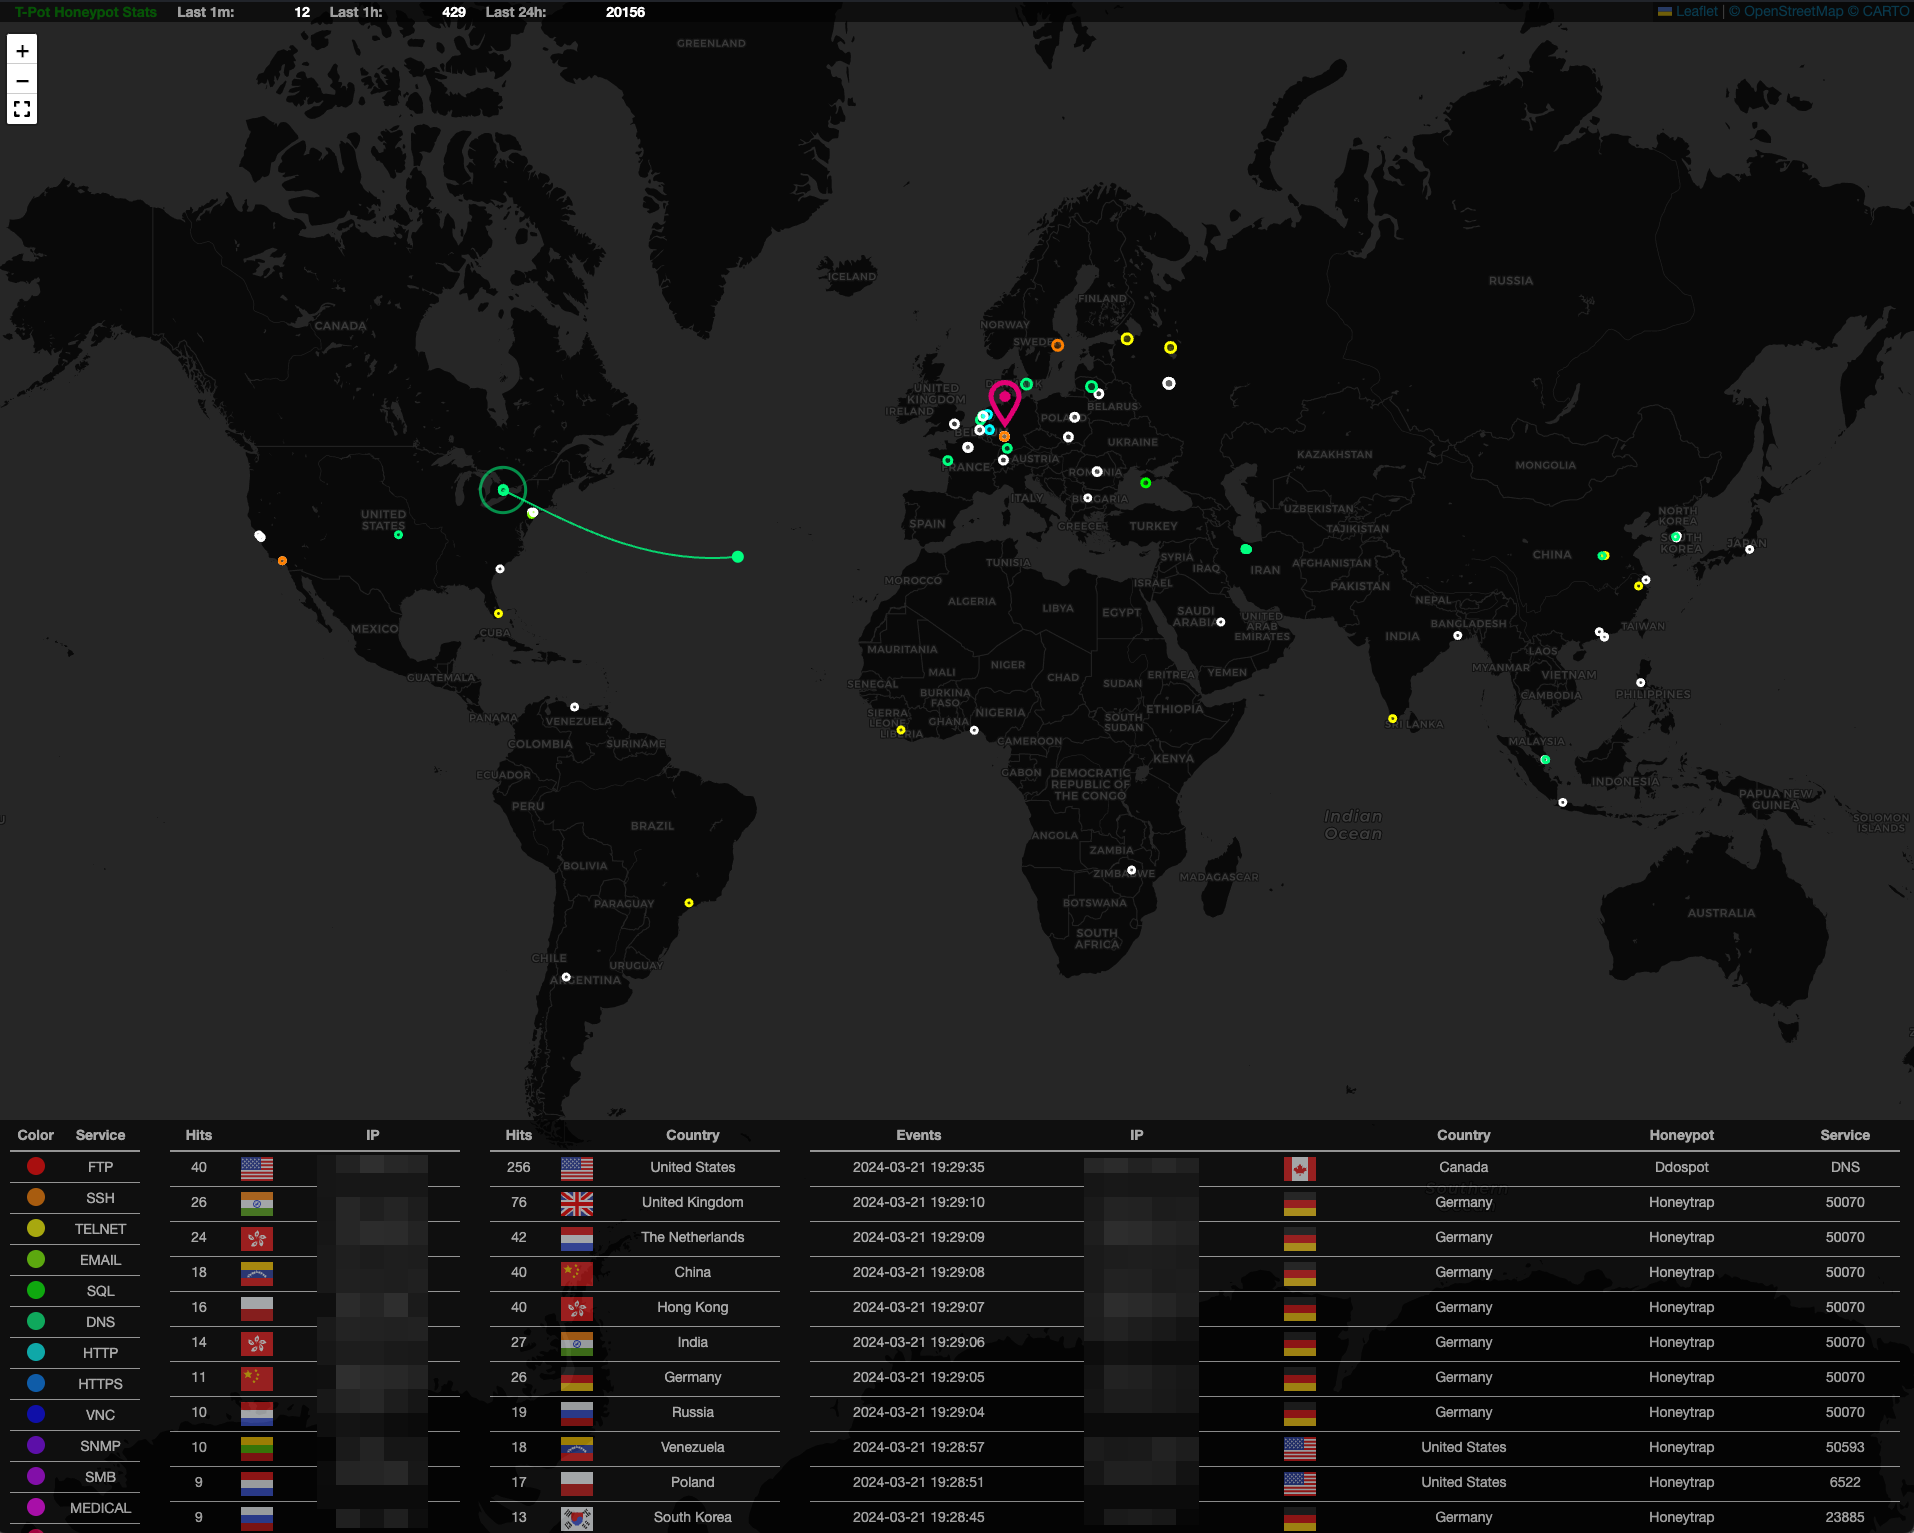 telekom-security/tpotce
🍯 T-Pot - सभी एक में मल्टी हनीपॉट प्लेटफॉर्म 🐝
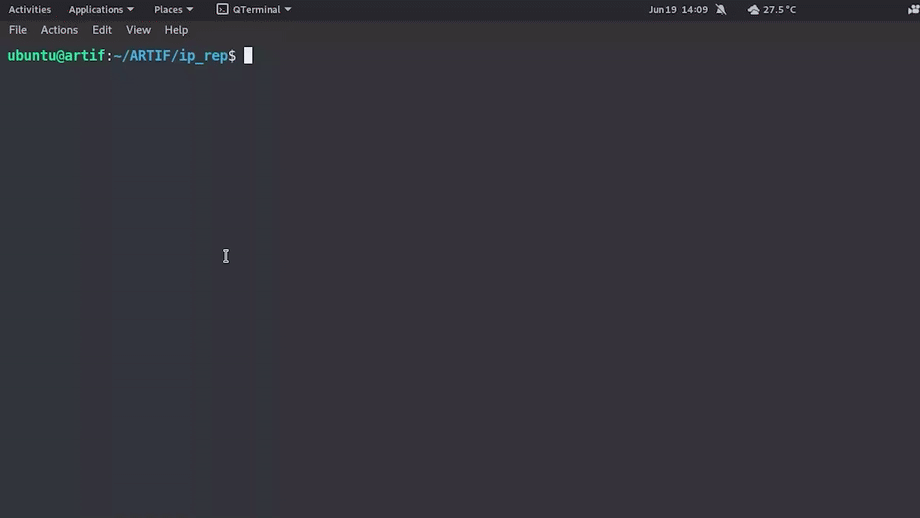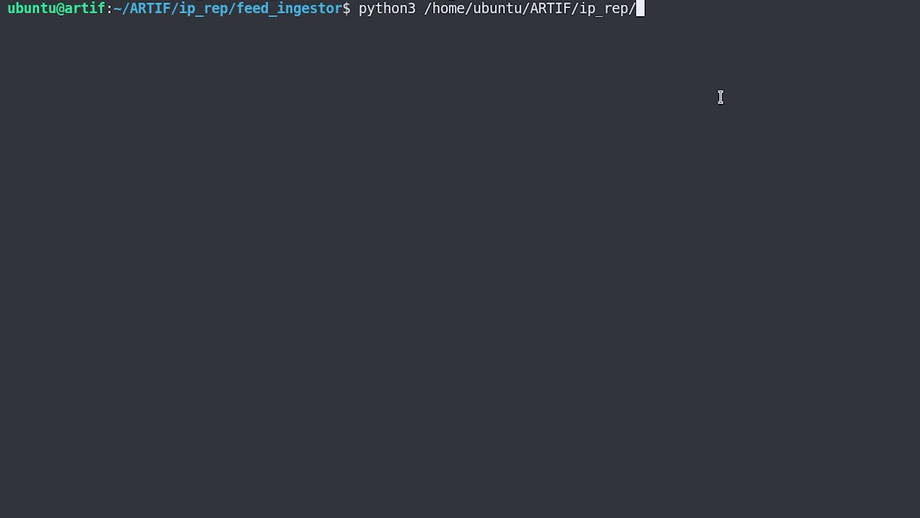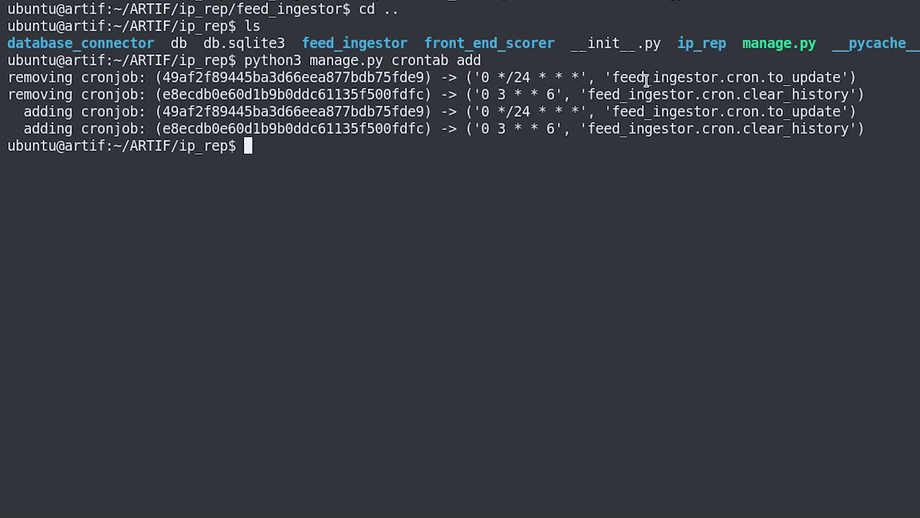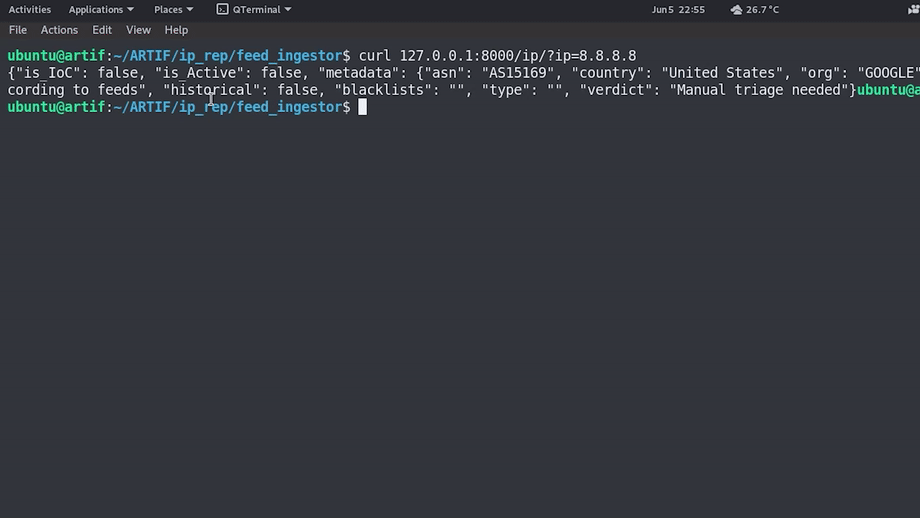 cred-club/artif
IP प्रतिष्ठा और ऐतिहासिक डेटा के आधार पर खतरों और दुर्भावनापूर्ण वेब ट्रैफिक की पहचान करने के लिए एक उन्नत रीयल-टाइम खतरा खुफिया ढांचा।
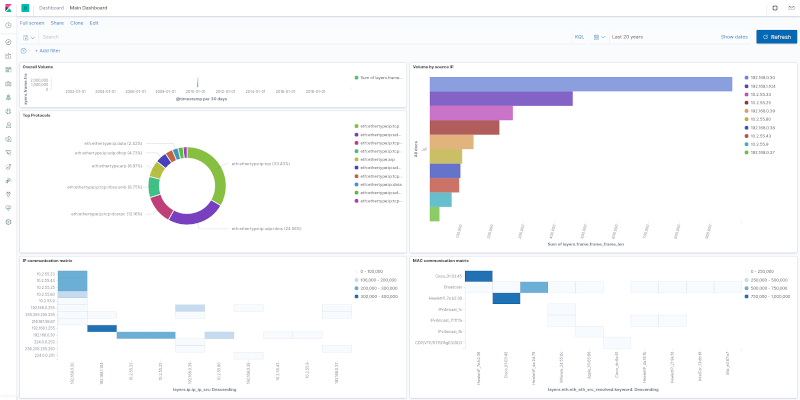 h21lab/tsharkvm
tshark + ELK एनालिटिक्स वर्चुअल मशीन
 leitwacht/leitwacht
Leitwacht control plane — GitLab Runner CI/CD के लिए रनटाइम सुरक्षा: नीति लेखन, बहु-किरायेदारी, ऑडिट, GitLab एकीकरण
 pbssubhash/h0neytr4p
ब्लू टीम के लिए कॉन्फ़िगर करना आसान Honeypot
 crowdsecurity/crowdsec
ओपन-सोर्स IDS/IPS और WAF इंजन जो लॉग्स और HTTP अनुरोधों का विश्लेषण करके दुर्भावनापूर्ण IPs का पता लगाता है और उन्हें ब्लॉक करता है, रीयल-टाइम खतरा…
 nfstream/nfstream
NFStream: एक लचीला नेटवर्क डेटा विश्लेषण ढांचा।
 whitebeamsec/whitebeam
Rust-आधारित एंडपॉइंट सुरक्षा एजेंट जिसमें एप्लिकेशन व्हाइटलिस्टिंग, हमले का पता लगाना और रोकथाम शामिल है। कई प्लेटफार्मों का समर्थन करता है, जिसमें…
 echowei/deeptraffic
नेटवर्क ट्रैफ़िक वर्गीकरण के लिए डीप लर्निंग मॉडल
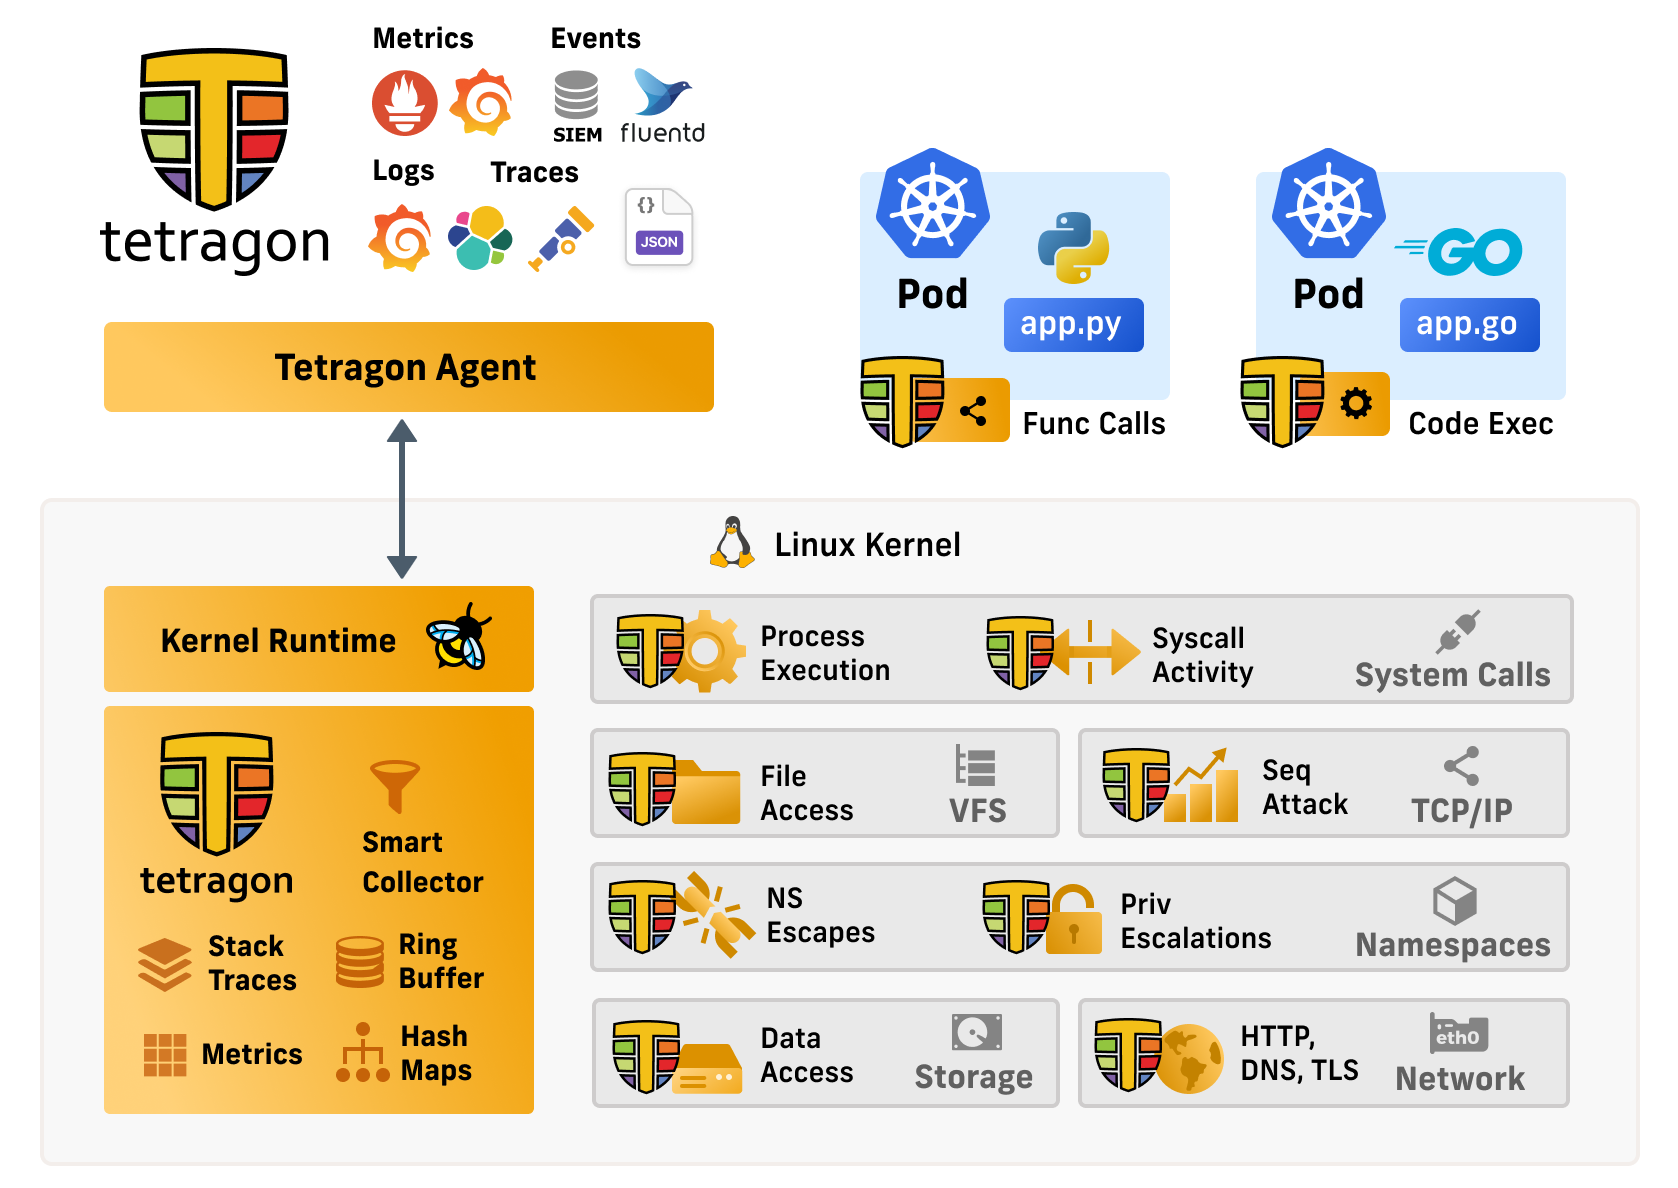 cilium/tetragon
eBPF-आधारित सुरक्षा अवलोकन और रनटाइम प्रवर्तन
 gui774ume/krie
eBPF के साथ Linux कर्नेल रनटाइम अखंडता
 digitalruby/ipban
एक स्वचालित आईपी प्रतिबंध सेवा जो इवेंट लॉग और फ़ाइलों से असफल लॉगिन प्रयासों का पता लगाती है, फ़ायरवॉल एकीकरण के माध्यम से विंडोज और लिनक्स पर…
 90n45-d3v/pinacolada
Hak5 के WiFi Coconut के लिए वायरलेस घुसपैठ पहचान प्रणाली
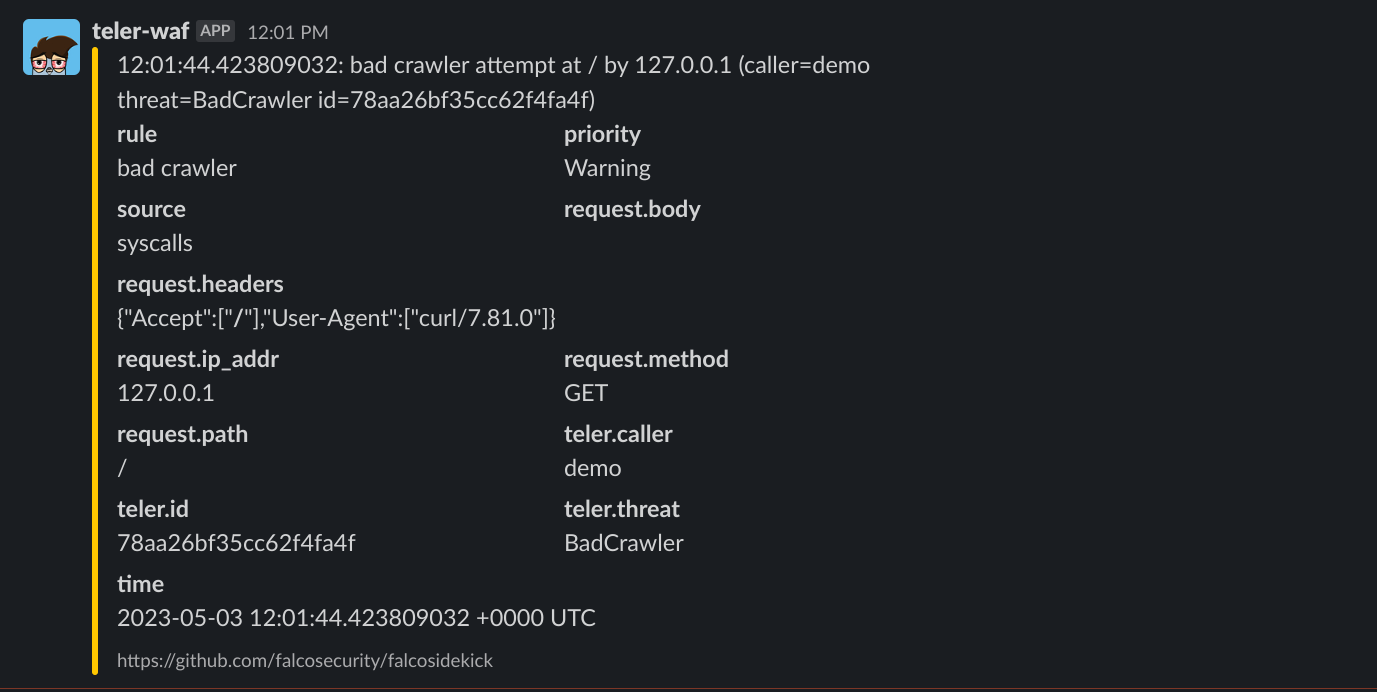 teler-sh/teler-waf
teler-waf एक Go HTTP मिडलवेयर है जो स्थानीय वेब सेवाओं को OWASP Top 10 खतरों, ज्ञात कमजोरियों, दुर्भावनापूर्ण अभिनेताओं, बॉटनेट, अवांछित क्रॉलर और…