
 #1
लक्ष्यों के बारे में विभिन्न प्रकार की जानकारी इकट्ठा करने के लिए सामान्य-उद्देश्यीय उपकरण।
Kitploit अनुशंसित
 shubhamshubhankar/dumpthegit
सार्वजनिक GitHub रिपॉजिटरीज़ में गलती से अपलोड की गई संवेदनशील डेटा जैसे क्रेडेंशियल, गुप्त कुंजियाँ और टोकन को व्यक्तिगत एक्सेस टोकन का उपयोग करके…
 z4l4mi/ipgeo
pcap/pcapng नेटवर्क ट्रैफ़िक फ़ाइलों से IP पते निकालता है और प्रत्येक IP के लिए भू-स्थान, ISP, और संगठनात्मक विवरण के साथ CSV रिपोर्ट तैयार करता है।
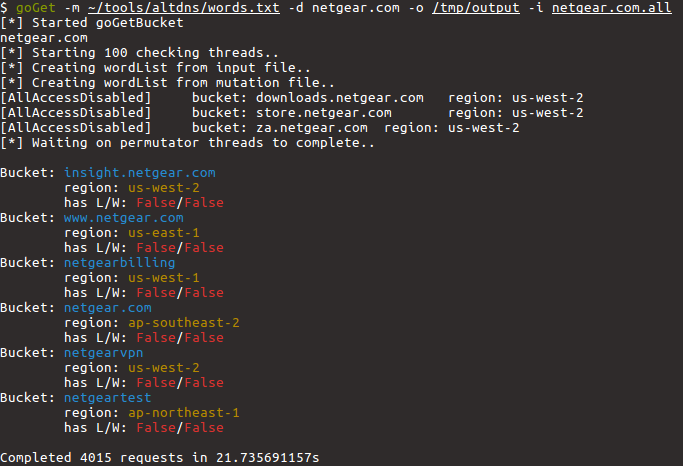 glem0/gogetbucket
किसी डोमेन के स्वामित्व वाले Amazon S3 Buckets को सूचीबद्ध और विश्लेषण करने के लिए एक पेनिट्रेशन टेस्टिंग टूल।
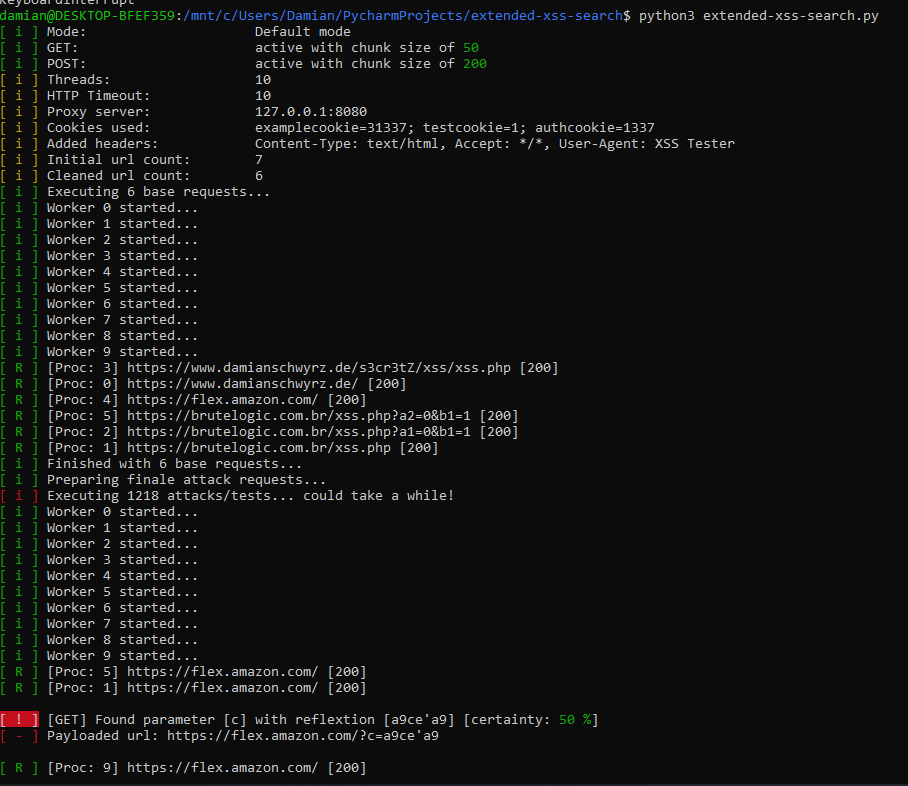 damian89/extended-xss-search
मेरे xssfinder टूल का एक बेहतर संस्करण - url की सूची पर विभिन्न प्रकार के xss के लिए स्कैन करता है।
 hash1da1/gotanda
OSINT के लिए ब्राउज़र एक्सटेंशन जो चयनित IOCs (IP, डोमेन, URL, हैश, SNS) से खतरे की खुफिया और टोही डेटा को VirusTotal, Shodan, और SecurityTrails जैसे…
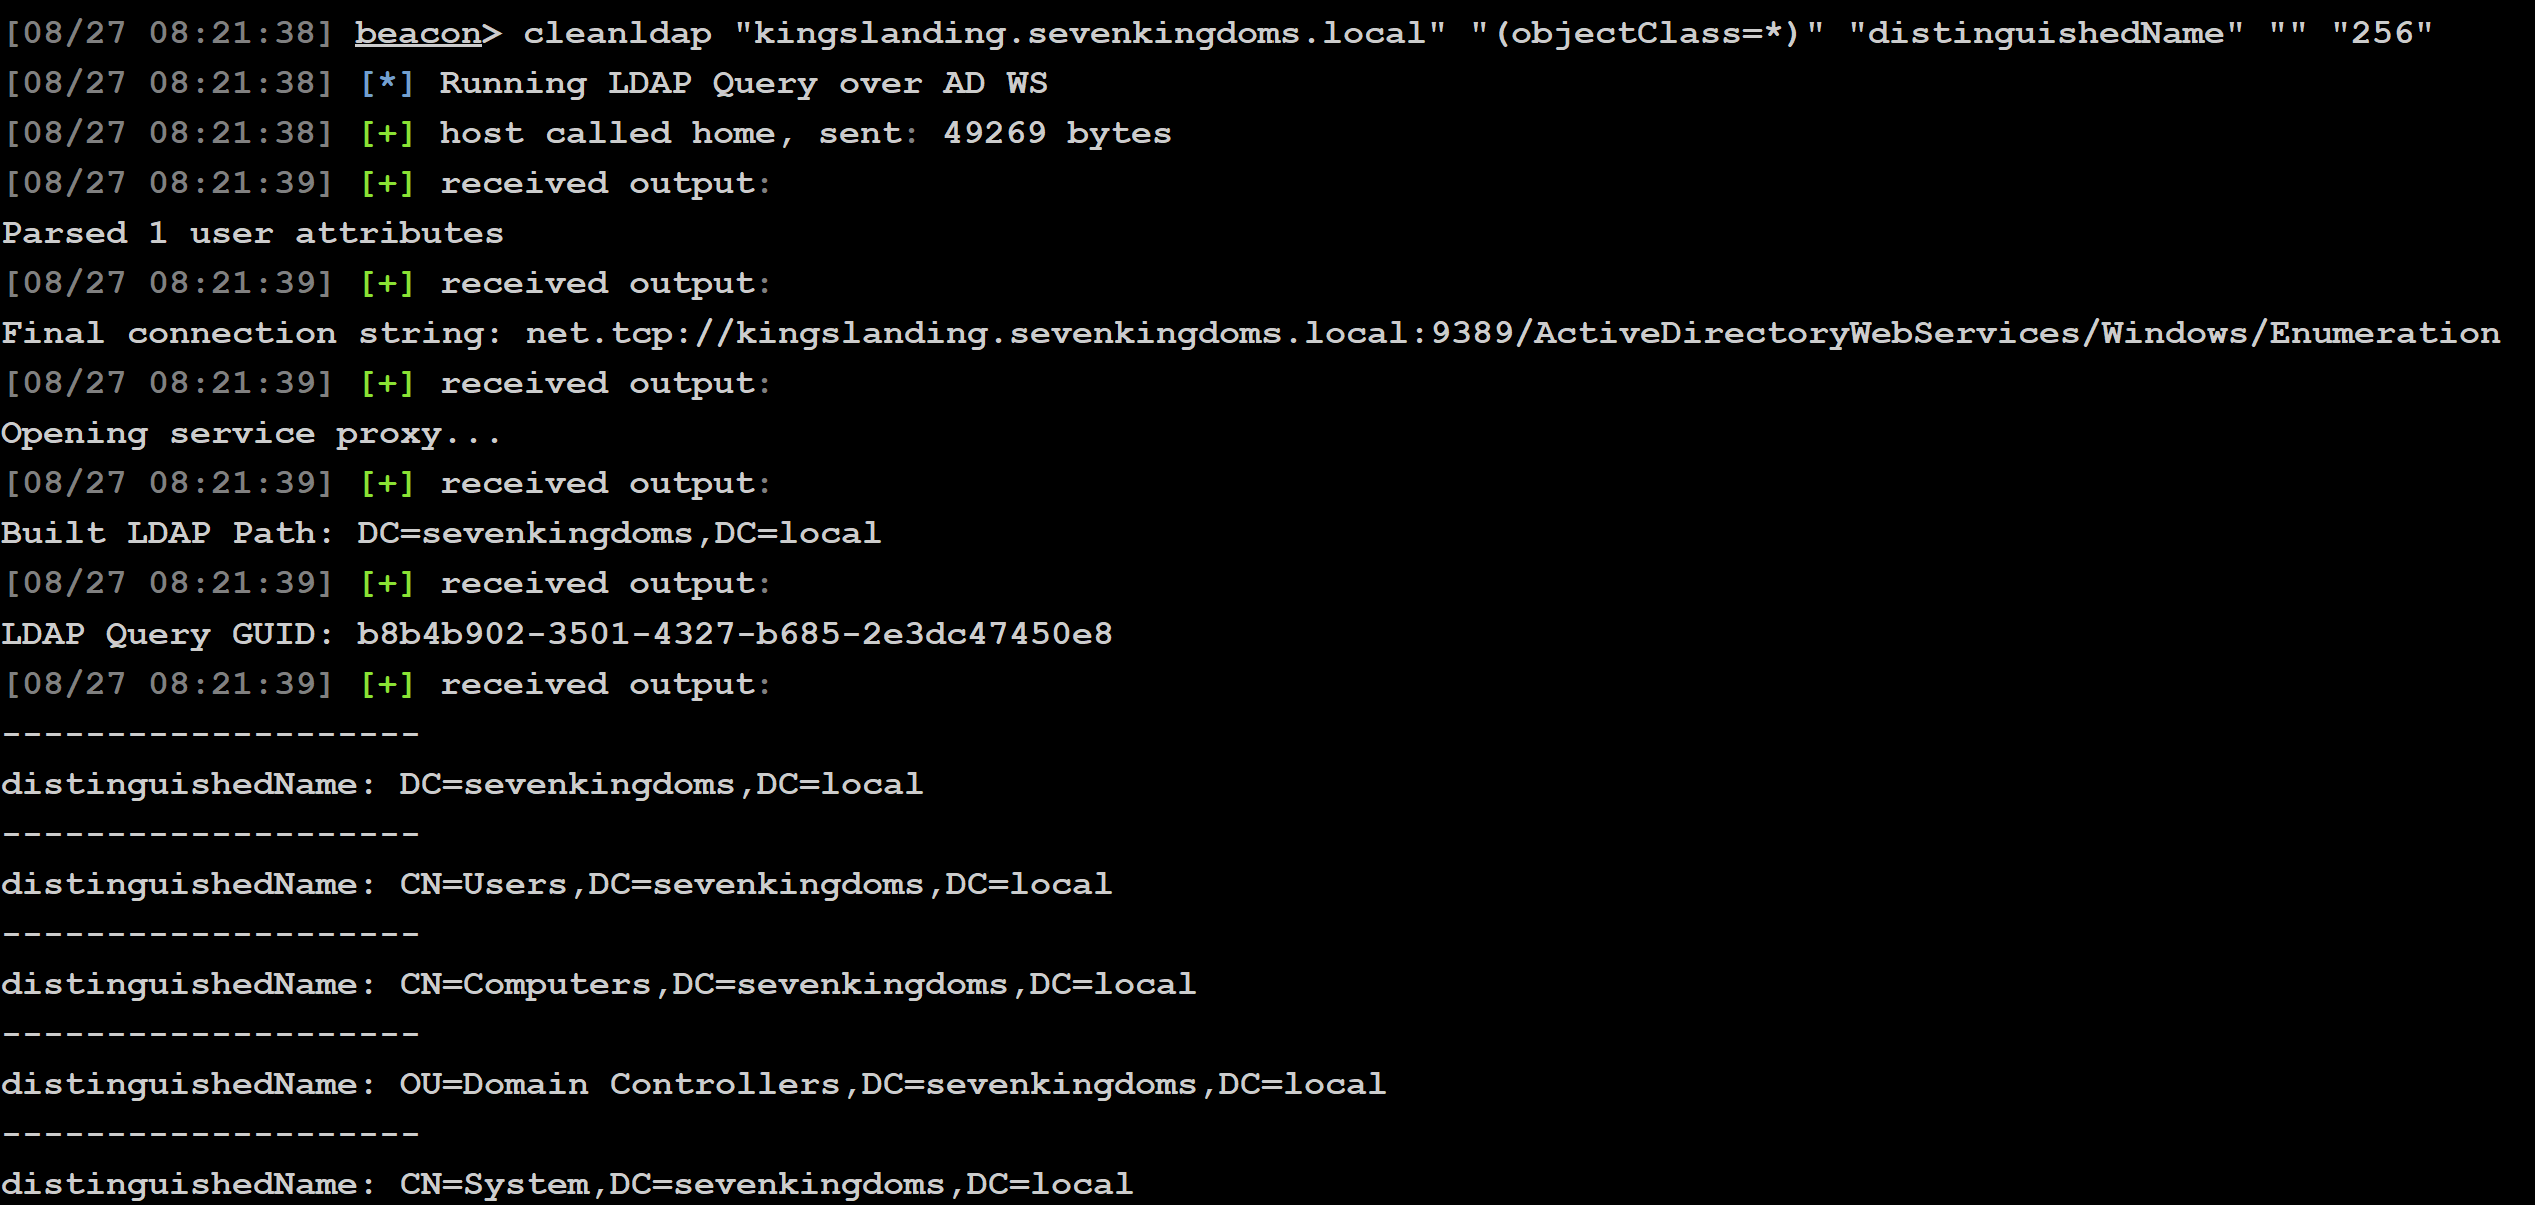 mandiant/cleanldap
स्टील्थी LDAP क्वेरी BOF जो Active Directory की जांच AD WS के माध्यम से करता है, जिससे विशेषता गणना और डेटा संग्रह red team संचालन के लिए संभव होता…
 jimywork/stretcher
खुले Elasticsearch सर्वरों की पहचान करने में मदद करने के लिए डिज़ाइन किया गया टूल जो संवेदनशील जानकारी को उजागर कर रहे हैं
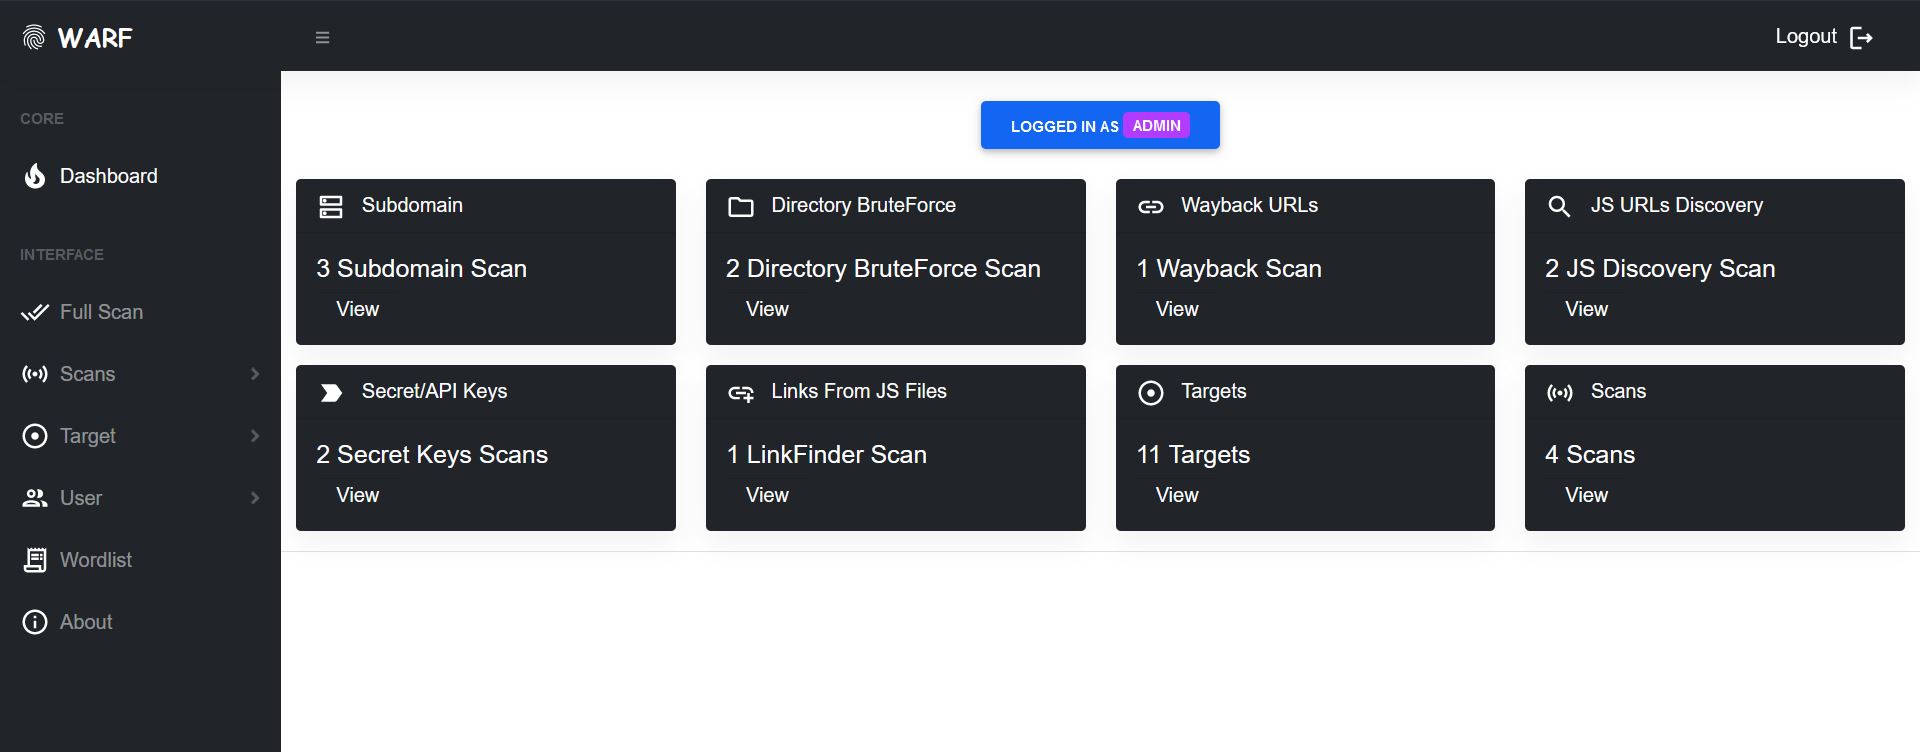 iamnihal/warf
मॉड्यूलर वेब एप्लिकेशन रिकॉनिसेंस फ्रेमवर्क जो लक्ष्य वेब एप्लिकेशन से स्वचालित सबडोमेन एनुमरेशन, डायरेक्टरी ब्रूट-फोर्सिंग, और एंडपॉइंट्स, JS URLs,…
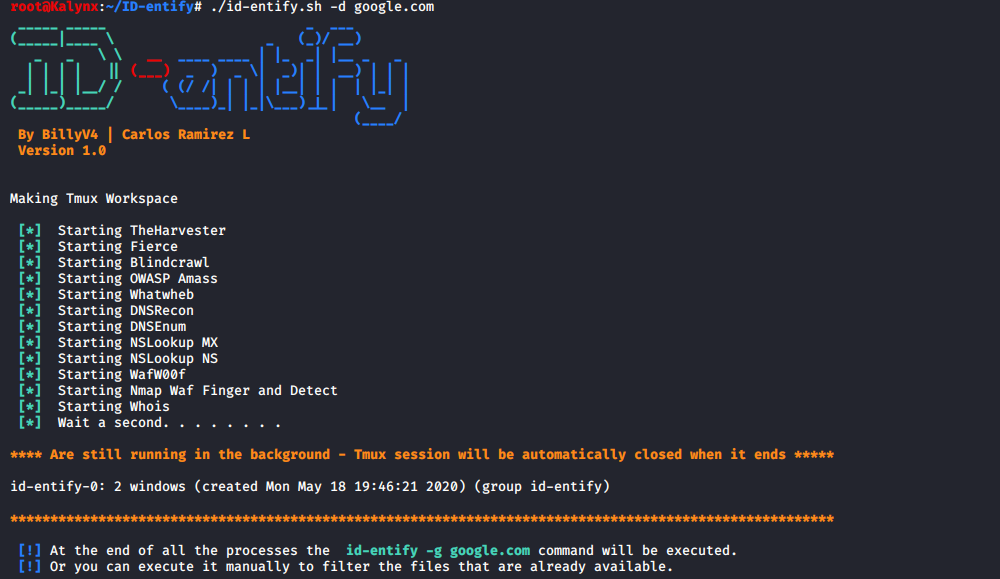 billyv4/id-entify
डोमेन से संबंधित जानकारी खोजें: ईमेल - आईपी पते - उप-डोमेन - वेब तकनीक पर जानकारी - फ़ायरवॉल का प्रकार - NS और MX रिकॉर्ड।
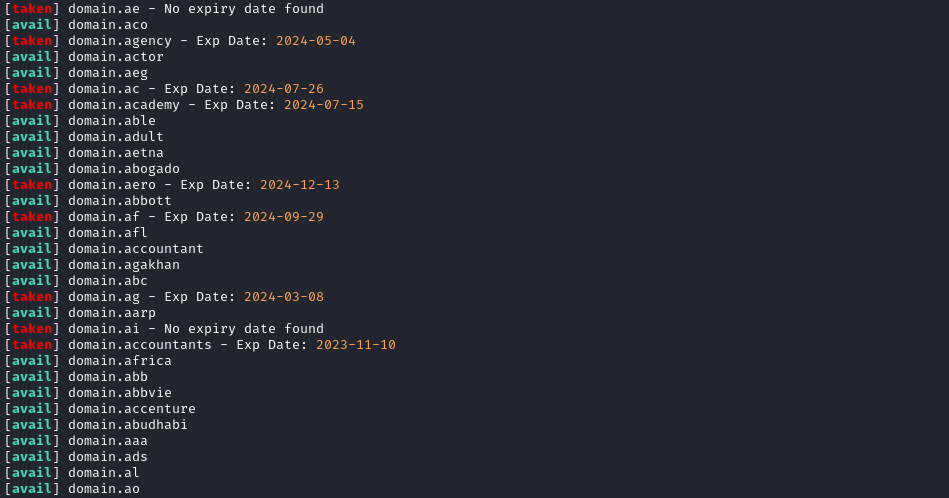 yuyudhn/tldhunt
बैश-आधारित डोमेन उपलब्धता जाँचकर्ता जो कई TLDs पर WHOIS रिकॉर्ड स्कैन करता है ताकि रेड टीमिंग और फ़िशिंग इंफ़्रास्ट्रक्चर सेटअप के लिए अपंजीकृत डोमेन…
 mnemonic-no/grafeo
ज्ञान के मॉडलिंग, संग्रह और आदान-प्रदान के लिए खुला मंच
 loresuso/psc
ps उपयोगिता, eBPF मोड़ और कंटेनर संदर्भ के साथ
 hamz-a/frida-android-libbinder
Android libbinder ट्रैफ़िक देखने के लिए PoC Frida स्क्रिप्ट
 trimstray/massh-enum
OpenSSH 2.3 से 7.4 तक सामूहिक उपयोगकर्ता नाम एन्यूमरेशन (CVE-2018-15473)।
 0xsearches/sandcastle
🏰 AWS S3 बकेट गणना के लिए एक पायथन स्क्रिप्ट।
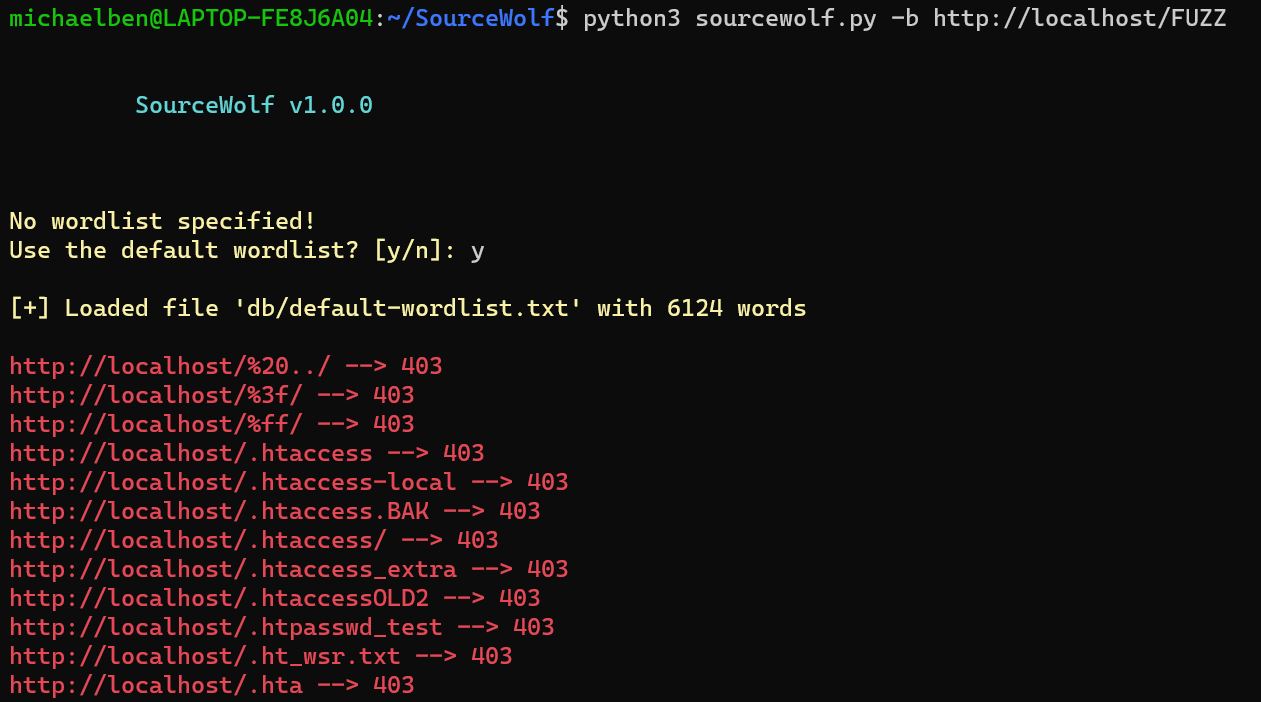 ksharinarayanan/sourcewolf
स्रोत कोड में रसदार सामग्री खोजने के लिए आश्चर्यजनक रूप से तेज़ प्रतिक्रिया क्रॉलर! 😎🔥
 mr-rizwan-syed/chomtesh
CHOMTE.SH एक शक्तिशाली शेल स्क्रिप्ट है जो पेनिट्रेशन टेस्टिंग के दौरान रिकॉनिसेंस कार्यों को स्वचालित करने के लिए डिज़ाइन की गई है। यह विभिन्न…
 azizaltuntas/network-analysis-tools
Pcap (कैप्चर फ़ाइल) विश्लेषण टूलकिट(v.1)








