
 #1
लक्ष्यों के बारे में विभिन्न प्रकार की जानकारी इकट्ठा करने के लिए सामान्य-उद्देश्यीय उपकरण।
Kitploit अनुशंसित

 viralmaniar/remote-desktop-caching-
यह उपकरण टूटी हुई PNG फ़ाइलों के रूप में पुरानी RDP (mstsc) सत्र जानकारी को पुनर्प्राप्त करने की अनुमति देता है। ये PNG फ़ाइलें Red Team के सदस्यों…
 nomi-sec/hacker-trends
ट्विटर हैकर्स से रुझान वेबसाइट (URL)।
 nccgroup/wmicmd
माइक्रोसॉफ्ट विंडोज़ के लिए केवल WMI का उपयोग करने वाला एक कमांड शेल रैपर
 nst/spyphone
यह प्रोजेक्ट दिखाता है कि एक दुर्भावनापूर्ण iPhone एप्लिकेशन किस प्रकार का डेटा एकत्र कर सकता है।
 trouble-1/vajra
वज्र एक UI-आधारित उपकरण है जिसमें लक्ष्य के Azure और AWS वातावरण में हमला करने और गणना करने के लिए कई तकनीकें हैं। इसमें बेहतर उपयोगकर्ता अनुभव के…
 trustedsec/ridenum
Rid_enum एक null session RID cycle attack है जिसका उपयोग domain controllers को brute force करने के लिए किया जाता है।

 drpython3/mailripv2
बेहतर SMTP Checker / SMTP Cracker जिसमें प्रॉक्सी सपोर्ट, इनबॉक्स टेस्ट और कई और सुविधाएँ हैं।
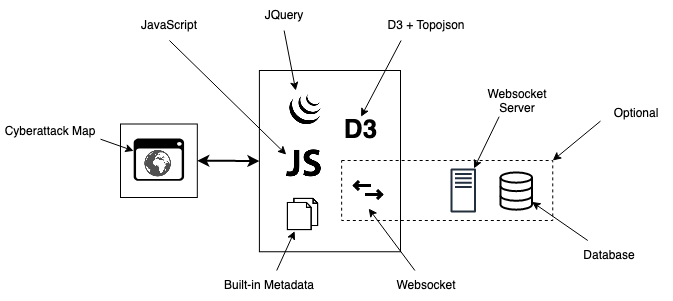 qeeqbox/raven
उन्नत साइबर खतरा मानचित्र (सरलीकृत, अनुकूलन योग्य, प्रतिक्रियाशील और अनुकूलित)
 stefanoj3/dirstalk
dirbuster/dirb का आधुनिक विकल्प


 shieldersec/webtech
वेबसाइटों पर उपयोग की जाने वाली तकनीकों की पहचान करें।
 chrismaddalena/goreport
Gophish से अभियान डेटा एकत्र करने और एक रिपोर्ट उत्पन्न करने के लिए एक Python स्क्रिप्ट
 mitchmoser/sharpshares
मल्टीथ्रेडेड C# .NET Assembly जो डोमेन में सुलभ नेटवर्क शेयरों को सूचीबद्ध करता है
 ocsaf/freevulnsearch
मुफ्त और खुला स्रोत NMAP NSE स्क्रिप्ट जो cve-search.org API के माध्यम से कमजोरियों की जांच करता है।
 mr-r3b00t/crime-mapper
साइबर अपराध मैपिंग के लिए एक उपकरण
 seajaysec/cypheroth
स्वचालित, विस्तारणीय उपकरण सेट जो Bloodhound के Neo4j बैकएंड पर साइफर क्वेरी चलाता है और आउटपुट को स्प्रेडशीट में सहेजता है।








