
 #1
लक्ष्यों के बारे में विभिन्न प्रकार की जानकारी इकट्ठा करने के लिए सामान्य-उद्देश्यीय उपकरण।
Kitploit अनुशंसित

 kevin-robertson/inveighzero
.NET IPv4/IPv6 मशीन-इन-द-मिडल टूल पैठ परीक्षकों के लिए
 cogiceo/gpohound
आक्रामक GPO डंपिंग और विश्लेषण उपकरण जो BloodHound डेटा का लाभ उठाता है और उसे समृद्ध करता है
 aydinnyunus/wifipassword-stealer
लक्ष्य कंप्यूटर से सभी पंजीकृत वाई-फाई पासवर्ड प्राप्त करें।
 pedramamini/threatingestor
स्वचालित खतरा खुफिया एकत्रीकरण उपकरण जो कई स्रोतों (OSINT फ़ीड, मैलवेयर रिपोर्ट) से संकेतकों को निकालता और सामान्यीकृत करता है, विश्लेषण और साझा करने…
 urbanadventurer/username-anarchy
पेनिट्रेशन टेस्टिंग के लिए यूज़रनेम टूल्स
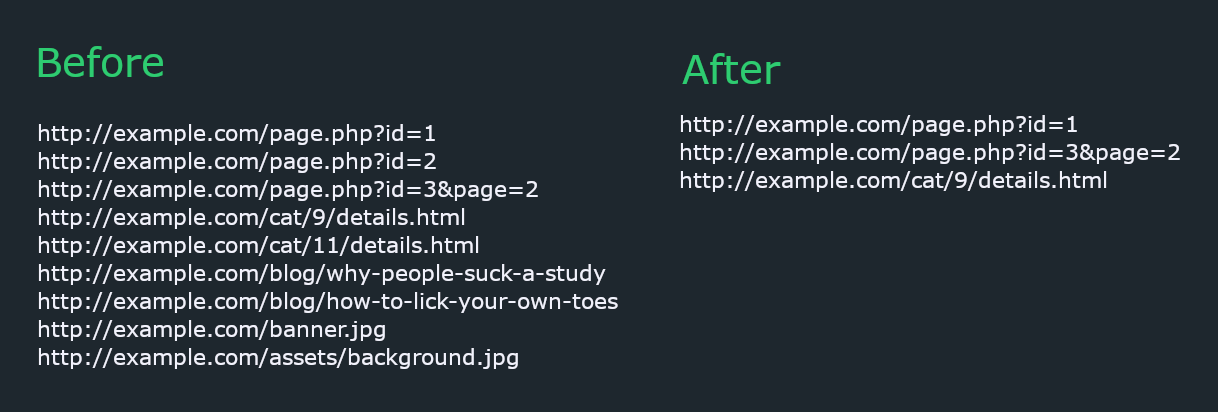 s0md3v/uro
क्रॉलिंग/पेंटेस्टिंग के लिए URL सूचियों को साफ करता है
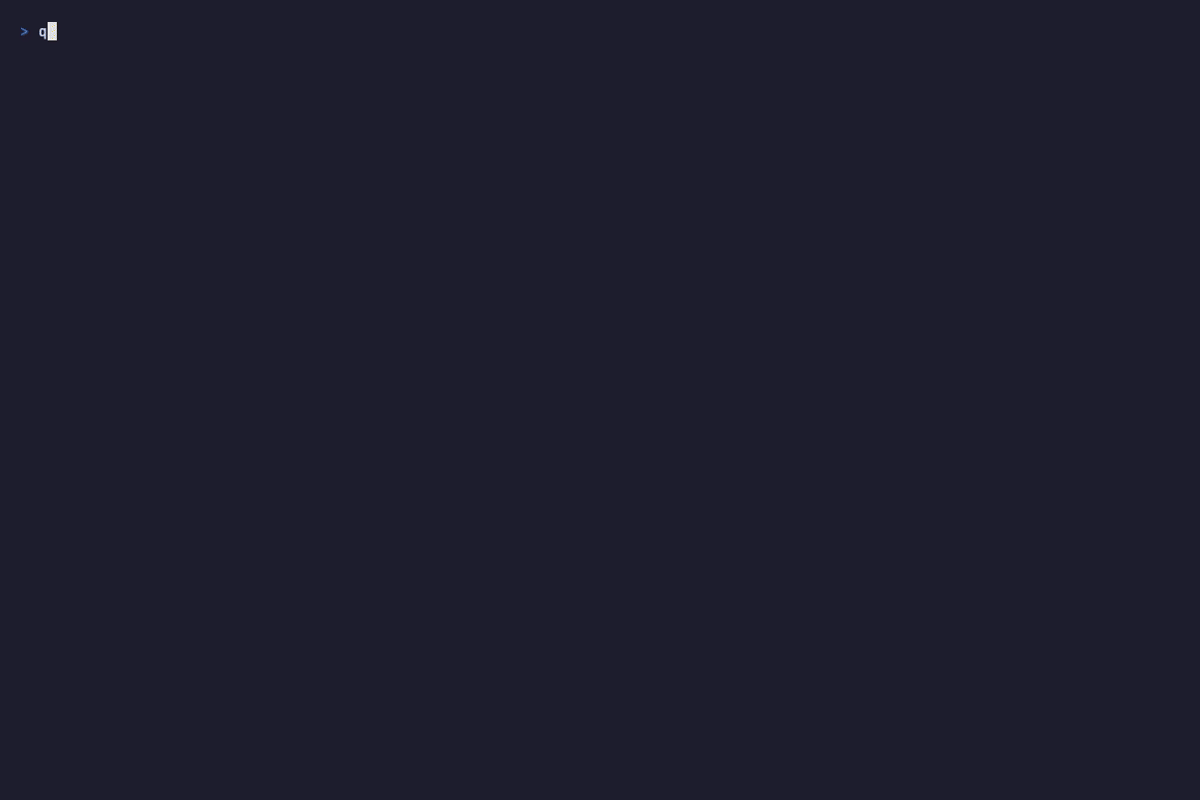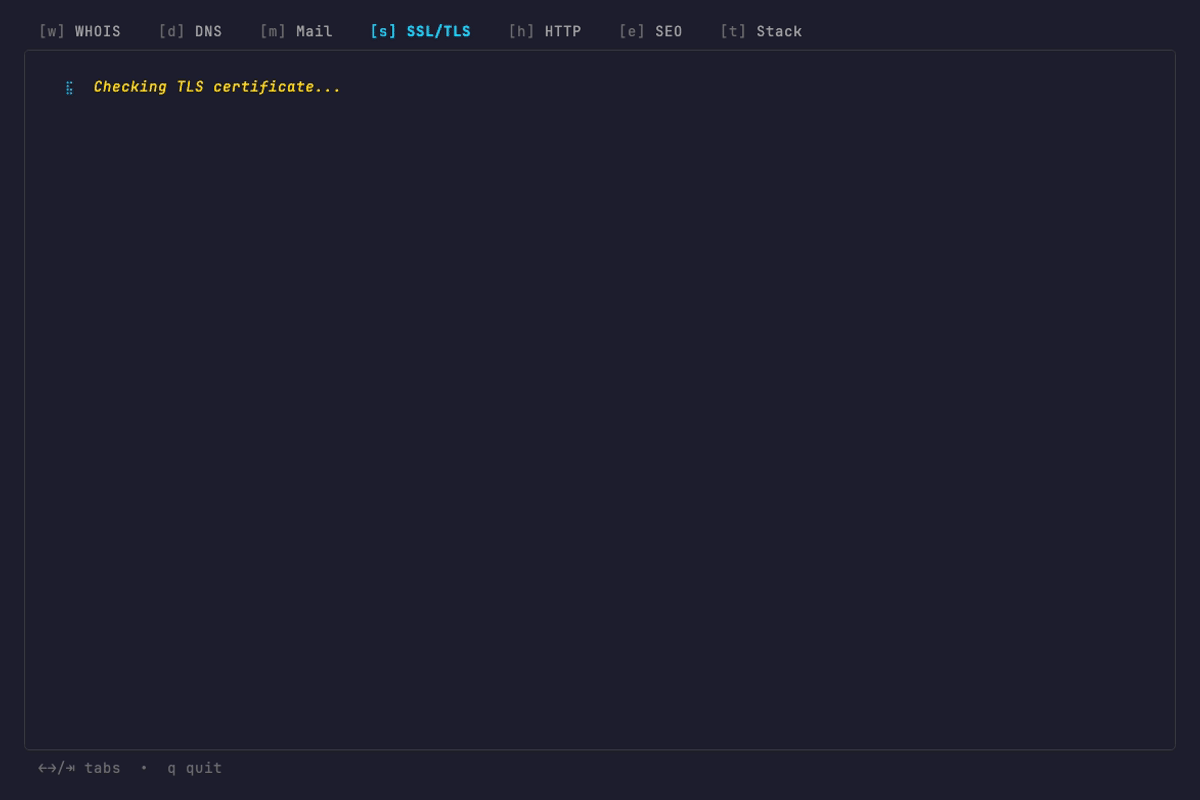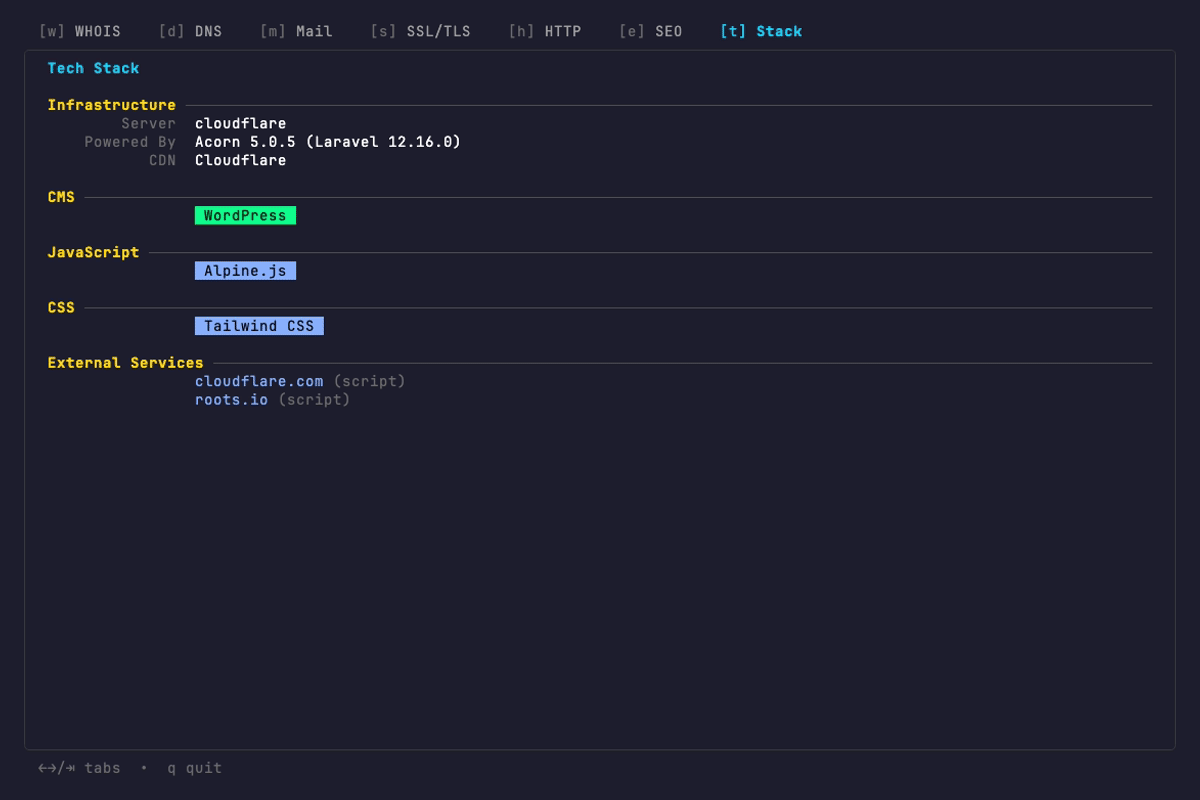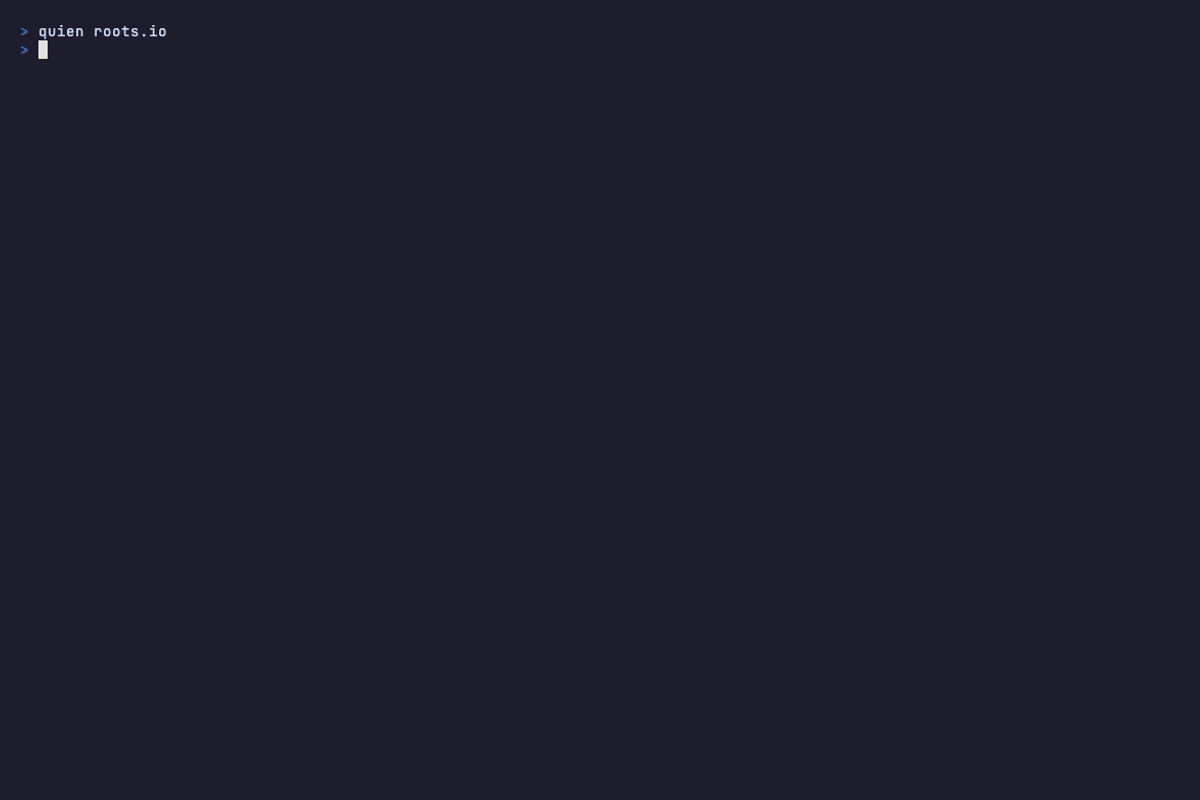
 codingranjith/hackingtoolkit
हैकर्स, पेनेट्रेशन टेस्टर और साइबरसिक्योरिटी के लिए ऑल-इन-वन हैकिंग टूल। शुरुआती से उन्नत स्तर तक के लिए नया संस्करण। यह टूल केवल शैक्षिक उद्देश्य के…
 overspace-labs/caa
HTTP पैकेट विश्लेषण और फ़ज़िंग डिक्शनरी निर्माण के लिए BurpSuite प्लगइन। अनुरोधों से पैरामीटर, पथ और फ़ाइलें निकालता है, आवृत्ति गिनता है, और…
 ghostpack/sharpwmi
SharpWMI विभिन्न WMI कार्यक्षमता का C# कार्यान्वयन है।
 tylous/sniffair
वायरलेस पेनिट्रेशन परीक्षण के लिए एक फ्रेमवर्क।

 kennbroorg/iky
OSINT Project. एक मेल से जानकारी एकत्र करें। एकत्र करें। प्रोफ़ाइल। टाइमलाइन।
 h4r5h1t/webcopilot
एक स्वचालन उपकरण जो उपडोमेन की गणना करता है, फिर xss, sqli, open redirect, lfi, ssrf और rce पैरामीटर को फ़िल्टर करता है और फिर कमजोरियों के लिए स्कैन…
 redcode-labs/bashark
Bash पोस्ट-एक्सप्लॉइटेशन टूलकिट
 nu11secur1ty/windows10exploits
Microsoft » Windows 10 : सुरक्षा कमजोरियाँ
 1n3/goohak
किसी लक्षित डोमेन के विरुद्ध गूगल हैकिंग क्वेरीज़ को स्वचालित रूप से प्रारंभ करें
 6abd/horus
Python में निर्मित एक OSINT / डिजिटल फोरेंसिक उपकरण








