
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CaA — HTTP पैकेट विश्लेषण और फ़ज़िंग डिक्शनरी निर्माण के लिए BurpSuite प्लगइन। अनुरोधों से पैरामीटर, पथ और फ़ाइलें निकालता है, आवृत्ति गिनता है, और Intruder-आधारित भेद्यता खोज के लिए पेलोड उत्पन्न करता है। | Kitploit
उपकरण/GitHubGitHub/overspace-labs/caa
पेलोड जनरेशनजानकारी एकत्र करनावेब सुरक्षाफज़िंगपेनिट्रेशन टेस्टिंग
GitHuboverspace-labs/caa

CaA

HTTP पैकेट विश्लेषण और फ़ज़िंग डिक्शनरी निर्माण के लिए BurpSuite प्लगइन। अनुरोधों से पैरामीटर, पथ और फ़ाइलें निकालता है, आवृत्ति गिनता है, और Intruder-आधारित भेद्यता खोज के लिए पेलोड उत्पन्न करता है।

रिपॉजिटरी देखें
1.5k84365 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

जानकारी में अंतर्दृष्टि, हजारों तरीकों से बुद्धिमत्ता के साथ अन्वेषण।

प्रथम लेखक: EvilChen
द्वितीय लेखक: 0chencc(Mystery Security Team)
तृतीय लेखक: MingXi(Mystery Security Team)

README संस्करण: [अंग्रेज़ी | 简体中文]

परियोजना परिचय

CaA साइबर सुरक्षा (भेद्यता अनुसंधान) के क्षेत्र में एक सहायक परियोजना है, जो मुख्य रूप से HTTP प्रोटोकॉल पैकेटों का विश्लेषण और विच्छेदन करने के लिए उपयोग की जाती है। यह HTTP पैकेटों से पैरामीटर, पथ, फ़ाइलें और पैरामीटर मान जैसी जानकारी निकालता है, और उनके घटित होने की आवृत्ति की गणना करता है, जिससे उपयोगकर्ताओं को व्यावहारिक और संचालन की दृष्टि से मूल्यवान Fuzzing शब्दकोश बनाने में मदद मिलती है। इसके अलावा, CaA विभिन्न प्रकार के HTTP अनुरोध उत्पन्न कर सकता है जिनका उपयोग Fuzzing कार्यों के लिए BurpSuite Intruder के साथ किया जा सकता है।

CaA की डिज़ाइन अवधारणा Web Fuzzing तकनीक से उत्पन्न हुई है, जिसका उद्देश्य उपयोगकर्ताओं को छिपी हुई भेद्यता सतहों को उजागर करने में मदद करना है। जानकारी एकत्र करने, विश्लेषण करने और व्यवस्थित करने के द्वारा, CaA उपयोगकर्ताओं को वास्तविक डेटा माइनिंग प्राप्त करने में सक्षम बनाता है।

प्रेरणा के स्रोत:

  1. वेब एप्लिकेशन सुरक्षा Fuzzing में मेरी यात्रा
  2. Web Fuzzing विधियाँ और भेद्यता केस स्टडी

पुरस्कार और मान्यताएँ:

  1. KCon 2024 शस्त्रागार के लिए चयनित

नोट्स:

  1. CaA संस्करण 1.0 से शुरू करते हुए, विकास Montoya API का उपयोग करके किया जाता है। नए संस्करण का उपयोग करने के लिए, आपको अपने BurpSuite संस्करण (>=2023.12.1) को अपग्रेड करना होगा।

उपयोग

प्लगइन स्थापना: Extender - Extensions - Add - Select File - Next

जब आप पहली बार CaA लोड करते हैं, तो यह स्वचालित रूप से कॉन्फ़िगरेशन फ़ाइल Config.json और डेटाबेस फ़ाइल CaA.db बनाएगा:

  1. Linux/Mac उपयोगकर्ताओं के लिए: ~/.config/CaA/
  2. Windows उपयोगकर्ताओं के लिए: %USERPROFILE%/.config/CaA/

इसके अलावा, आप कॉन्फ़िगरेशन फ़ाइलों को CaA Jar पैकेज के समान फ़ोल्डर के अंतर्गत /.config/CaA/ निर्देशिका में भी रख सकते हैं, आसान ऑफ़लाइन पोर्टेबिलिटी के लिए।

व्यावहारिक सुझाव

  1. आप CollectInfo पैनल में RAW, JSON या XML प्रकार के पैरामीटर मानों पर राइट-क्लिक करके उन्हें आसानी से कॉपी कर सकते हैं, जिससे अनुरोध परीक्षण में उपयोग करना आसान हो जाता है।
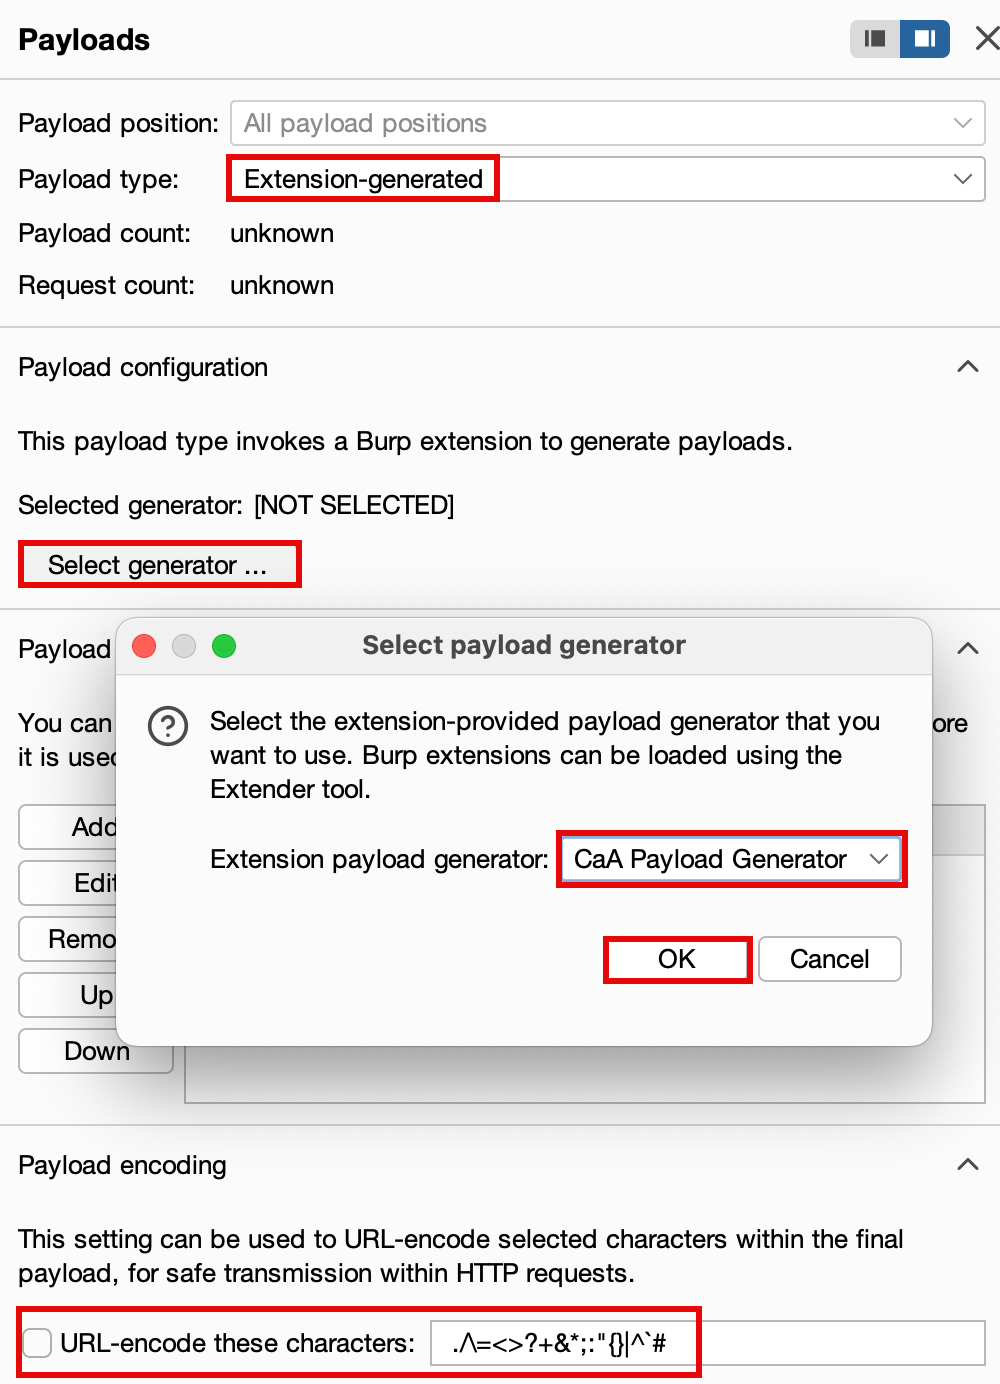
  1. आप Generator मॉड्यूल में एक Payload उत्पन्न कर सकते हैं, फिर Intruder मॉड्यूल में Extension-generated - CaA Payload Generator चुनकर इसका उपयोग कर सकते हैं। अंत में, URL एन्कोडिंग को अक्षम करना न भूलें।
कार्यात्मक विवरण

एकत्रित जानकारी के प्रकार:

  1. GET और POST सामान्य-प्रपत्र पैरामीटर और उनके मान;
  2. Cookie नाम और मान;
  3. POST (JSON, Multipart, XML) पैरामीटर और उनके मान;
  4. स्तरित पथ, फ़ाइल नाम और पूर्ण URL।

उत्पन्न Payload जानकारी:

  1. GET अनुरोध;
  2. POST अनुरोध;
  3. JSON के साथ POST अनुरोध;
  4. XML के साथ POST अनुरोध;
  5. Multipart के साथ POST अनुरोध;
  6. स्तरित निर्देशिका ट्रैवर्सल के लिए अनुरोध।

इंटरफ़ेस जानकारी

इंटरफ़ेस नामइंटरफ़ेस प्रदर्शन
Databoard (डेटा संग्रह)
Config (कॉन्फ़िगरेशन प्रबंधन)
Generator (Payload उत्पादन)
CollectInfo (डेटा प्रदर्शन)

प्रशंसा सूची

हम परियोजना के लिए सभी के समर्थन की सराहना करते हैं। निम्नलिखित सूची प्रशंसा के समय के आधार पर क्रमबद्ध है और किसी विशेष क्रम में नहीं है। यदि कोई चूक होती है, तो कृपया जोड़ने के लिए परियोजना लेखक से संपर्क करें।

आईडीराशि
树则18.80 CNY
蒙蒙大10.00 CNY
耳东20.00 CNY
Oyst3r10.00 CNY
NOP Team88.00 CNY
城上188.99 CNY
Shu2e50.00 CNY
Kite200.00 CNY
Hui哥10.00 CNY

परियोजना का समर्थन करें

यदि आपको CaA उपयोगी लगता है, तो आप लेखक को दान करके अपनी सराहना दिखा सकते हैं, जिससे उन्हें इसे अद्यतन और सुधार जारी रखने की प्रेरणा मिलेगी!

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





