
 #1
लक्ष्यों के बारे में विभिन्न प्रकार की जानकारी इकट्ठा करने के लिए सामान्य-उद्देश्यीय उपकरण।
Kitploit अनुशंसित

 thehappydinoa/awesome-censys-queries
Censys खोज क्वेरीज़ का एक आकर्षक और विचित्र संग्रह
 garrettfoster13/sccmhunter
पोस्ट-एक्सप्लॉइटेशन टूल जो एक्टिव डायरेक्टरी डोमेन के भीतर Microsoft SCCM संपत्तियों की पहचान, प्रोफाइलिंग और हमला करने के लिए है, क्रेडेंशियल…
 chocapikk/wpprobe
एक तेज़ WordPress प्लगिन एन्यूमरेशन उपकरण
 luemmelsec/pentest-tools-collection
Active Directory हमलों, C2, विशेषाधिकार वृद्धि, ओबफ़स्केशन और वेब पेंटेस्टिंग के लिए आक्रामक सुरक्षा उपकरणों और कमांड्स का चुनिंदा संग्रह।
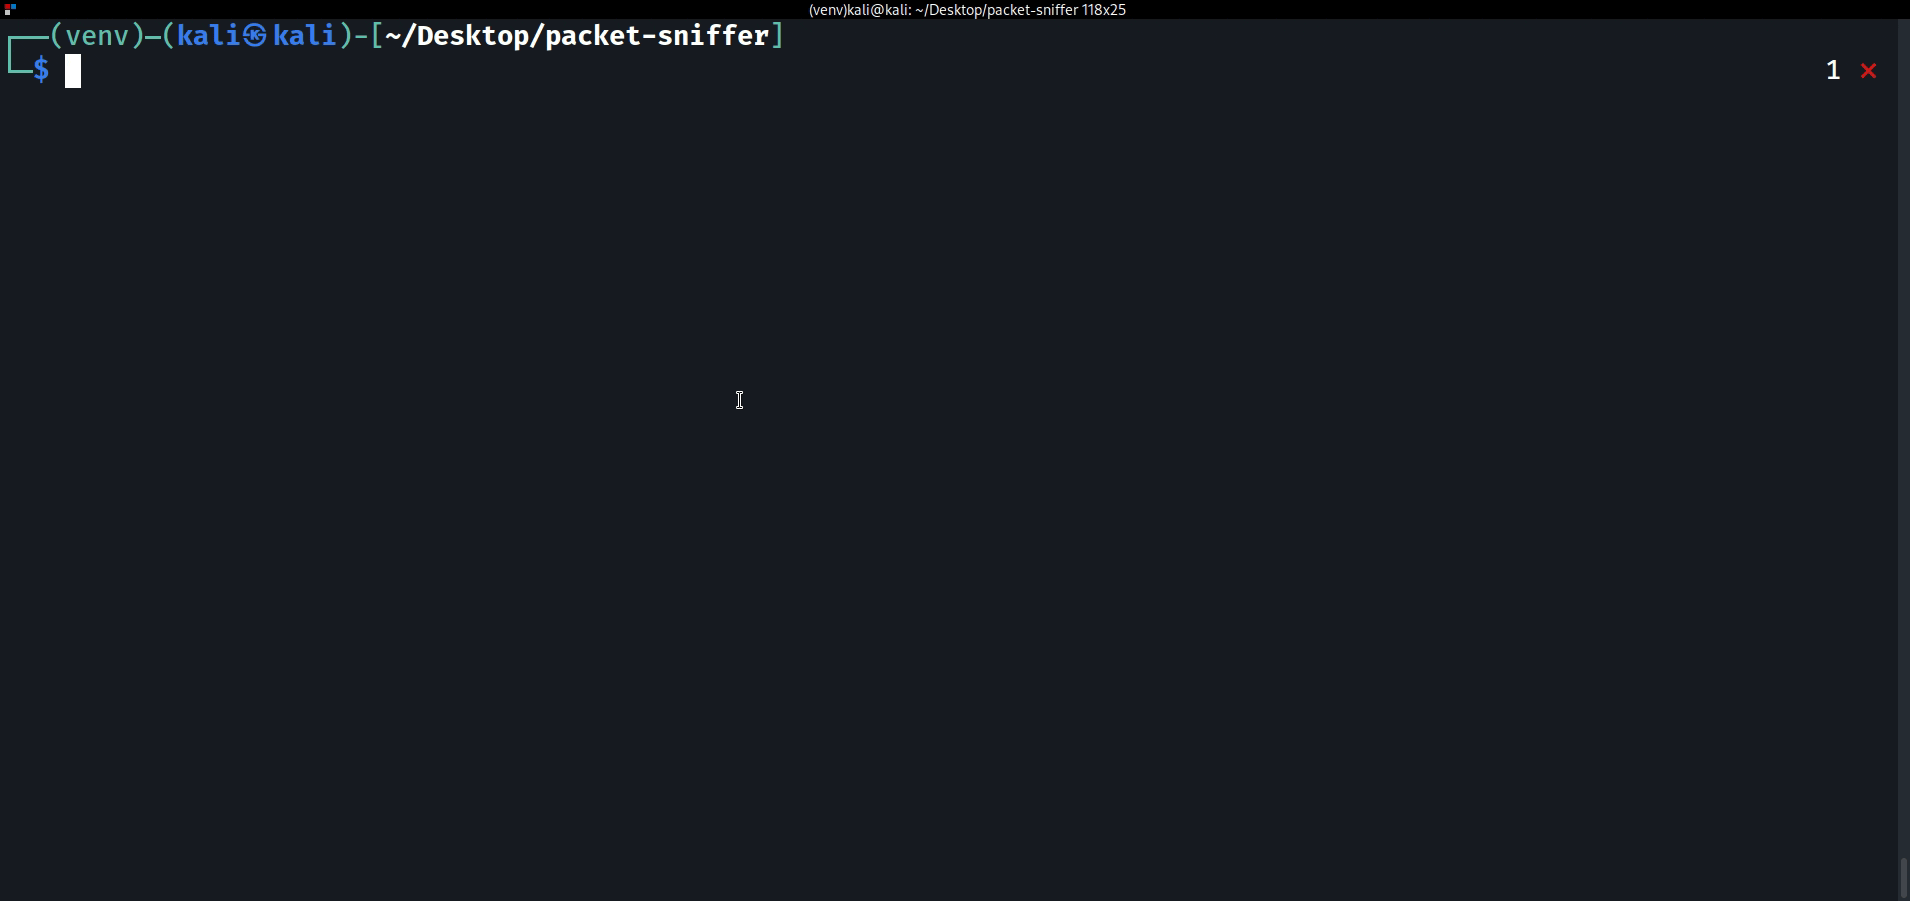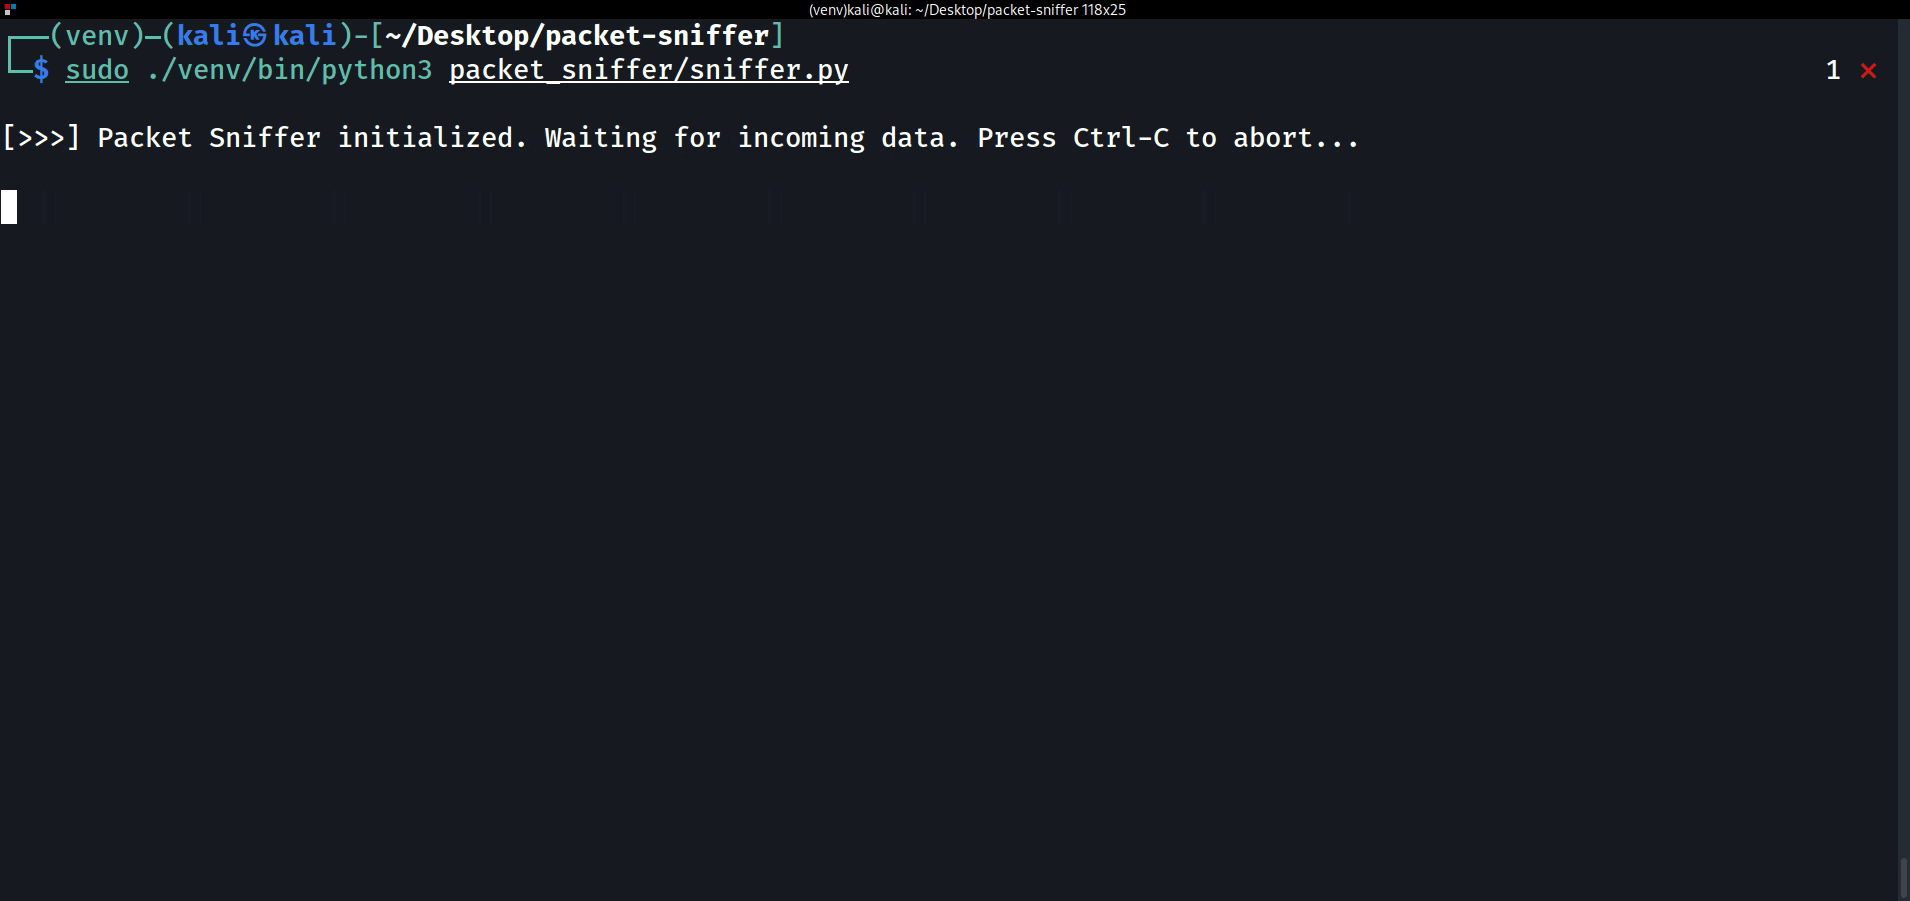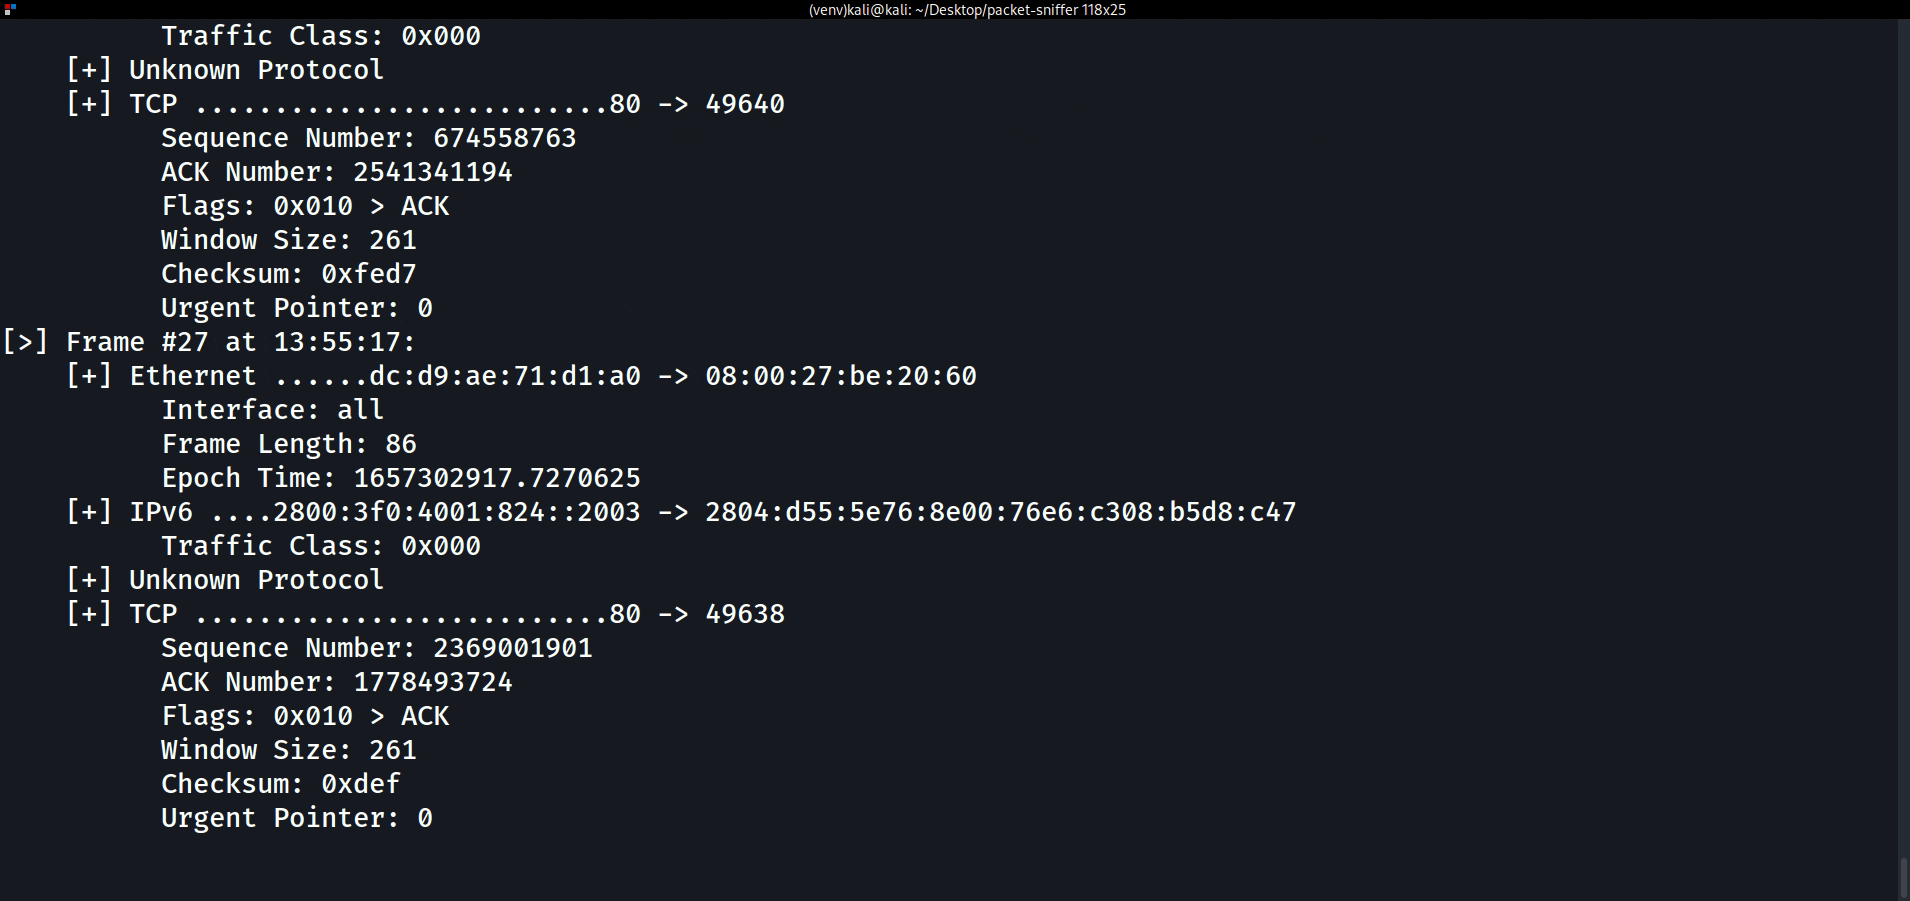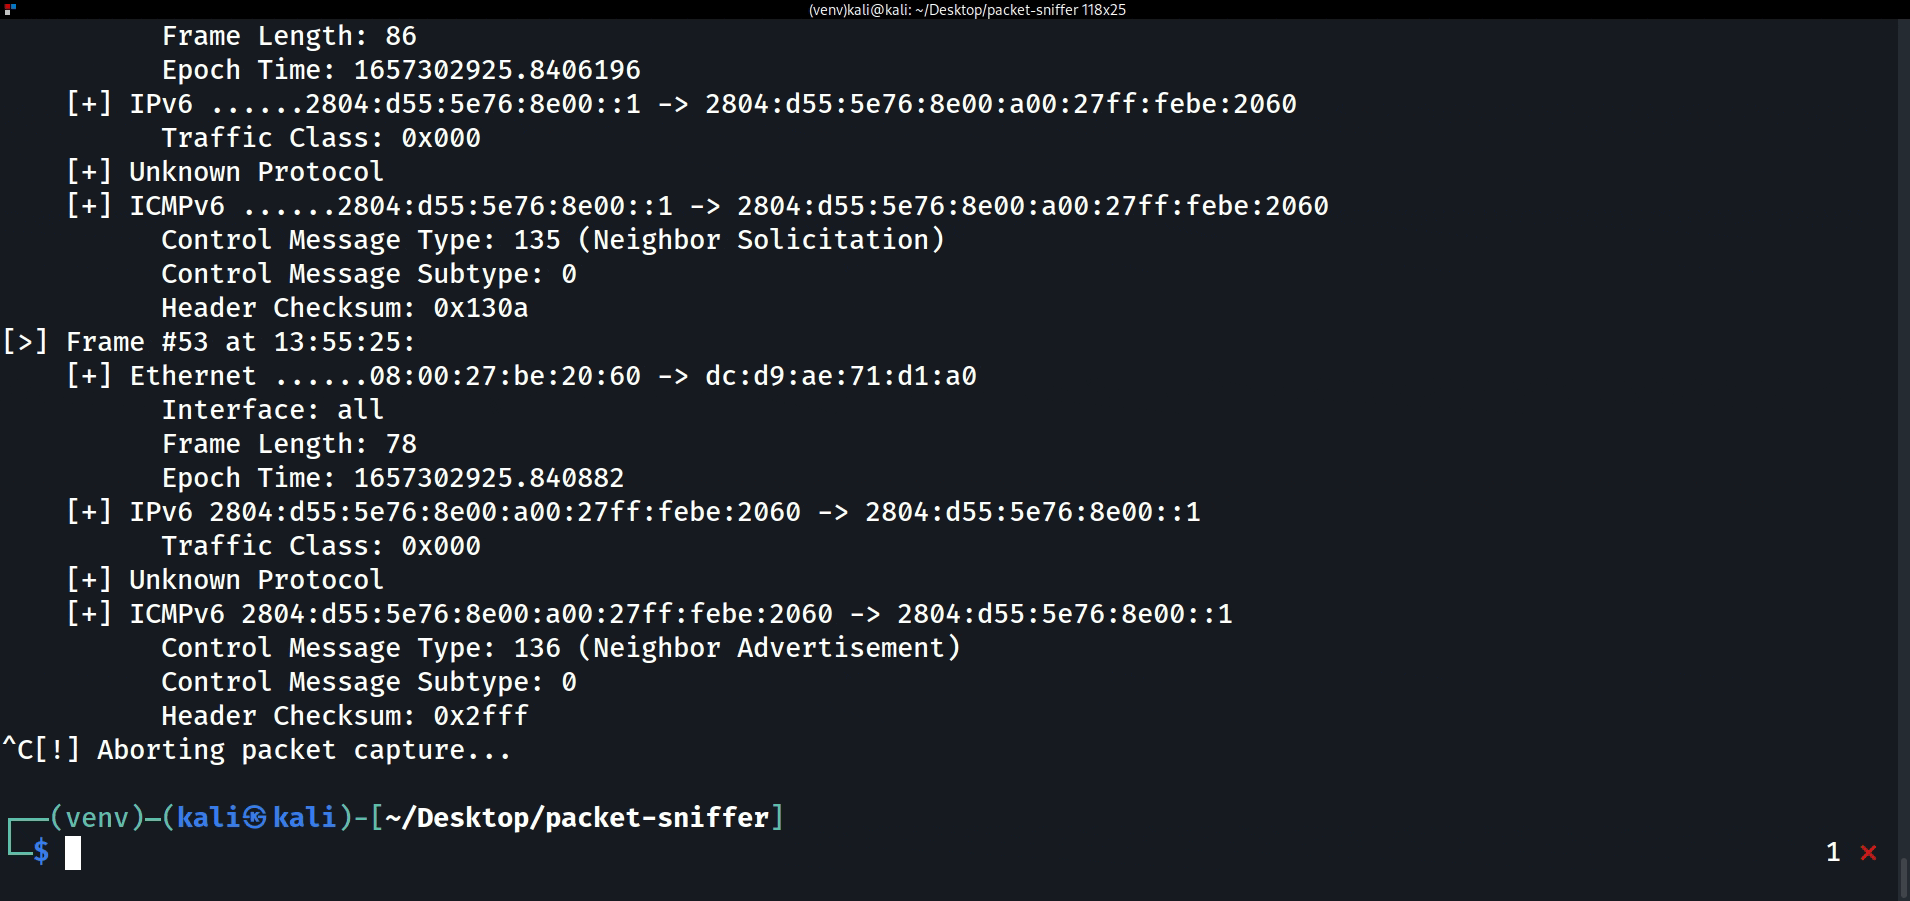 eonraider/packet-sniffer
Raw socket-based network packet sniffer that captures and disassembles TCP/IP packets from network interfaces for security analysis and educational…
 jenish-sojitra/jsanalyzer
JavaScript स्थैतिक विश्लेषण हेतु Burp Suite एक्सटेंशन: वेब सुरक्षा परीक्षण के लिए शोर फ़िल्टरिंग के साथ API एंडपॉइंट्स, URLs, गोपनीय जानकारी और ईमेल…
 ciscocxsecurity/enum4linux
enum4Linux, enum.exe का एक लिनक्स विकल्प है जो विंडोज और सांबा होस्ट से डेटा एन्युमरेट करने के लिए है।
 t0pcyber/hawk
पावरशेल आधारित उपकरण जो O365 घुसपैठ और संभावित उल्लंघनों से संबंधित जानकारी एकत्र करने के लिए है।
 ransomlook/ransomlook
एक और Ransomware गिरोह ट्रैकर
 samratashok/admodule
Microsoft द्वारा हस्ताक्षरित ActiveDirectory PowerShell module
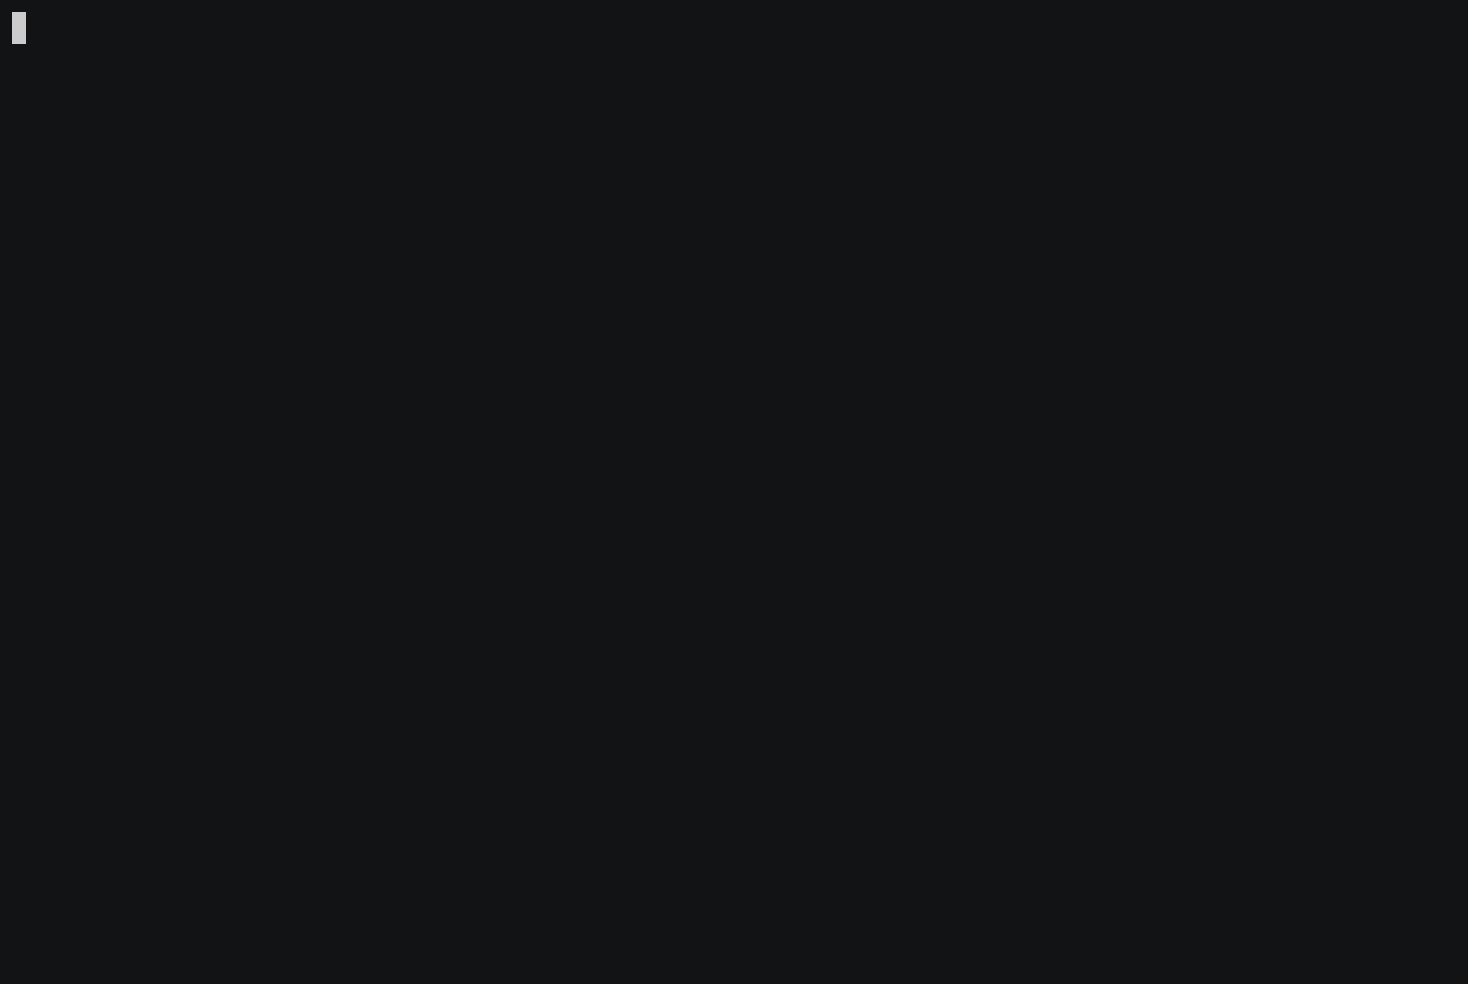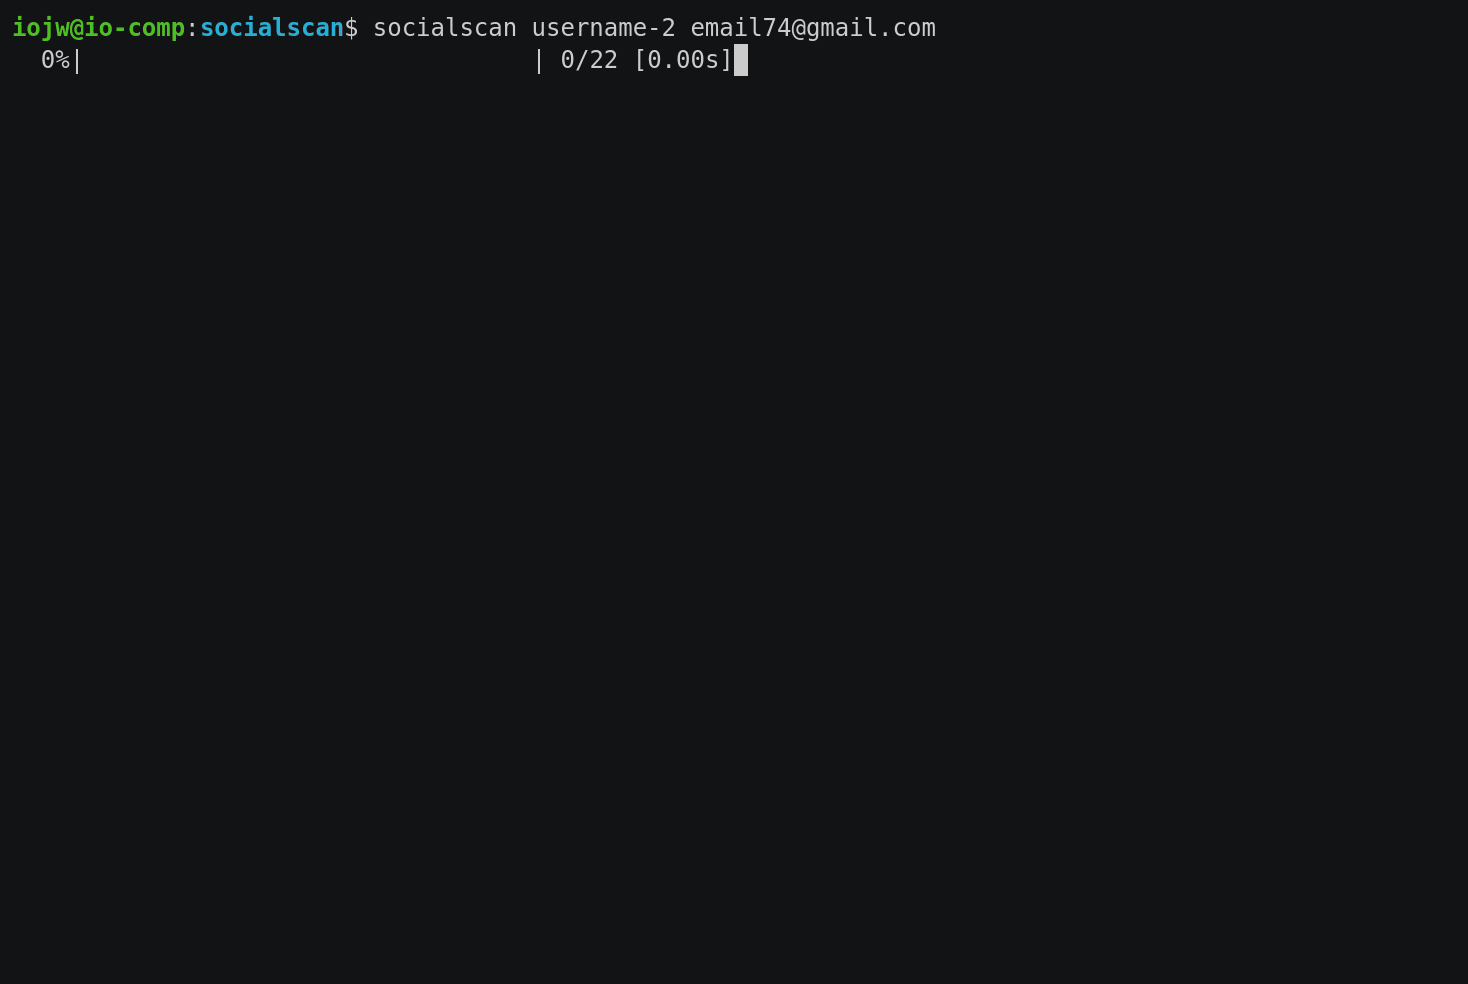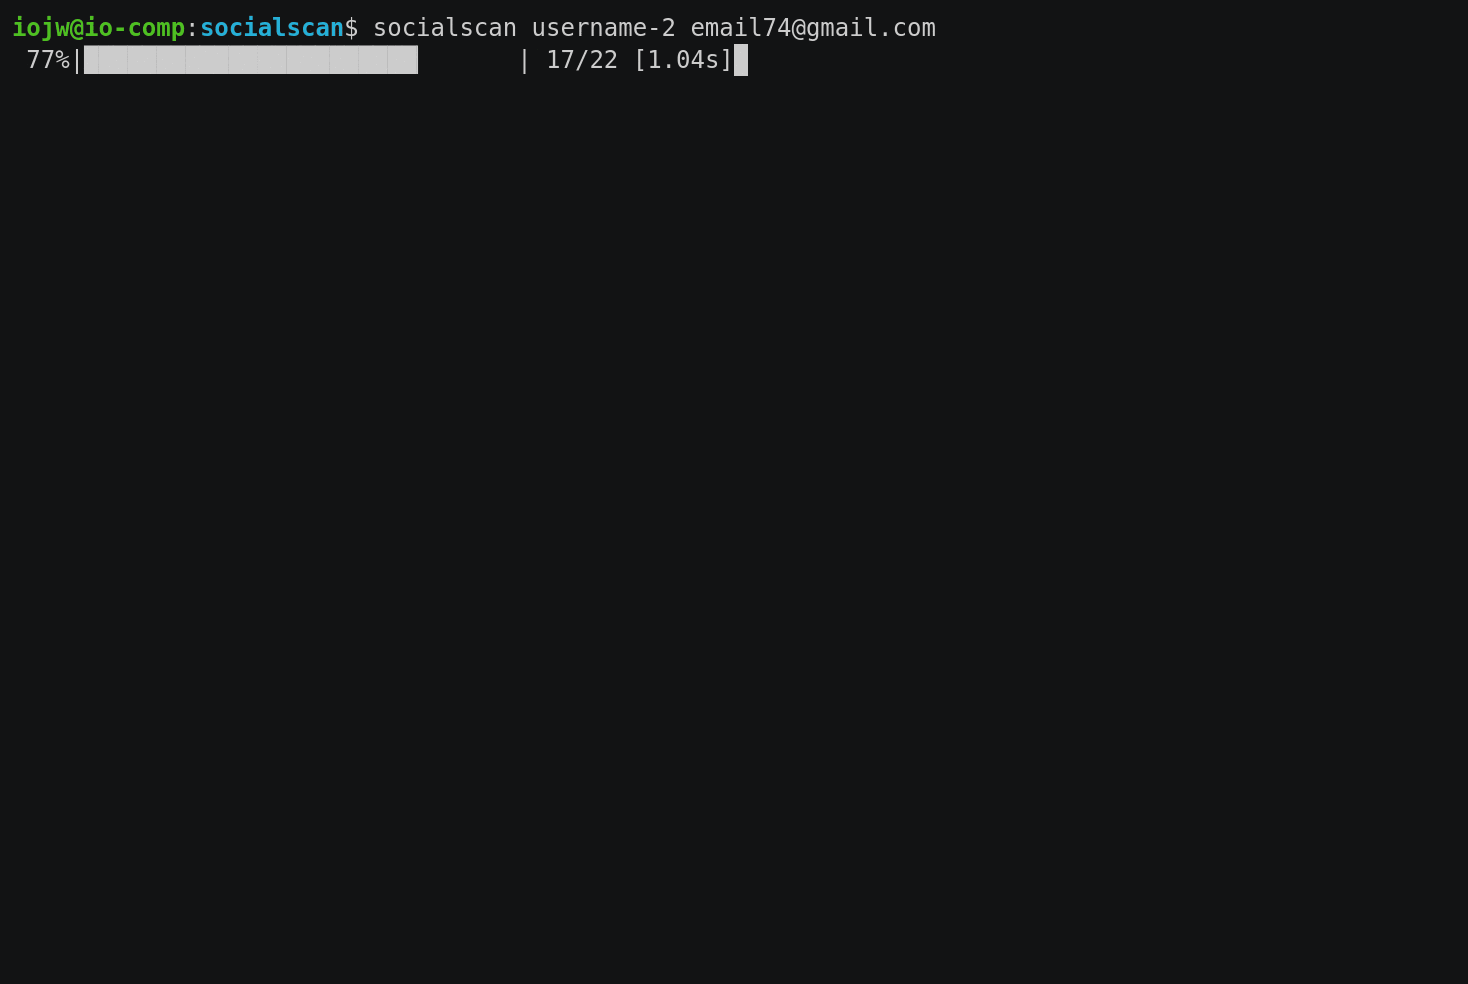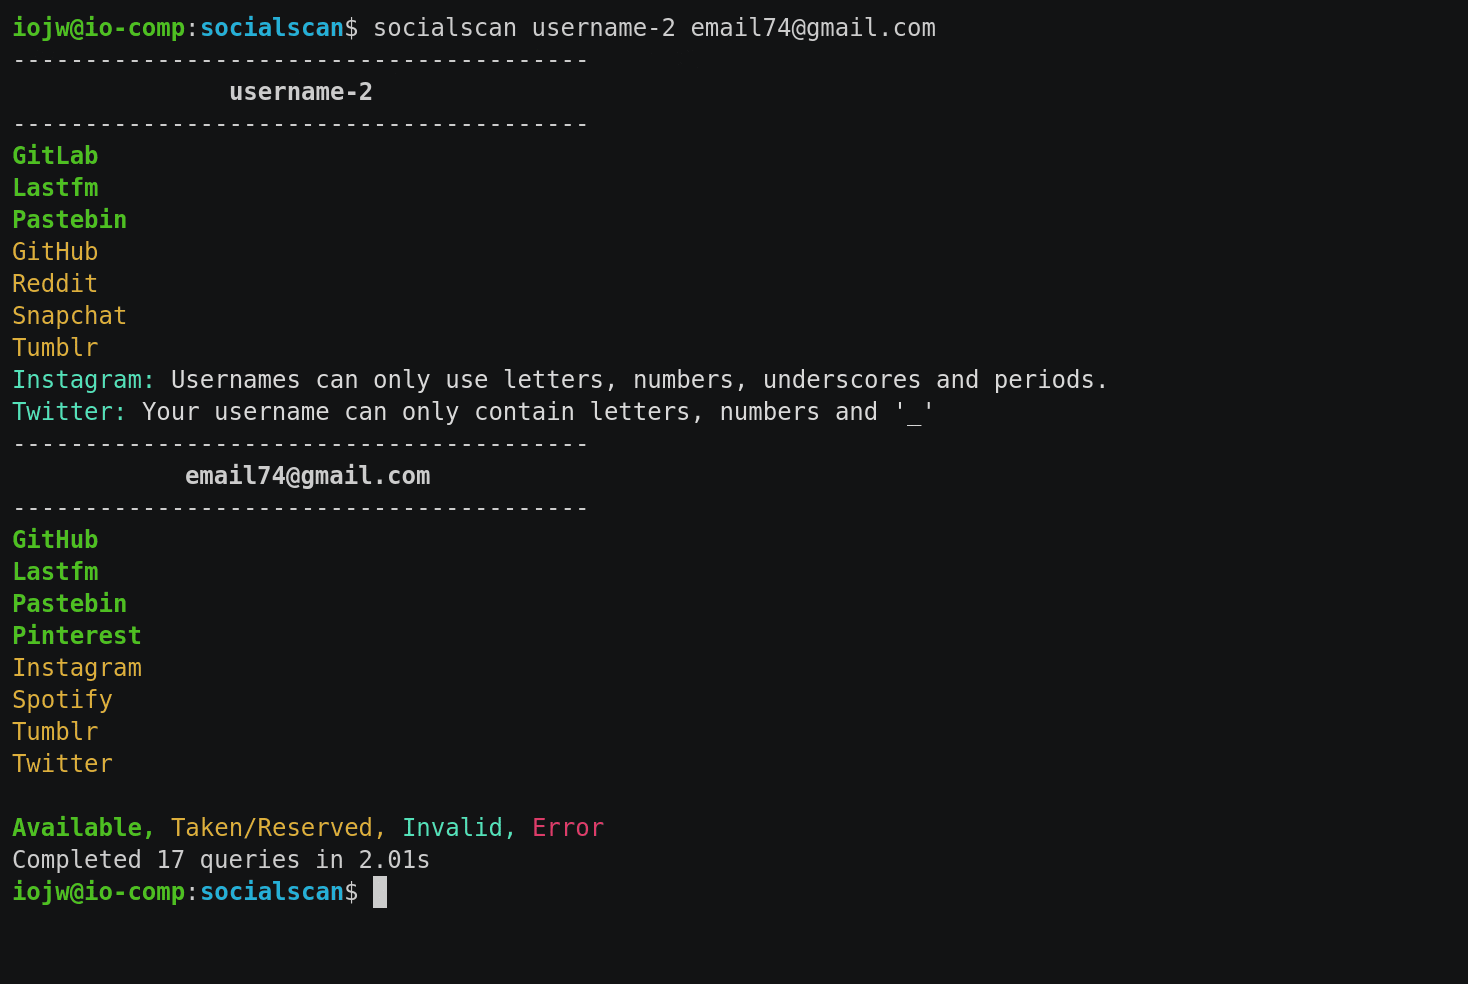 iojw/socialscan
ऑनलाइन प्लेटफार्मों पर उपयोगकर्ता नाम और ईमेल उपयोग को सटीक रूप से क्वेरी करने के लिए पायथन लाइब्रेरी
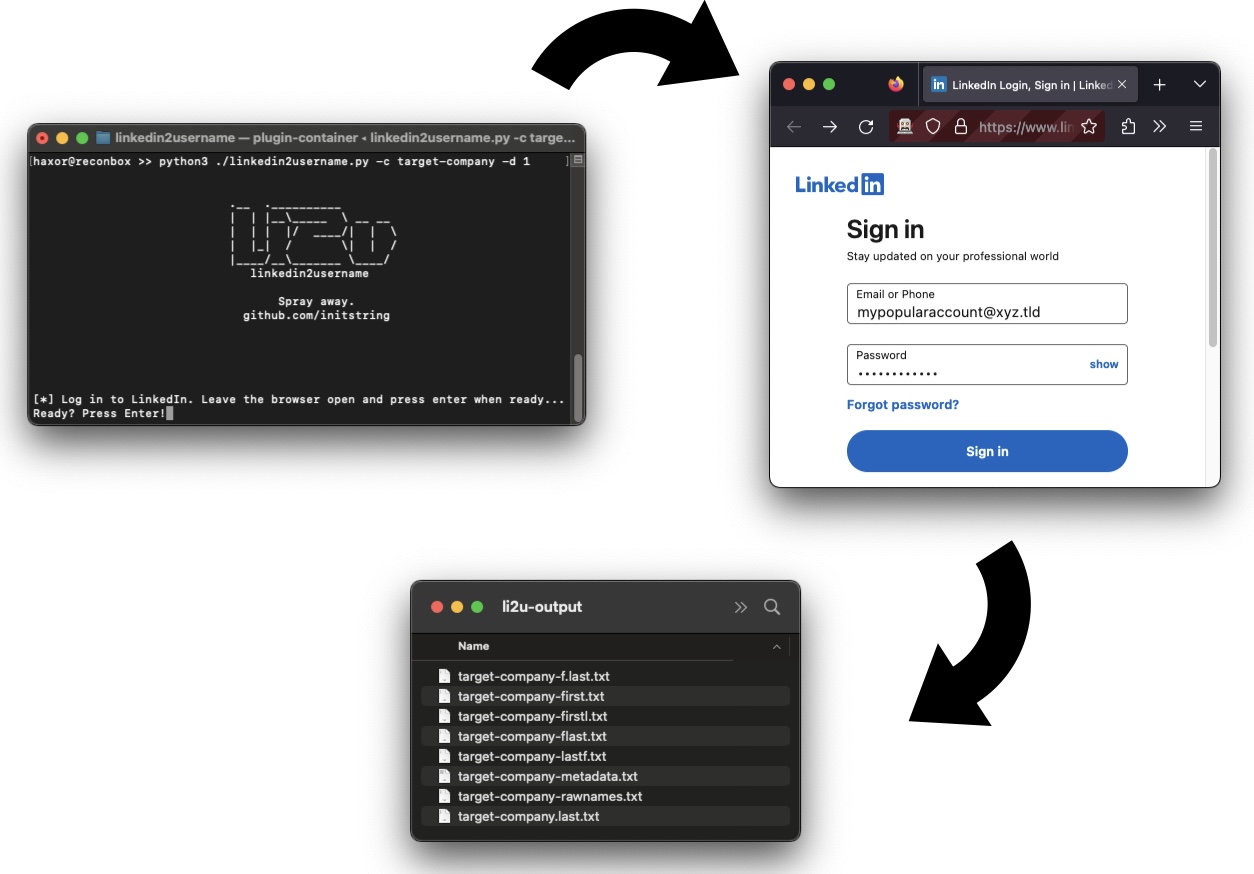 initstring/linkedin2username
OSINT उपकरण: LinkedIn पर कंपनियों के लिए उपयोगकर्ता नाम सूचियाँ उत्पन्न करें
 wireghoul/htshells
स्व-निहित htaccess शैल और हमले
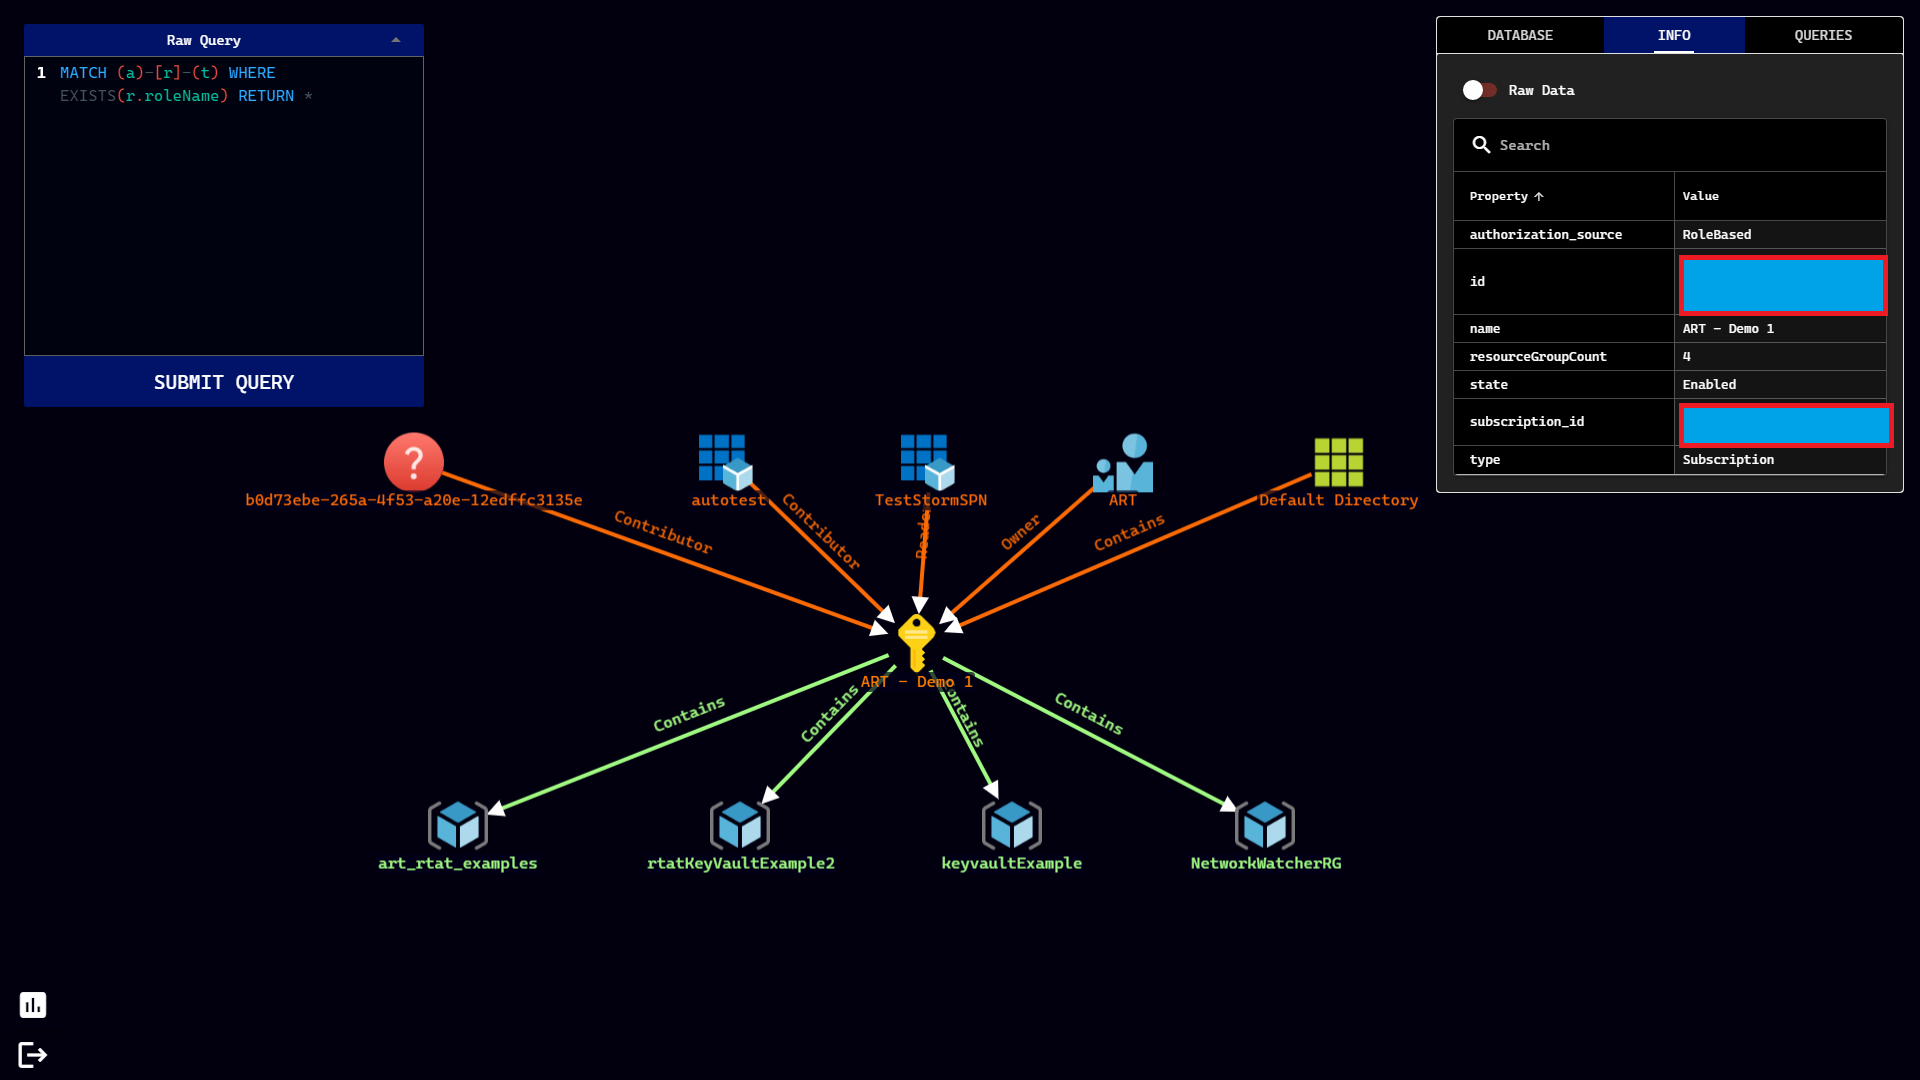 azure/stormspotter
Azure और Azure Active Directory ऑब्जेक्ट्स का ग्राफ बनाने के लिए Azure Red Team उपकरण
 dshield-isc/dshield
Raspberry Pi या Ubuntu पर DShield honeypot सेंसर इंस्टॉल और कॉन्फ़िगर करता है, जो Cowrie SSH और HTTP honeypots चलाता है और firewall logs को DShield…
 specterops/azurehound
Collects Azure tenant data (users, groups, roles, resources) and exports it for BloodHound attack path analysis in cloud penetration testing and red…
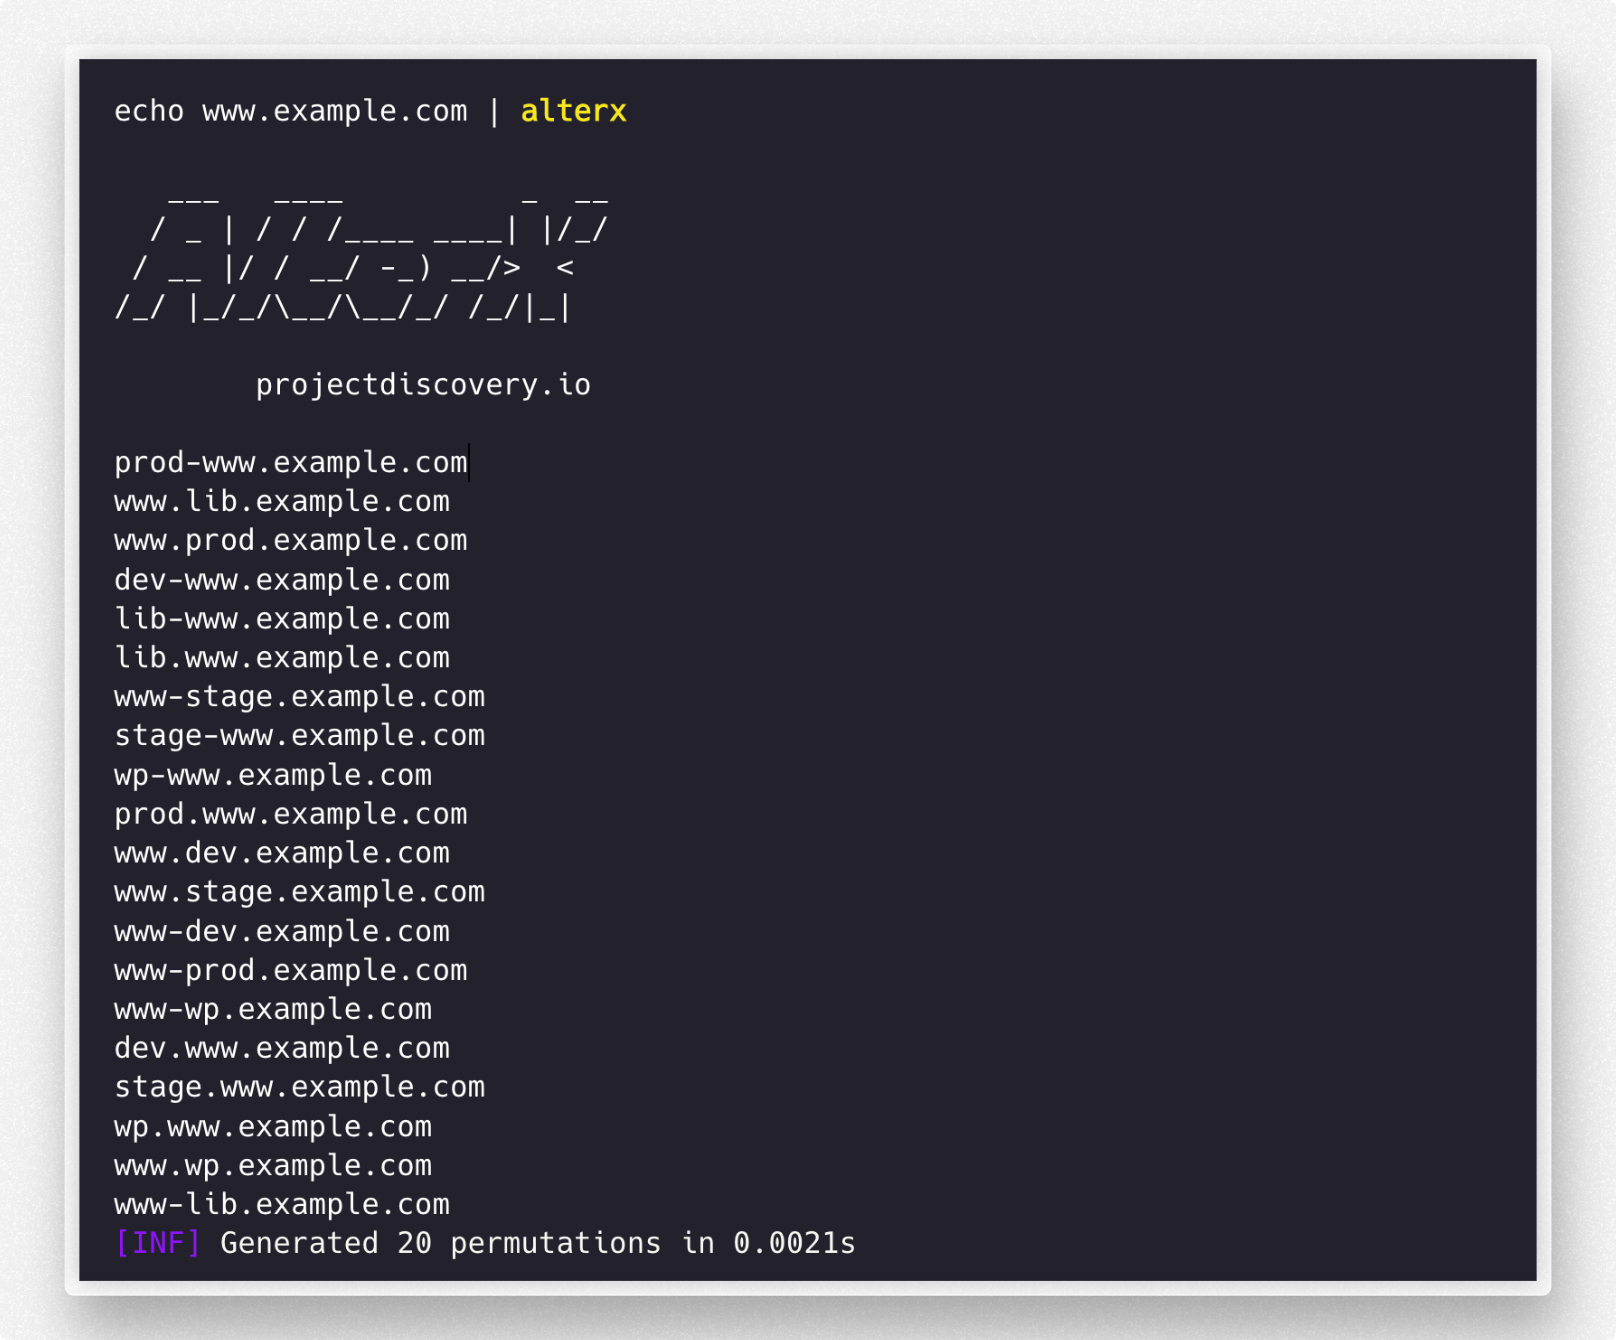 projectdiscovery/alterx
DSL का उपयोग करके तेज़ और अनुकूलन योग्य सबडोमेन वर्डलिस्ट जनरेटर
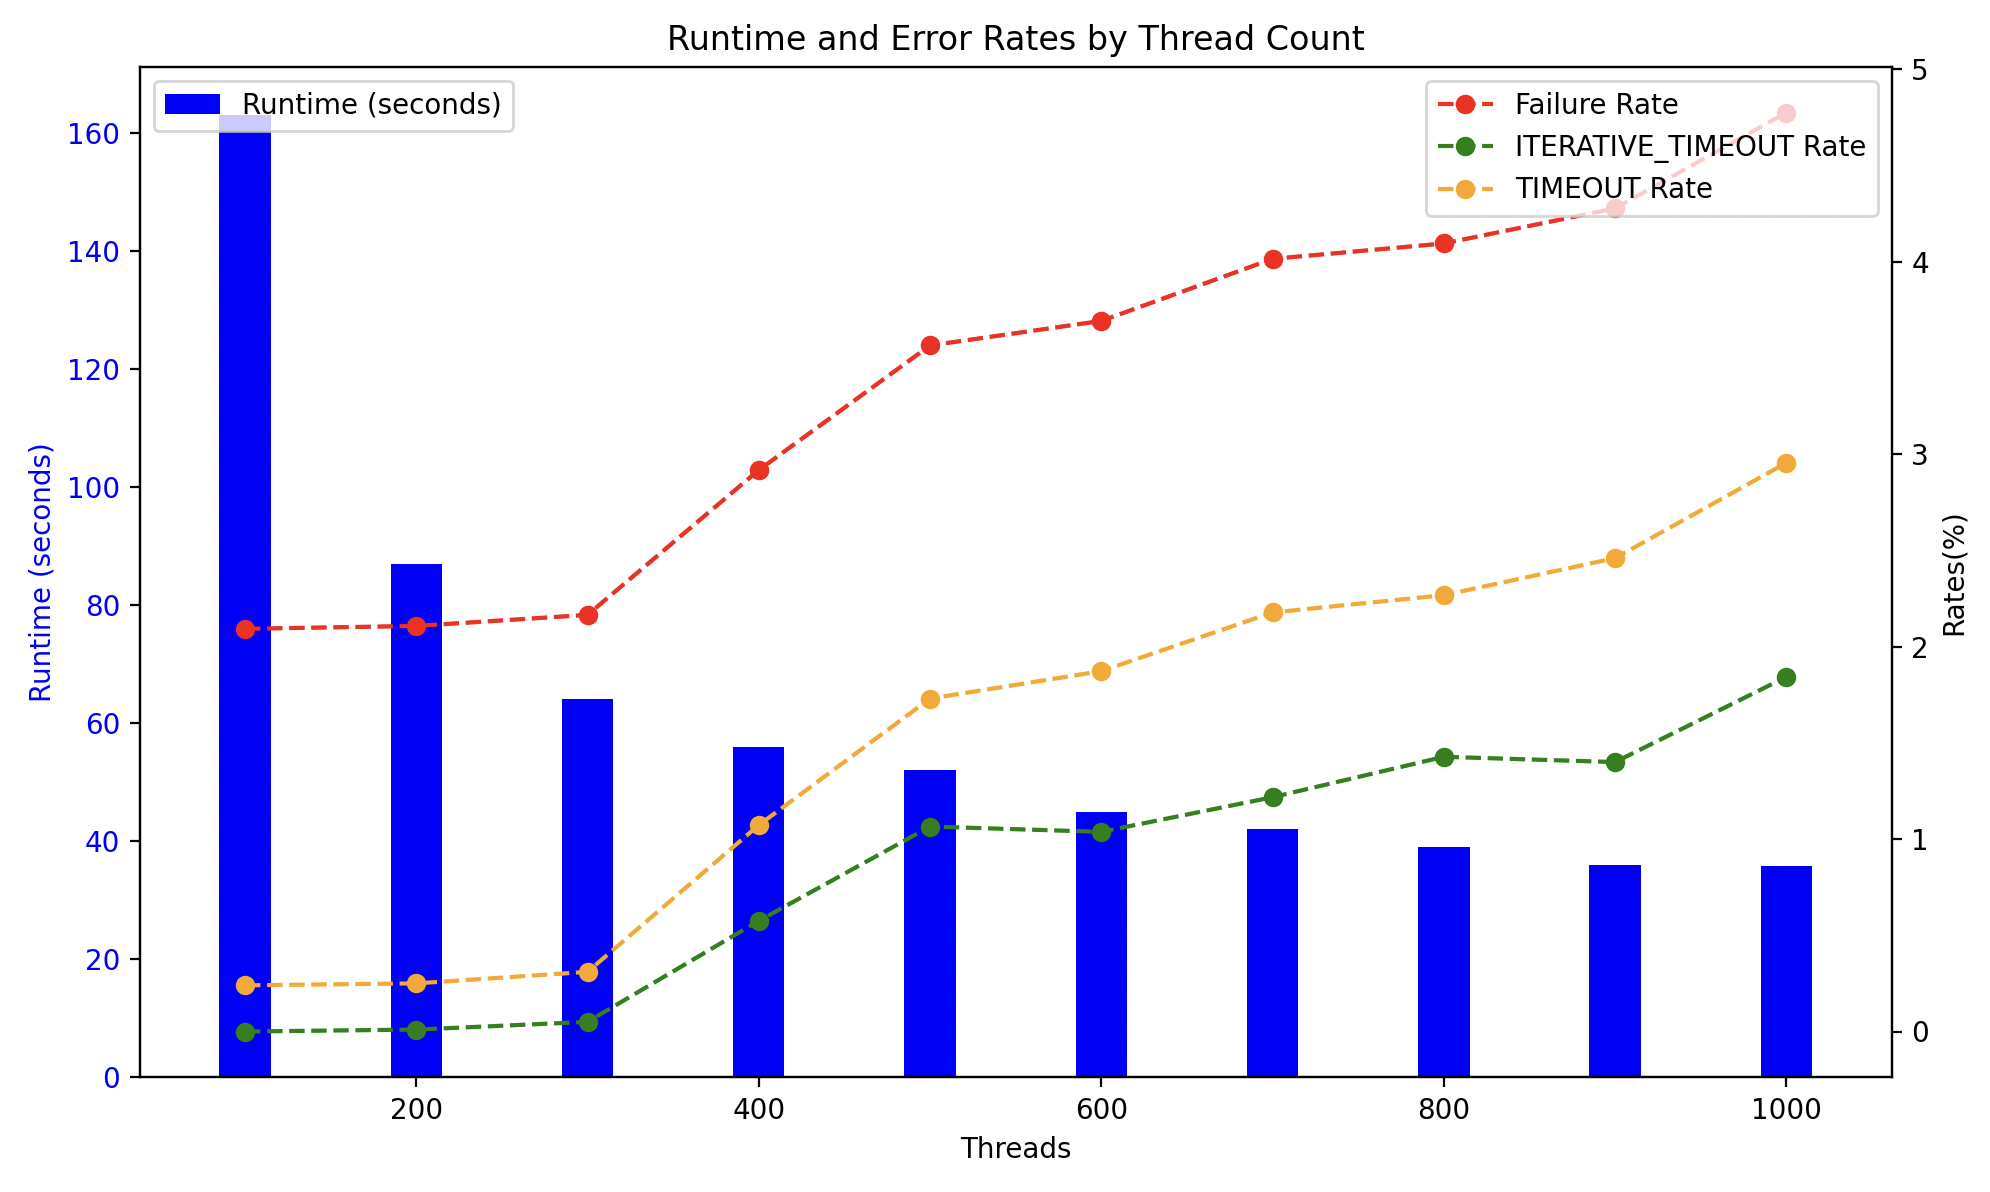 zmap/zdns
फ़ास्ट DNS लुकअप लाइब्रेरी और CLI टूल








