
 chocapikk/wpprobe
एक तेज़ WordPress प्लगिन एन्यूमरेशन उपकरण

"क्योंकि जब WordPress खुद को उजागर कर देता है तो अंधेरे में स्कैन क्यों करें?"
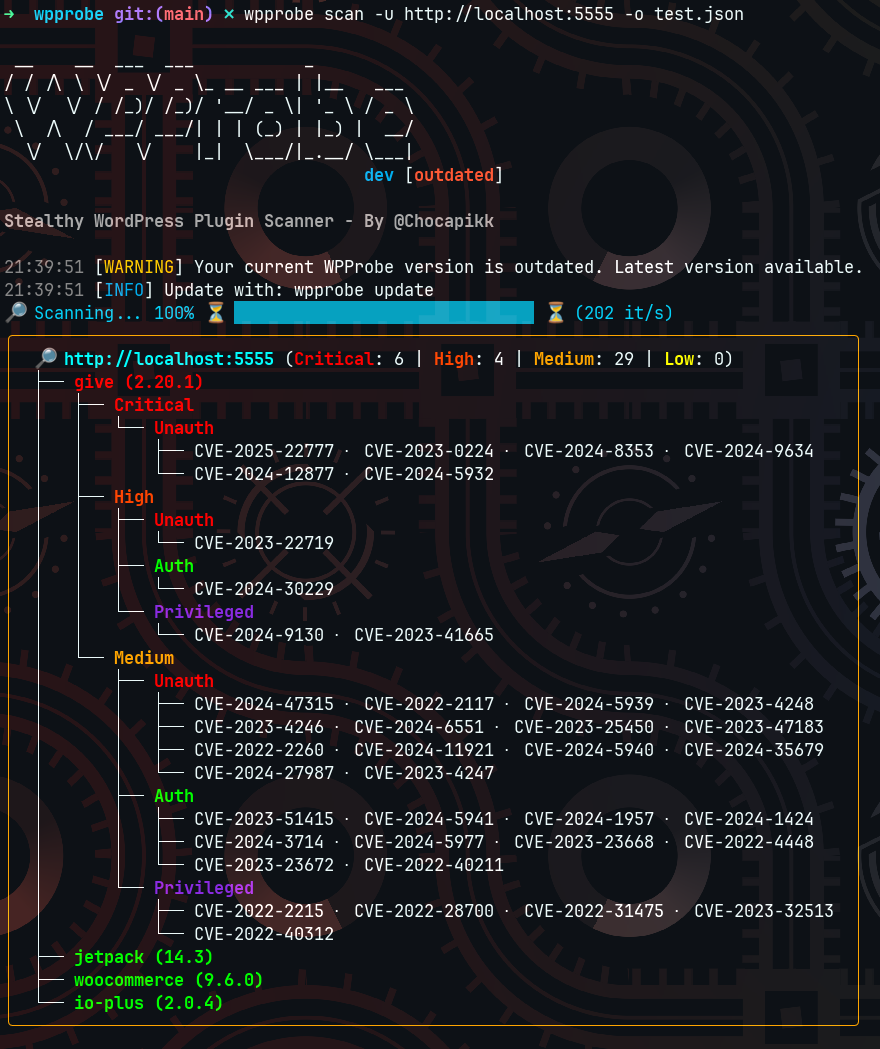


एक तेज़ WordPress प्लगइन और थीम स्कैनर जो REST API एन्यूमरेशन के माध्यम से इंस्टॉल किए गए प्लगइन्स का पता लगाता है और HTML डिस्कवरी से थीम्स का पता लगाता है, फिर उन्हें ज्ञात कमज़ोरियों से मैप करता है। ब्रूट-फ़ोर्स के बिना 5000 से अधिक प्लगइन्स का पता लगाया जा सकता है, और इसके साथ हज़ारों अधिक।
9 मार्च, 2026 से, Wordfence ने अपने v2 API को बंद कर दिया है। v0.10.16 से पहले के सभी WPProbe संस्करणों में update-db कार्यक्षमता टूटी हुई है। आपको WPProbe को अपडेट करना होगा।
डिफ़ॉल्ट रूप से, wpprobe update-db इस रेपो से एक पूर्व-निर्मित डेटाबेस प्राप्त करता है (CI के माध्यम से हर 2 घंटे में अपडेट होता है), इसलिए किसी API कुंजी की आवश्यकता नहीं है। यदि आप स्वयं सीधे Wordfence से प्राप्त करना चाहते हैं, तो आप वैकल्पिक रूप से एक निःशुल्क API कुंजी सेट कर सकते हैं:
--api-key फ़्लैग के माध्यम से सेट करेंgo install github.com/Chocapikk/wpprobe@latest
wpprobe update-db
wpprobe scan -u https://example.com
| मोड | विधि | स्टेल्थ | कवरेज |
|---|---|---|---|
stealthy (डिफ़ॉल्ट) | REST API endpoint मिलान + HTML थीम डिस्कवरी | उच्च | 5000+ प्लगइन्स + थीम्स |
bruteforce | सीधे डायरेक्टरी जाँच | निम्न | 10k+ प्लगइन्स |
hybrid | REST/HTML उम्मीदवारों के साथ-साथ प्लगइन सूची, फ़ाइल जाँच द्वारा सत्यापित | मध्यम | अधिकतम |
wpprobe scan -u https://example.com --mode stealthy
wpprobe scan -u https://example.com --mode bruteforce
wpprobe scan -u https://example.com --mode hybrid
# Kali Linux (included in kali-rolling)
sudo apt install wpprobe

# Go (requires 1.22+)
go install github.com/Chocapikk/wpprobe@latest

# Nix
nix-shell -p wpprobe

# Docker
docker run -it --rm wpprobe scan -u https://example.com

# From source
git clone https://github.com/Chocapikk/wpprobe && cd wpprobe && go build -o wpprobe
# Mount current directory for input/output files
docker run -it --rm -v $(pwd):/data wpprobe scan -f /data/targets.txt -o /data/results.csv

# Persist vulnerability databases
docker run -it --rm \
  -v $(pwd):/data \
  -v wpprobe-config:/config \
  wpprobe scan -f /data/targets.txt -o /data/results.json

# Update databases
docker run -it --rm \
  -v wpprobe-config:/config \
  -e WORDFENCE_API_KEY=your_key \
  -e WPSCAN_API_TOKEN=your_token \
  wpprobe update-db
# Single target
wpprobe scan -u https://example.com

# Multiple targets with threading
wpprobe scan -f targets.txt -t 20

# Custom options
wpprobe scan -u https://example.com \
  --header "User-Agent: CustomAgent" \
  --proxy http://proxy:8080 \
  --rate-limit 10 \
  --no-check-version

# Output formats
wpprobe scan -u https://example.com -o results.csv
wpprobe scan -u https://example.com -o results.json
# Update databases (Wordfence requires free API key, WPScan requires Enterprise API token)
wpprobe update-db --api-key your_wordfence_key
# Or use env var
export WORDFENCE_API_KEY=your_key_here
wpprobe update-db

# Search vulnerabilities
wpprobe search --cve CVE-2024-1234
wpprobe search --plugin woocommerce
wpprobe search --severity critical
wpprobe search --auth Unauth
wpprobe search --title "SQL Injection" --details

# Database statistics
wpprobe list
Wordfence डेटाबेस अपडेट (निःशुल्क) के लिए WORDFENCE_API_KEY सेट करें। WPScan डेटाबेस अपडेट (केवल Enterprise प्लान) के लिए WPSCAN_API_TOKEN सेट करें।
wpprobe update
केवल रिलीज़ से इंस्टॉल किए गए बाइनरीज़ ही स्वयं को अपडेट करते हैं। सोर्स से बनाया गया बिल्ड आमतौर पर अंतिम रिलीज़ से आगे होता है, इसलिए इसे बदलना एक डाउनग्रेड होगा: इसके बजाय इसे रिपॉज़िटरी से फिर से बिल्ड करें, या रिलीज़ बाइनरी को फिर भी इंस्टॉल करने के लिए --force पास करें।
स्टार्टअप पर WPProbe बैनर को लेबल करने के लिए नवीनतम प्रकाशित रिलीज़ की जाँच करता है। उत्तर 24 घंटे के लिए कैश किया जाता है, और जाँच को पूरी तरह से बंद किया जा सकता है:
export WPPROBE_NO_UPDATE_CHECK=1
स्टेल्थी मोड एक्सपोज़्ड REST API रूट्स (?rest_route=/) को क्वेरी करता है और खोजे गए एंडपॉइंट्स को ज्ञात प्लगइन सिग्नेचर के प्रीकंपाइल्ड डेटाबेस से मिलाता है। यह पेज HTML से wp-content/themes/ संदर्भों को पार्स करके सक्रिय थीम्स का भी पता लगाता है और style.css से उनका वर्ज़न प्राप्त करता है। यह न्यूनतम अनुरोध उत्पन्न करता है और WAFs द्वारा डिटेक्शन से बचता है।
ब्रूट-फोर्स मोड GET अनुरोधों के माध्यम से सीधे प्लगइन डायरेक्टरीज़ की जाँच करता है। 403 प्रतिक्रिया पुष्टि करती है कि प्लगइन मौजूद है (डायरेक्टरी लिस्टिंग निषिद्ध)। 200 प्रतिक्रिया को डायरेक्टरी लिस्टिंग में readme.txt की जाँच करके मान्य किया जाता है ताकि उन WordPress इंस्टेंस से गलत पॉज़िटिव से बचा जा सके जो सभी पाथ्स के लिए 200 लौटाते हैं।
हाइब्रिड मोड REST रूट्स और HTML से कैंडिडेट्स एकत्र करता है, कॉन्फ़िगर की गई प्लगइन सूची जोड़ता है, फिर प्रत्येक कैंडिडेट को सीधे प्लगइन फ़ाइल जाँच के साथ सत्यापित करता है। अकेले REST रूट्स कई प्लगइन्स द्वारा साझा किए जा सकते हैं और इंस्टॉलेशन की पुष्टि नहीं करते। थीम्स हमेशा मोड की परवाह किए बिना HTML के माध्यम से खोजी जाती हैं।
पता लगाए गए प्लगइन्स और थीम्स को Wordfence और WPScan डेटाबेस से ज्ञात CVEs के साथ सहसंबद्ध किया जाता है, जिसमें कमज़ोर इंस्टॉलेशन की पहचान करने के लिए वर्ज़न रेंज मिलान होता है।
CSV:
URL,Plugin,Version,Severity,AuthType,CVEs,CVE Links,CVSS Score,CVSS Vector,Title
http://example.com,give,2.20.1,critical,Unauth,CVE-2025-22777,https://www.cve.org/CVERecord?id=CVE-2025-22777,9.8,CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H,GiveWP <= 3.19.3 - Unauthenticated PHP Object Injection
JSON आउटपुट हमेशा एक array होता है, जिसमें प्रत्येक स्कैन किए गए target के लिए एक object होता है, इसलिए एक ही फ़ाइल वैध रहती है चाहे आप -f के साथ एक URL स्कैन करें या कई।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।

