
 #1
लक्ष्यों के बारे में विभिन्न प्रकार की जानकारी इकट्ठा करने के लिए सामान्य-उद्देश्यीय उपकरण।
Kitploit अनुशंसित

 yuyudhn/blindxss-lite
एक हल्का Blind XSS (Cross-Site Scripting) कलेक्टर और पेलोड सर्वर जो Flask से बनाया गया है
 digitalbond/redpoint
ICS/SCADA खोज और एन्यूमरेशन के लिए Nmap NSE स्क्रिप्ट—BACnet, EtherNet/IP, CoDeSys, Fox, Modicon, Omron, S7—सुरक्षा मूल्यांकन के लिए प्रोटोकॉल क्वेरी…
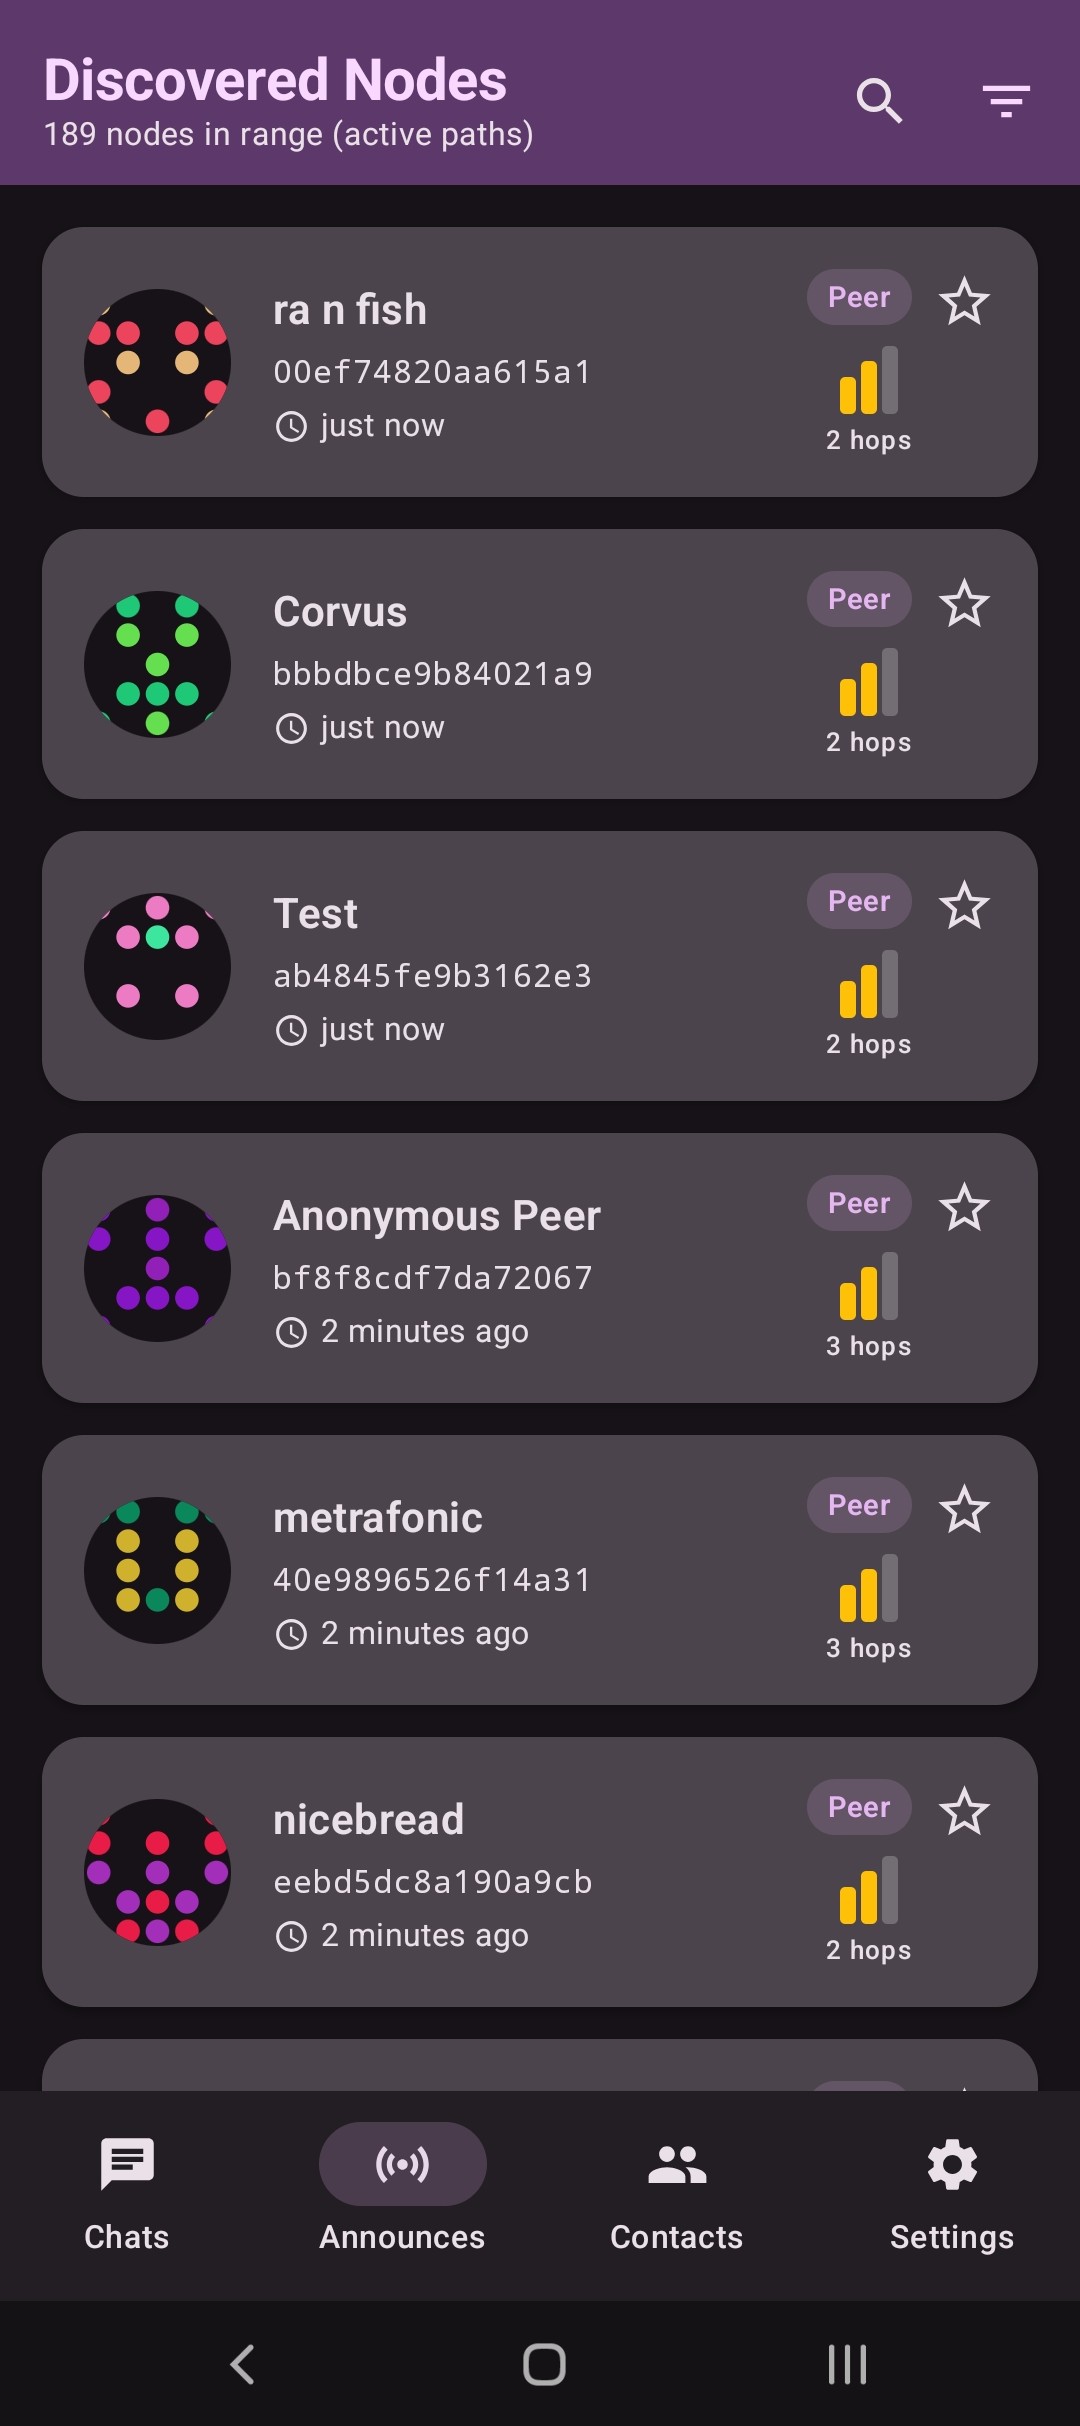 torlando-tech/columba
नेटिव एंड्रॉइड मैसेजिंग ऐप जो LXMF और Reticulum के ऊपर ब्लूटूथ LE, TCP या RNode (LoRa) का उपयोग करता है
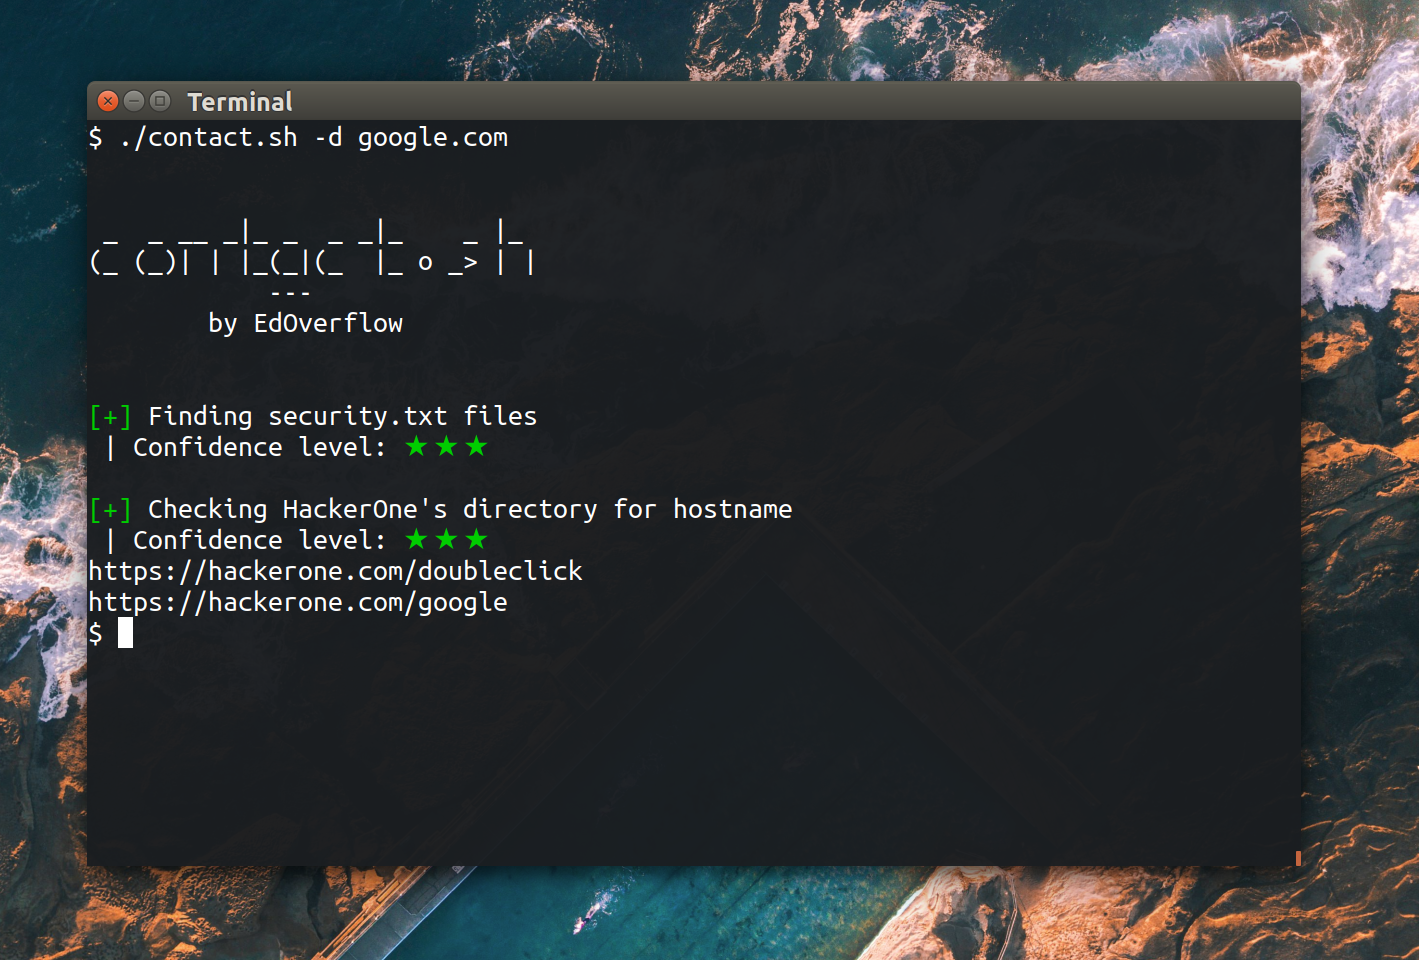 edoverflow/contact.sh
सुरक्षा कमजोरियों की रिपोर्ट करने के लिए संपर्क खोजने हेतु एक OSINT उपकरण।
 expert21/hermes-osint
Hermes — परीक्षण, प्रयोग और सुरक्षित जांच स्वचालन हेतु एक अस्थायी, Docker-संचालित OSINT फ्रेमवर्क।
 activecm/passer
पैसिव सर्विस लोकेटर, एक पायथन स्निफर जो सर्वर, क्लाइंट, नाम और बहुत कुछ पहचानता है
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 may215/awesome-termux-hacking
⚡️सर्वश्रेष्ठ Termux हैकिंग टूल्स की एक बेहतरीन सूची
 taksec/google-dorks-bug-bounty
बग बाउंटी, वेब एप्लिकेशन सुरक्षा, और पेंटेस्टिंग के लिए Google Dorks की एक सूची
 joelgmsec/evilnovnc
एक रीयल-टाइम फिशिंग प्लेटफॉर्म जो लाइव noVNC ब्राउज़र सत्र के माध्यम से 2FA को बायपास करता है, और रेड टीम संचालन के लिए कुकीज़, सहेजे गए पासवर्ड,…
 wiglenet/wigle-wifi-wardriving
नेथगिंग क्लाइंट एंड्रॉइड के लिए, wigle.net से
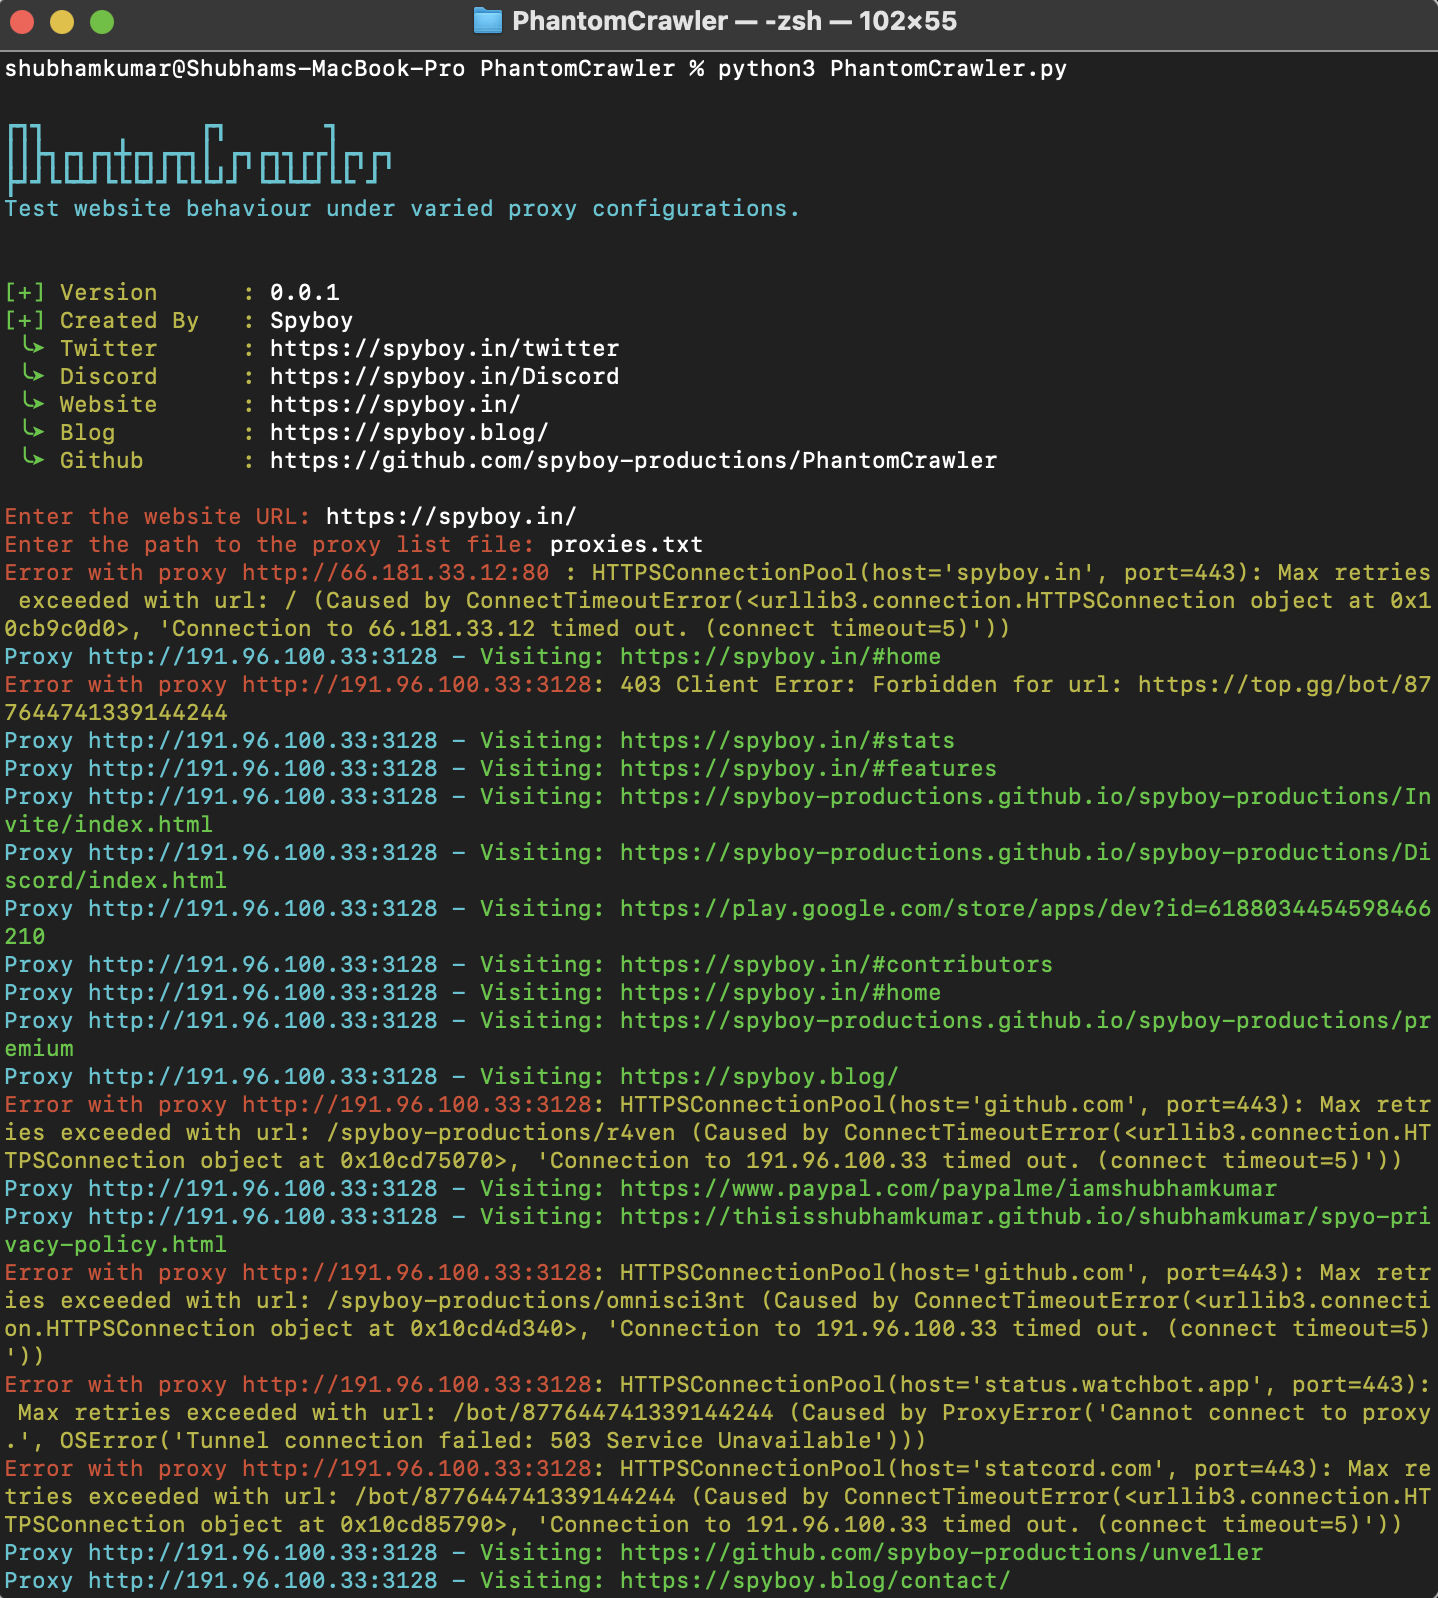 spyboy-productions/phantomcrawler
मल्टी-प्रॉक्सी वेब इंटरेक्शन सिम्युलेटर विभिन्न नेटवर्क स्थितियों के तहत ट्रैफिक व्यवहार, एक्सेस कंट्रोल और प्रतिक्रिया पैटर्न का विश्लेषण करने के…
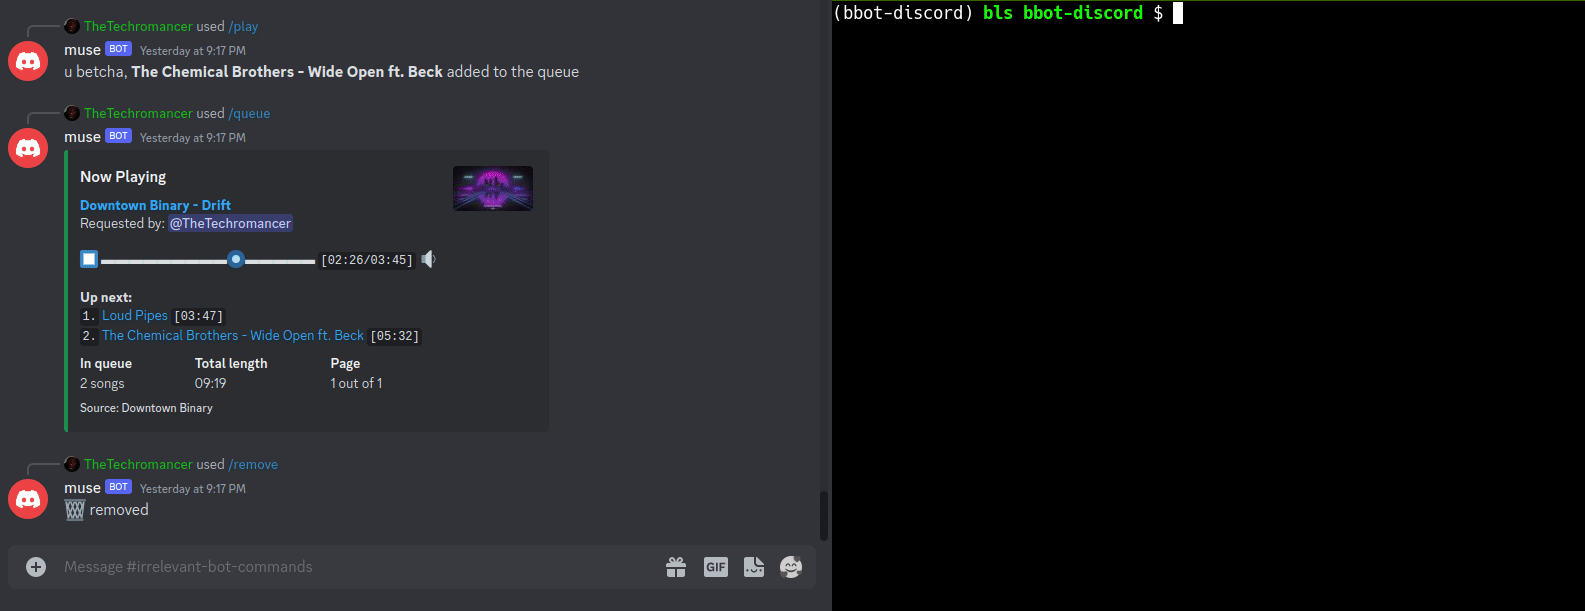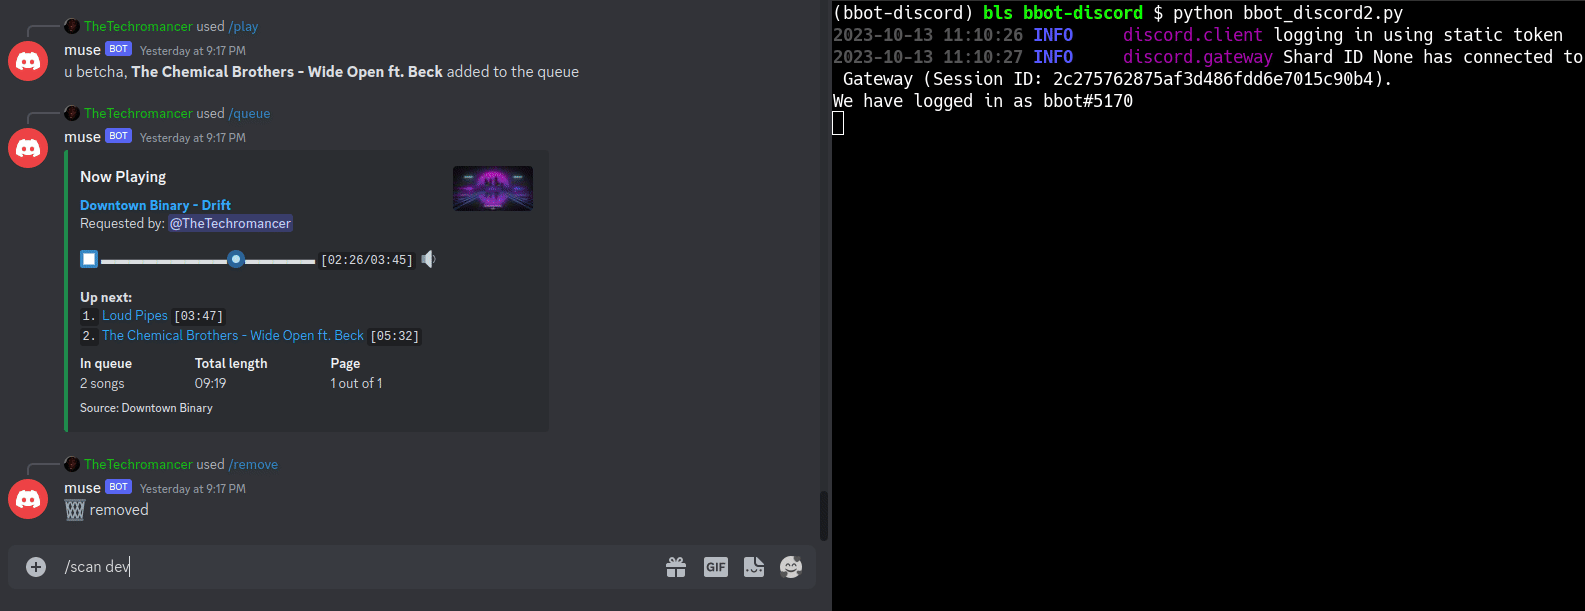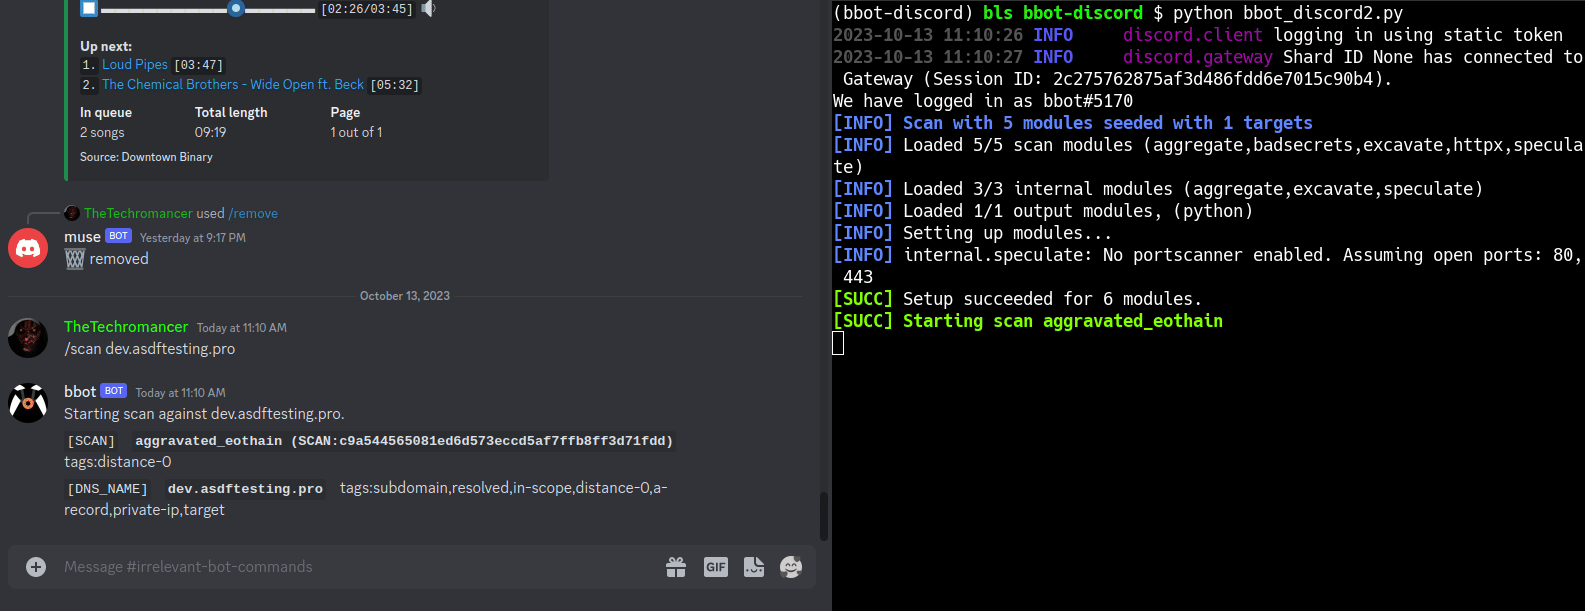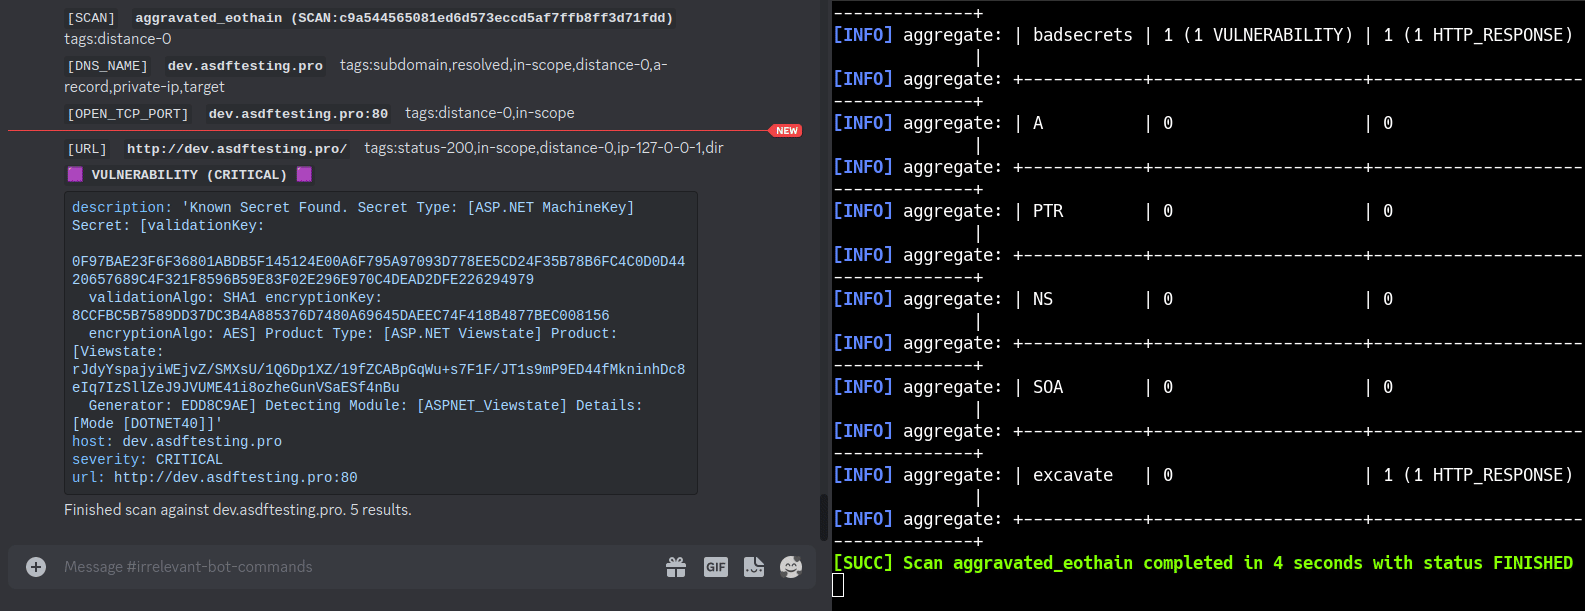 blacklanternsecurity/bbot
हैकर्स के लिए पुनरावर्ती इंटरनेट स्कैनर। 🧡
 arkime/arkime
Arkime एक ओपन सोर्स, बड़े पैमाने पर, पूर्ण पैकेट कैप्चरिंग, इंडेक्सिंग और डेटाबेस सिस्टम है।
 fdzdev/cve-2024-50961
दूरस्थ हमलावर URL पर उजागर संवेदनशील डेटा तक पहुँच सकता है
 doronz88/harlogger
macOS/iOS डिवाइस (जेलब्रोकन हो या न हो) पर डिक्रिप्ट किए गए HTTP/HTTPS ट्रैफ़िक को स्निफ़ करने के लिए सरल उपयोगिता
 betterleaks/betterleaks
Fast, configurable secrets scanner for filesystems, git history, containers, and cloud sources, with Expr-based filtering, credential validation, and…








